
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit
 gmh5225/mapped-dumper
Un programma scritto in C++ per il dump remoto di moduli mappati manualmente.
 gach0ng/agentstalker
Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - High - Local - UAF - rtree last_insert_rowid 0 node hash
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analisi statica e in memoria completa di Overlord RAT: architettura dell'agente Go, C2 HTTP/2 + WebSocket, iniezione riflessiva di DLL, keylogging…
 reverserid/jurig
un agente AI completamente autonomo per il reverse engineering
 x86rc/vmp-lazy-unpack
Unpacker basato sull'emulazione e resolver delle importazioni per binari Windows x86/x64 VMProtect 3.x, che utilizza Unicorn per emulare le syscall e…
 vmoranv/jshookmcp
Uno spazio di lavoro di reverse engineering con ricerca prioritaria e profili dedicati per agenti AI — 735 strumenti in 36 domini in un unico server…
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 mrphrazer/msynth
Framework di deoffuscamento del codice per semplificare le espressioni Mixed Boolean-Arithmetic (MBA)
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
 icicle-emu/icicle-python
Binding Python per l'emulatore Icicle, che abilitano il fuzzing grey-box del firmware, l'emulazione binaria e i flussi di lavoro di reverse…
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 gmh5225/linux-kernel-debugger
Modulo debugger hardware del kernel per il dump delle operazioni dei rootkit e l'ispezione dell'attività a livello kernel per l'analisi malware e il…
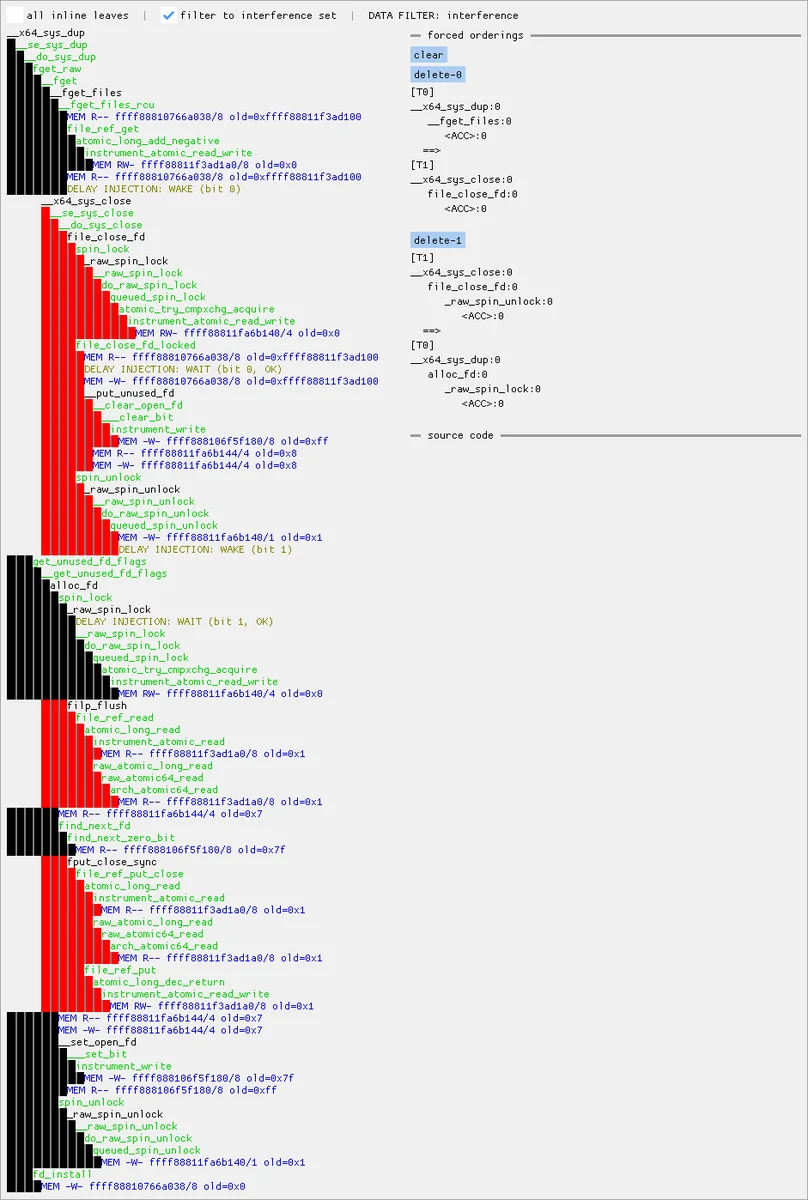 googleprojectzero/maccconc
Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.








