 #1
Strumenti per fuzzing protocollo DNS, test di mutazione, test del resolver e valutazione sicurezza DNS.
Raccomandato da Kitploit

 projectdiscovery/shuffledns
Wrapper MassDNS scritto in Go per enumerare sottodomini validi usando brute force attivo, oltre a risolvere sottodomini con filtro wildcard e…
 crypt0s/fakedns
Server DNS MITM in Python basato su espressioni regolari con supporto per attacchi di DNS Rebinding
 boy-hack/ksubdomain
Strumento di enumerazione dei sottodomini, pacchetti DNS asincroni, utilizza pcap per scansionare 1.600.000 sottodomini in 1 secondo.
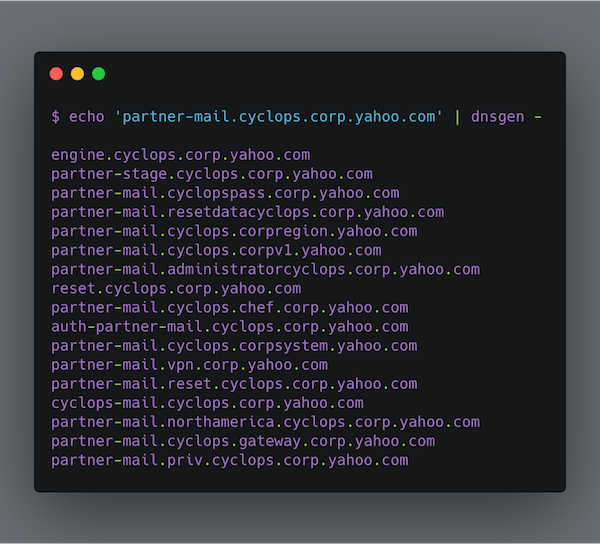 alephnullsk/dnsgen
Genera permutazioni di nomi di dominio per l'enumerazione di sottodomini e la ricognizione, supportando wordlist personalizzate, pattern cloud e…
 mandatoryprogrammer/judasdns
Attacchi di avvelenamento DNS del nameserver resi facili
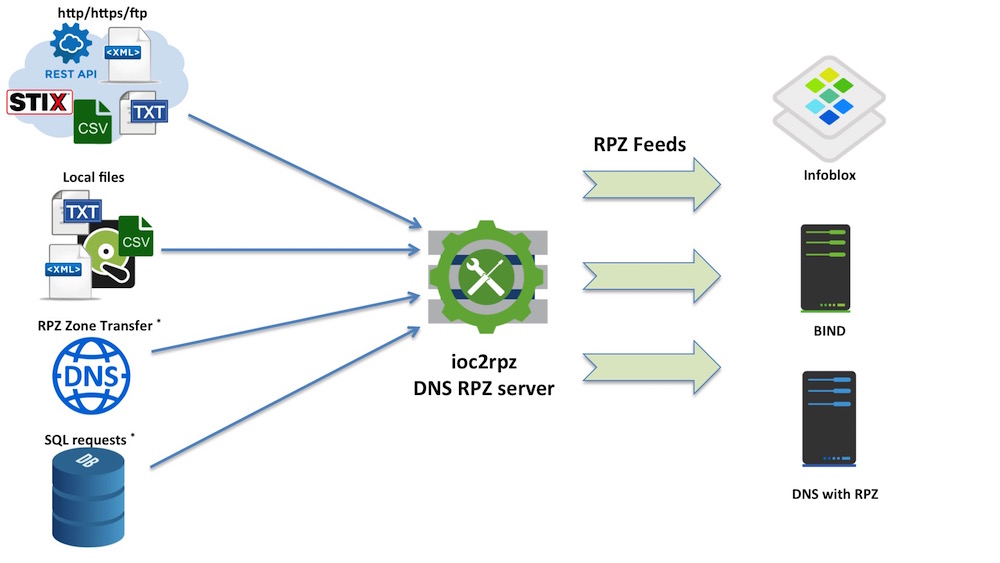 homas/ioc2rpz
ioc2rpz è un luogo dove l'intelligence sulle minacce incontra il DNS.
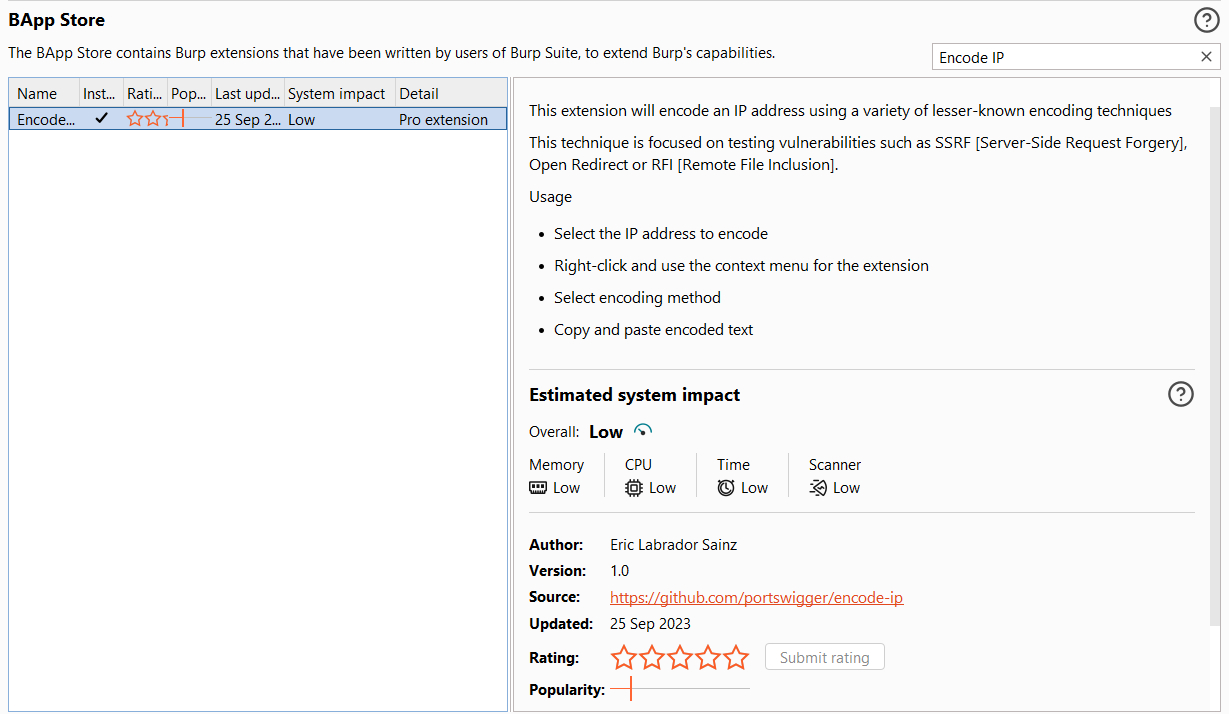 e1abrador/burp-encode-ip
Estensione di Burp Suite per codificare un indirizzo IP mirata a bypassare la blacklist di IP/domini dell'applicazione.
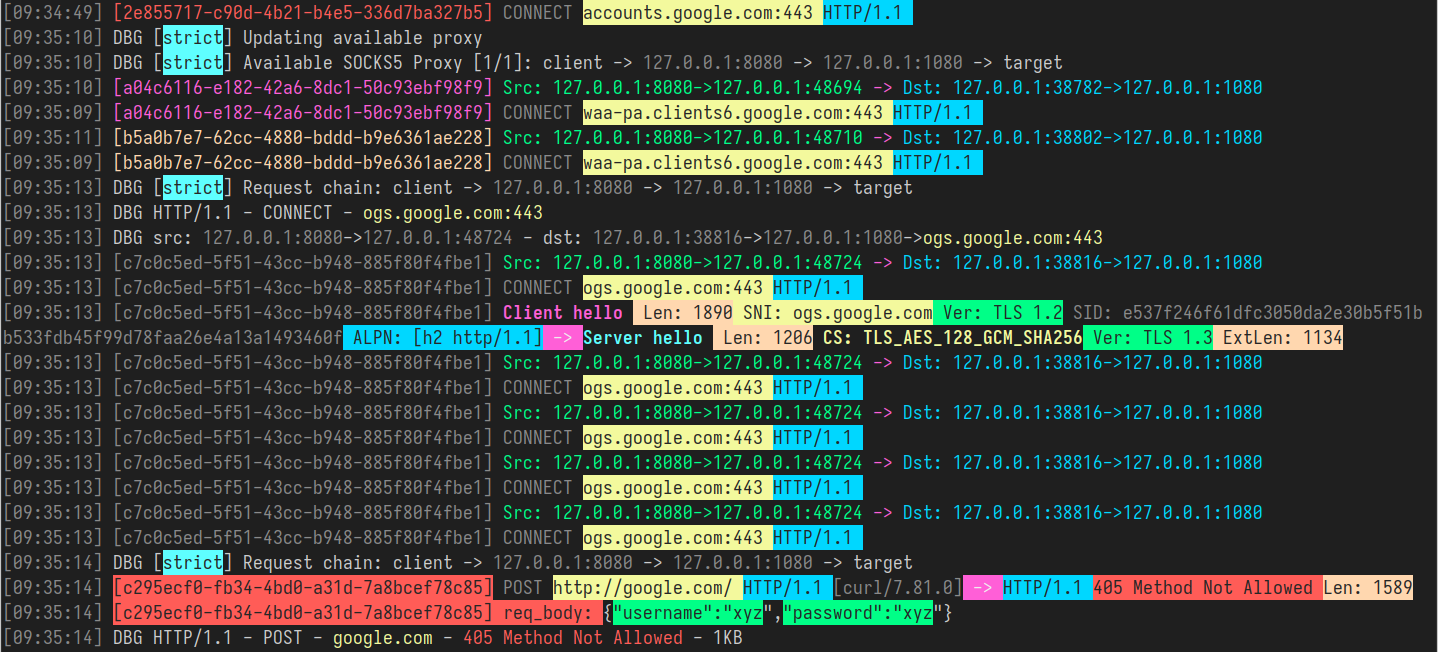 shadowy-pycoder/go-http-proxy-to-socks
Proxy MITM CLI che converte SOCKS4/SOCKS5 in un proxy HTTP/HTTPS/HTTP2/HTTP3 con reindirizzamento trasparente TCP/UDP, spoofing ARP/NDP/DNS, sniffing…
 who0xac/dnsint
DNSint - Un toolkit completo di ricognizione DNS e OSINT per la raccolta di intelligence sui domini e l'analisi di sicurezza.
 lele394/dnsnitch
DNSnitch è un server DNS locale incentrato sulla privacy che ti dà il controllo completo sul traffico di rete. A differenza delle blocklist passive,…
 goethe-universitat-cybersecurity/nsec3-encloser-attack
Questo progetto genera zonefile DNS con parametri NSEC3 personalizzati per riprodurre e valutare gli attacchi descritti in CVE-2023-50868.
 cyberdev.hacker/nsec3-x
Il moderno e veloce successore di nsec3walker. Un motore forense NSEC3 specializzato, costruito in Go per un rapido harvest di zone e inversione…
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
Proof-of-concept exploit per CVE-2023-52235 che dimostra un attacco di DNS rebinding contro i terminali utente SpaceX Starlink per bypassare i…