#1
Strumenti per fuzzing protocollo DNS, test di mutazione, test del resolver e valutazione sicurezza DNS.
Raccomandato da Kitploit

 secdev/scapy
Libreria interattiva basata su Python per la manipolazione dei pacchetti, utilizzata per forgiare, decodificare, inviare, catturare e analizzare…
 lgandx/responder
Responder è un avvelenatore di LLMNR, NBT-NS e MDNS, con server di autenticazione rogue HTTP/SMB/MSSQL/FTP/LDAP integrato che supporta…
blechschmidt/massdnsUn risolutore DNS stub ad alte prestazioni per interrogazioni massive e ricognizione (enumerazione dei sottodomini).
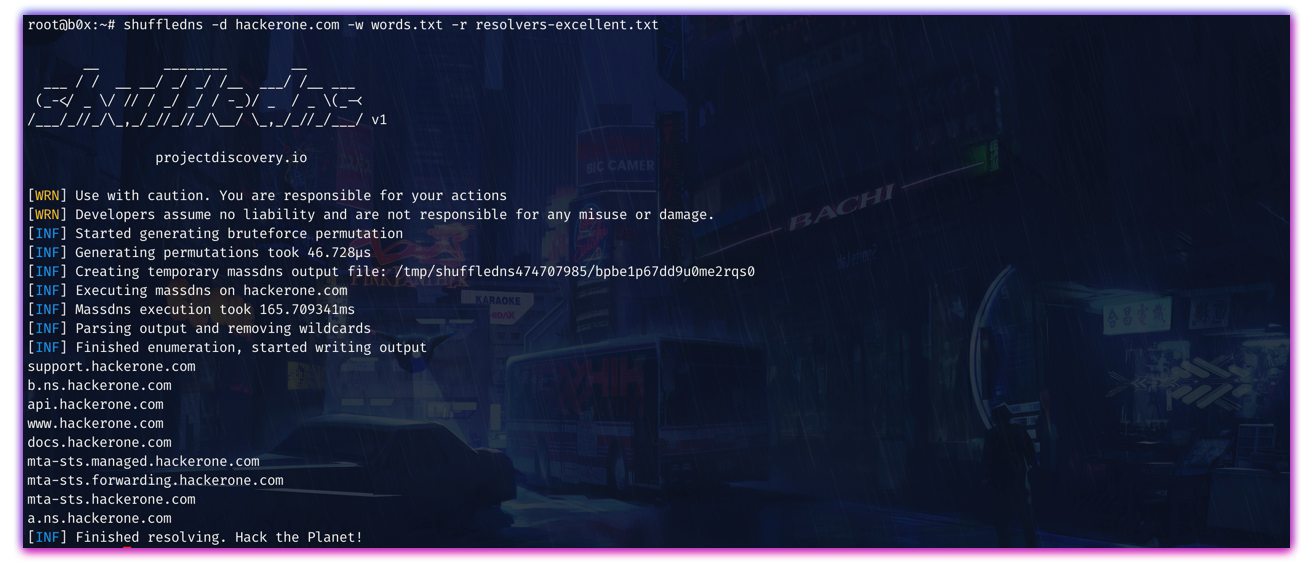 projectdiscovery/shuffledns
Wrapper MassDNS scritto in Go per enumerare sottodomini validi usando brute force attivo, oltre a risolvere sottodomini con filtro wildcard e…
 findomain/findomain
La soluzione più veloce e completa per il riconoscimento dei domini. Supporta screenshot, scansione delle porte, controllo HTTP, importazione dati da…
 projectdiscovery/dnsx
dnsx è un toolkit DNS veloce e multi-purpose che permette di eseguire molteplici query DNS a scelta con una lista di resolver forniti dall'utente.
 aflplusplus/aflplusplus
AFL++ è un fuzzer all'avanguardia, e #1 nei benchmark. Originariamente era basato su AFL. Oggi viene fornito con qemu 5.1, copertura collision-free,…
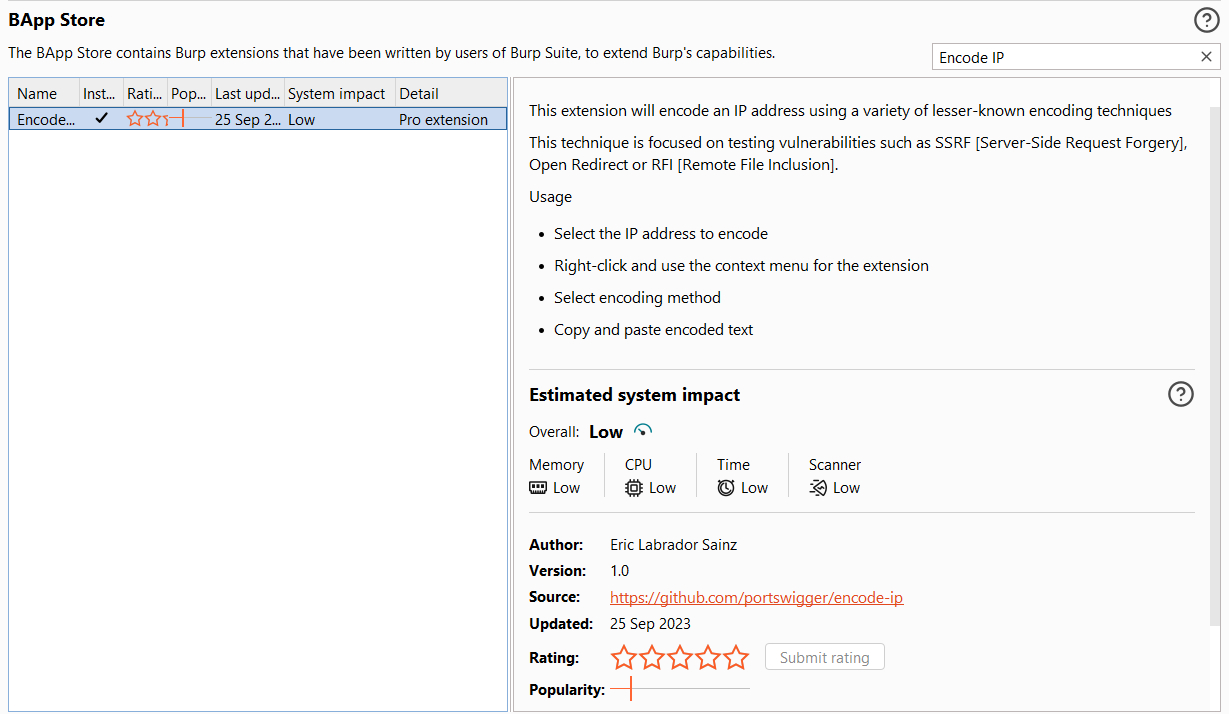 e1abrador/burp-encode-ip
Estensione di Burp Suite per codificare un indirizzo IP mirata a bypassare la blacklist di IP/domini dell'applicazione.
 boy-hack/ksubdomain
Strumento di enumerazione dei sottodomini, pacchetti DNS asincroni, utilizza pcap per scansionare 1.600.000 sottodomini in 1 secondo.
 jtpereyda/boofuzz
Un fork e successore del Sulley Fuzzing Framework
 d3mondev/puredns
Resolver DNS ad alta velocità e bruteforcer di sottodomini con filtro wildcard accurato e validazione del DNS poisoning per una ricognizione precisa.
 owasp-amass/amass
Mappatura approfondita della superficie d'attacco e scoperta delle risorse