
 #1
Strumenti per ricognizione DNS, monitoraggio, rilevamento tunneling e analisi sicurezza DNS.
Raccomandato da Kitploit
 connormcgarr/cve-2020-1350
Exploit proof-of-concept per CVE-2020-1350, una vulnerabilità critica di esecuzione remota di codice in Windows DNS Server. Dimostra lo sfruttamento…
 internon/inter-recon
Script per eseguire la ricognizione iniziale automatica del web e delle vulnerabilità
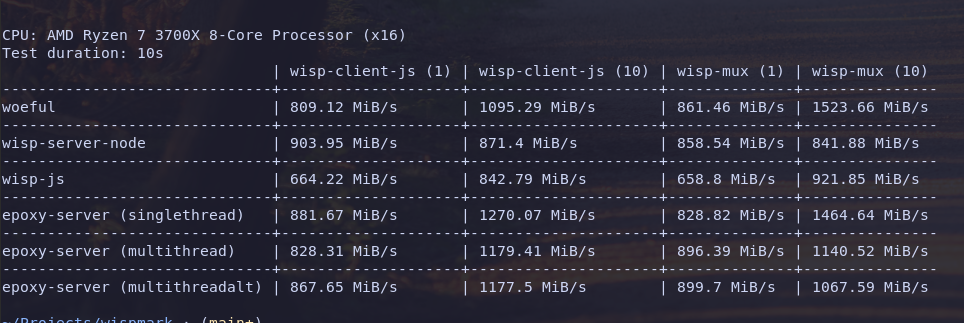 mercuryworkshop/woeful
Woeful è uno strumento che consente alle applicazioni web di connettersi in modo sicuro e protetto a Internet esterno senza un backend complesso.
 aarocy/recon-scan
Recon-Scan: ricognizione passiva open‑source con analisi di sicurezza basata su IA. Zero‑touch, incentrato sugli sviluppatori e focalizzato sulla…
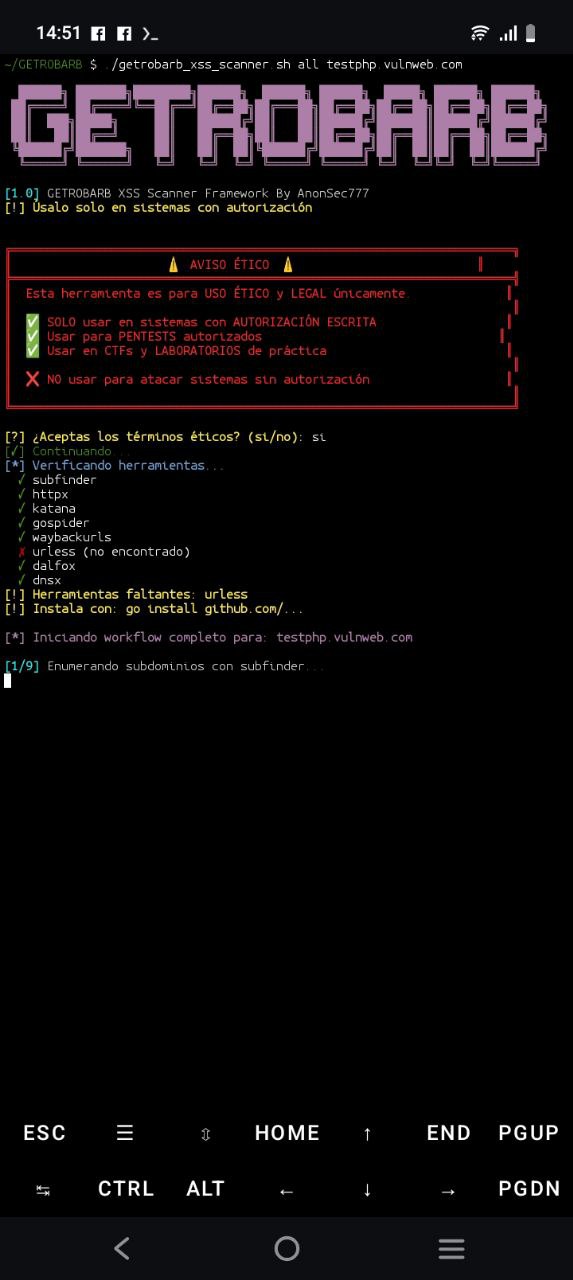 hackingteamoficial/getrobarb
Framework automatizzato di ricognizione e rilevamento XSS che integra subfinder, httpx, katana, gospider, waybackurls e dalfox in una pipeline a 9…
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 jgajek/cve-2015-7547
Server exploit PoC per CVE-2015-7547
 ipfinder-io/ip-finder-cli
Il client ufficiale da riga di comando per IPFinder
 mattimustang/firepwner
Exploit per la vulnerabilità di convalida dei certificati CVE-2015-6357 di Cisco FireSIGHT Management Center
 flex36ty/ps5-pihost
PS5 Exploit Web Server su un Raspberry Pi alimentato dalla porta USB della PS5
 msadministrator/czds
Un pacchetto Python per scaricare Zone Files dal Centralized Zone Data Service ospitato da ICAAN.
 awesom3alex/osint-menace
Console di triage OSINT passiva per la ricognizione di email, username, dominio, IP e portafogli crypto. Include gestione dei casi, link a risorse…
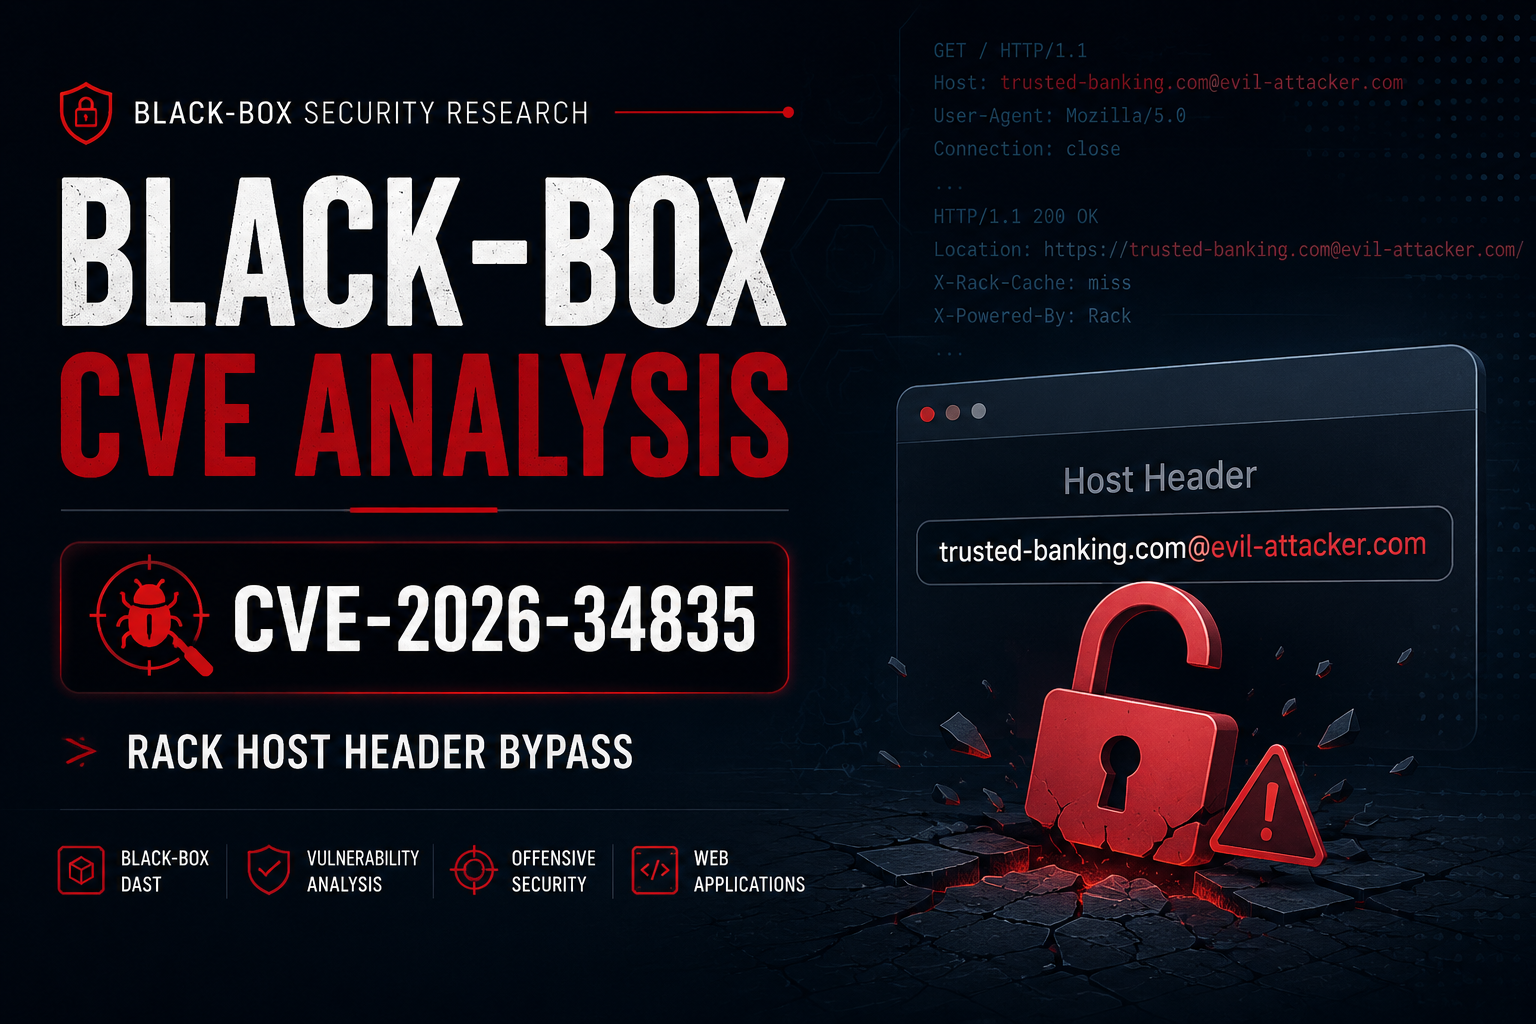 cyber-note/cve-2026-34835-black-box-analysis
Un'analisi di sicurezza black-box (DAST) di CVE-2026-34835 incentrata sulla metodologia di validazione esterna, sul comportamento osservabile,…
 corelight/icanntld
Script Zeek che utilizza l'elenco ufficiale dei Top-Level Domain (TLD) ICANN con l'Input Framework per estrarre le informazioni rilevanti da una…
 chundefined/torward
Forza tutto il traffico di sistema attraverso la rete Tor con prevenzione delle perdite IPv6, regole iptables rigorose e instradamento DNS per…
 qruiqai/leakish
Rilevatore di fughe di privacy nel browser — otto moduli di rilevamento, punteggio di rischio e cronologia per account, tutto nel tuo browser.
 papayajackal/ipeeyoupeewepee
Scanner e suite di attacco per host che inoltrano pacchetti non autenticati tramite i protocolli IPIP e GRE. (CVE-2020-10136 CVE-2024-7595)
 principlebreach/waybend
Workbench self-hosted per SSRF redirect, payload, callback e DNS








