
 #1
Strumenti per l'acquisizione, la conservazione e l'analisi di prove digitali per scopi legali o investigativi.
Raccomandato da Kitploit

 glmcdona/process-dump
Strumento Windows per scaricare file PE di malware dalla memoria su disco per l'analisi.
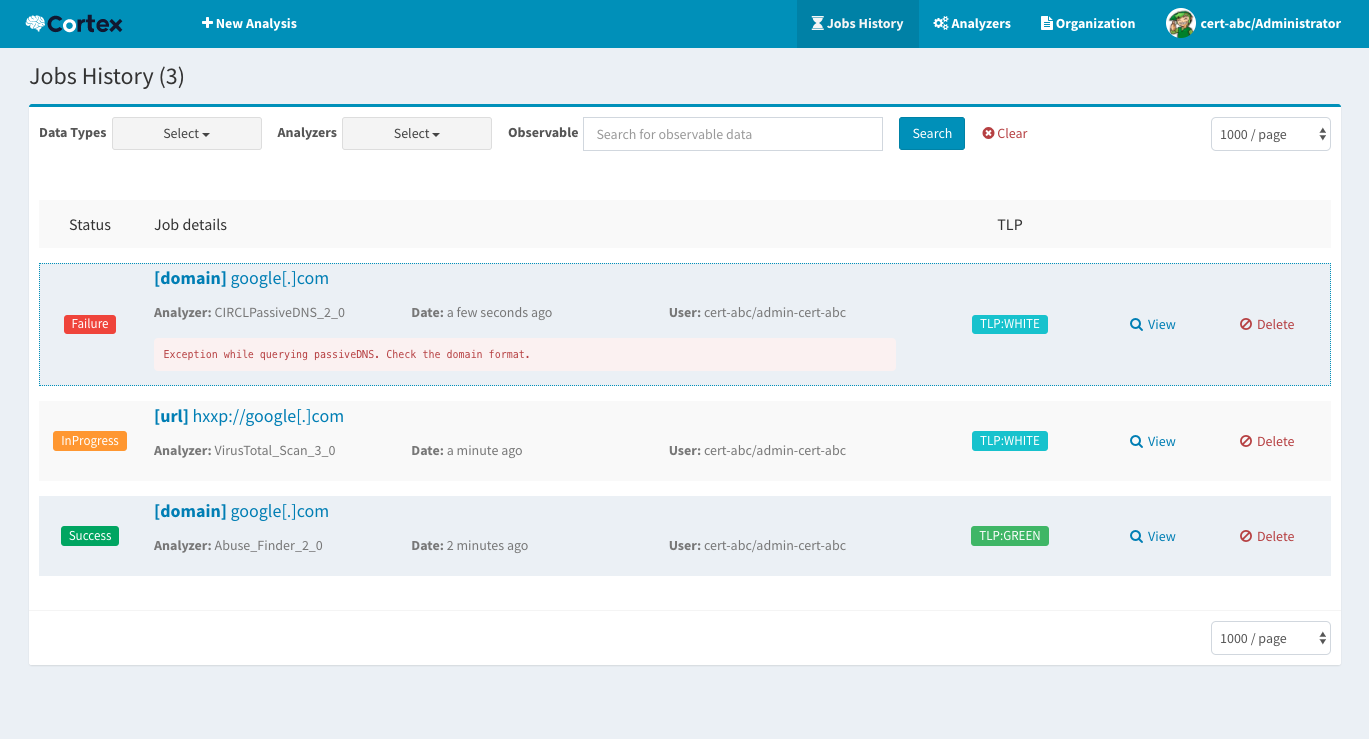 thehive-project/cortex
Cortex: un potente motore di analisi delle osservabili e risposta attiva
 mthcht/awesome-lists
Repository curato di feed di threat intelligence, liste IoC, regole YARA e riferimenti a strumenti DFIR per il rilevamento SOC/CERT/CTI e la risposta…
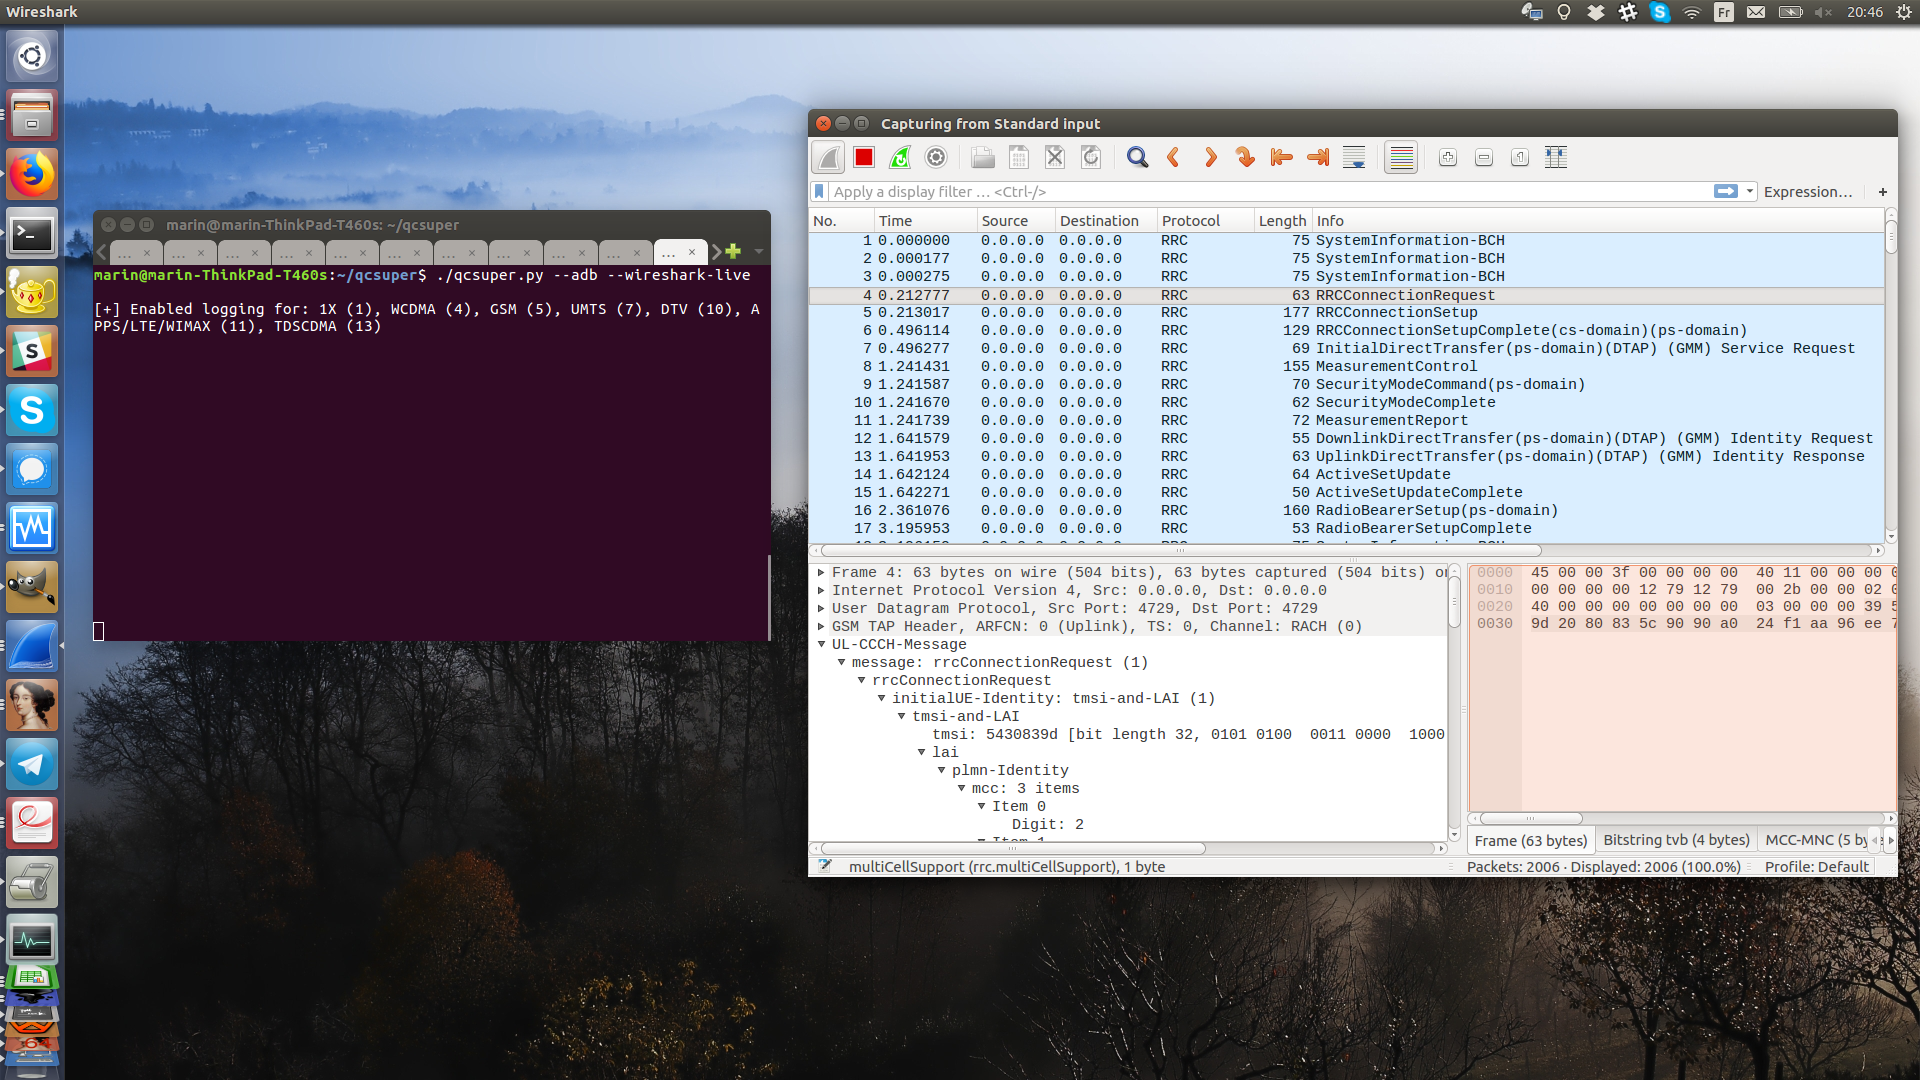 p1sec/qcsuper
QCSuper è uno strumento che comunica con telefoni e modem basati su Qualcomm, consentendo di catturare frame radio 2G/3G/4G grezzi, tra le altre cose.
 circl/ail-framework
AIL framework - framework per l'analisi delle fughe di informazioni. Progetto spostato su https://github.com/ail-project
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 simsong/bulk_extractor
Questo è l'albero di sviluppo. I download di produzione si trovano su:
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - è una potente interfaccia web che ti aiuta a manipolare le app Android e iOS a runtime.
 fabrimagic72/malware-samples
Una raccolta di campioni di malware catturati da diversi honeypot che gestisco
 skelsec/pypykatz
Implementazione di Mimikatz in puro Python
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
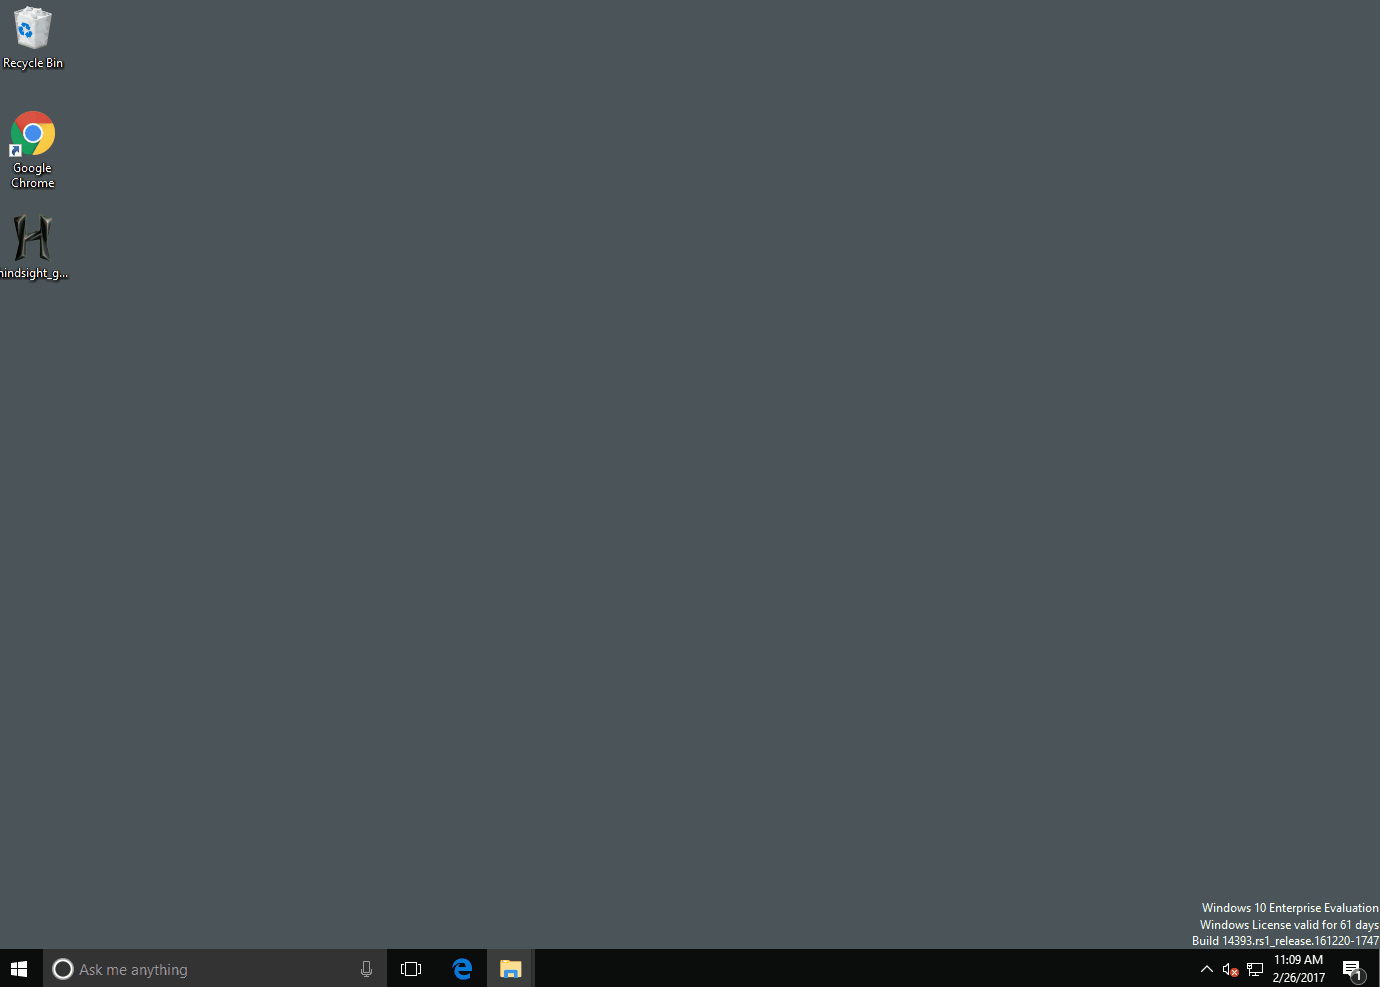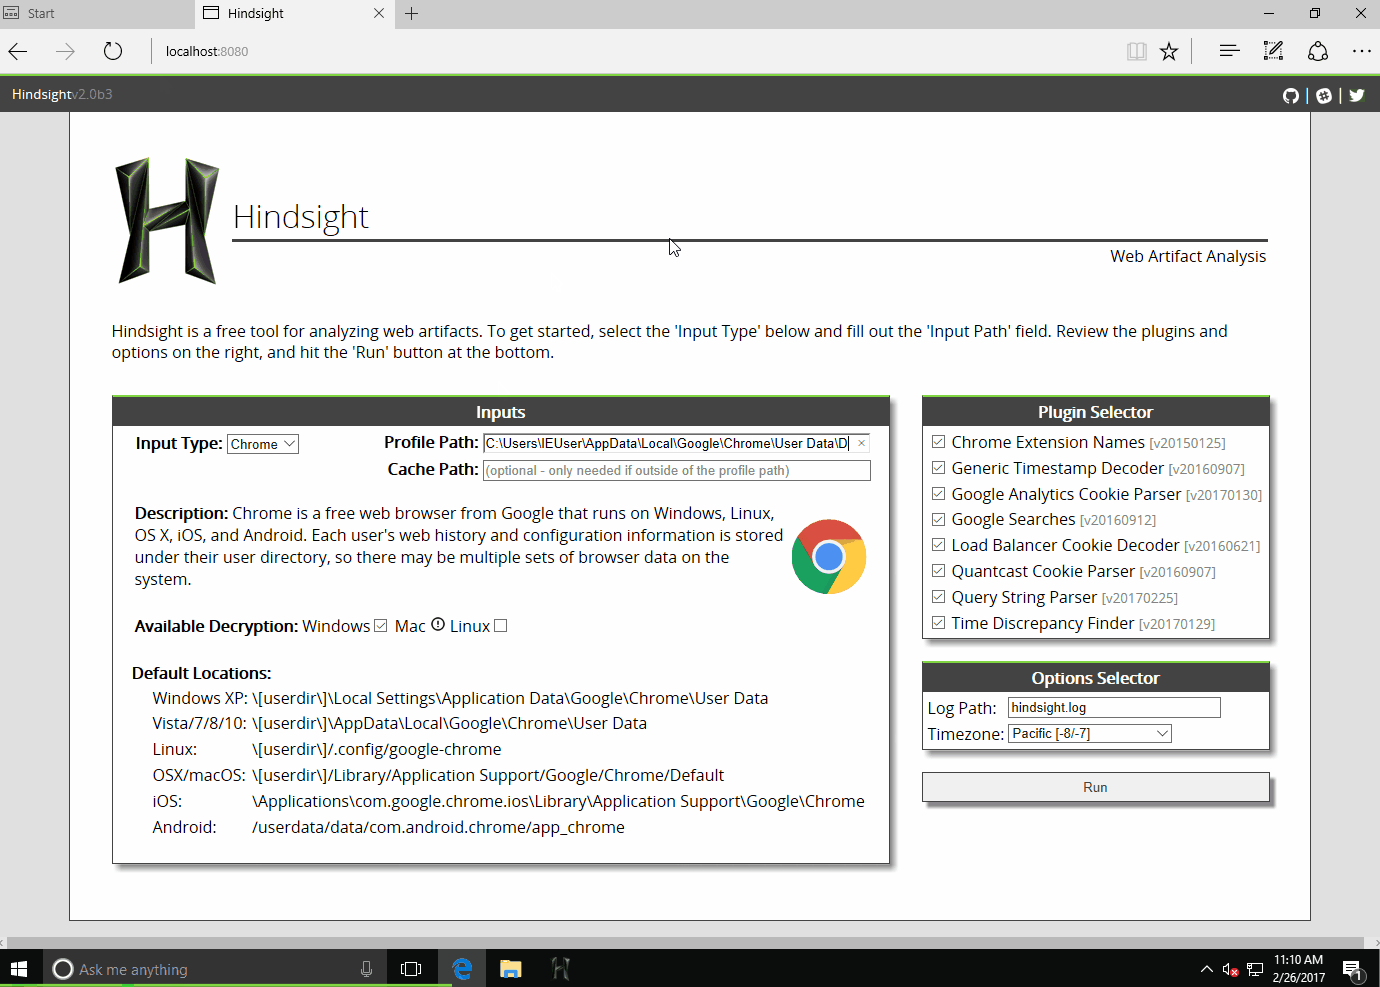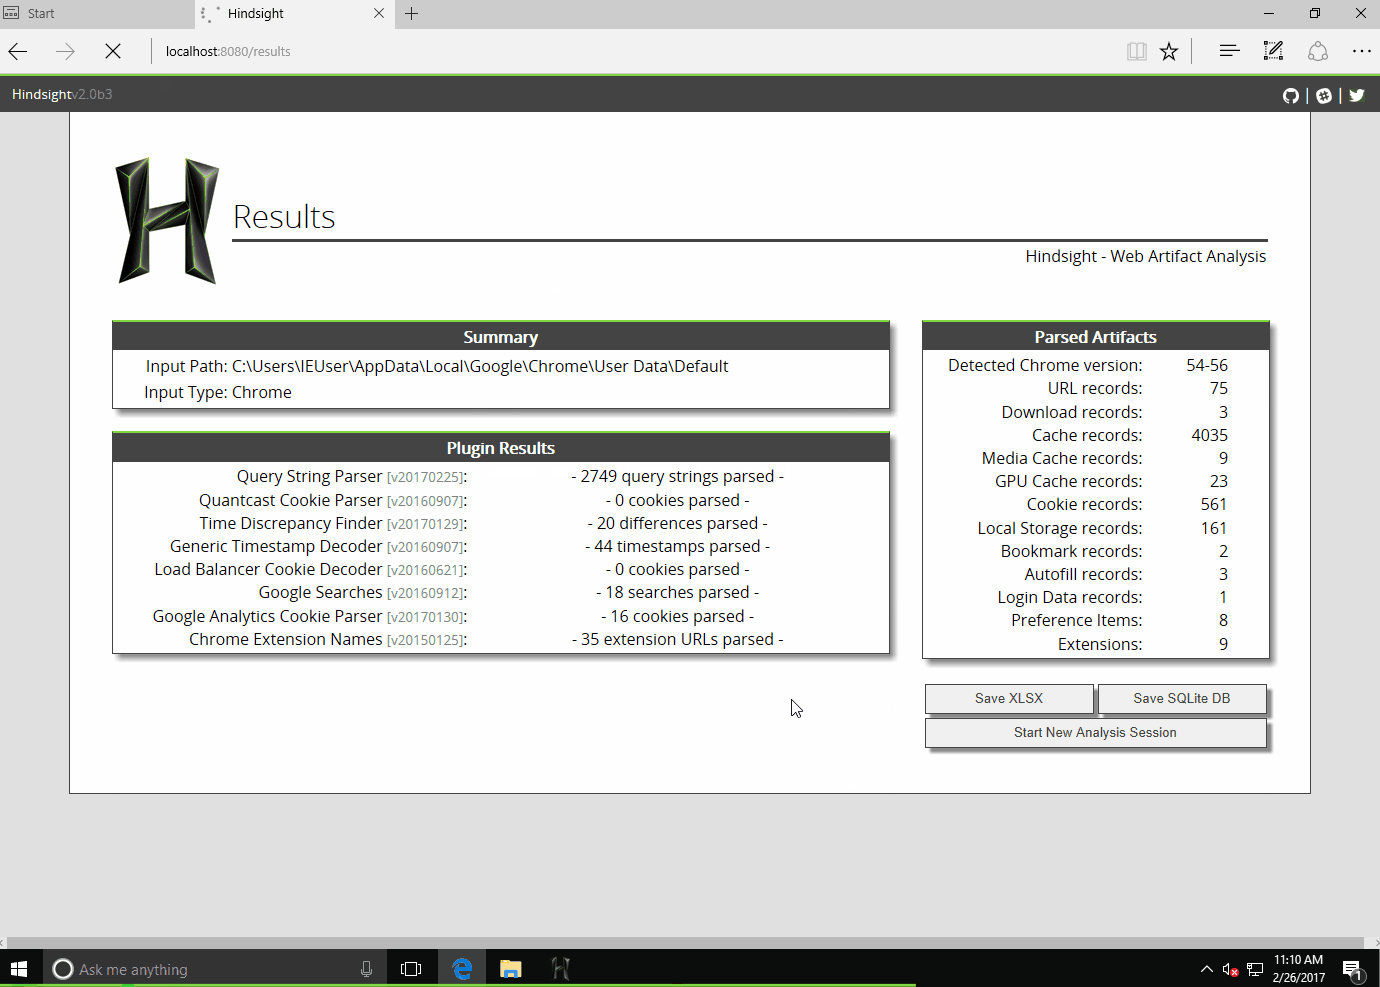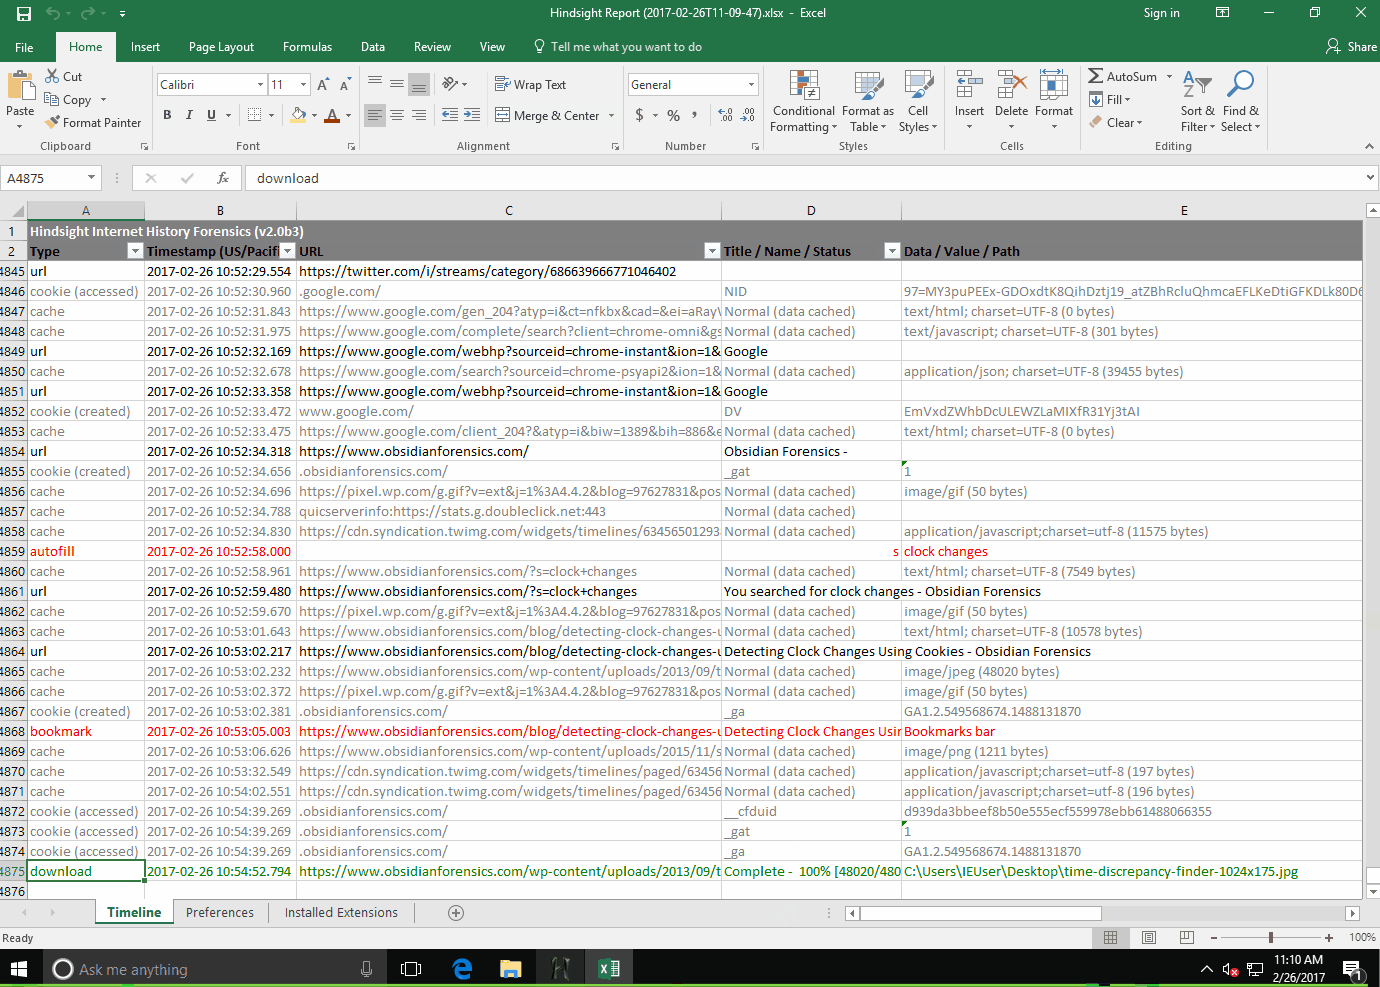 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 mattnotmax/cyberchef-recipes
Un elenco di ricette cyber-chef e link curati
 irsdl/webhacklist
Archivio delle Top 10 Web Hacking Techniques - ogni candidato dal 2006, preservato
 orlyjamie/mimikittenz
Uno strumento PowerShell per la post-exploitation per estrarre informazioni interessanti dalla memoria.
 frida/frida-gum
Libreria di strumentazione e introspezione multipiattaforma scritta in C
 dynamorio/drmemory
Debugger di memoria per Windows, Linux, Mac e Android
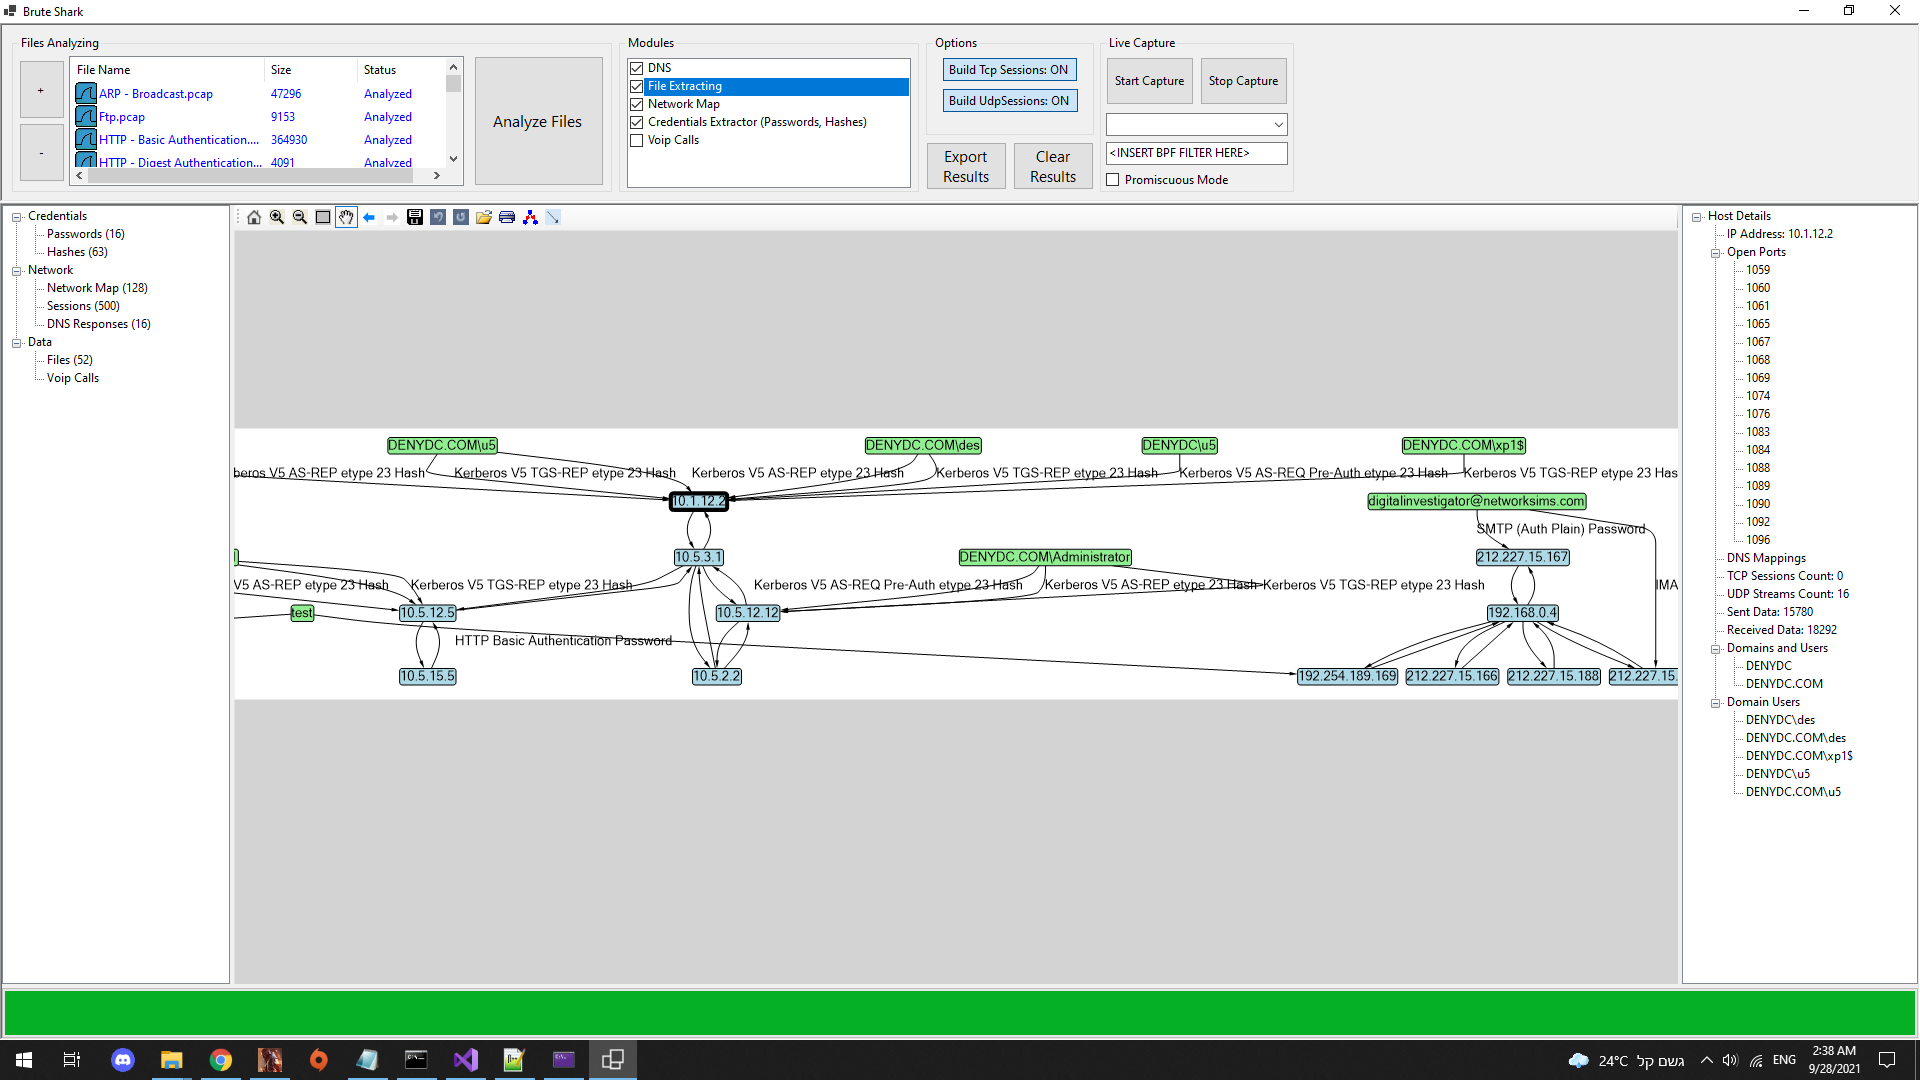 odedshimon/bruteshark
Strumento di analisi di rete







