
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Digital Forensics

Strumenti per l'acquisizione, la conservazione e l'analisi di prove digitali per scopi legali o investigativi.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k14 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k13h 41m fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k14 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k10h 28m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k7h 34m fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k4h 1m fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2306 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1334 risultati
termshark preview

termshark

GitHubgcla/termshark

Un'interfaccia utente a terminale per tshark, ispirata a Wireshark.

packet-sniffing-analysisnetwork-forensicsnetwork-security+1
10.0k3 anni fa
gopacket preview

gopacket

GitHubgoogle/gopacket

Fornisce funzionalità di elaborazione dei pacchetti per Go
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
6.8k1 anno fa
chainsaw preview

chainsaw

GitHubwithsecureopensource/chainsaw

Ricerca e analisi rapida degli artefatti forensi di Windows
defensive-toolsvulnerability-analysisforensics+4
3.7k12 giorni fa
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Generatore di timeline forensi per log eventi di Windows multi-thread e strumento di threat hunting con supporto completo delle regole Sigma, che…
forensicsdigital-forensicsthreat-intelligence+2
3.3k1 giorno fa
Malcolm preview

Malcolm

GitHubcisagov/malcolm

Suite di analisi del traffico di rete containerizzata che acquisisce log PCAP, Zeek e avvisi Suricata per normalizzazione, arricchimento e…
packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5k13 giorni fa
sherloq preview

sherloq

GitHubguidobartoli/sherloq

Un toolkit forense per immagini digitali open-source
forensicssteganographydigital-forensics+4
3.2k3 mesi fa
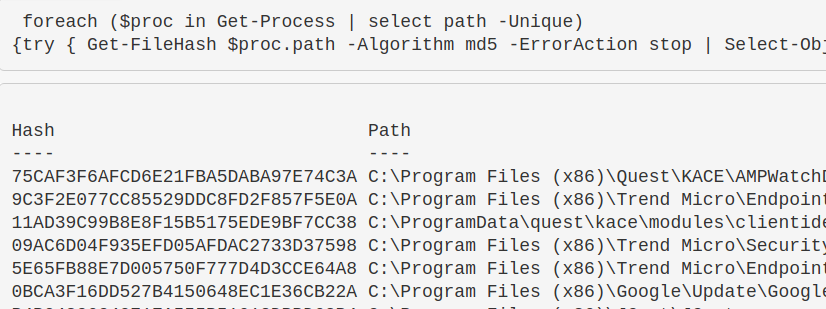
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

Non pensavi che avrei lasciato fuori la blue team, vero?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k1 mese fa
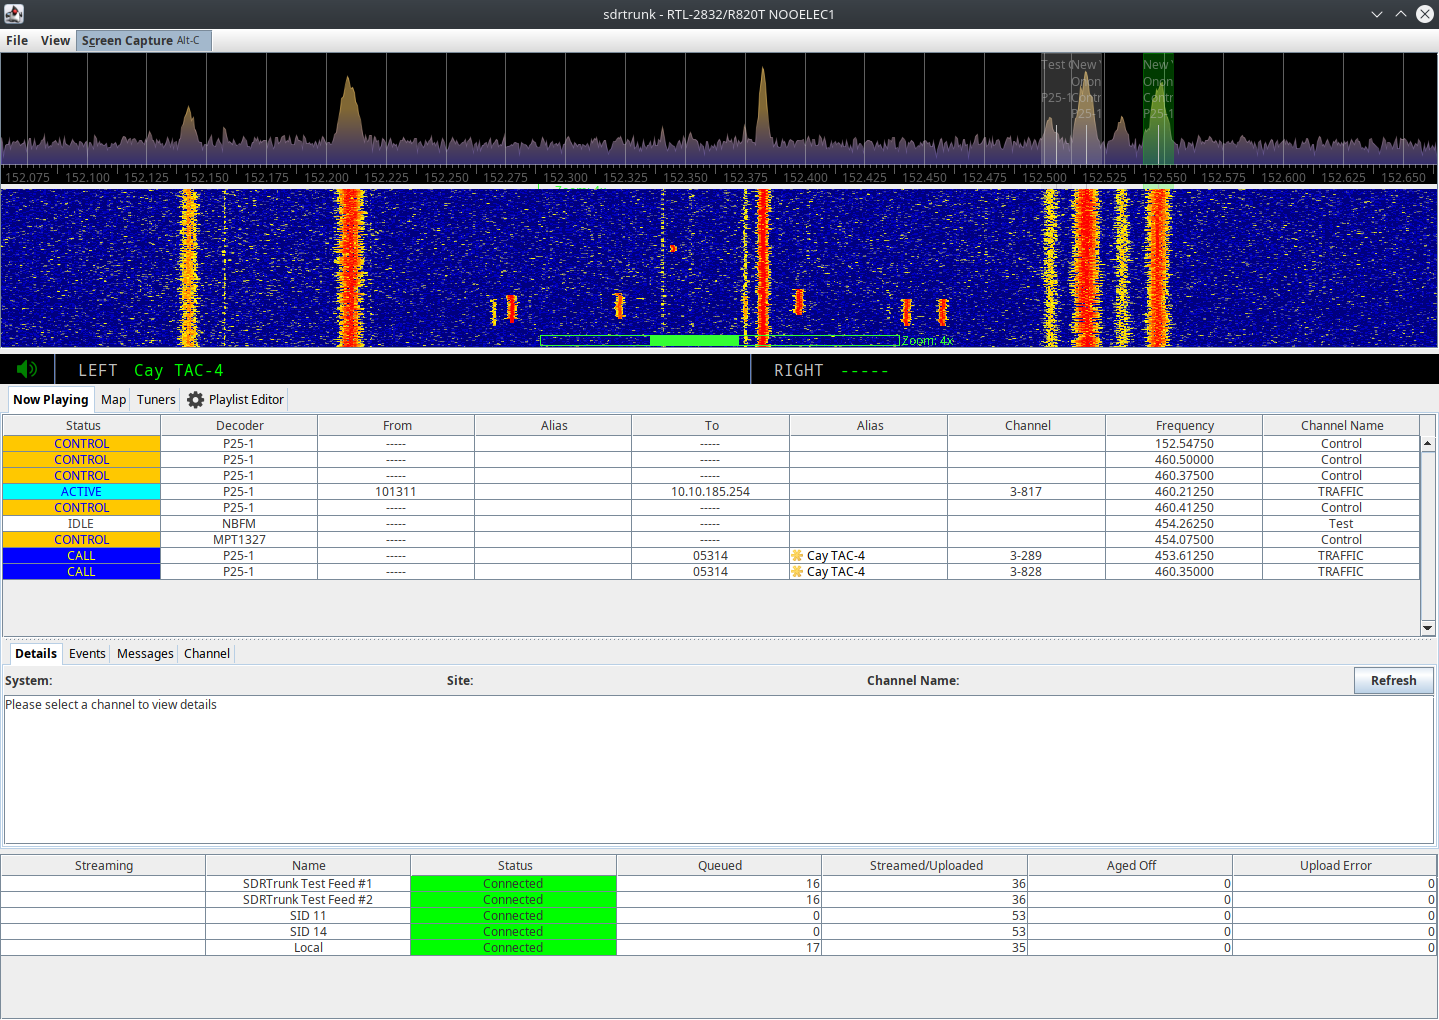
sdrtrunk preview

sdrtrunk

GitHubdsheirer/sdrtrunk

Un'applicazione Java multipiattaforma per decodificare, monitorare, registrare e trasmettere in streaming protocolli radio trunked mobili e correlati…

wireless-securitydigital-forensics
2.2k1 giorno fa
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell è un framework di analisi forense di rete.

packet-sniffing-analysisnetwork-forensicsforensics+3
5.5k2 anni fa
plaso preview

plaso

GitHublog2timeline/plaso

Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…

disk-forensicsioc-managementforensics+5
2.2k13h 41m fa
ProcDump-for-Linux preview

ProcDump-for-Linux

GitHubmicrosoft/procdump-for-linux

Una versione per Linux dello strumento Sysinternals ProcDump

dynamic-analysis-sandboxingmemory-forensicsdebuggers+2
3.1k10 giorni fa
whapa preview

whapa

GitHubb16f00t/whapa

Kit forense grafico per analizzare, decrittare ed estrarre dati di WhatsApp da dispositivi Android e iOS, inclusi backup di Google Drive e iCloud,…
android-securityencryption-decryption-toolsios-security+5
1.5k2 mesi fa
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Investigare gli accessi dannosi a Windows visualizzando e analizzando il registro eventi di Windows

digital-forensicsthreat-intelligenceincident-response+2
3.2k2 mesi fa
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…

disk-forensicsforensicsmobile-forensics+3
3.3k5 mesi fa
fibratus preview

fibratus

GitHubrabbitstack/fibratus

Sensore di sicurezza per il rilevamento e la protezione in tempo reale delle minacce

defensive-toolsmemory-forensicsforensics+3
2.5k0 giorni fa
yeti preview

yeti

GitHubyeti-platform/yeti

La tua intelligence sulle minacce quotidiana
ioc-managementosintthreat-feeds-aggregators+8
2.0k17h 56m fa
testdisk preview

testdisk

GitHubcgsecurity/testdisk

Recupera le partizioni perse e ripara i settori di avvio; estrae oltre 480 formati di file da dischi e file system danneggiati per il recupero dati e…
disk-forensicsforensicsdata-recovery+1
2.6k20h 35m fa
Qu1cksc0pe preview

Qu1cksc0pe

GitHubcyb3rmx/qu1cksc0pe

Strumento di analisi malware tutto-in-uno.

android-securitystatic-analysisdynamic-analysis-sandboxing+4
2.0k1 mese fa
Precedente1…456…75Successivo







