
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 mahradbt/copyfail-mitigation
# Playbook Ansible per auditare e mitigare CVE-2026-31431 ("Copy Fail") Playbook Ansible per auditare e mitigare CVE-2026-31431 ("Copy Fail"), una…
 pvharmo2/gha-lab-232af4821f
Laboratorio di ricerca sulla sicurezza che riproduce CVE-2021-4281 (GHSA-3796-3f93-cfvx): iniezione di comandi shell tramite il nome del ramo head…
 abhishek2512mishra/claude-code-security-audit
Scanner di sicurezza che verifica gli ambienti Claude Code per l'esecuzione pre-trust di CVE-2026-21852, il dirottamento degli hook e il lockdown…
 george0papasotiriou/cve-2026-11120-command-injection-via-git-url-in-ci-cd-pipeline
Dimostra l'iniezione di comandi tramite URL Git non sanificati nelle pipeline CI/CD, includendo uno script di build vulnerabile e un esempio di…
 devstuff/harden-docker-seccomp
Mitigazione Docker per CVE-2026-31431 ('Copy Fail'). Include anche template Kubernetes.
 philippeabraxas-jpg/responsible-alliance-protocol
La sicurezza non può essere un'istruzione in un prompt. TBP fornisce un confine esterno a livello di esecuzione per agenti autonomi, applicando…
 pmontesd/log4j-cve-2021-44228
Playbook Ansible molto semplice che scansiona il filesystem alla ricerca di file JAR vulnerabili a Log4Shell
 pvharmo2/gha-lab-00d54c717d
Laboratorio di ricerca sulla sicurezza: CVE-2026-47172 (richiesta pwn di workflow_run in deploy.yaml) — snapshot appiattito di…
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# Pacchetto Runbook di Hardening d'Emergenza e Patch per JetBrains TeamCity On-Premises CVE-2026-63077
 pvharmo2/gha-lab-5bce203f66
Laboratorio di ricerca sulla sicurezza: riproduzione di CVE-2026-41249 (GHSA-q58j-g3f4-h26h) — richiesta pwn di pull_request_target in…
 appsec-forge/appsec-forge
Base di conoscenza strutturata sulla sicurezza con casi ispirati alla produzione: analisi delle vulnerabilità, spiegazione degli exploit, remediation…
 paveg/rails-activestorage-vips-audit
Skill dell'agente che analizza un codebase Rails per CVE-2026-66066 (KindaRails2Shell) — Active Storage + libvips lettura arbitraria di file / RCE,…
 roxanne_ardary/aurea
Aurea è una piattaforma open-source basata sull'IA che protegge l'infrastruttura come codice (IaC) su Terraform, Kubernetes, Docker e Ansible. Si…
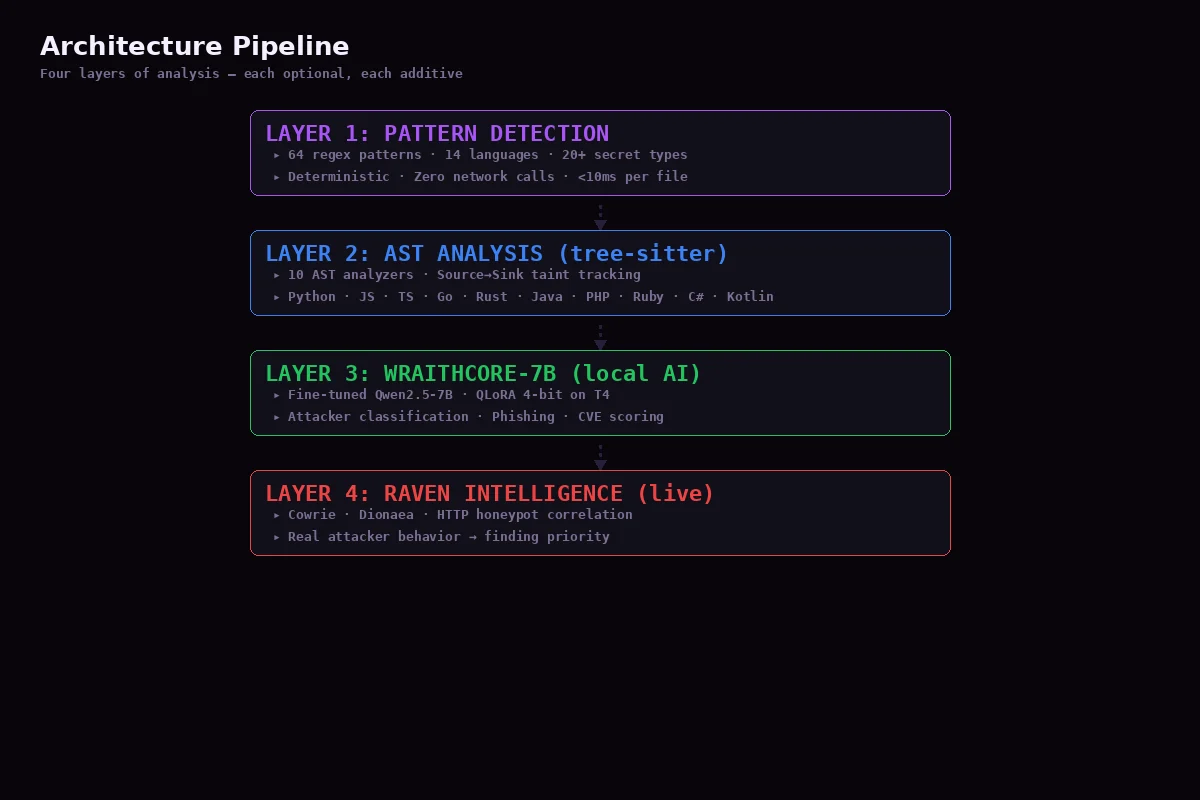 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberatamente vulnerabile per testare il rilevamento di Log4Shell (CVE-2021-44228), la classificazione dell'impatto sul codice e…
 pvharmo2/gha-lab-ba8e0c4217
Laboratorio di ricerca sulla sicurezza autorizzato: riproduzione di CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 (iniezione di variabili d'ambiente in…
 pvharmo2/gha-lab-ca4fa82ac5
Laboratorio di ricerca sulla sicurezza: riproduzione di CVE-2026-29075 (GHSA-3j55-5q6x-2h48) nel workflow pull_request_target di benchmarks.yml in…
 gduma-phdata/patch-cve-2026-09881
Patch: iniezione di template RCE (Atlassian Confluence)








