
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 fariszr/knocker
Knocker, un servizio di controllo accessi basato su knock per il tuo homelab
 atomburstofficial/geiger
CLI in sola lettura che inventaria agenti AI, server MCP, plugin ed estensioni su una macchina, riportandone capacità ed esposizione con indicazioni…
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher lancia qualsiasi strumento di sicurezza e invia i risultati alla piattaforma Faradaysec.
 mcp-shark/mcp-shark
Analisi forense in stile Wireshark per le comunicazioni Model Context Protocol Cattura, ispeziona e analizza tutte le richieste e risposte HTTP tra…
 aurva-io/aiostack
Inventario runtime AI: scopri AI ombra, traccia chiamate LLM
 shubhamshubhankar/autosource
Framework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…
 trailofbits/gosentry
Toolchain Go orientata alla sicurezza, focalizzata su capacità di fuzzing all'avanguardia.
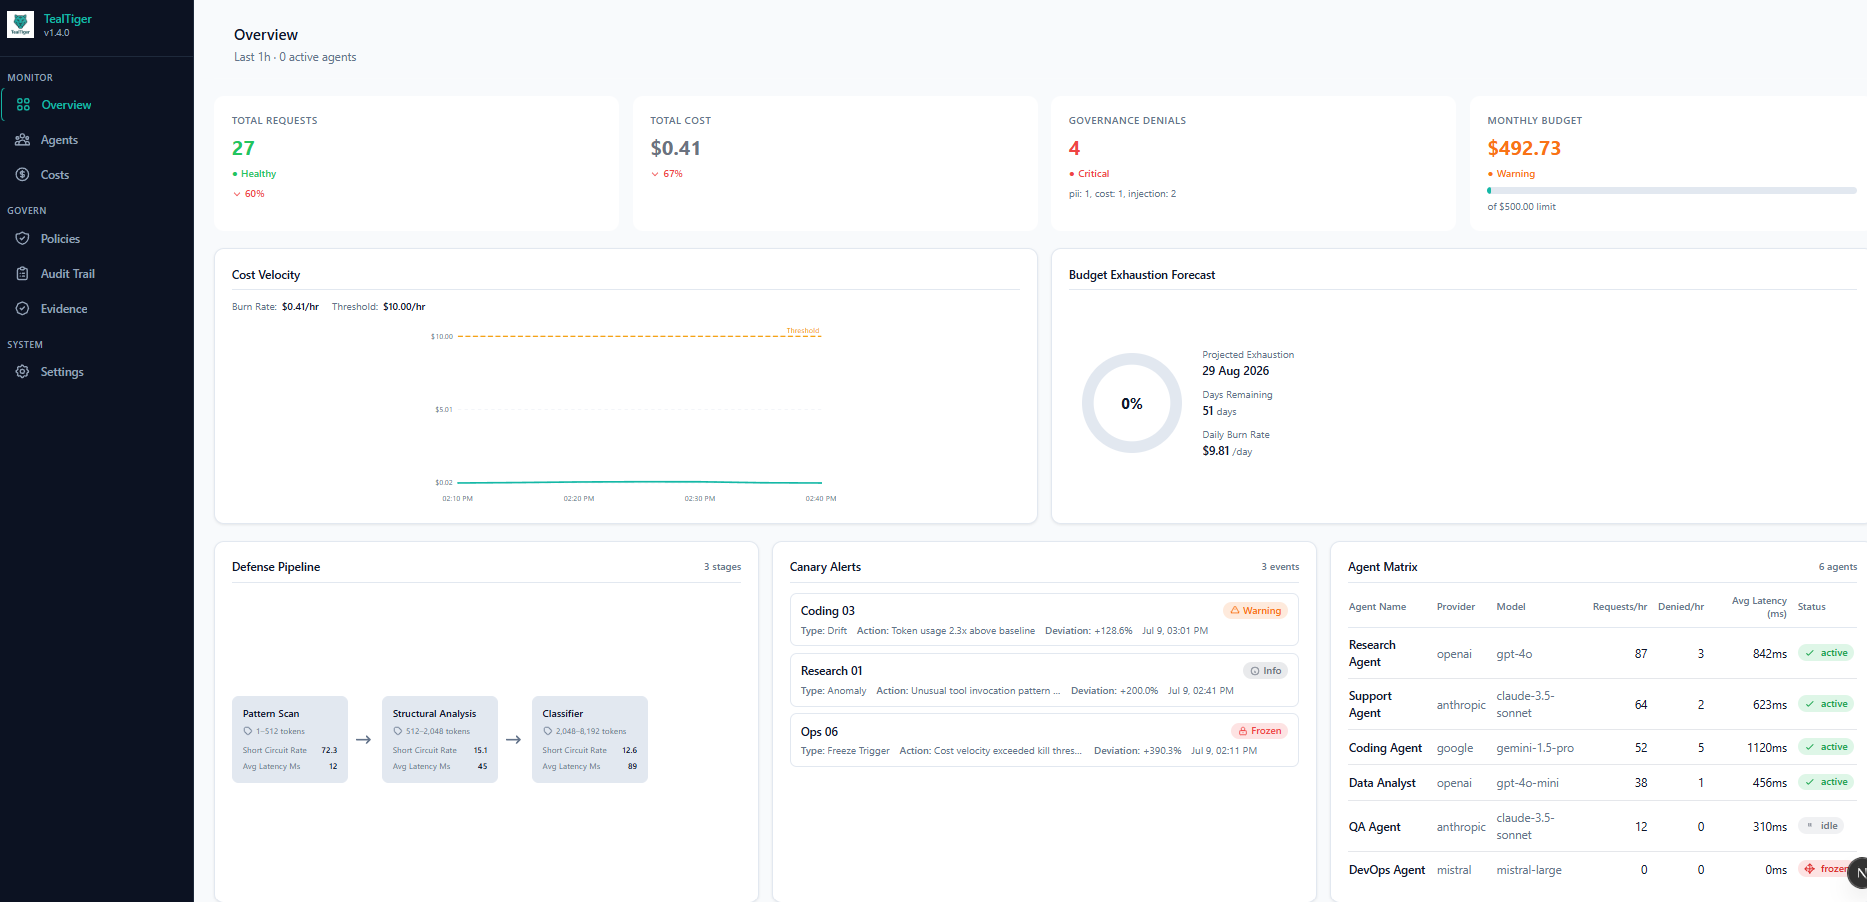 agentguard-ai/tealtiger
Potente protezione per agenti AI - Sicurezza open-source e monitoraggio dei costi per applicazioni AI
 disruptops/cred_scanner
Uno scanner basato su file semplice per cercare potenziali chiavi di accesso e segrete AWS nei file.
 owasp/sedated
SEDATED® Project (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 dev-sec/nginx-baseline
DevSec Nginx Baseline - Profilo InSpec
 andreicscs/honeywire
Piattaforma open-source di deception che trasforma qualsiasi macchina Linux in una canary ad alto segnale. Distribuisci sensori tripwire su file,…
 agrawalsmart7/scodescanner
Scanner di analisi statica da riga di comando che rileva vulnerabilità critiche nel codice sorgente PHP e YAML utilizzando regole semgrep…
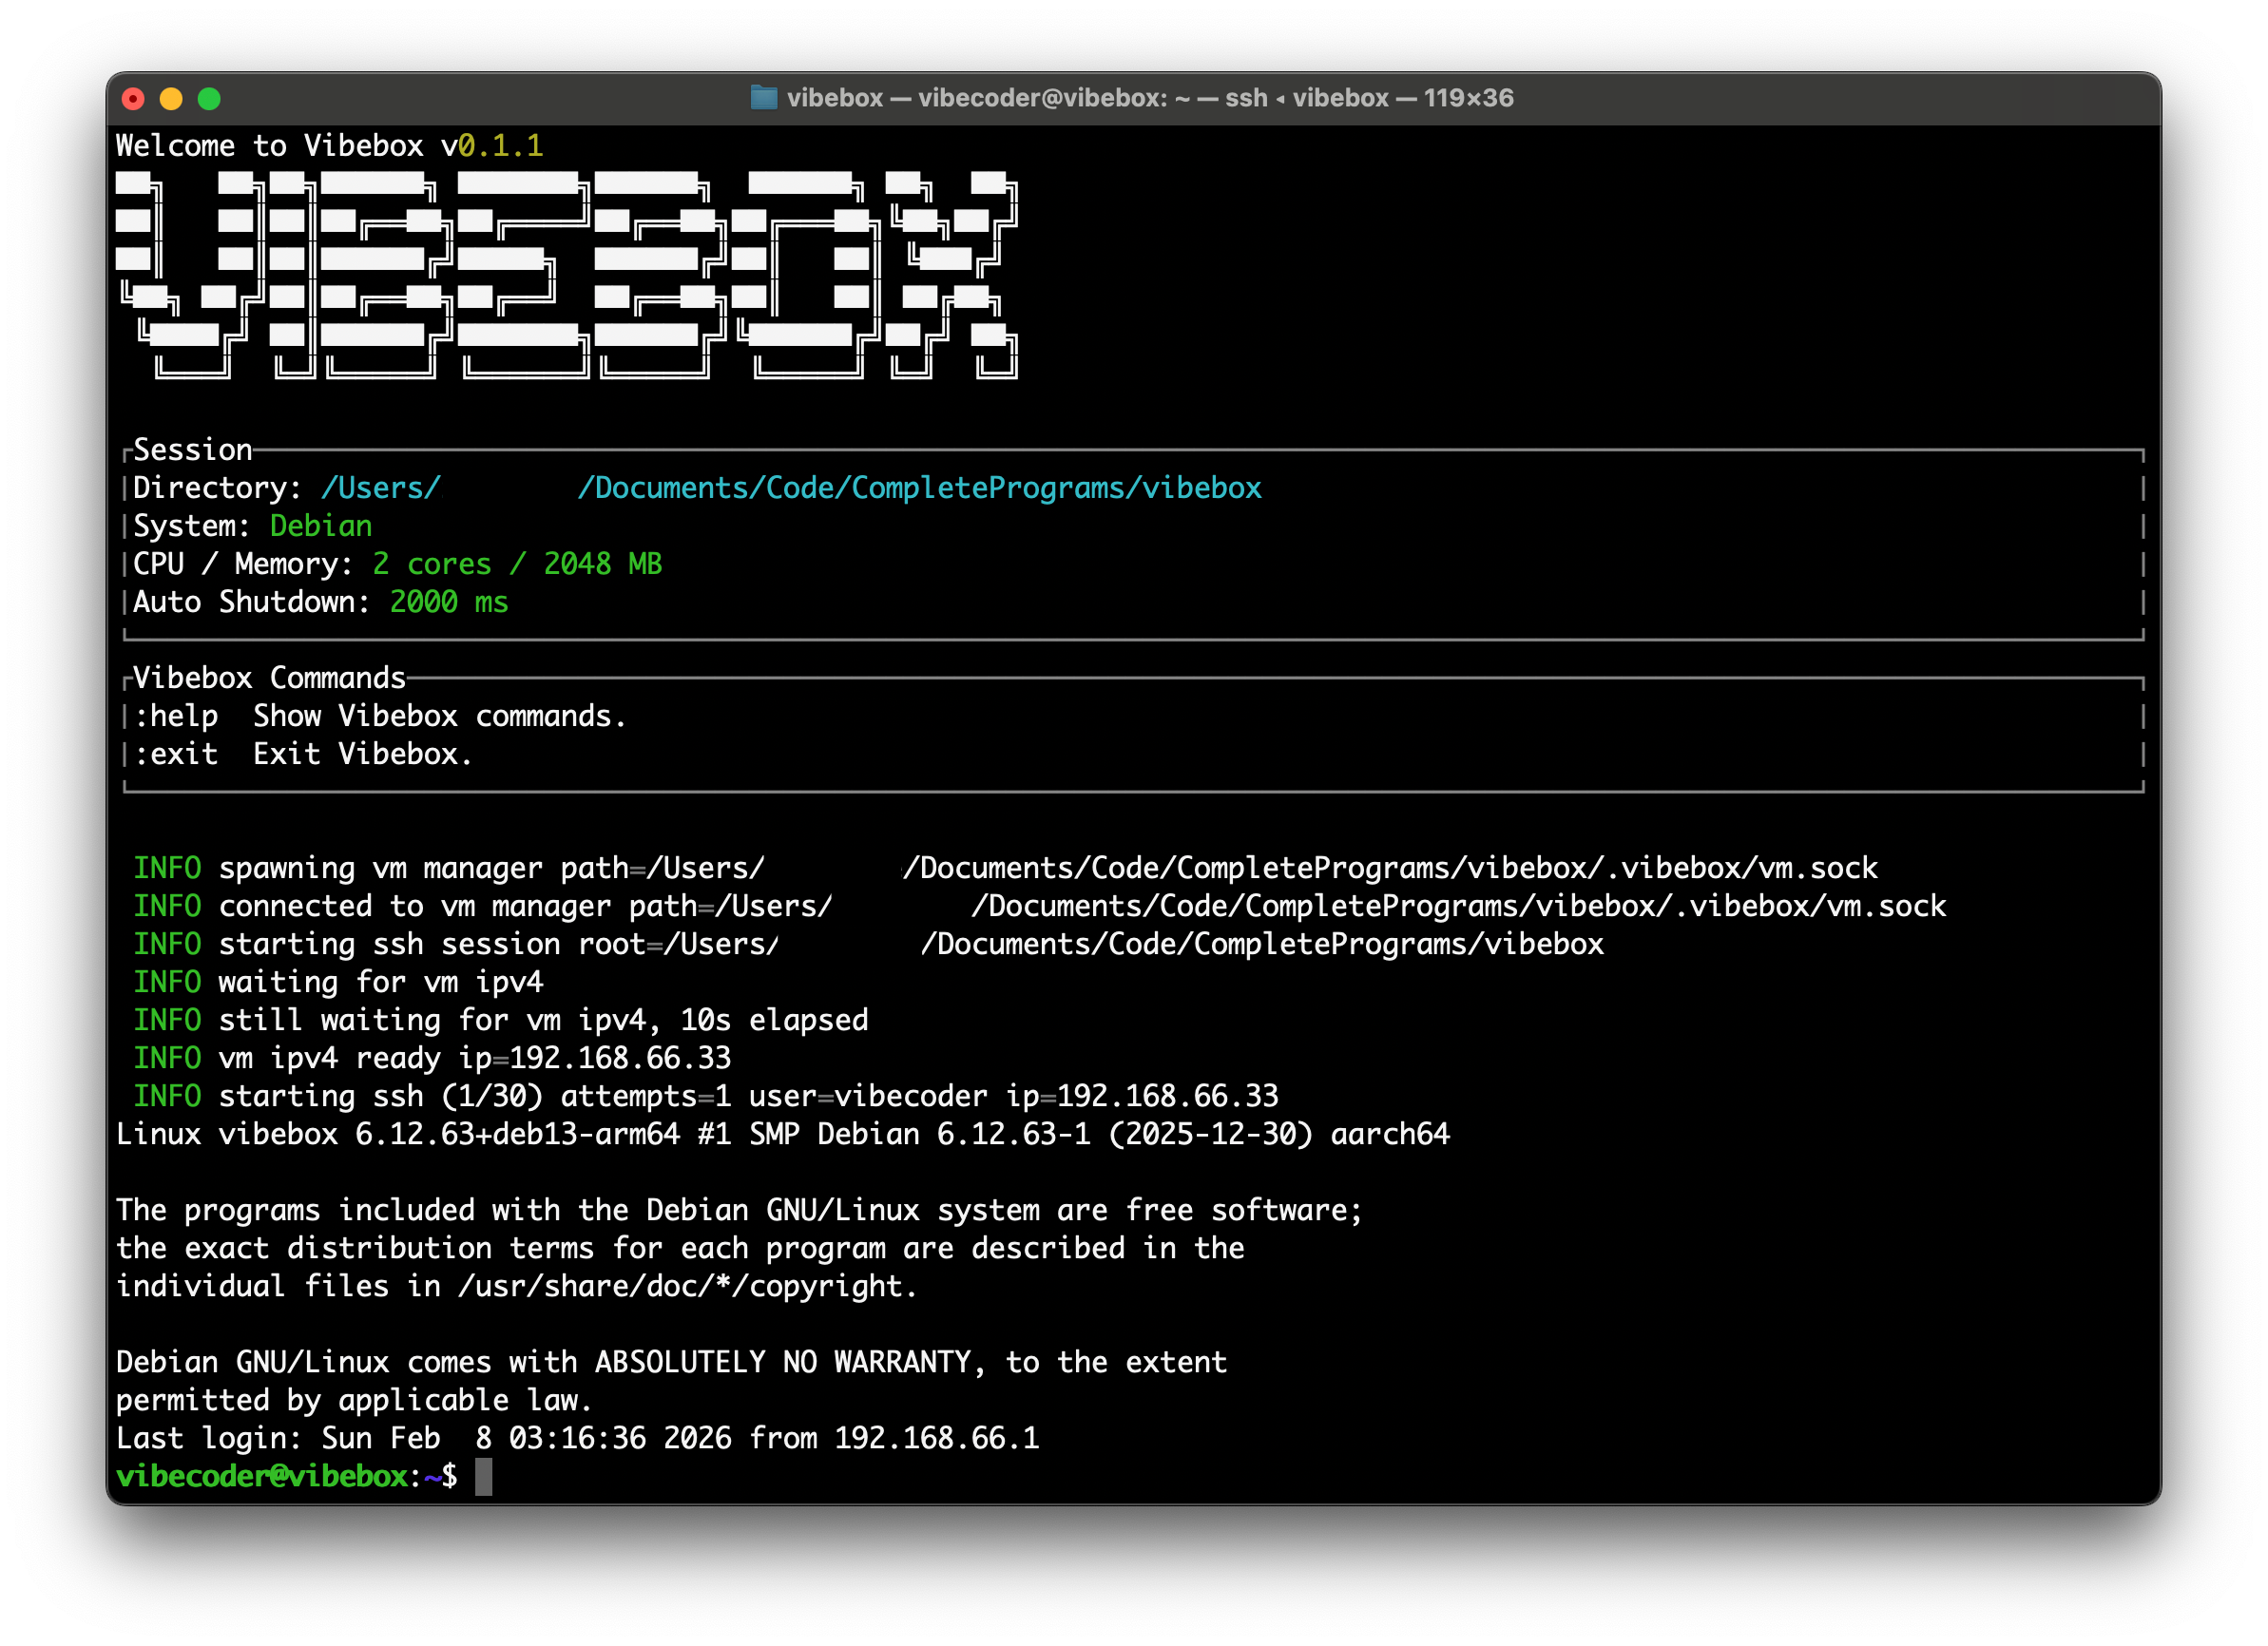 robcholz/vibebox
CLI ultraveloce su macOS Apple Silicon per sviluppo rapido e sandboxed e agenti LLM.
 pwnfunction/sandbox
Esegui codice AI non attendibile in modo sicuro e veloce
 owasp/kubelight
Strumento di sicurezza e conformità Kubernetes di OWASP [WIP]
 firelock-ai/kin
Controllo di versione basato su grafo semantico per codice scritto da AI. Traccia entità e relazioni invece dei diff dei file, consentendo l'analisi…
 owasp/open-sammy
Strumento basato sul web per valutare e monitorare la maturità della sicurezza software utilizzando i modelli OWASP SAMM e DSOMM, con supporto Docker…








