
 #1
Strumenti per blue team, sicurezza difensiva e protezione dalle minacce.
Raccomandato da Kitploit

 bhdresh/dejavu
DejaVU - Framework di Deception Open Source
 nosie12/fire-wall-server
Firewall simulato basato su Python per rilevare e bloccare i tentativi di exploit di Spring4Shell (CVE-2022-22965). Questo progetto filtra le…
 infosecn1nja/ad-attack-defense
Attacca e difendi Active Directory utilizzando attività di tradecraft avversario di post-exploitation moderna.
 naveenbana5250/cve-2023-34362-defense-package
Pacchetto di rilevamento e mitigazione informato sulle minacce per la vulnerabilità di MOVEit Transfer
 gmh5225/ransmap-ransomware-binary-classification
Notebook Jupyter che analizza il dataset RanSMAP per classificare le famiglie di ransomware a partire dai pattern di accesso alla memoria (GPA,…
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 e informazioni di rilevamento
 gmh5225/zeropoint
Questo script PowerShell rileva indicatori di compromissione per CVE-2025-53770 — una vulnerabilità RCE critica in Microsoft SharePoint. Creato da…
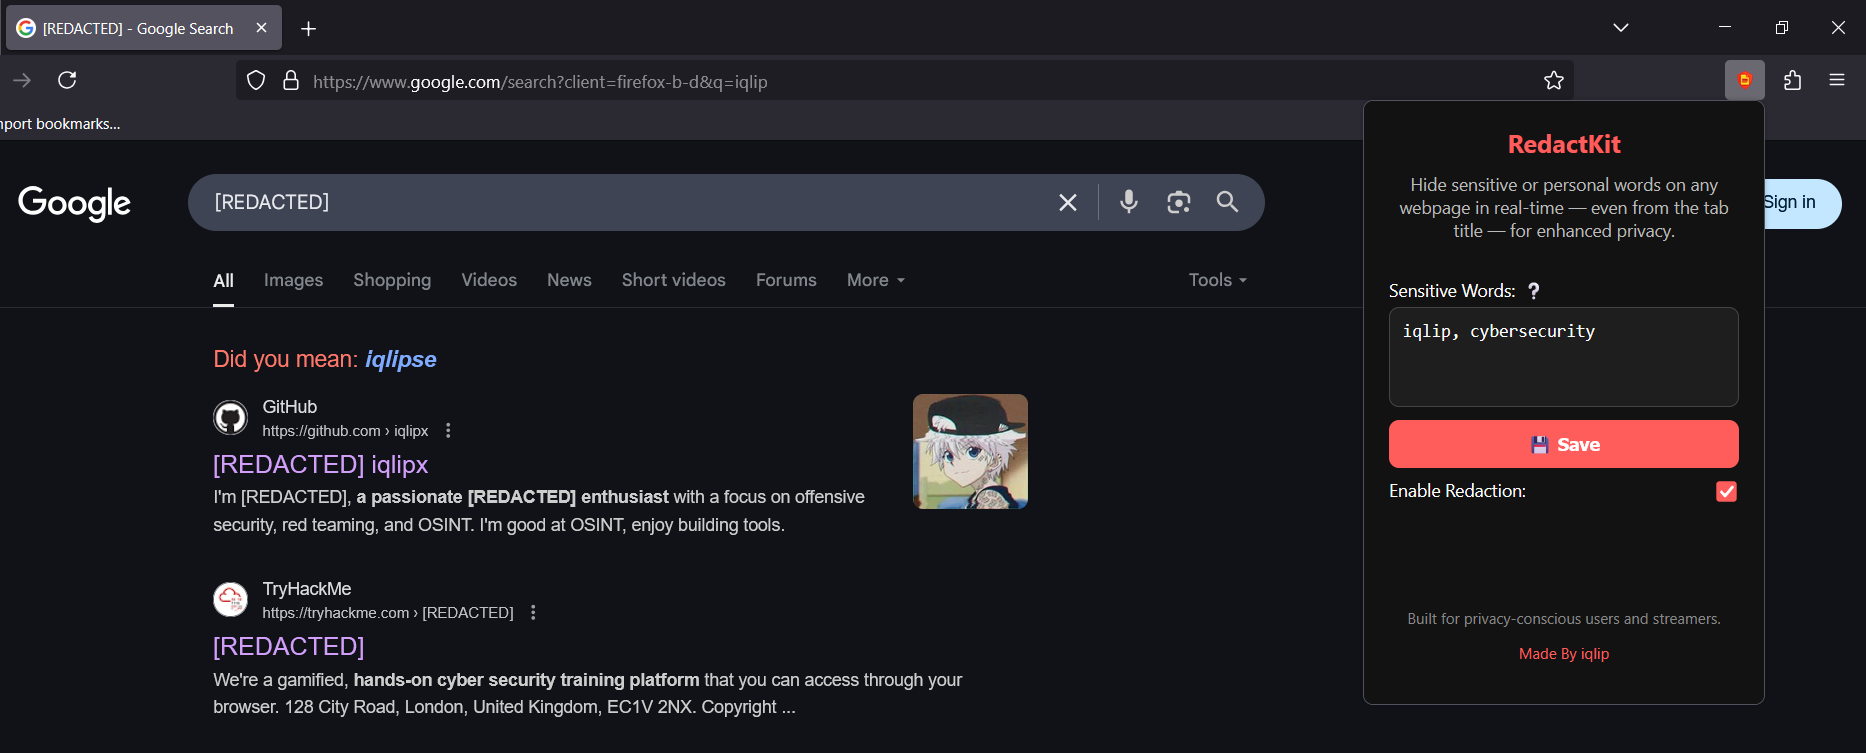
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ Un'estensione per Firefox che oscura parole sensibili (es. nomi, email, numeri di telefono) in tempo…
 d4rksystem/vboxcloak
Uno script PowerShell che tenta di aiutare gli analisti di malware a nascondere la loro macchina virtuale Windows VirtualBox da malware che…
 yunginnanet/hellpot
HellPot è un portale cross-platform per sofferenza infinita pensato per punire i molesti bot HTTP.
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 itzmeshervin/siem-dashboard
Un dashboard SIEM (Security Information and Event Management) leggero e in tempo reale costruito con Streamlit. Raccoglie i log di sistema, rileva…
 mingshenhk/citrixbleed-2-cve-2025-5777-poc-
Spiegazione dettagliata di CitrixBleed 2 — CVE-2025-5777 (perdita out-of-bounds): PoC e suite di rilevamento
 corelight/zeek-endpoint-enrichment-conn
Arricchisci il conn.log con dati EDR
 shutdownrepo/dcshadow
Alternativa Python a Mimikatz lsadump::dcshadow
 nuclearphoenixx/fake-sandbox
👁🗨 Questo script simulerà processi fittizi di software sandbox/VM di analisi che alcuni malware cercheranno di evitare.
 malvuln/ransomlord
RansomLord è uno strumento proof-of-concept di sfruttamento Anti-Ransomware che automatizza la creazione di file PE, utilizzato per compromettere il…
 gmh5225/llm-guard-service
Un servizio per fornire protezione contro prompt injection, attacchi di jailbreak e contenuti dannosi durante l'interazione con servizi di IA.








