
 #1
Strumenti per blue team, sicurezza difensiva e protezione dalle minacce.
Raccomandato da Kitploit
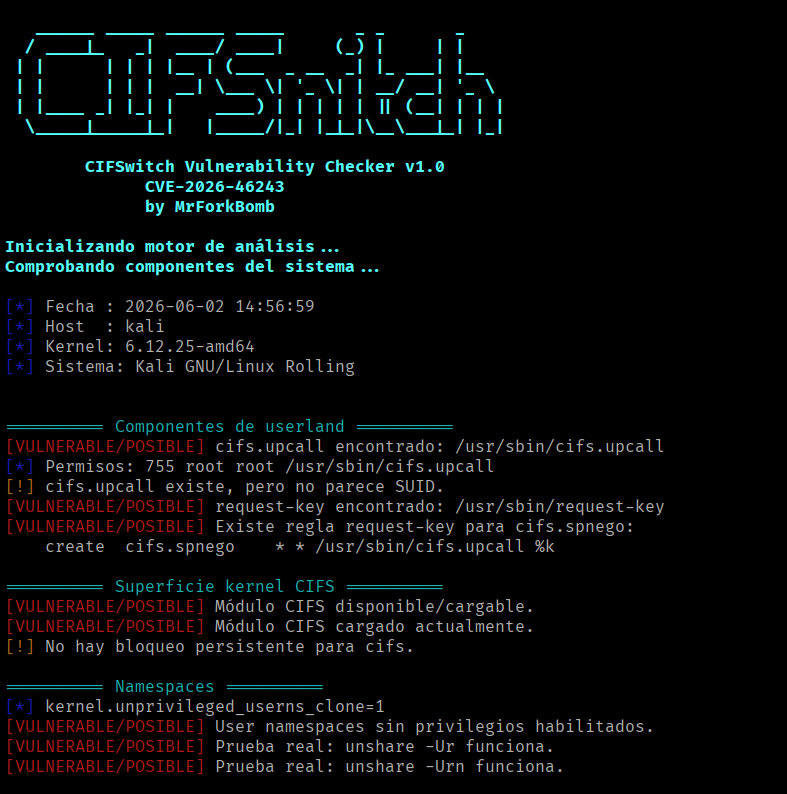
 mrforkbomb/cifswitch-checker-cve-2026-46243
Script per verificare se la vulnerabilità Linux CIFSwitch (CVE-2026-46243) ci riguarda. Rileva configurazioni potenzialmente vulnerabili e…
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) laboratorio di difesa — nginx + modulo dinamico Coraza WAF + OWASP CRS v4. Solo uso educativo.
 blakeblackshear/frigate
NVR con rilevamento locale di oggetti in tempo reale per telecamere IP
 efforg/rayhunter
Strumento Rust per rilevare simulatori di stazioni radio base su un hotspot mobile Orbic.
 reconinfosec/web-traffic-generator
Un generatore di traffico HTTP/S "organico" rapido e sporco.
 m4dm0e/door404
Costruttore di backdoor per applicazioni web
 bishopfox/cve-2026-11374-check
Script di rilevamento per CVE-2026-11374
 poshsec/poshsecframework
Un framework per script PowerShell e PoshSec per la gestione della rete, la sicurezza e la manutenzione.
 owasp/intrusion-alert-educational-network-ids
IDS leggero basato su Python che monitora il traffico di rete in tempo reale usando Scapy, rilevando attacchi DoS/DDoS tramite analisi della…
 owasp/honeypot-project
Distribuisci honeypot web per catturare dati di attacco emergenti, analizza i log di audit ModSecurity tramite ELK e condividi intelligence sulle…
 owasp/owasp-java-encoder
The OWASP Java Encoder è una classe encoder ad alte prestazioni, semplice da usare e integrabile direttamente, compatibile con Java 1.5+, senza…
 owasp/threat-dragon
Uno strumento open source di threat modeling di OWASP
 d4vinci/eagleeye
Un sistema IDS basato su host e monitoraggio di rete (Il mio progetto di laurea)
 d4vinci/ssh-honeypot
Crea un honeypot SSH di base con Python
 trailofbits/claude-code-devcontainer
Devcontainer in sandbox per eseguire Claude Code in modalità bypass in sicurezza. Progettato per audit di sicurezza e revisione di codice non fidato.
 orange-cyberdefense/p3-loader
P³-Shellcode Loader è un loader che implementa una tecnica di iniezione di codice che sfrutta la struttura Process Parameters come posizione di…
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 at0m-b0mb/specter-flipperzero
Specter — bug-sweep passivo per lettore/skimmer NFC a 13,56 MHz per Flipper Zero. Misuratore EMF di contro-sorveglianza che utilizza il chip NFC…








