
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit
 hugsy/gdb-static
Repository pubblico di GDB e GDBServer compilati staticamente.
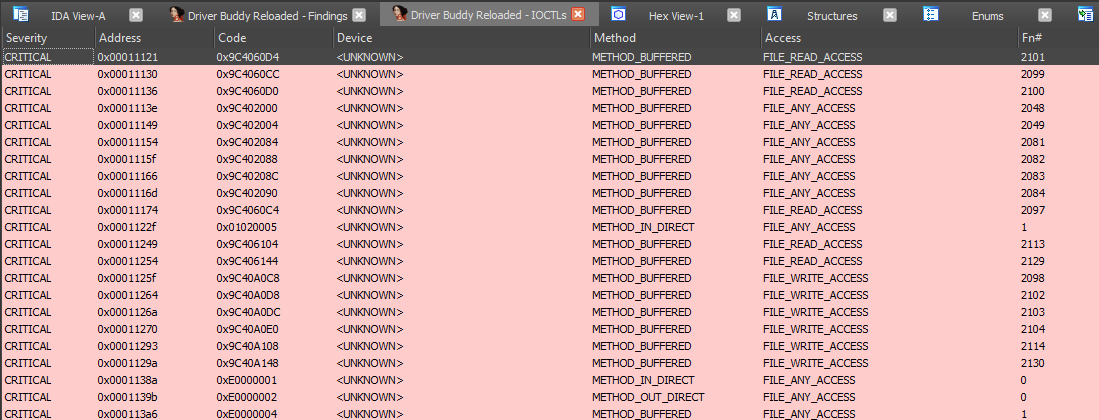 voidsec/driverbuddyreloaded
Driver Buddy Reloaded è un plugin Python per IDA Pro che aiuta ad automatizzare alcuni noiosi compiti di reverse engineering dei driver del kernel di…
 0xm3r/cgpwn
Una VM leggera per hardware hacking, RE (fuzzing, symEx, exploiting, ecc.) e attività di wargaming
 jjyg/metasm
Questo è il repository principale per metasm, un assembler / disassembler / compilatore gratuito scritto in ruby
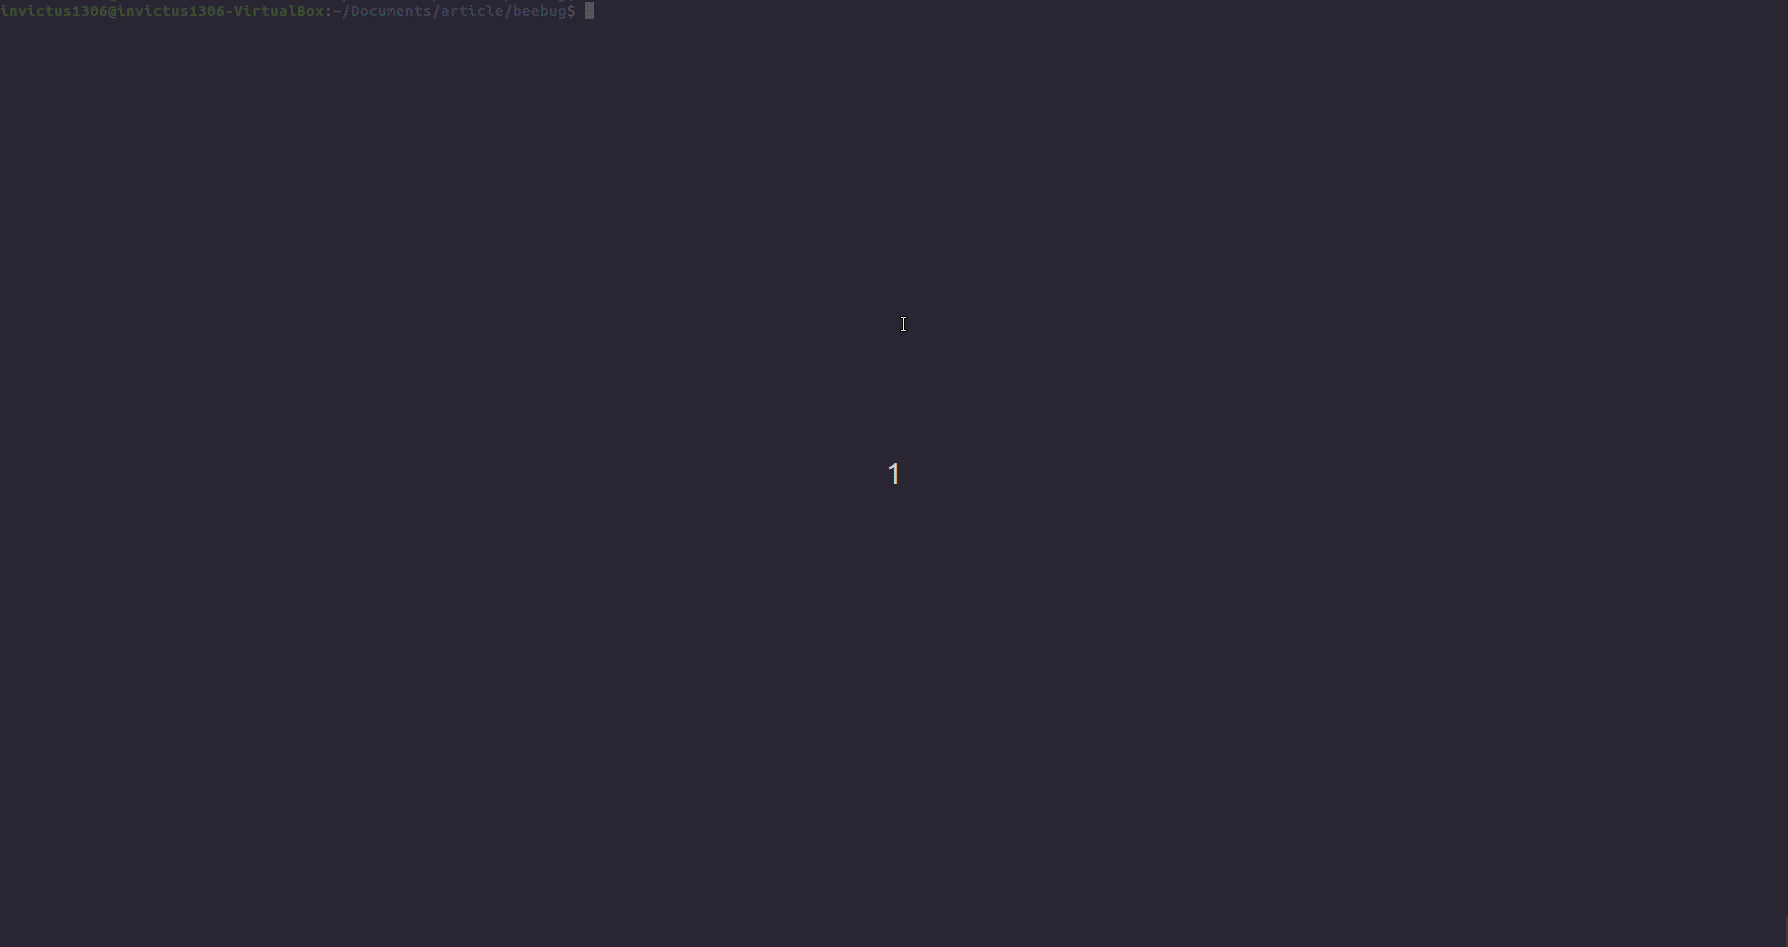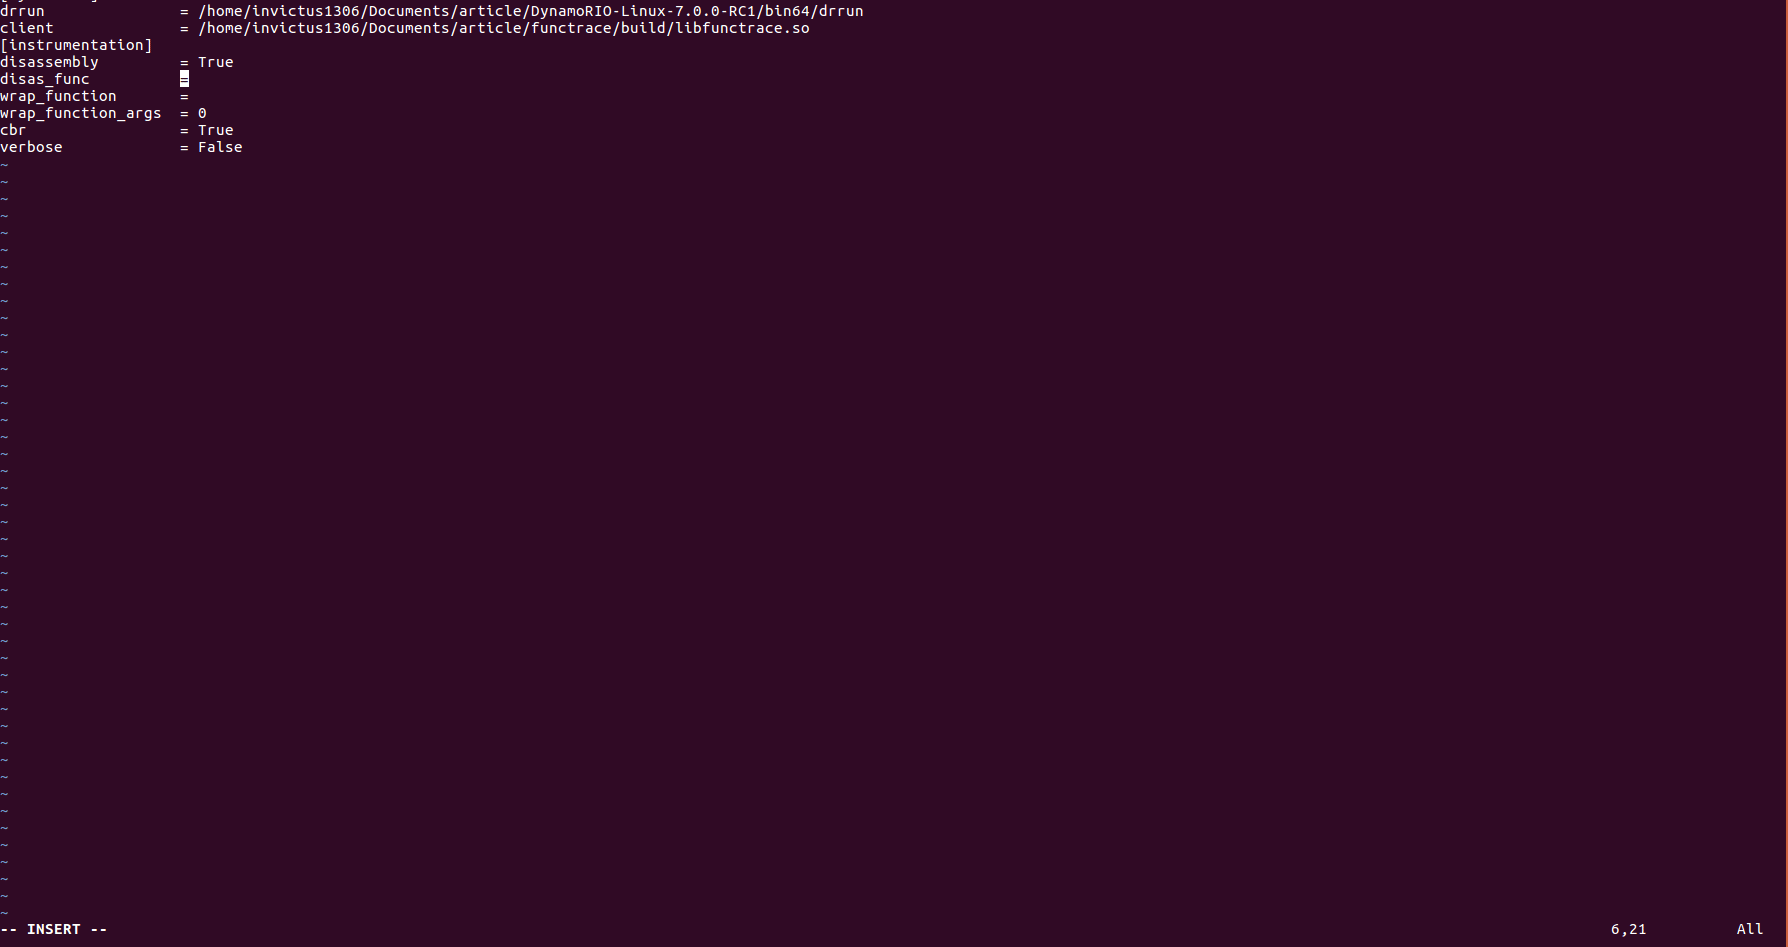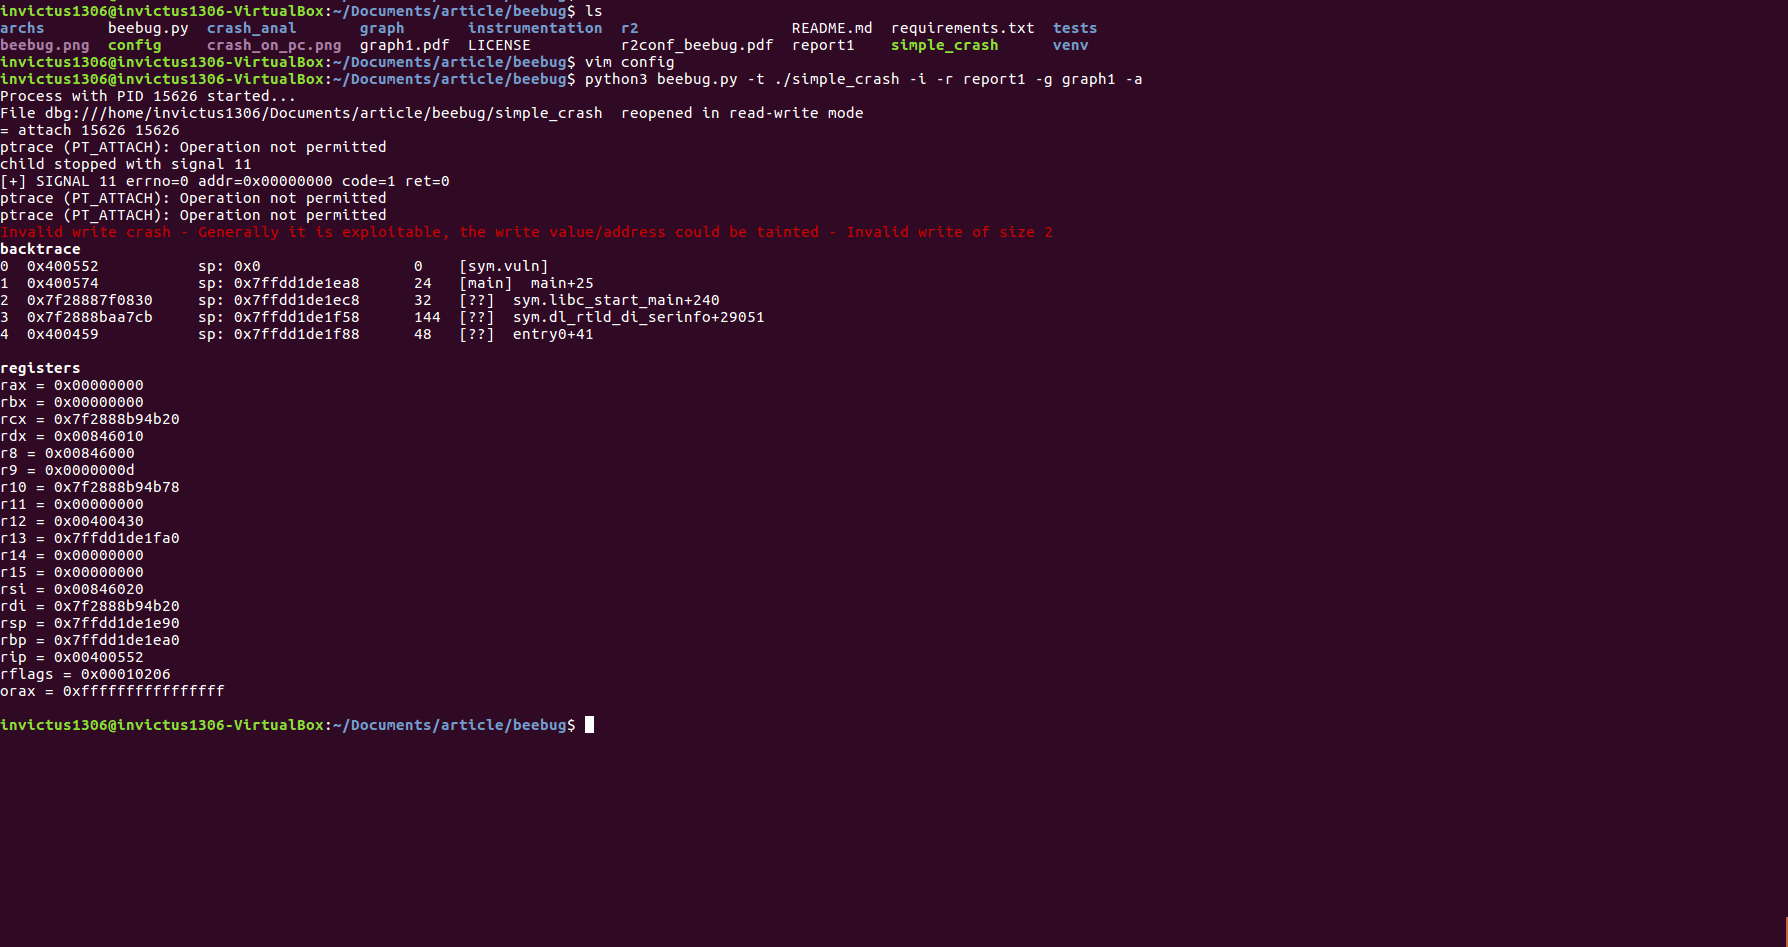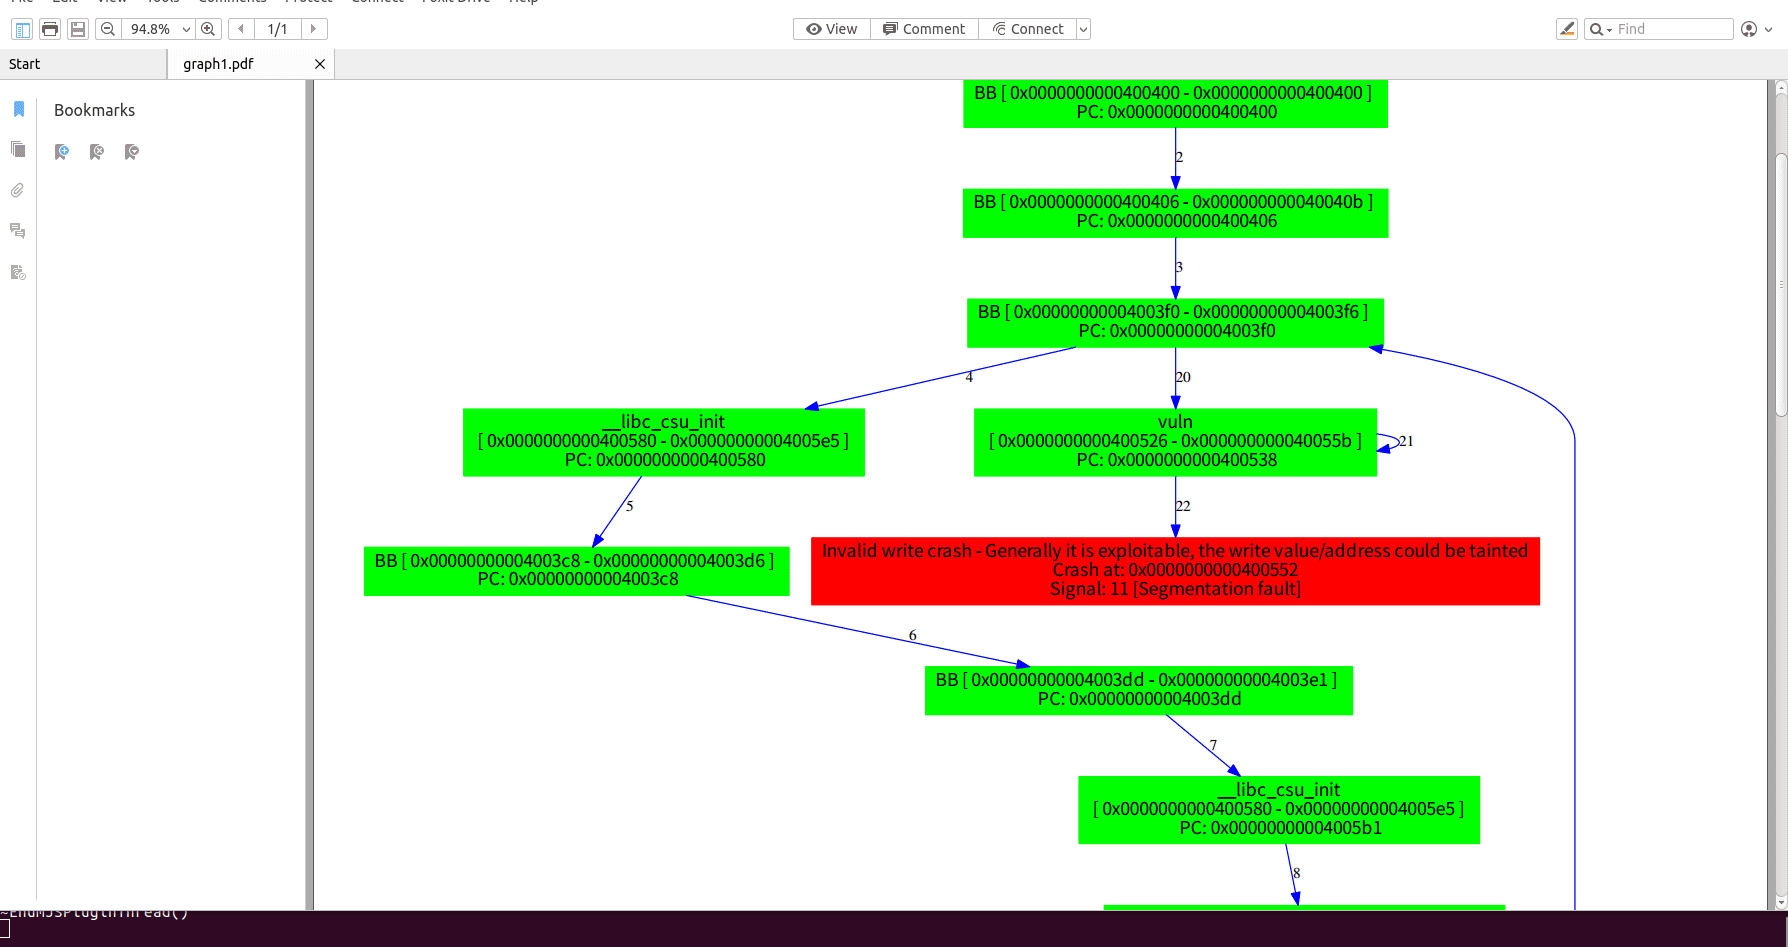 invictus1306/beebug
Uno strumento per verificare la sfruttabilità
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — fornendo agli agenti AI profonde capacità di reverse engineering tramite 180 strumenti.
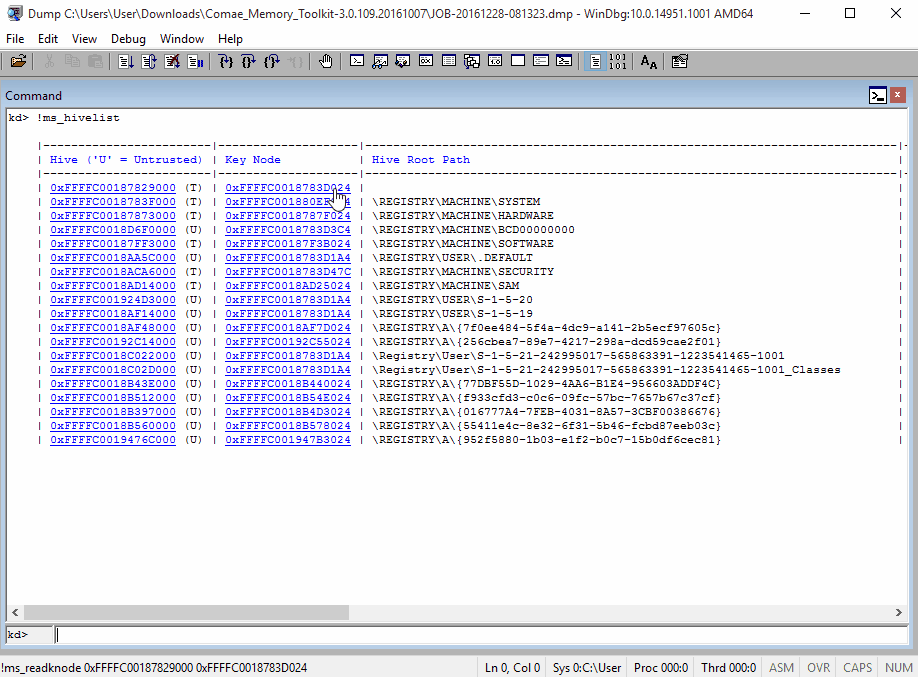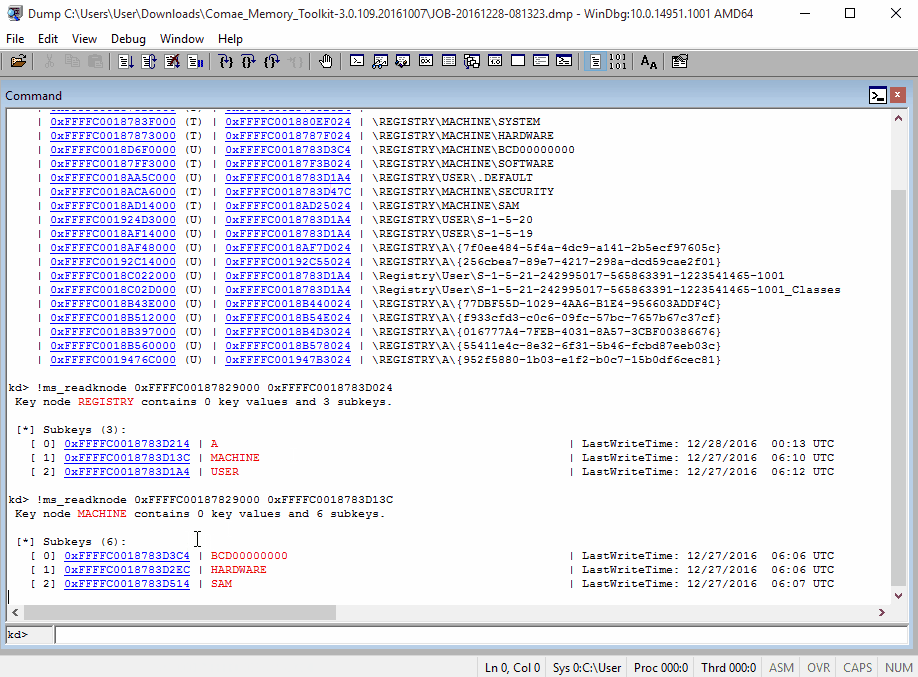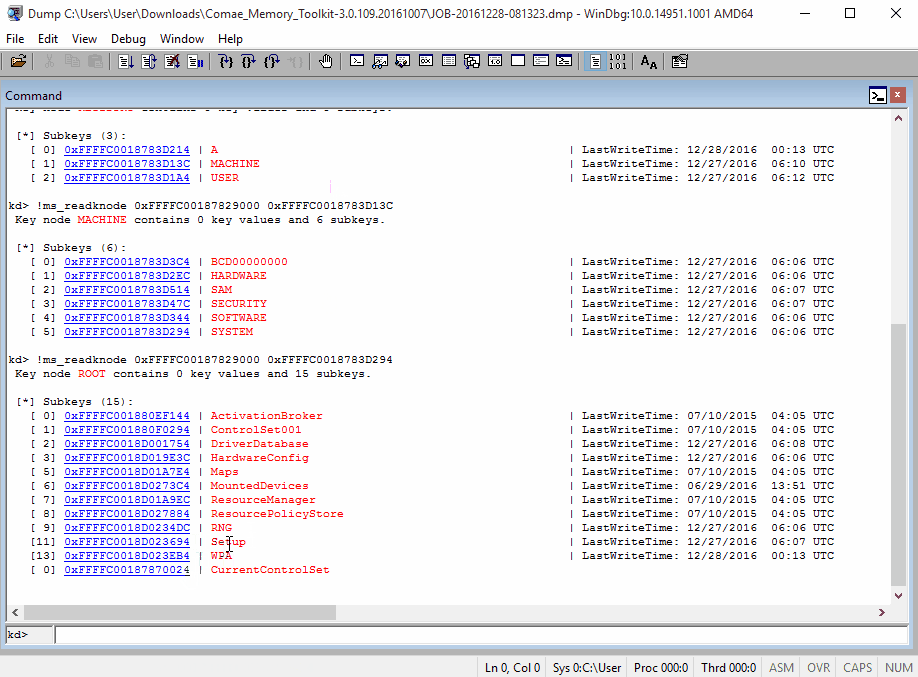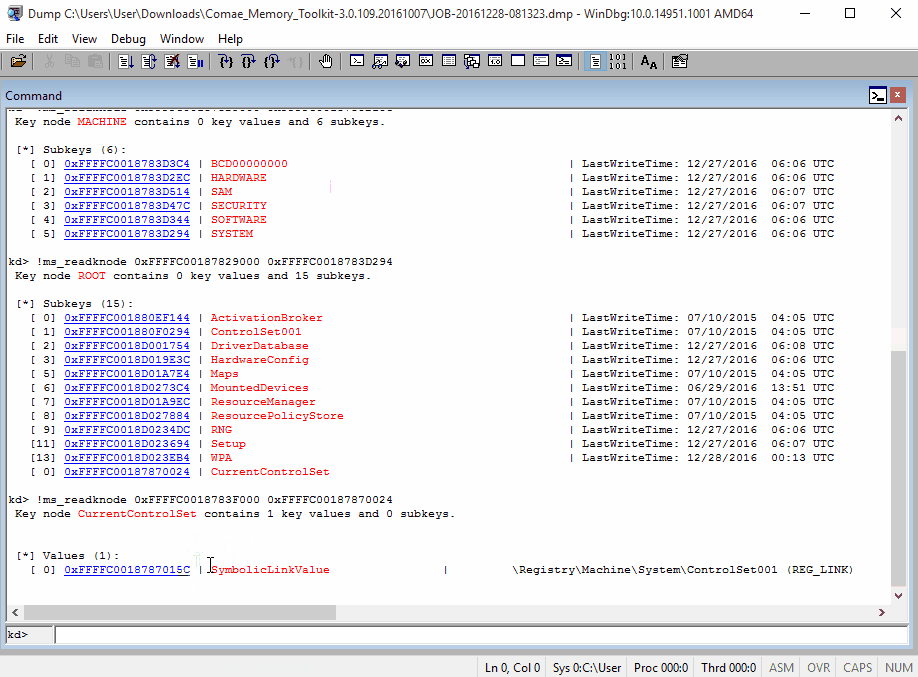 magnetforensics/swishdbgext
Estensione di debug per Incident Response e Digital Forensics
 mfthomps/resim
Reverse engineering del software tramite un simulatore di sistema completo.
 mxmssh/drltrace
Drltrace è un tracciatore di chiamate di libreria per applicazioni Windows e Linux.
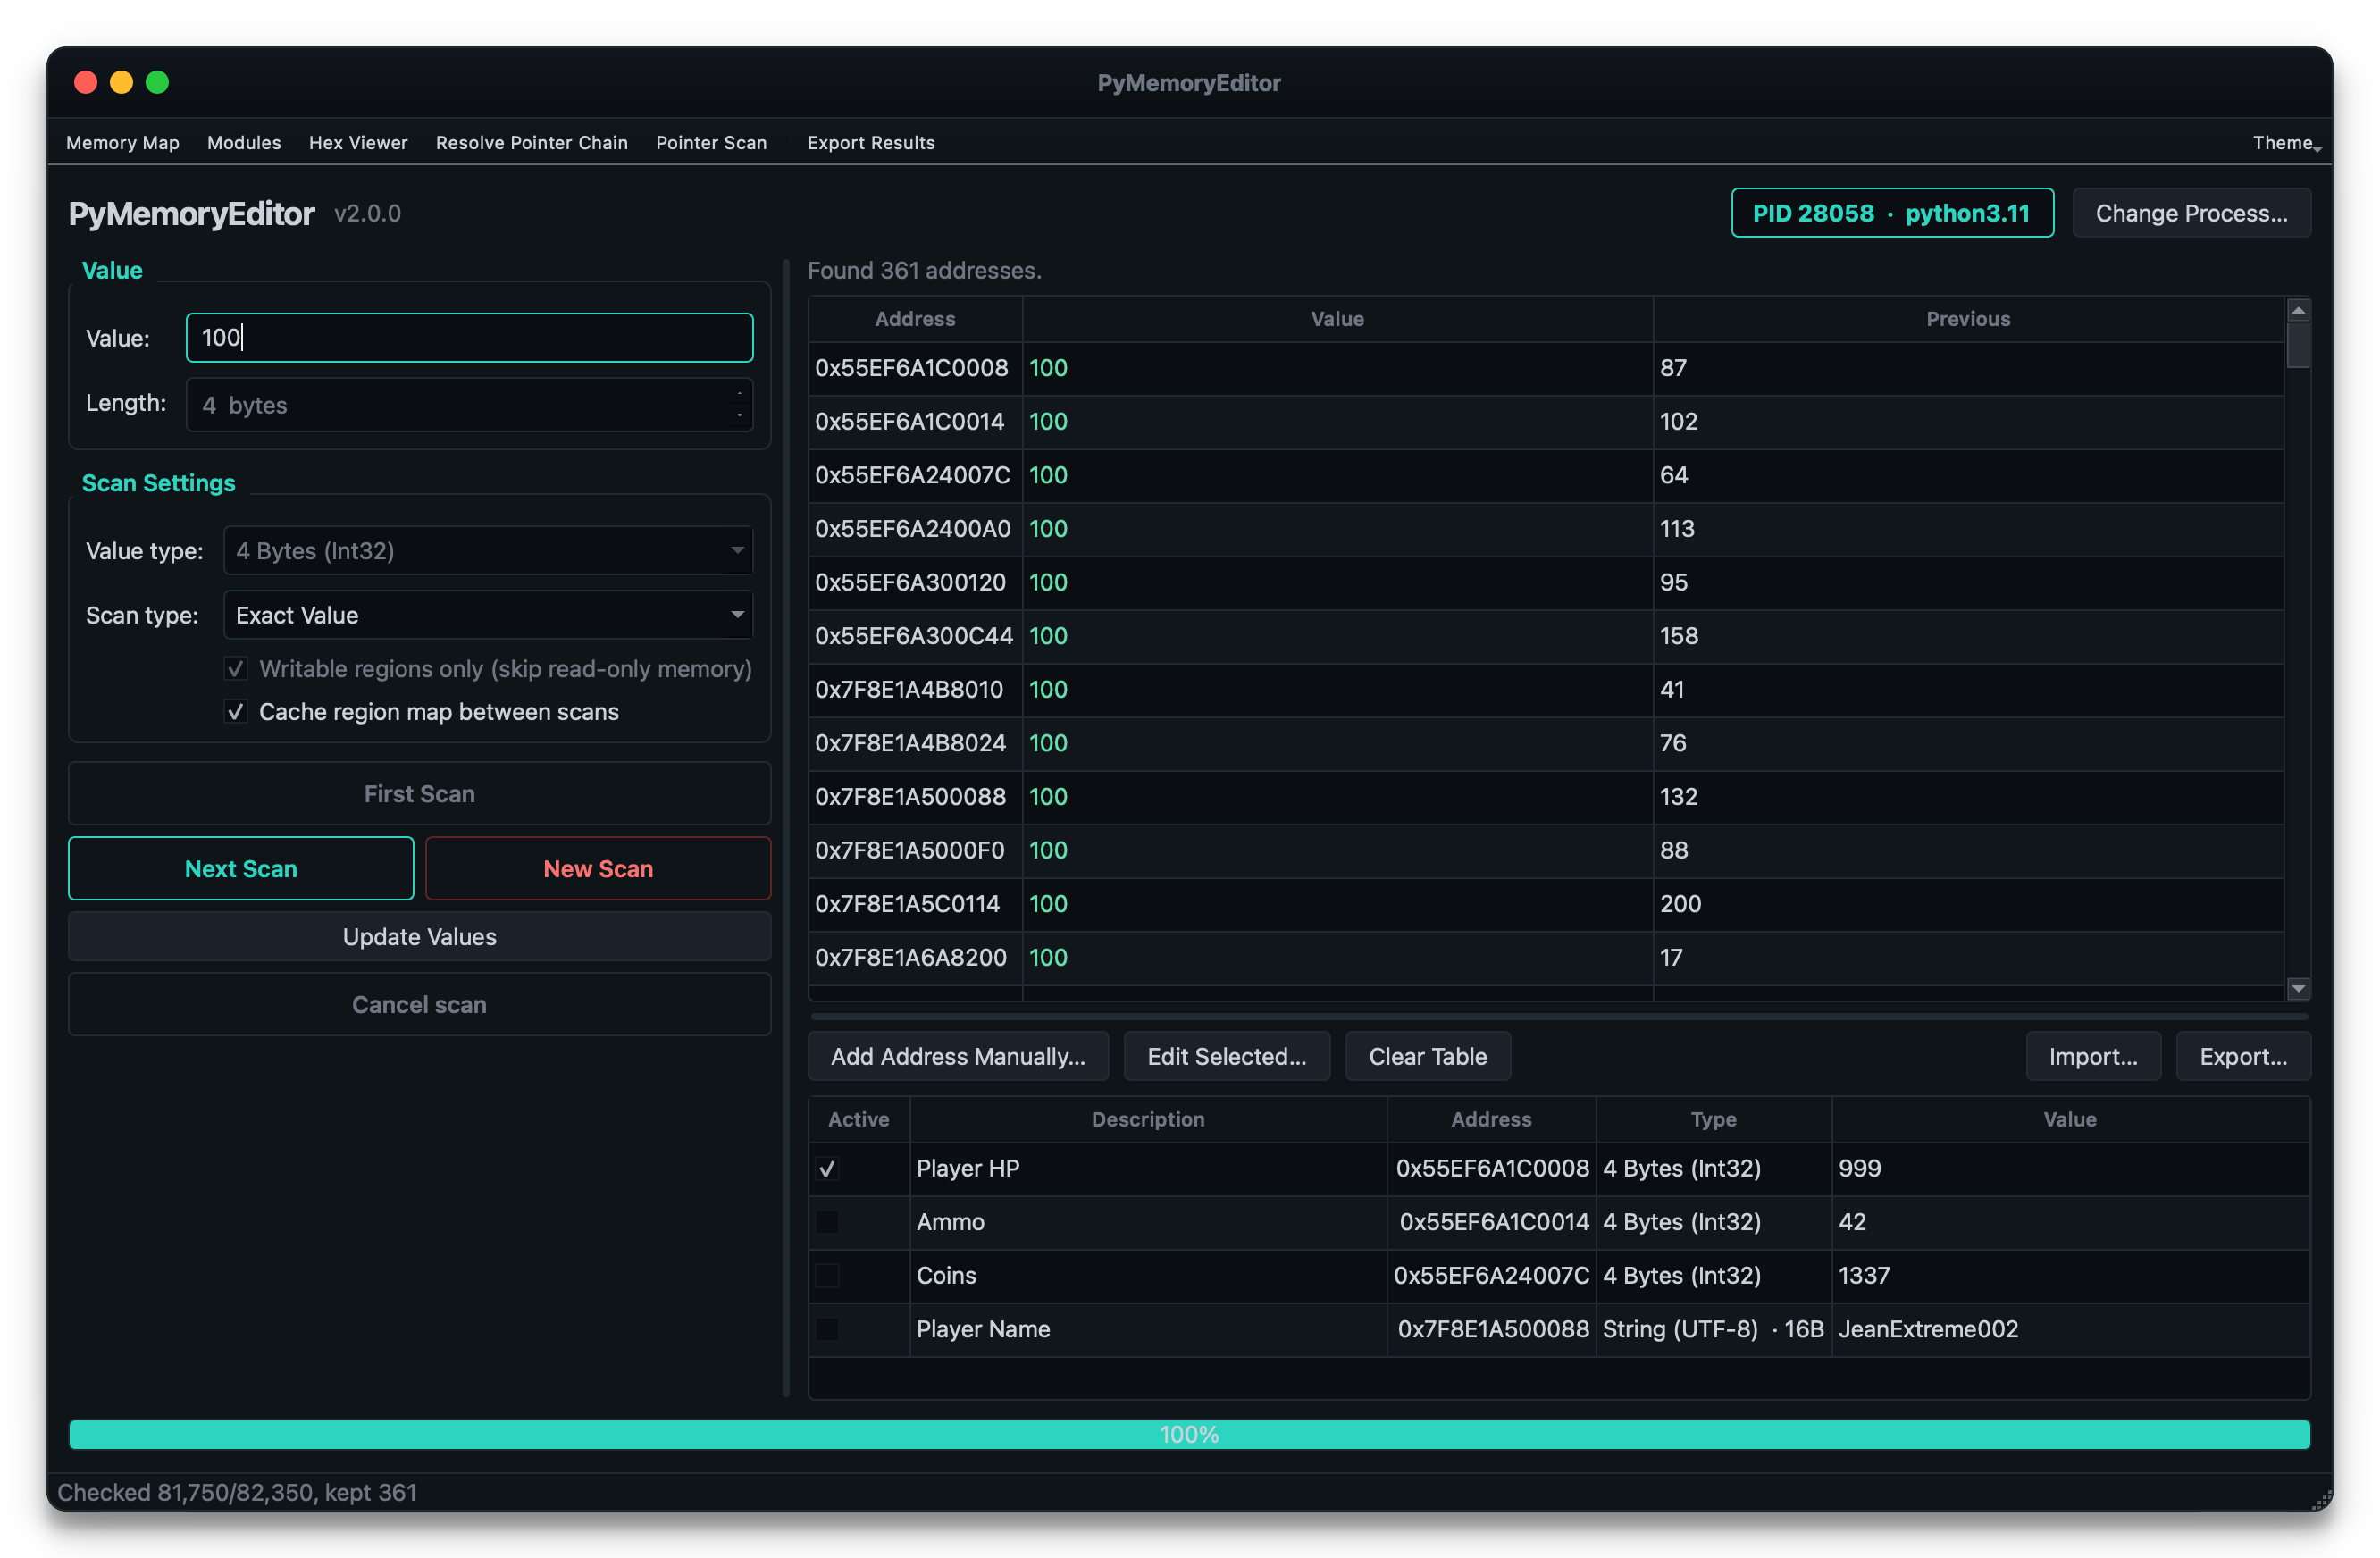 jeanextreme002/pymemoryeditor
Una libreria, app e MCP in puro Python che ti consente di ispezionare, modificare e cercare nella memoria di qualsiasi processo in esecuzione con…
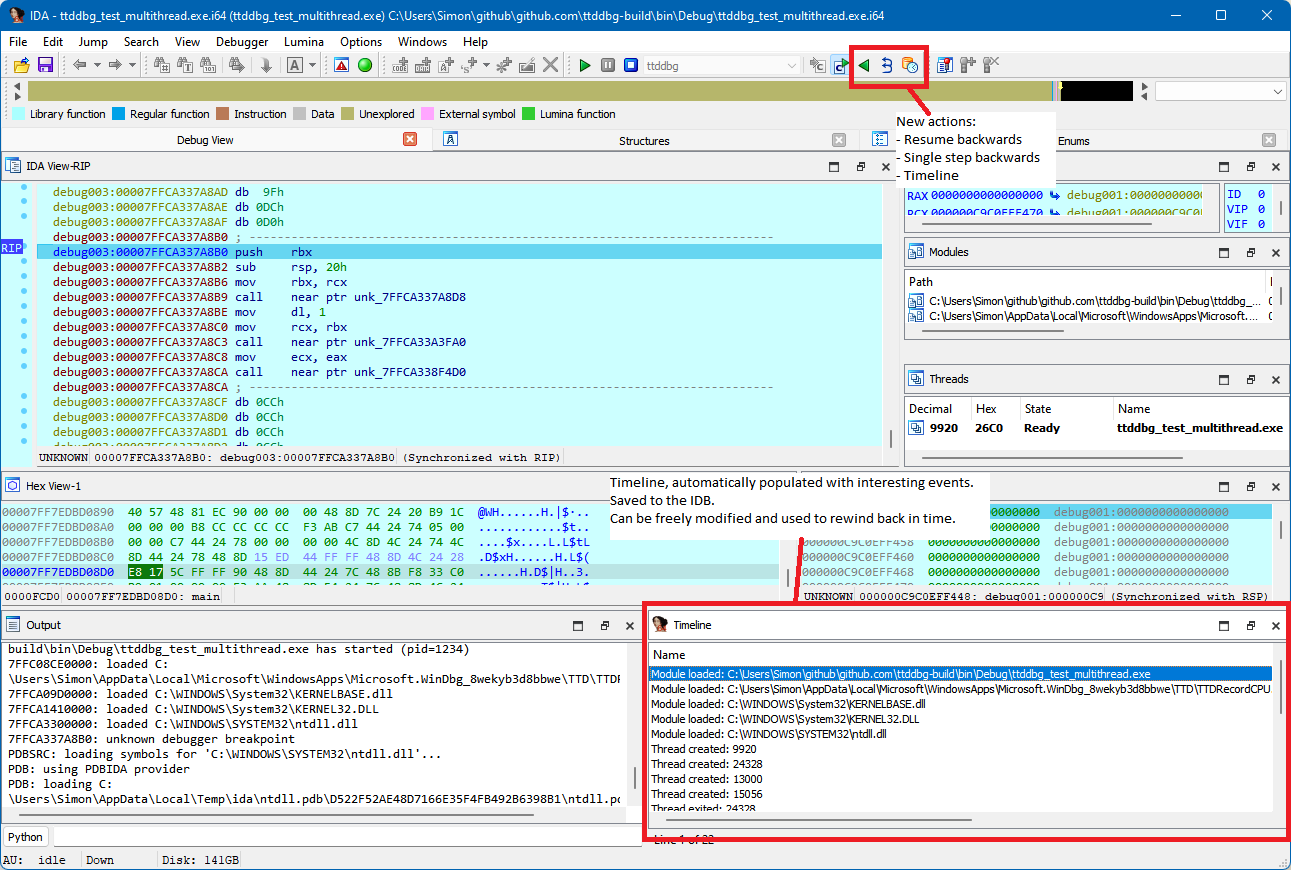 airbus-cert/ttddbg
Time Travel Debugging plugin per IDA
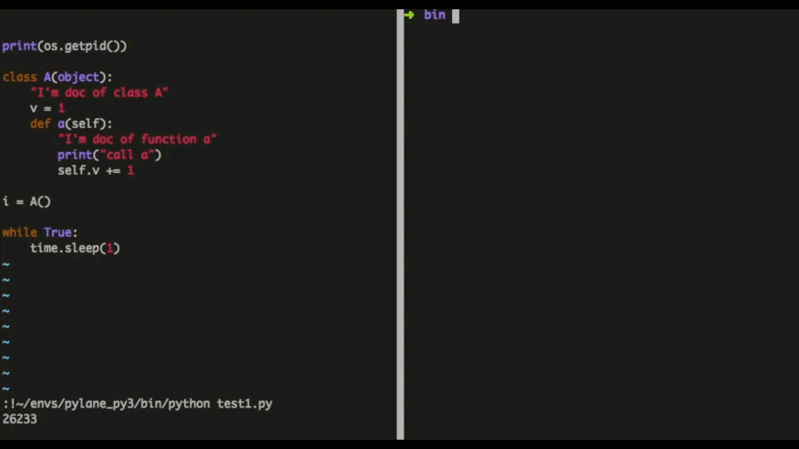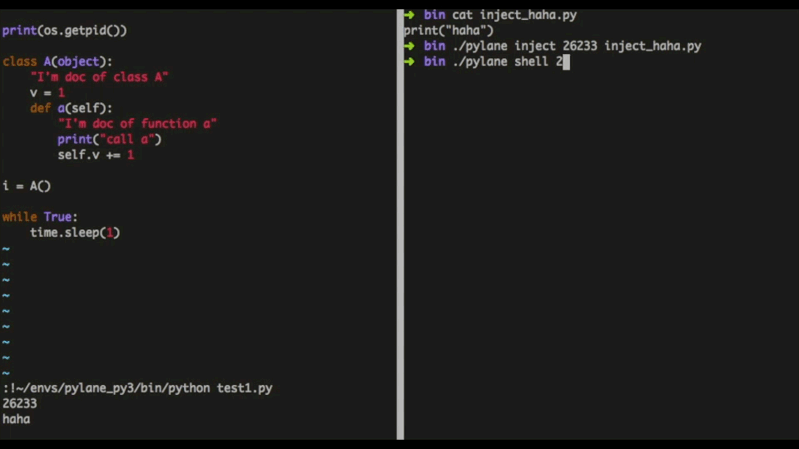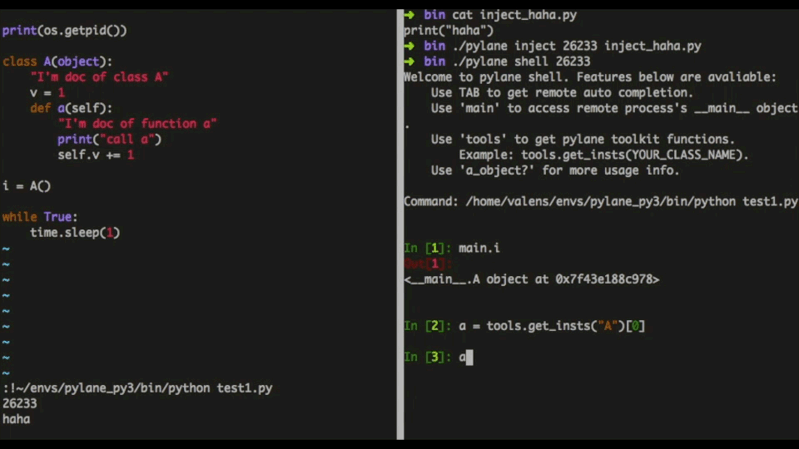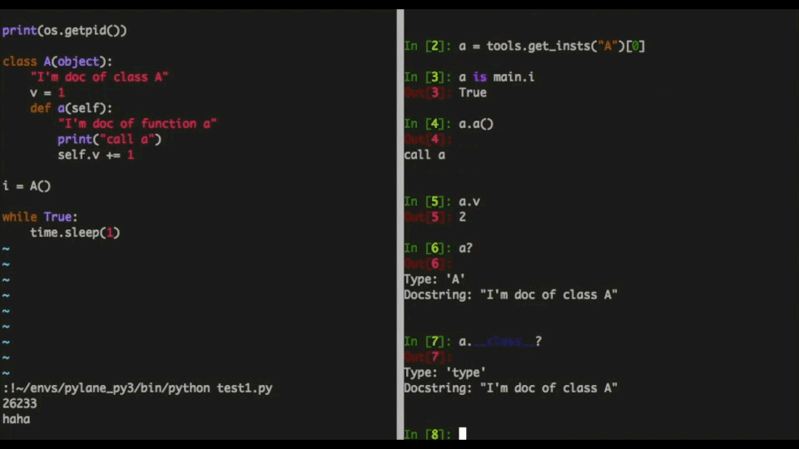 nteseyes/pylane
Un injector di macchina virtuale Python con strumenti di debug, basato su gdb.
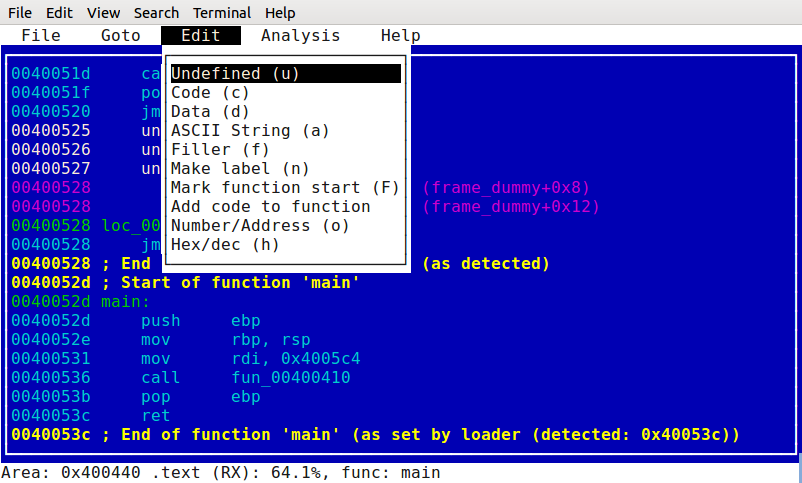 pfalcon/scratchabit
Disassemblatore interattivo facilmente riconfigurabile e modificabile con API per plugin compatibile con IDAPython
 k2/ehtrace
ATrace è uno strumento per tracciare l'esecuzione di binari su Windows.
 owenpawl/cerberus-re-skill
cerberus-re è un ambiente di lavoro locale per reverse engineering incentrato su Apple, progettato per costruire un ciclo ripetibile a tre teste…
 mynameismeerkat/pyretic
pyREtic è un framework estensibile per il reverse engineering del bytecode di Python 2.x in memoria
 nccgroup/asatools
Repository principale per raccogliere tutti i progetti di strumenti di NCC Group relativi a Cisco ASA.
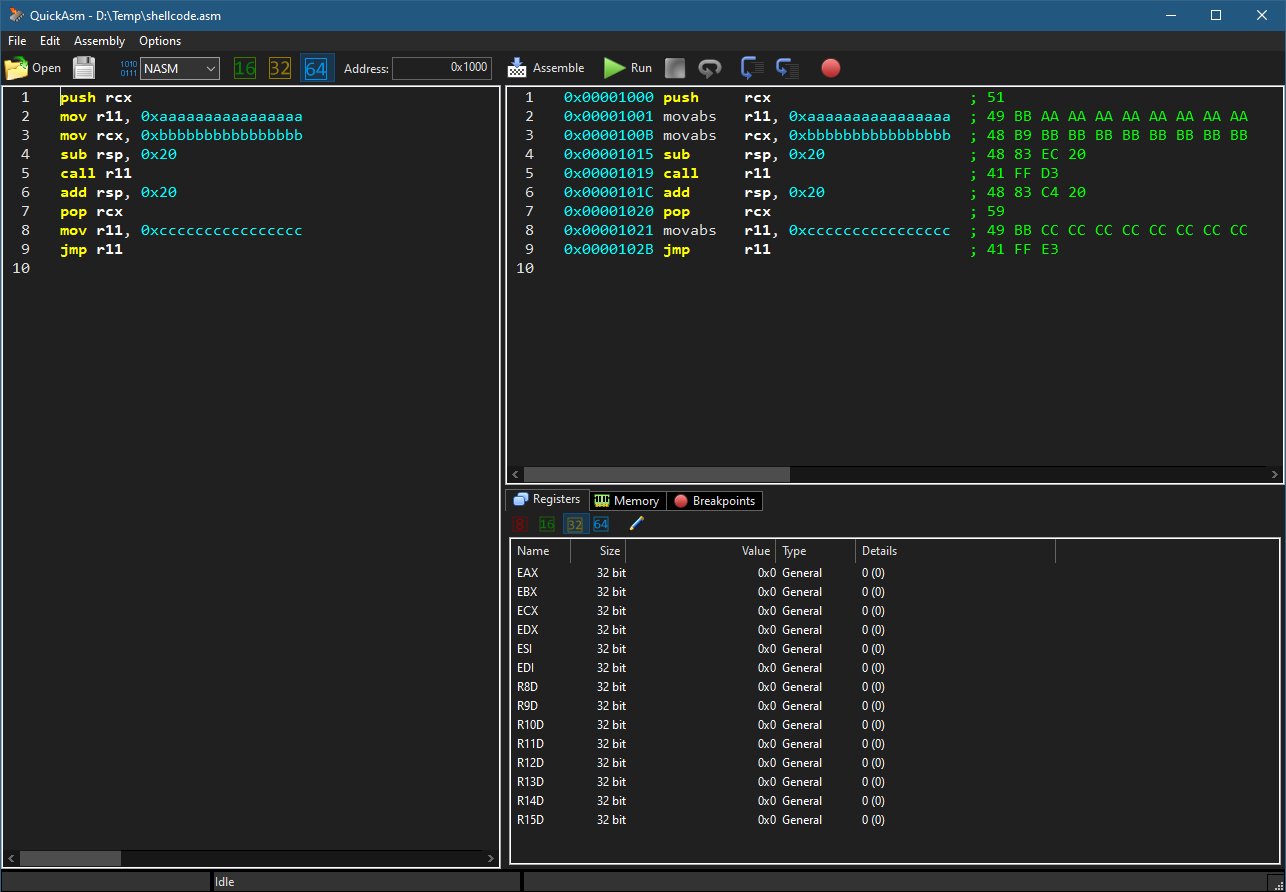 zodiacon/quickasm
Semplice assembler/disassembler/emulatore x86/x64








