
 #1
Strumenti di debug specifici per l'analisi del flusso di esecuzione del malware e l'identificazione delle vulnerabilità.
Raccomandato da Kitploit
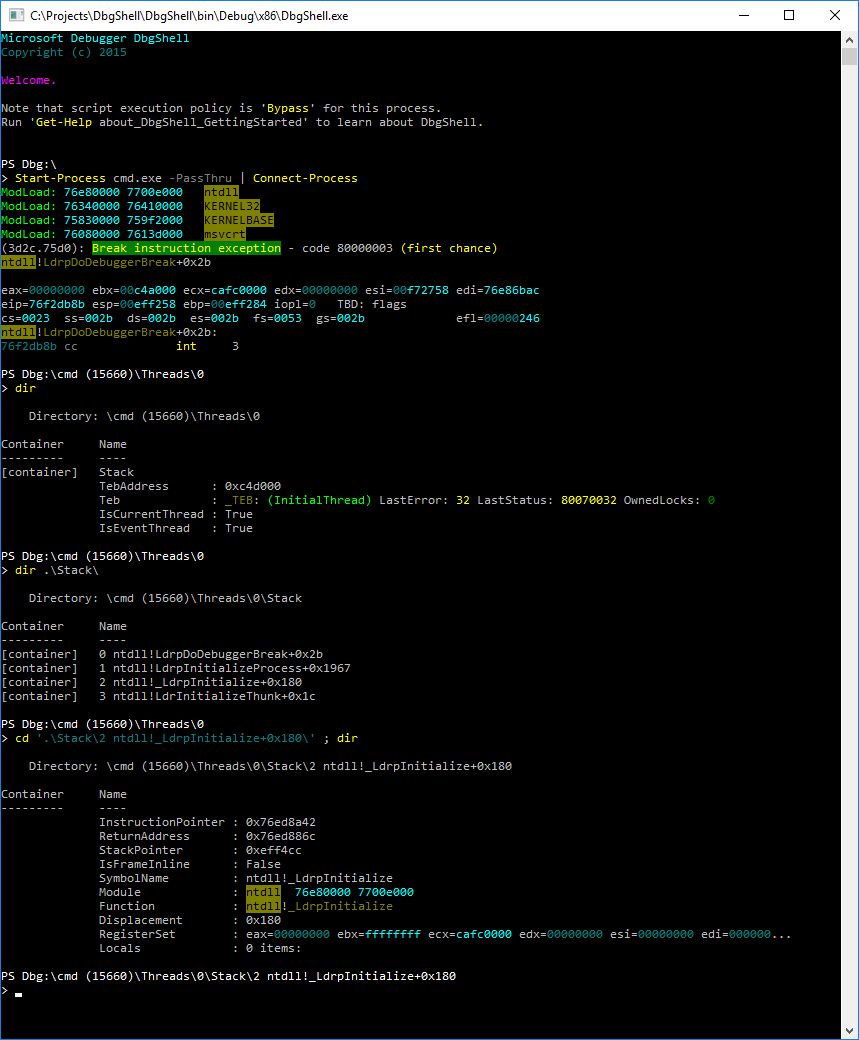
 microsoft/dbgshell
Un front-end PowerShell per il motore di debug di Windows.
 secrary/idenlib
idenLib - Identificazione delle funzioni di libreria [Questo progetto non è più mantenuto]
 hugsy/defcon_27_windbg_workshop
DEFCON 27 workshop - Debugging moderno con WinDbg Preview
 allthingsida/idasql
Vibe Reverse Engineer con IDA Pro: un'interfaccia per IDA in SQL tramite tabelle virtuali live. Non lasciarti ingannare dalle apparenze! :)
 pranshuchittora/simvyn
Strumento di sviluppo mobile universale per Agenti e Umani - controlla simulatori iOS, emulatori Android e dispositivi reali da un unico cruscotto e…
 t00sh/rop-tool
Uno strumento per aiutarti a scrivere exploit binari
 fuzzysecurity/fermion
Fermion, un wrapper electron per Frida e Monaco.
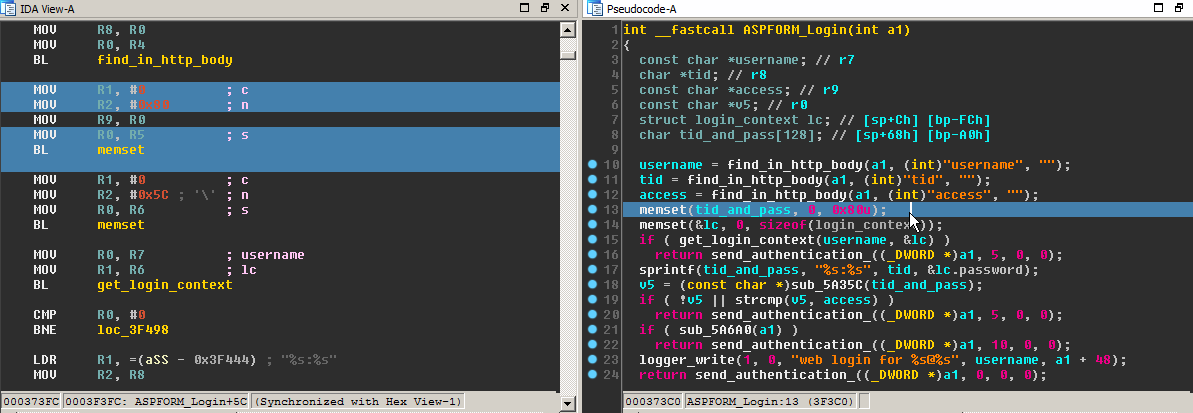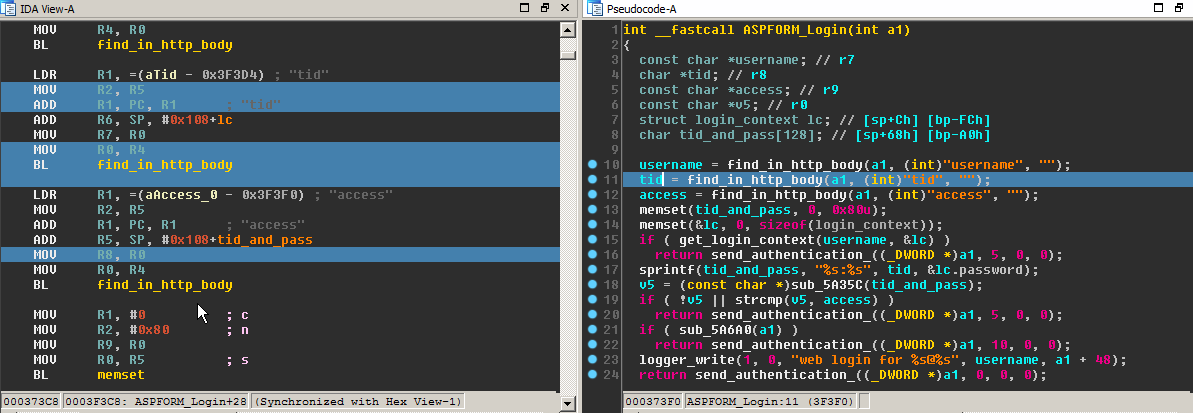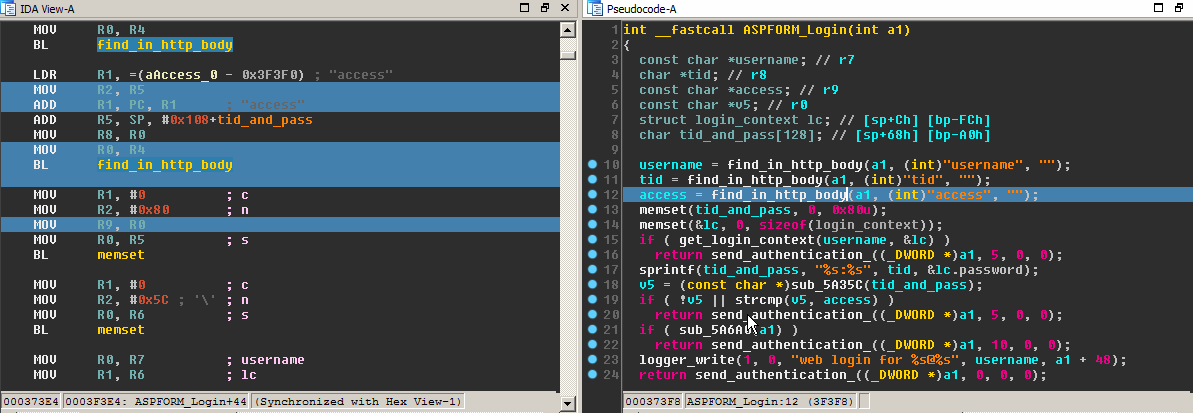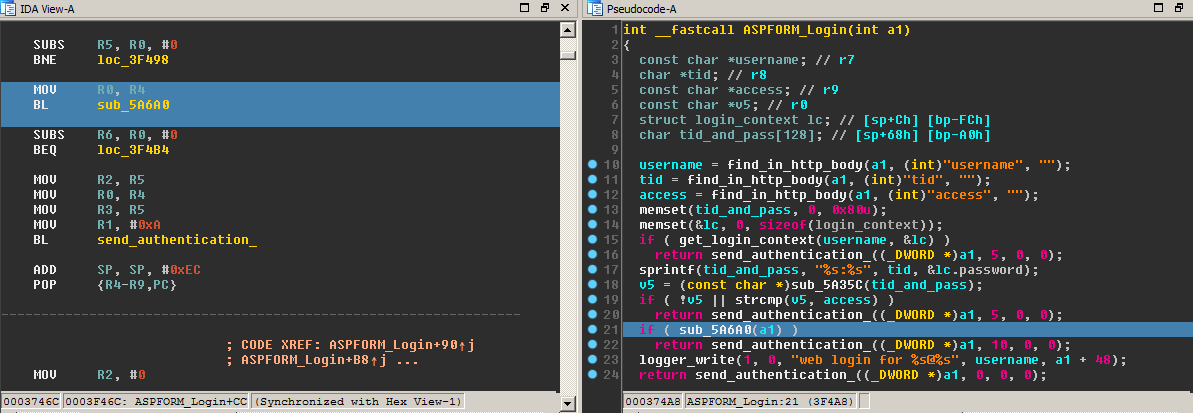 patois/dsync
Plugin IDAPython che sincronizza le viste del disassemblatore e del decompilatore
 nickcano/xenoscan
Scanner di memoria open source scritto in C++
 thalium/icebox
Introspezione di Macchine Virtuali, Tracciamento e Debug
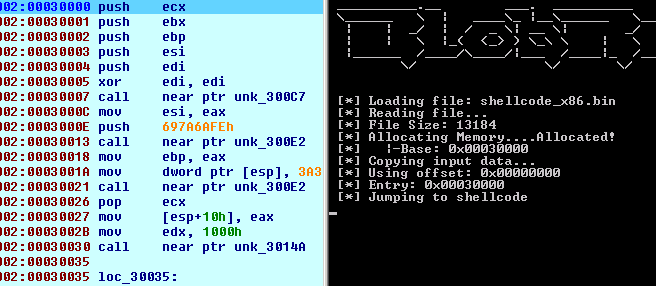 oalabs/blobrunner
Debugga rapidamente lo shellcode estratto durante l'analisi malware
 colton1skees/dna
Framework di analisi statica binaria basato su LLVM
 skylined/bugid
Rileva, analizza e identifica in modo univoco i crash nelle applicazioni Windows.
 bazad/ida_kernelcache
Un toolkit IDA per analizzare i kernelcache iOS.
 rogerorr/nttrace
Un programma simile a strace per l'API 'native' di Windows
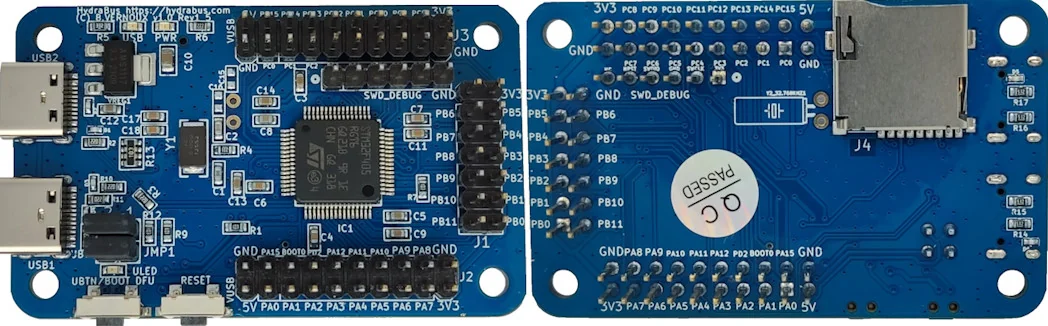 hydrabus/hydrafw
Firmware open-source per HydraBus, un multi-tool per il debug di hardware embedded, hacking e penetration testing, con supporto per protocolli come…
 awslabs/snapchange
Fuzzing leggero di uno snapshot della memoria tramite KVM
 kerlenton/mcpsnoop
Wireshark per MCP. Un proxy trasparente tra il tuo client AI e il server MCP. Osserva ogni chiamata in tempo reale nel tuo terminale, fai fallire la…








