
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 zeropathai/proftpd-cve-2026-42167-poc
POC per dimostrare la CVE-2026-42167 in ProFTPD
 iriscouch/audit_couchdb
Rileva problemi di sicurezza, grandi o piccoli, in un server CouchDB
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit per CVE-2023-27524 che colpisce Apache Superset auth bypass e RCE. Crea cookie di sessione falsificati, enumera database/utenti, esegue…
 b4kesn4ke/cve-2019-9193
CVE-2019–9193 - PostgreSQL 9.3-12.3 Esecuzione di codice remoto autenticata
 sadshade/cve-2022-24706-couchdb-exploit
Apache CouchDB 3.2.1 - Esecuzione di codice in remoto (RCE)
 cybertechajju/cve-2025-14847_expolit
una vulnerabilità critica di divulgazione della memoria nella gestione della compressione zlib di MongoDB. Questo strumento consente ai ricercatori…
 infobyte/isr-sqlget
ISR-sqlget È uno strumento di blind SQL injection sviluppato in Perl.
 otterhacker/labs4u2self
Laboratorio di pentest Active Directory distribuibile su AWS con controller di dominio e MSSQL vulnerabile; esercitati con l'abuso di S4U2Self, brute…
 adityaks/melee
Strumento basato su Python per rilevare infezioni ransomware e codice malevolo nelle istanze MySQL. Esegue ricognizione, enumerazione degli utenti e…
 jas502n/openfire_decrypt
Decifrazione delle password degli account del pannello di amministrazione OpenFire
 pgedge/pgedge-anonymizer
Uno strumento di anonimizzazione per sostituire dati PII e simili in database di sviluppo/test copiati dalla produzione.
 probiusofficial/cve-2025-14847
poc per CVE-2025-14847
 t0x1cx/cve-2021-36396-moodle-time-based-sqli-exploit
Questo script dimostra un'iniezione SQL cieca basata sul tempo su piattaforme Moodle, sfruttando i ritardi di risposta per estrarre dati.
 deepingh0st/cve-2022-28346
Django QuerySet.annotate(), aggregate(), extra() SQL injection
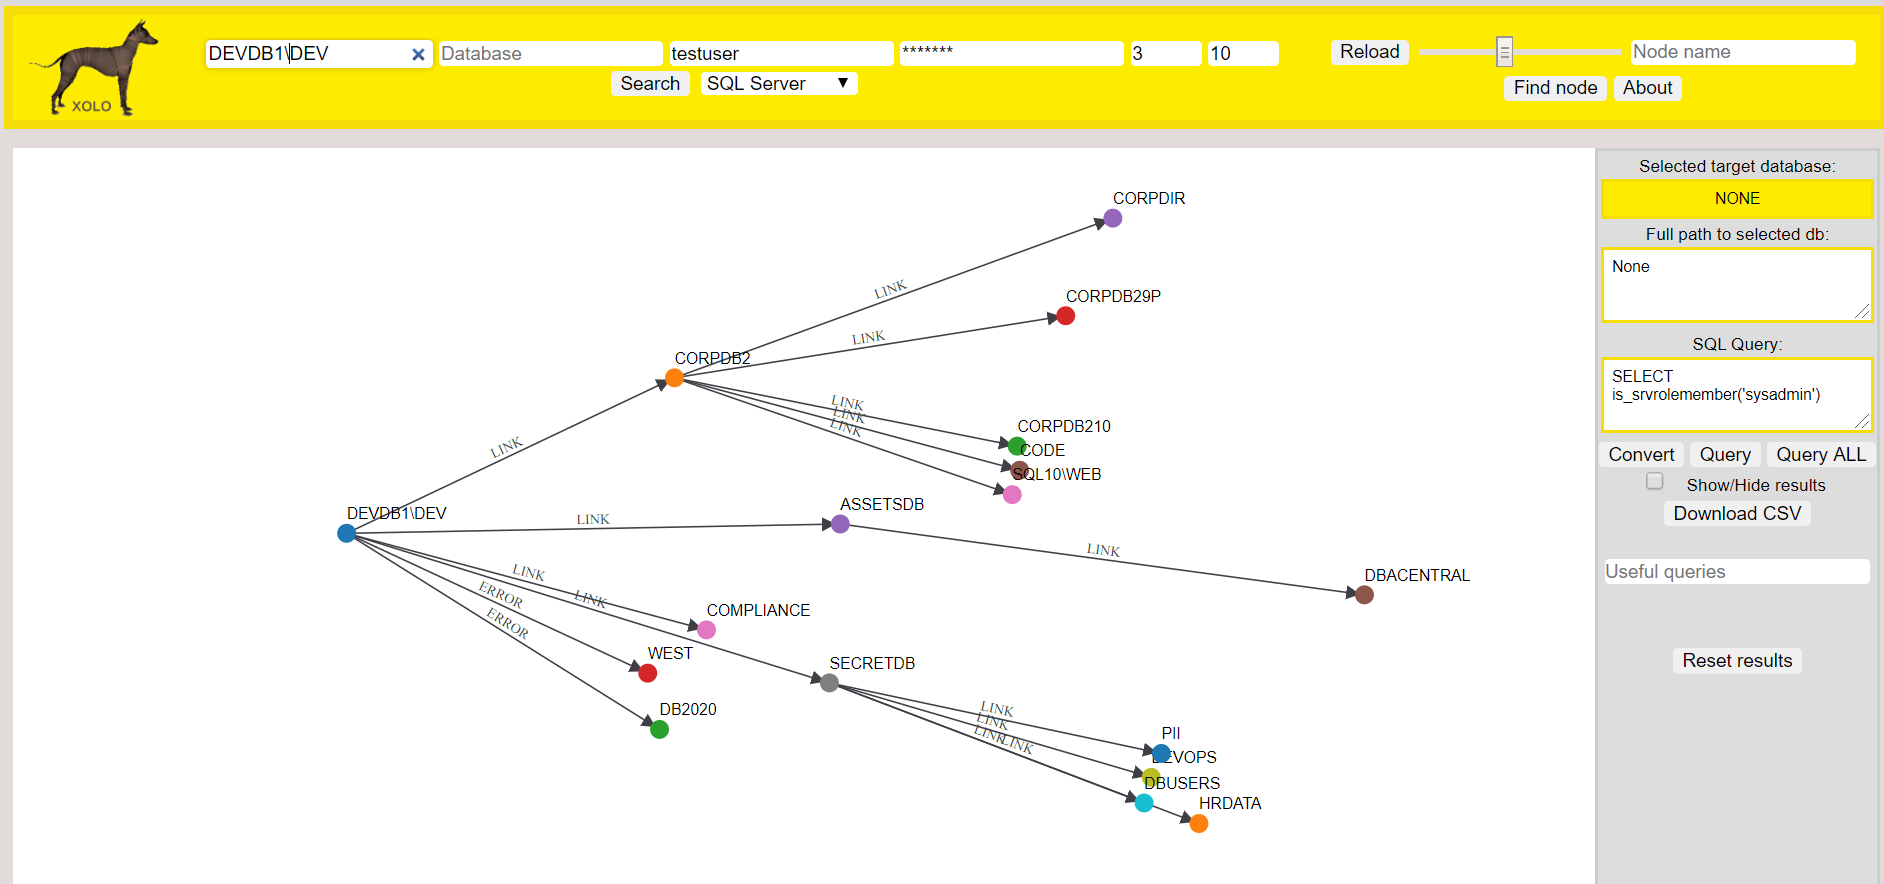 etlownoise/xolo
Strumento per eseguire il crawling, visualizzare e interagire con i collegamenti SQL Server in un grafico d3 per aiutare nelle tue esercitazioni del…
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Esecuzione di codice remoto come root MySQL / Exploit PoC di Privilege Escalation Solo a…
 kyos-public/keycloak-cve-2026-18963-hunt
Caccia alle tracce di sfruttamento di CVE-2026-18963 (acquisizione non autenticata di account Keycloak) nel database di Keycloak.
 jhs/audit_couchdb
Rileva problemi di sicurezza in un server Apache CouchDB








