
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
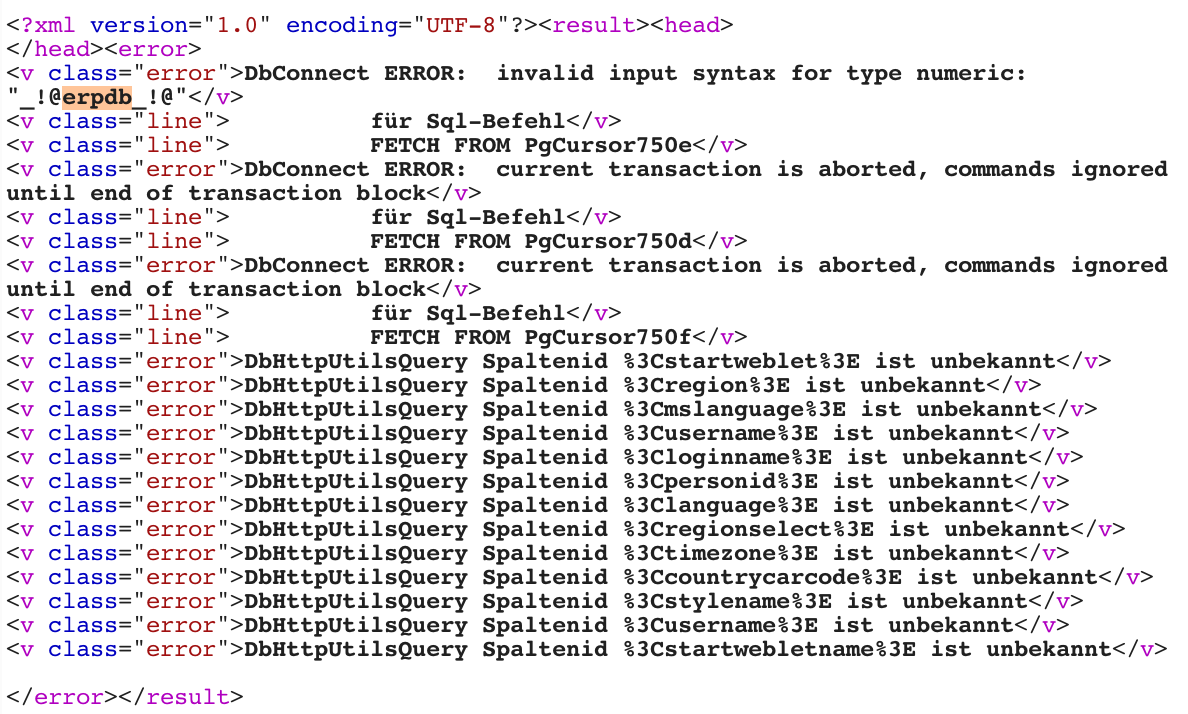
 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | L'applicazione ERP OpenSource presenta una vulnerabilità di SQL Injection.
 jimywork/stretcher
Strumento progettato per aiutare a identificare server Elasticsearch aperti che espongono informazioni sensibili.
 sj/web2py-e94946d-cve-2016-3957
web2py/web2py @ e94946d
 nihal1306/gogs
CVE-2014-8682
 nulldreams/cve-2017-16082
NodeJS + Postgres (Esecuzione remota di codice) 🛰
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
Questo script Python 3 serve per caricare shell (e altri file) su Windows Server / Linux tramite Oracle 11g R2 (CVE-2010-3600).
 securityartwork/oracle-xxe-sqli
Exploit automatizzato di Oracle CVE-2014-6577 tramite SQLi
 foospidy/dbdat
Db Strumento di valutazione del database
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - Script di automazione per libreria dinamica (UDF) di funzioni definite dall'utente (2)
 0xbug/sqliscanner
Iniezione SQL automatica con Charles e sqlmap api
 torque59/nosql-exploitation-framework
Un framework Python per la scansione e lo sfruttamento di NoSQL
 knqyf263/cve-2018-6376
Exploit proof-of-concept per CVE-2018-6376, una vulnerabilità di SQL injection di secondo ordine in Joomla! CMS, con ambiente di test basato su…
 bongbongco/cve-2012-1675
Vulnerabilità dell'attacco di avvelenamento del TNS Listener di Oracle Database
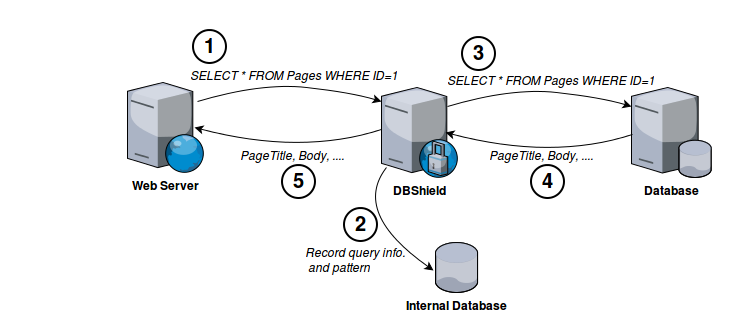 nim4/dbshield
Firewall per database scritto in Go
 secforce/cve-2008-1613
RedDot CMS versioni 7.5 Build 7.5.0.48 e precedenti exploit di enumerazione completa del database che sfrutta una vulnerabilità di SQL injection…
 secforce/cve-2008-5416
Microsoft SQL Server sp_replwritetovarbin Corruzione della memoria tramite SQL Injection
 boompig/cve-2016-6662
Codice exploit per l'esecuzione remota di codice root e l'escalation di privilegi in MySQL (CVE-2016-6662), incluse implementazioni in Python e C.








