
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 kelnor/cve-2026-3494_verfication
Riproduce e analizza CVE-2026-3494, un bypass del logging di audit nel plugin server_audit di MariaDB, utilizzando test multi-versione basati su…
 joakimbulow/cve-2026-34308
Proof-of-concept per CVE-2026-34308, una vulnerabilità denial-of-service del componente JSON di MySQL Server. Dimostra l'esaurimento dello stack…
 mgiay/cve-2026-25589-25588-25243-23631-23479-redis
Script diagnostico e di remediation per cinque CVE Redis, che fornisce scansione, mitigazione basata su ACL e guida all'hardening della…
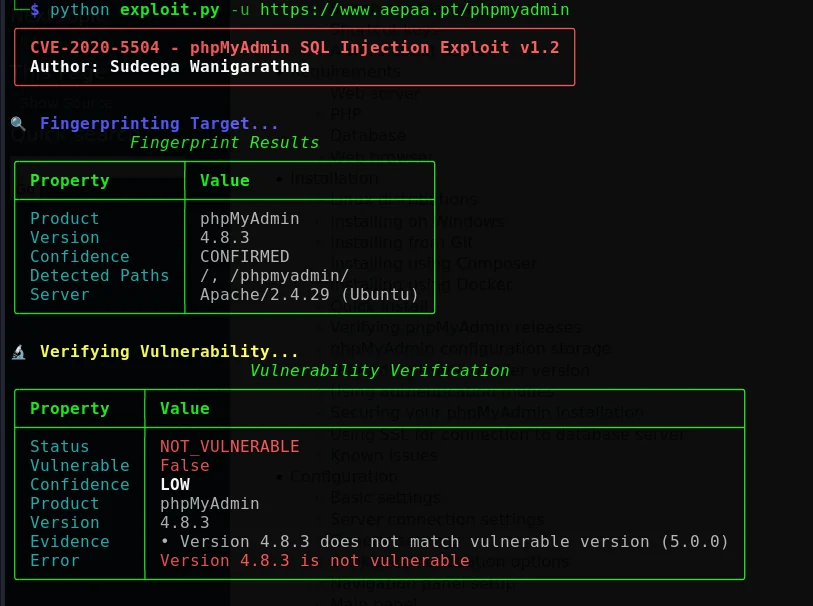 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Framework autorizzato per lo sfruttamento di SQL injection per CVE-2020-5504 in phpMyAdmin, con enumerazione automatizzata del database, injection…
 gduma-phdata/patch-cve-2026-03200
Patch applicata per CVE-2026-03200, una vulnerabilità critica di SQL injection in Progress MOVEit, con dettagli su validazione e implementazione.
 trailofbits/cvedb
Libreria e utility per l'interrogazione di CVE che utilizza un archivio locale sincronizzato direttamente con il National Vulnerability Database
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 trailofbits/not-going-anywhere
Programmi Golang intenzionalmente vulnerabili che espongono falle web, gRPC e database/sql per la formazione sulla sicurezza, la scoperta di…
 cossacklabs/themis
Framework crittografico facile da usare per la protezione dei dati: messaggistica sicura con forward secrecy e archiviazione sicura dei dati. API…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 20000419/cve-2026-39113
Advisory e reproducer AddressSanitizer per un heap-buffer-overflow in SQLite SQLAR innescato da un valore SZ appositamente predisposto che causa…
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 paradigmxyz/iron-proxy
Un firewall di egress per carichi di lavoro non attendibili.
 hackspeak/cve-2026-23479
Collezione di PoC Redis UAF RCE per CVE-2026-23479: verificatore di versioni sicuro, modulo exploit, PoC assistito da GDB e regole di rilevamento…
 mthamil107/db_audit_research
Audit che si auto-sconfiggono: laboratorio riproducibile che mostra un ruolo PostgreSQL a bassi privilegi che acceca reversibilmente un auditor…
 hackspeak/cve-2026-14669
Exploit proof-of-concept per CVE-2026-14669, un heap buffer overflow nell'abbreviazione del fuso orario della funzione to_char() di PostgreSQL che…
 toanln-cov/cve-2026-74251
SQL Injection non autenticata tramite filtro attributi in Phoca Cart - CVSS 9.3
 vognik/cve-2026-26980
Exploit di SQL injection senza autenticazione per la Content API di Ghost CMS (CVE-2026-26980); estrae le tabelle del database da SQLite/MySQL con…







