
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Recupero Dati — Pagina 5 | Kitploit
Categorie

Recupero Dati

Strumenti per recupero file, dischi, ripristino dati cancellati e carving forense.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6k18 giorni fa
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 giorni fa
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k10 giorni fa
foremost preview#5

foremost

GitHubkorczis/foremost
3829 anni fa
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
6905 anni fa
libewf preview#7

libewf

GitHublibyal/libewf
3189 giorni fa
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
23810 giorni fa
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
11910 giorni fa
libqcow preview#10

libqcow

GitHublibyal/libqcow
623 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
155 risultati
dwipe preview

dwipe

GitHubjoedefen/dwipe

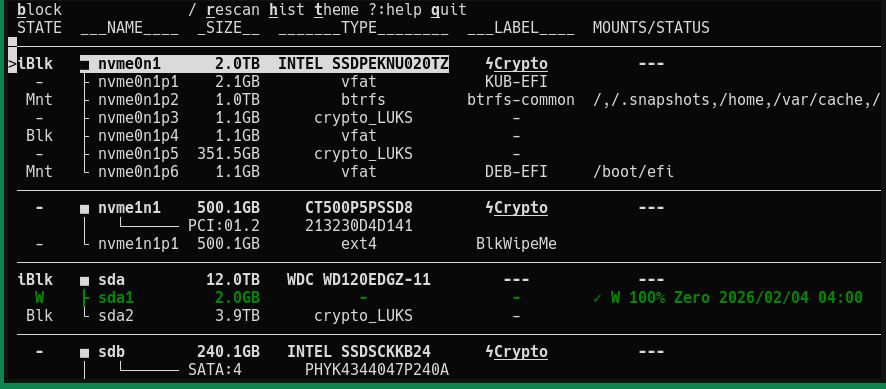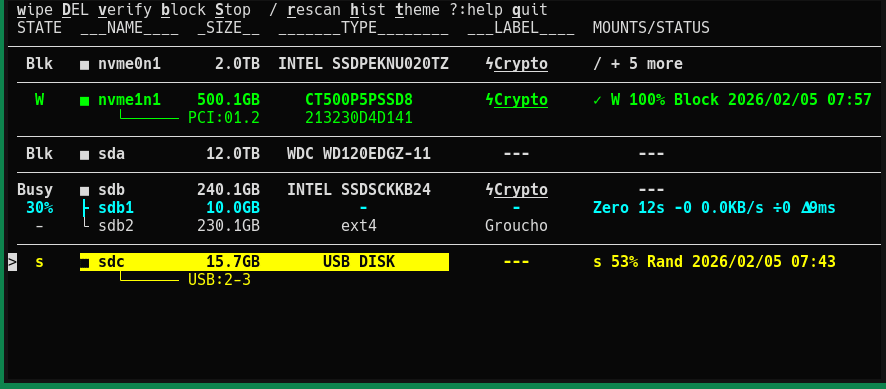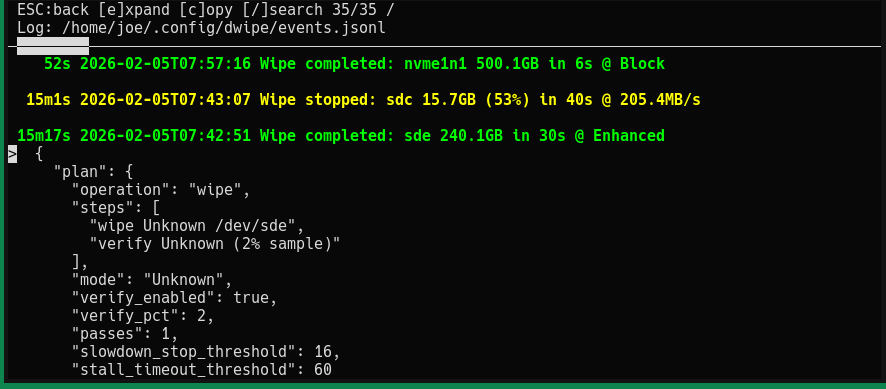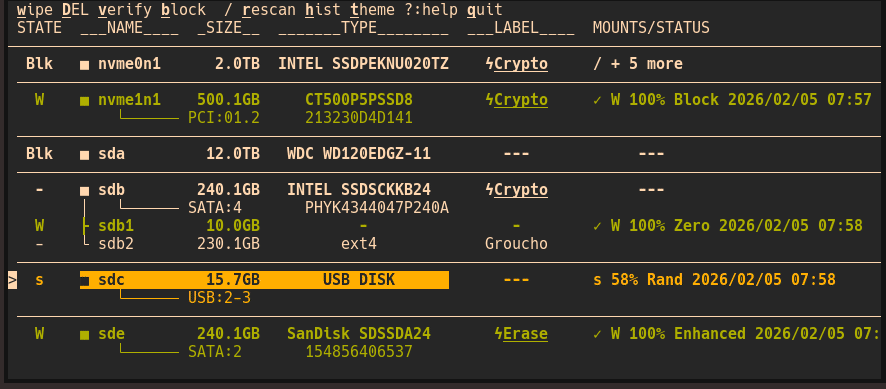
Strumento per cancellare in modo sicuro ed efficiente dispositivi e partizioni per Linux.
general-purpose-utilitiesencryption-decryption-toolsforensics+3
1647 giorni fa
MEAT preview

MEAT

GitHubjfarley248/meat

Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
ios-securityforensicsmobile-forensics+2
1686 anni fa
ntfsDump preview

ntfsDump

GitHub3gstudent/ntfsdump

Utilizzare per copiare un file da un volume partizionato NTFS leggendo il volume grezzo e analizzando le strutture NTFS.
data-exfiltrationpost-exploitationdata-recovery+3
1195 anni fa
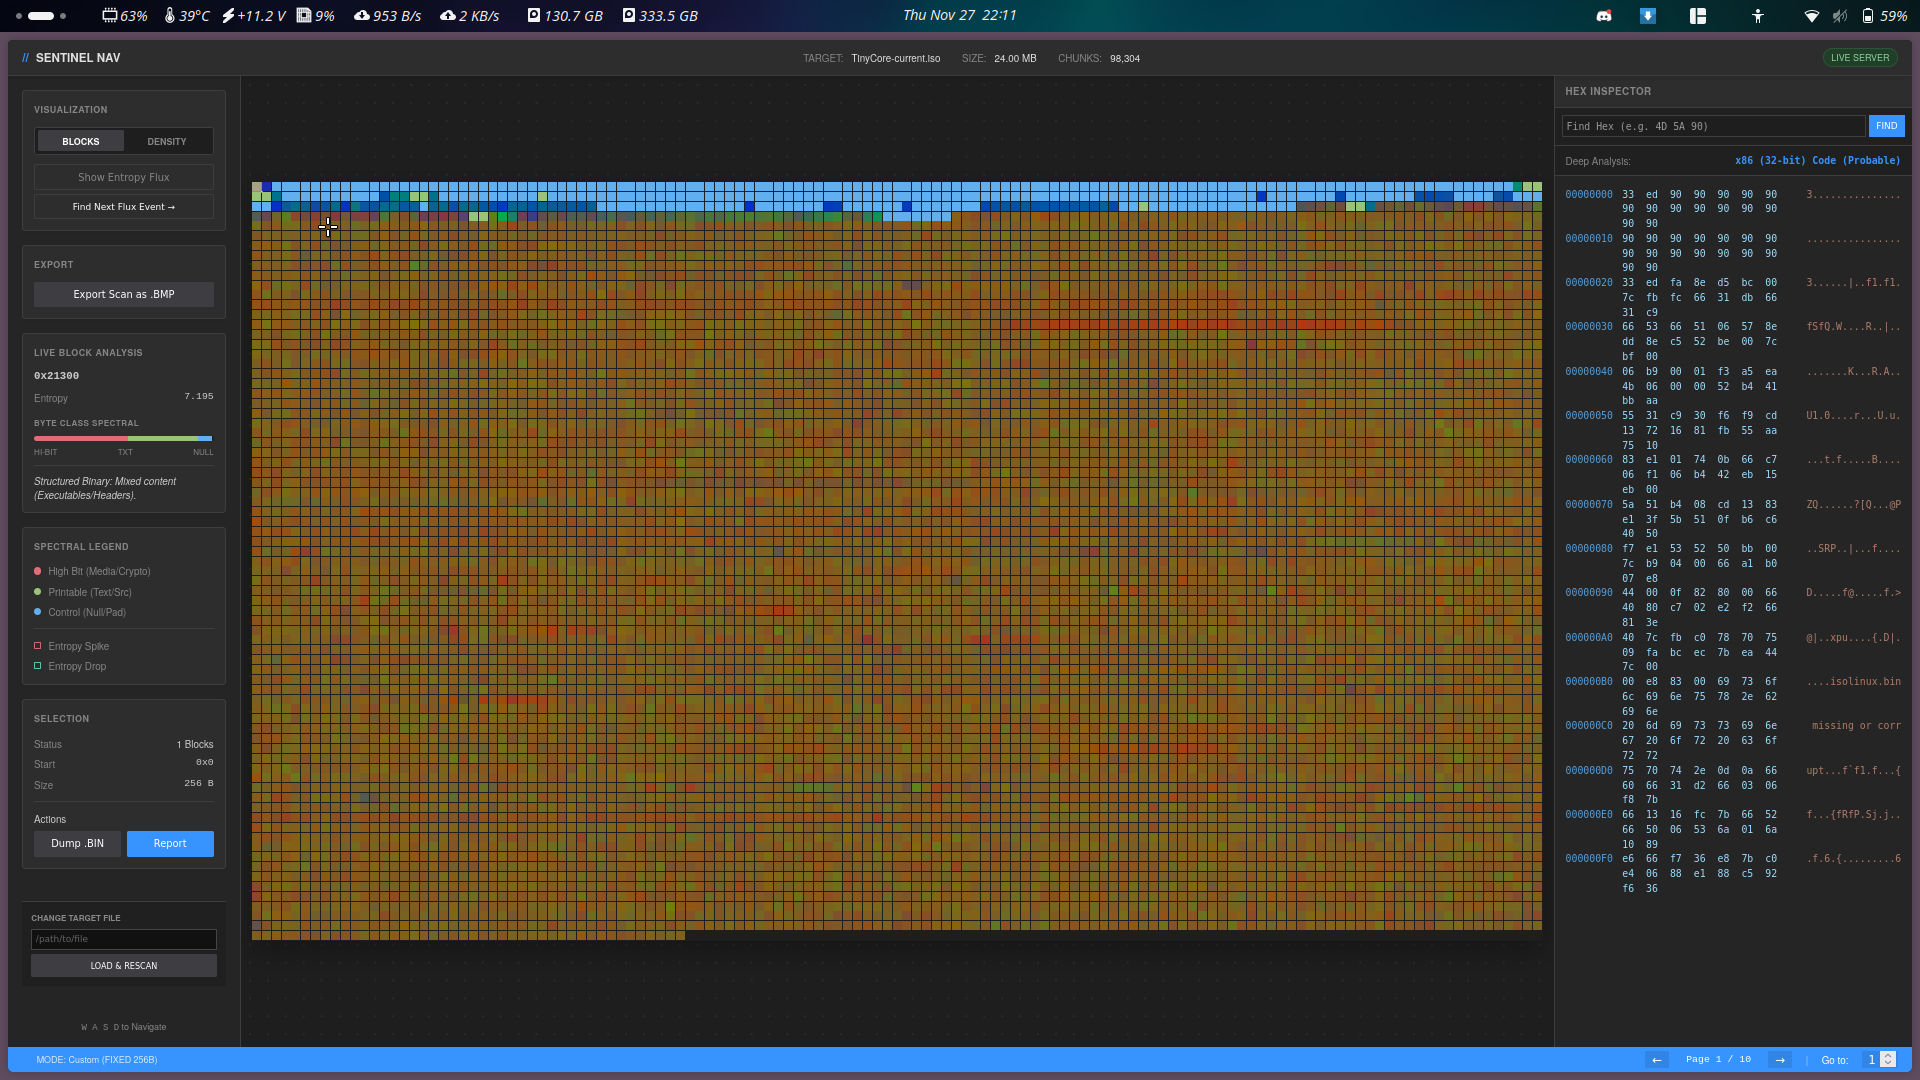
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

SentinelNav: strumento di visualizzazione binaria e analisi forense in Python puro, senza dipendenze.

memory-forensicsreverse-engineeringforensics+4
14610 mesi fa
libqcow preview

libqcow

GitHublibyal/libqcow

Libreria e strumenti per accedere al formato immagine QEMU Copy-On-Write (QCOW)
disk-forensicsencryption-decryption-toolsdata-recovery+2
623 mesi fa
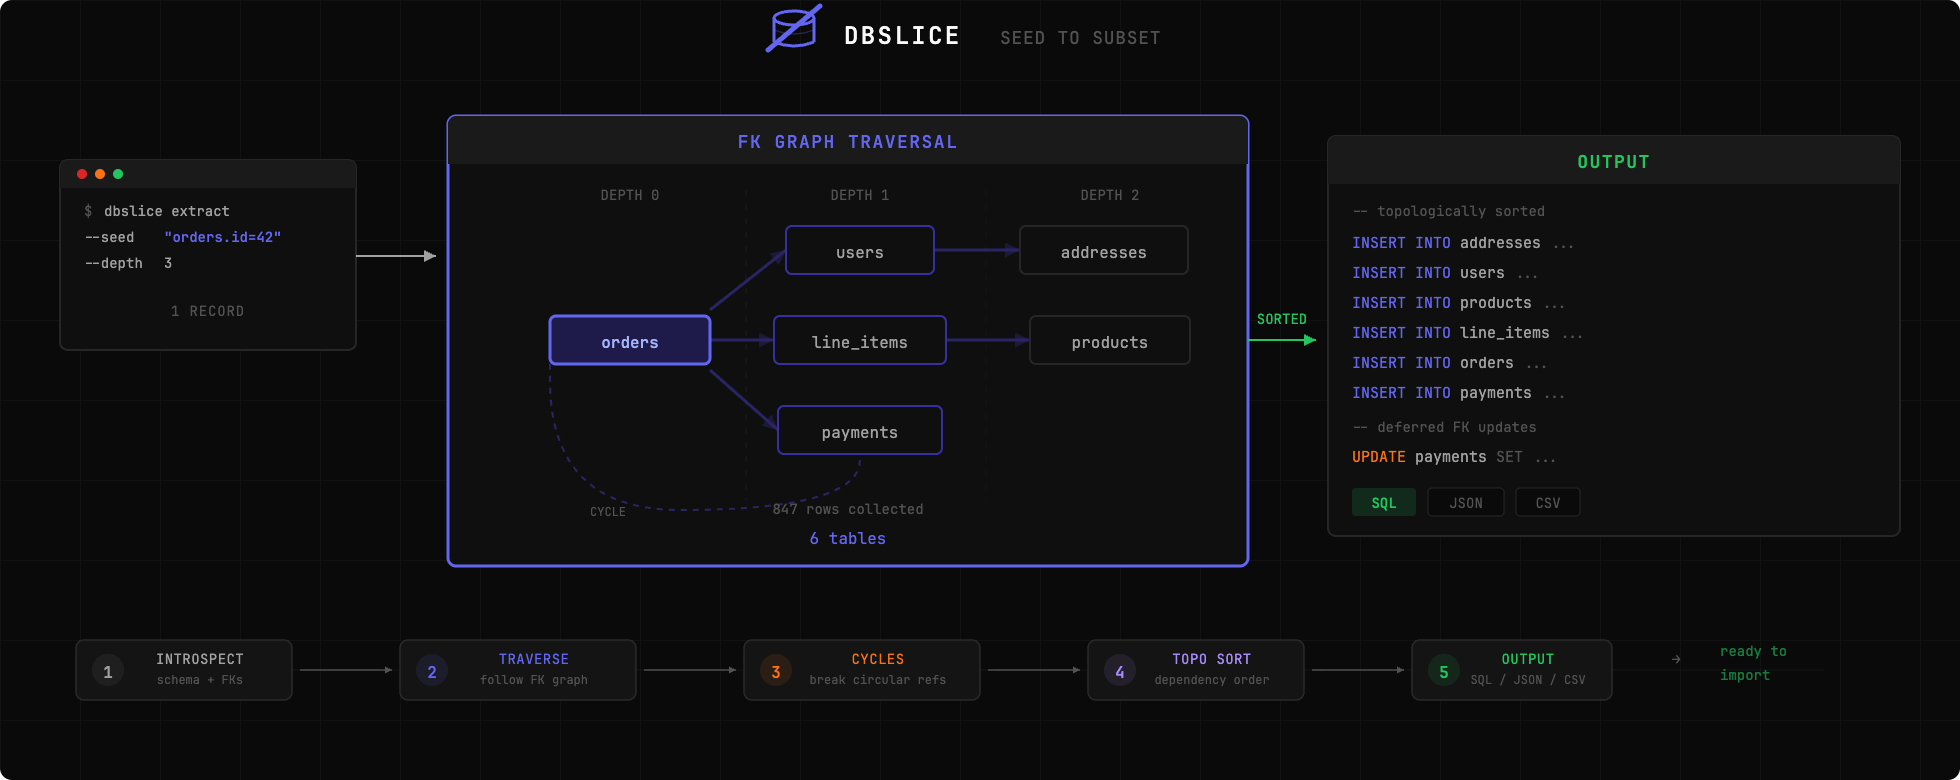
dbslice preview

dbslice

GitHubnabroleonx/dbslice

Estrai una fetta del tuo database di produzione per riprodurre bug in locale. Punta dbslice a un record, segue le chiavi esterne e ti fornisce un…
general-purpose-utilitiesconfiguration-auditingdata-recovery+3
1414 mesi fa
binwally preview

binwally

GitHubbmaia/binwally

Strumento di confronto di binari e alberi di directory tramite Fuzzy Hashing
hash-analysisforensicsdata-recovery+3
8411 anni fa
ios_Restriction_PassCode_Crack---Python-version preview

ios_Restriction_PassCode_Crack---Python-version

GitHubyuejd/ios_restriction_passcode_crack---python-version

Decifrare ios Codice di restrizione in Python
password-crackingios-securityforensics+2
3912 anni fa
interrogate preview

interrogate

GitHubcarmaa/interrogate

Interrogate è uno strumento proof-of-concept per l'identificazione di chiavi crittografiche in materiale binario (indipendentemente dal sistema…
encryption-decryption-toolsmemory-forensicsforensics+4
787 anni fa
CVE-2023-21036 preview

CVE-2023-21036

GitHubinfobyte/cve-2023-21036

Rilevamento e sanificazione per Acropalypse Now - CVE-2023-21036
encryption-decryption-toolsvulnerability-analysisforensics+3
813 anni fa
pdfresurrect preview

pdfresurrect

GitHubenferex/pdfresurrect

Analizza e aiuta a estrarre versioni precedenti "nascoste" di un pdf dal pdf corrente.
static-analysisdata-recoverydigital-forensics
1024 anni fa
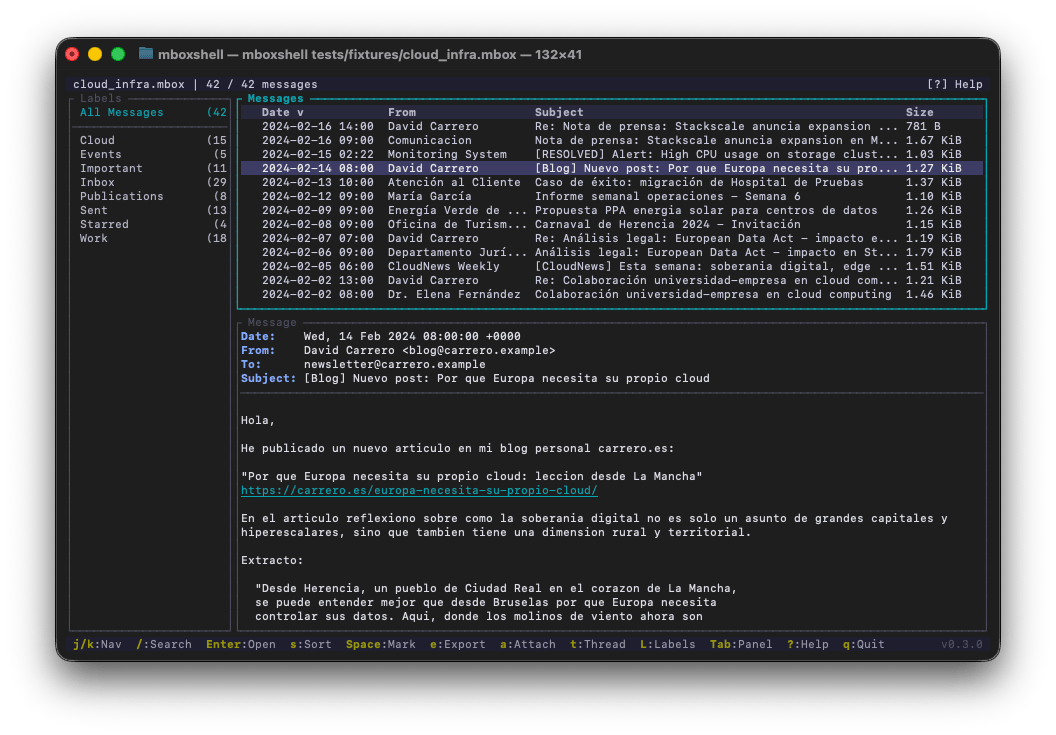
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
313 giorni fa
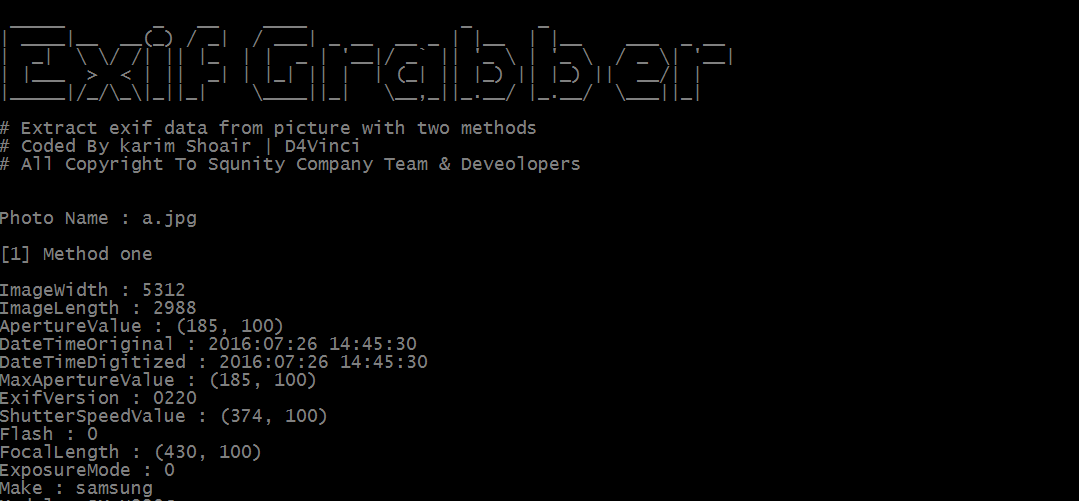
Exif-Grabber preview

Exif-Grabber

GitHubd4vinci/exif-grabber

Uno strumento python che estrae i dati EXIF da un'immagine con due metodi
osintforensicsinformation-gathering+3
4210 anni fa
extundelete preview

extundelete

GitHubcherojeong/extundelete

Recupera e ripristina file cancellati accidentalmente da filesystem ext3 ed ext4, utilizzando la scansione degli inode e il recupero dei blocchi per…

disk-forensicsdata-recoverydigital-forensics
5410 anni fa
truehunter preview

truehunter

GitHubadoreste/truehunter

Truehunter

disk-forensicsencryption-decryption-toolsforensics+2
317 anni fa
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

Strumento di estrazione delle credenziali indipendente dall'offset
password-crackingmemory-forensicshash-analysis+7
711 anno fa
Concryptor preview

Concryptor

GitHubfrogsnot/concryptor

Un motore di crittografia file multi-thread a gigabyte al secondo. Raggiunge un throughput estremo utilizzando una pipeline io_uring triplamente…
general-purpose-utilitiesencryption-decryption-toolsdata-recovery+2
743 mesi fa
dumper preview

dumper

GitHubelkirrs/dumper

Utilità CLI per creare backup crittografati di database (PostgreSQL, MySQL, MongoDB) con supporto per più backend di archiviazione (SFTP, S3, Azure),…


general-purpose-utilitiesencryption-decryption-toolsscripting-automation+2
888 mesi fa
Precedente1…456…9Successivo






