
 #1
Strumenti per l'estrazione di dati sensibili da sistemi compromessi senza essere rilevati.
Raccomandato da Kitploit

 samyk/poisontap
Sfrutta computer bloccati/protetti da password tramite USB, rilascia una backdoor persistente basata su WebSocket, espone il router interno e sottrae…
 azeemidrisi/phonesploit-pro
Uno strumento di hacking all-in-one per prendere il controllo remoto di dispositivi Android.
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 samratashok/nishang
Nishang - PowerShell offensivo per red team, penetration testing e sicurezza offensiva.
 meshcore-dev/meshcore
Un nuovo protocollo mesh di routing ibrido e leggero per radio a pacchetto.
 x0rz/eqgrp
Contenuto decrittato di eqgrp-auction-file.tar.xz
 bee-san/pywhat
🐸 Identifica qualsiasi cosa. pyWhat ti permette facilmente di identificare email, indirizzi IP e altro. Fornisci un file .pcap o del testo e ti…
 its-a-feature/mythic
Un framework collaborativo, multi-piattaforma, per red teaming
 nicocha30/ligolo-ng
Uno strumento avanzato, ma semplice, per tunneling/pivoting che utilizza un'interfaccia TUN.
 jonaslejon/malicious-pdf
Genera file PDF malevoli per test di penetrazione, bug bounty e red team. Testa SSRF, XSS, XXE, furto di credenziali NTLM e esfiltrazione dati in…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Vari suggerimenti e trucchi
 agwa/git-crypt
Crittografia trasparente dei file in git
 rhinosecuritylabs/pacu
Il framework di exploitation per AWS, progettato per testare la sicurezza degli ambienti Amazon Web Services.
 i-am-shodan/usbarmyknife
USB Army Knife – lo strumento definitivo per l'accesso fisico per penetration tester e red teamer.
 aydinnyunus/keylogger
Ottieni input da tastiera, mouse, screenshot e microfono dal computer target e inviali alla tua email.
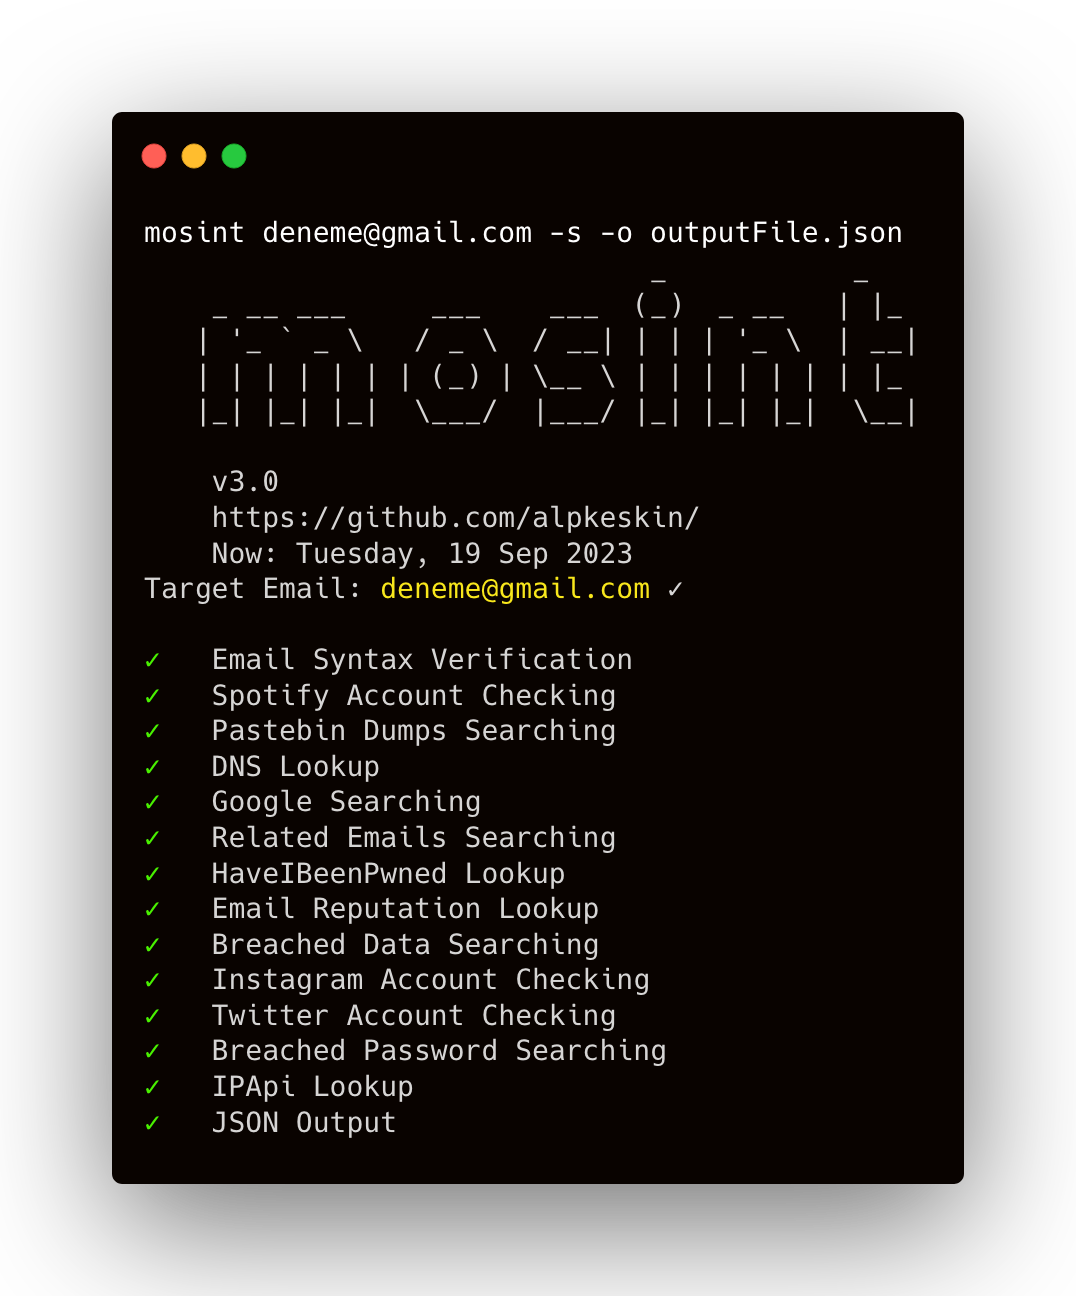 alpkeskin/mosint
Strumento OSINT automatizzato per email che verifica gli indirizzi email, controlla violazioni dei dati e fughe di password, trova email/domini…





