#1
Liste, raccolte e riferimenti di apprendimento sulla cybersicurezza curati, con ambito chiaro e valore pratico.
Raccomandato da Kitploit
 gitlab-security-oss/tldr
Sigma-based detection rules, log queries, atomic tests, and response procedures for monitoring and threat hunting in GitLab environments.

 j3ssie/dynast-bench
Un benchmark DAST di applicazioni intenzionalmente vulnerabili con chiavi di risposta ground-truth per valutare gli scanner.
 buraksevben/cves
Raccolta curata di proof-of-concept per vulnerabilità web, inclusi cross-site scripting e SQL injection, con approfondimenti tecnici dettagliati per…
 enablesecurity/vulnerability-disclosure-policy
Come Enable Security gestisce le vulnerabilità di sicurezza
 secprbench/secprbench
Benchmark di 265 modifiche reali al codice che introducono vulnerabilità in nove progetti C, C++ e Rust, con attività di revisione abbinate, sandbox…
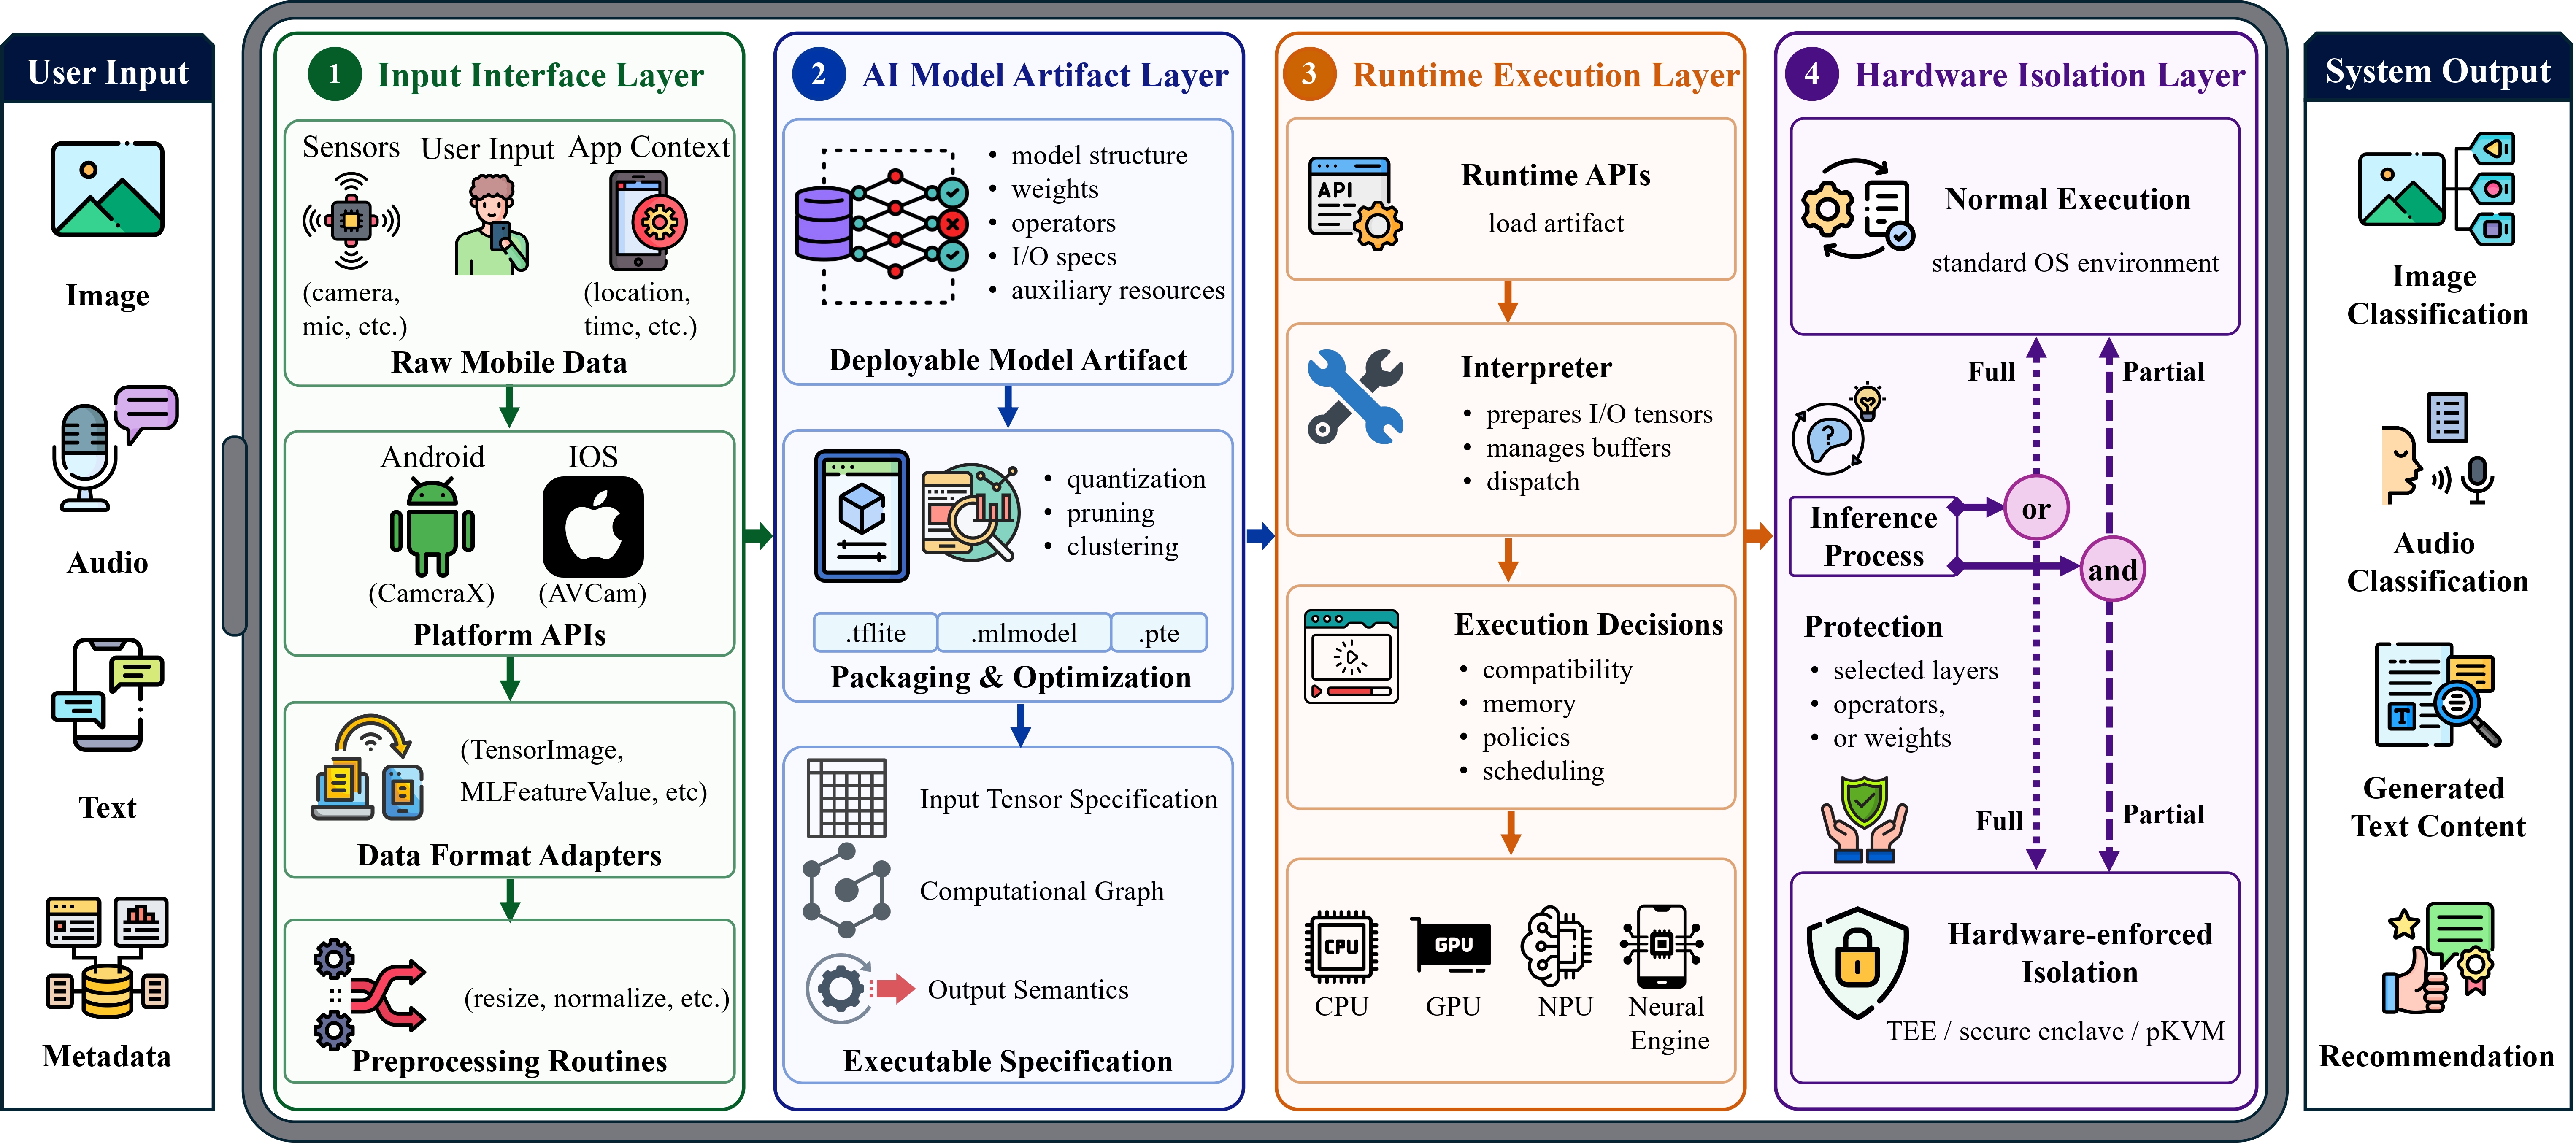 jinxhy/awesome-moai-security
Elenco di letture curato e tassonomia della ricerca su attacchi e difese per sistemi AI mobili su dispositivo, che copre attacchi avversari,…
 jimmyader/cheatsheethost
Una pagina ospitata localmente per cheat sheet. Attualmente utilizzata per il reverse engineering e ospitata in laboratori in modo da poter limitare…
 viralmaniar/vulnvault
Knowledge base per sviluppatori sulle vulnerabilità di sicurezza delle applicazioni, con esempi di codice insicuro e sicuro, linee guida per la…
 jdgregson/disclosures
I miei report di vulnerabilità divulgati pubblicamente.
 owasp/appsecdc2019
Repository ufficiale per la conferenza AppSecDC 2019, che ospita materiali delle presentazioni, risorse e contenuti curati dell'evento OWASP AppSecDC.
 nu11secur1ty/windows
Raccolta curata di hack, trucchi e script incentrati sulla sicurezza per Windows per configurazione di sistema, automazione e audit.
 cakuzo/cve-2015-7547
Script shell per rilevare la vulnerabilità glibc CVE-2015-7547 su sistemi basati su RPM, con passaggi di verifica e indicazioni per la correzione.
 h4md153v63n/cves
Vulnerabilità ed Esposizioni Comuni
 t3ft3lb/2026-100daysofyara
Scrivere e condividere una regola YARA al giorno per 100 giorni
 kudima/exploit_playground
Analisi di exploit pubblici o dei miei exploit 1day
 badkeys/keypairvuln
Chiavi private generate con versioni vulnerabili di keypair (CVE-2021-41117)
 anonymousplanetorg/thgtoa
Guida completa e open-source che insegna tecniche di anonimato online, OpSec e protezione dell'identità per attivisti, giornalisti e utenti attenti…
 kenbuckler/moveit-cve-2023-34362
Monitoraggio dell'impatto di MOVEit CVE-2023-34362 con le organizzazioni colpite, scoperta dei domini tramite intestazioni SFTP e cookie, e un ticker…