
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit

 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analisi binaria parallela con IDA Pro, naming di funzioni basato su AI, grafo di conoscenza Neo4j e motore di emulazione/hooking/fuzzing phantomrt…
 nirvanaon/now
NØW è uno strumento di codifica e offuscamento di shellcode basato su parole che trasforma byte di shellcode grezzi in prosa inglese dall'aspetto…
 owasp/owaspbugbounty
Questo è un contenitore di applicazioni web che funzionano con OWASP Bug Bounty for Projects
 cipherspy/cve-2026-42945-poc
exploit per CVE-2026-42945
 brnpl/flutter-reverse-engineering-labs
Sfide pratiche per imparare a fare reverse engineering di applicazioni Flutter.
 hac01/owasp-top-10-k8s-2025
Laboratorio pratico capture-the-flag per OWASP Kubernetes Top 10 (2025). Sfrutta 11 vulnerabilità reali del cluster, cattura le flag, quindi applica…
 duriantaco/ravage
Test di sicurezza web autonomo basato sull'evidenza per target controllati e autorizzati. Con laboratori riproducibili, tracce di audit, report e…
 ruia-ruia/cve-2022-29582-exploit
Exploit per CVE-2022-29582 che colpisce il Kernel CTF di Google
 securelayer7/promptpurify
Barriera di protezione Prompt-injection per applicazioni LLM. Modello compatto che supera le barriere di protezione open-source più grandi. Niente…
 kali-mx/cve-2023-38408
PoC per la recente vulnerabilità critica che colpisce le versioni di OpenSSH < 9.3p2
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE tramite Type Confusion nello Stack Trace Asincrono (v8ctf submission)
 th3xace/offport_killer
Questo strumento mira ad automatizzare l'identificazione dei potenziali servizi in esecuzione dietro porte identificate manualmente, tramite…
 gmh5225/awesome-web3-security
Una lista curata di materiali e risorse sulla sicurezza Web3 per Pentester e Bug Hunter.
 sobri3195/pegasus-pentest-arsenal
Un toolkit completo per il test di sicurezza delle applicazioni web che combina 10 potenti funzionalità di penetration testing in un unico strumento.
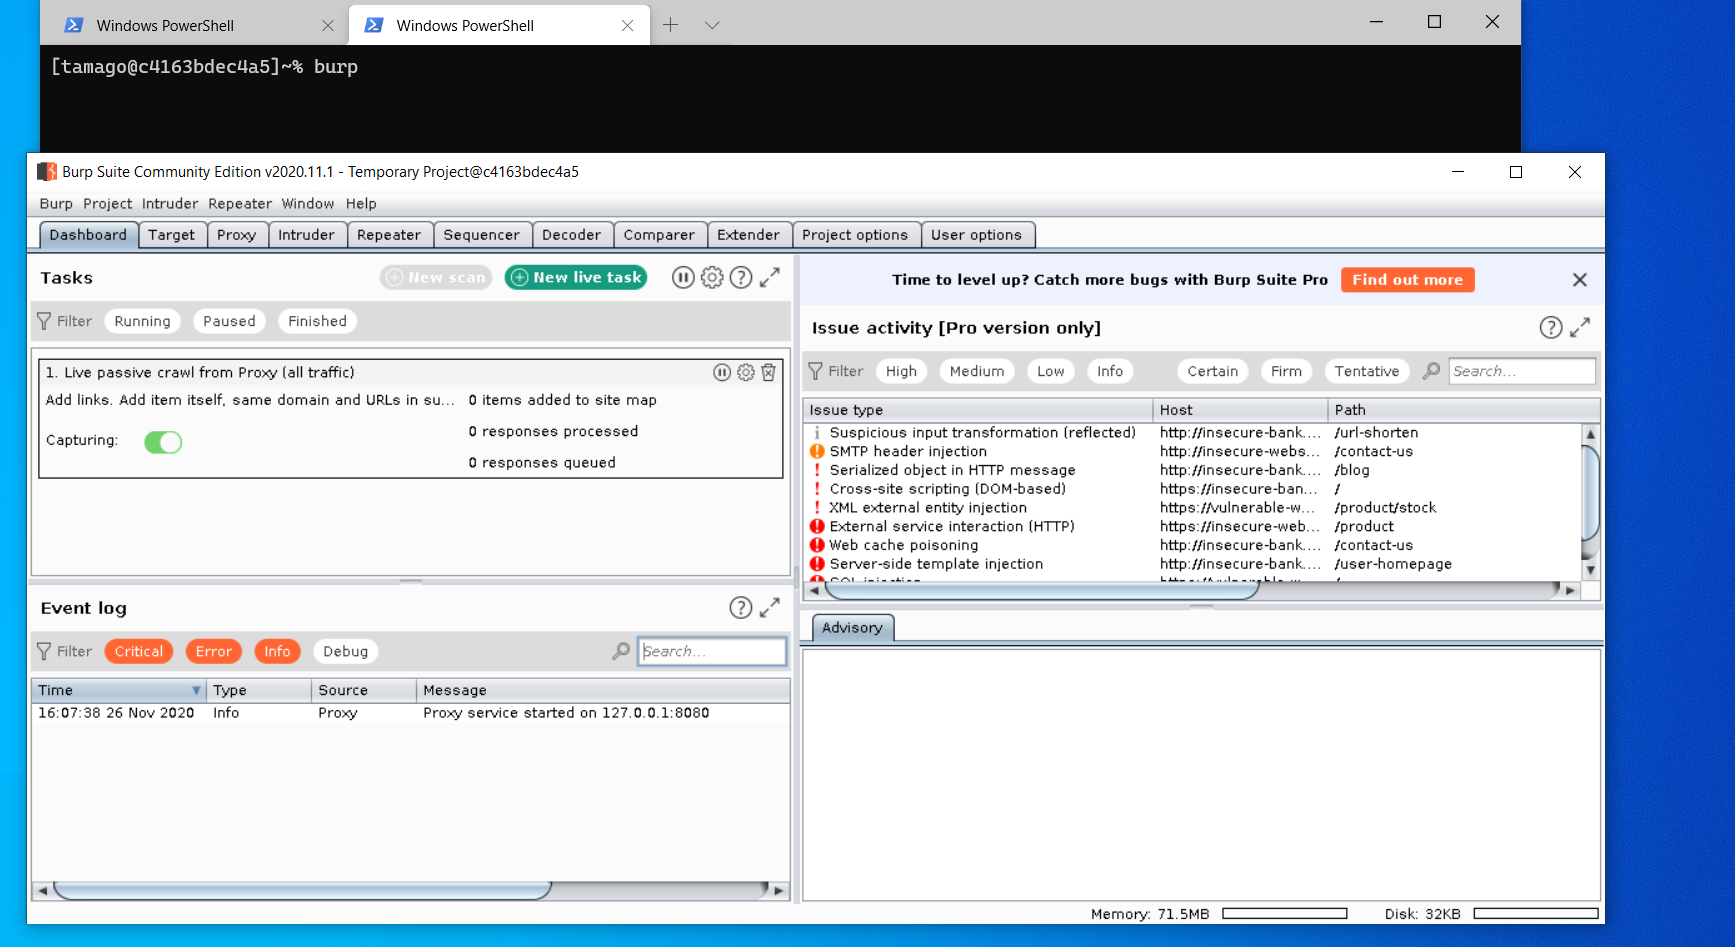 himazawa/bento
Bento Toolkit è un contenitore minimale basato su Fedora per test di penetrazione e CTF con la piacevole aggiunta di applicazioni GUI.
 spyboy-productions/spyboy-productions
Bot Discord che fornisce strumenti di cybersecurity, raccolta di informazioni e risorse guidate dalla comunità per appassionati di sicurezza e…
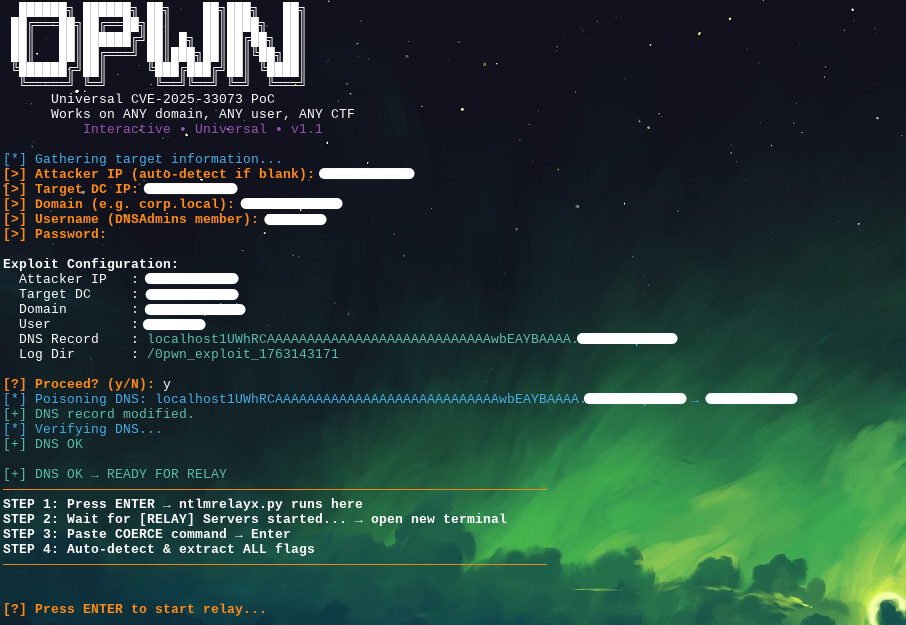 uziii2208/cve-2025-33073
Strumento di sfruttamento universale per CVE-2025-33073 che prende di mira i controller di dominio Windows con privilegi DNSAdmins e WinRM abilitato.








