
 #1
Piattaforme Capture The Flag, creazione sfide, strumenti di risoluzione e framework di cybersicurezza competitiva.
Raccomandato da Kitploit
 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — RCE tramite upload di file non autenticato in Chamilo LMS ≤ 1.11.24. Stile OSCP e exploit automatico.
 sn0wbaall/cve-2024-23334-poc
# Exploit proof-of-concept automatizzato per CVE-2024-23334, una vulnerabilità di path traversal in aiohttp, che consente directory traversal remota…
 bugvex/poison-htb-report
Escalation dei privilegi su HTB "Poison" utilizzando PwnKit (CVE-2021-4034)
 al3xgd/cve-2023-4220-exploit
LMS Chamilo 1.11.24 CVE-2023-4220 Exploit
 7s26simon/cve-2013-0156
Script Ruby modificato per RCE
 3mpir3albert/htb_nibbles
In questo repository troverai il report tecnico di Nibbles, l'exploit per abusare della CVE-2015-6967 e uno strumento autopwn nel caso tu voglia…
 liquid-sec/variatype.htb-cve-2025-66034
Script exploit in Python per CVE-2025-66034 nella macchina Variatype di HackTheBox, che fornisce esecuzione di comandi e payload reverse shell per…
 jctommasi/react2shellvulnapp
App bancaria volutamente vulnerabile per CVE-2025-55182 (React) e CVE-2025-66478 (Next.js) per apprendere, rilevare ed esercitare in sicurezza…
 hydragyrum/cve-2021-41773-playground
Alcune immagini Docker per giocare con CVE-2021-41773 e CVE-2021-42013
 63square/cve-2025-49132
Exploit proof-of-concept per CVE-2025-49132, una RCE critica in Pterodactyl Panel (1.9.0–1.11.10), con guida al rilevamento e al dump delle…
 0xgh057r3c0n/cve-2025-6934
CVE-2025-6934 è una vulnerabilità critica nel plugin WordPress Opal Estate Pro (<= 1.7.5) che consente a utenti non autenticati di creare nuovi…
 davidaroca27/cve-2024-23346-exploit
Questo è un exploit per la nota vulnerabilità di Remote Code Execution (RCE) nella libreria Python `pymatgen` (CVE-2024-23346), che sfrutta il…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
Ambiente di laboratorio e script di exploit per CVE-2024-10924, che dimostra il bypass dell'MFA in WordPress tramite l'endpoint skip_onboarding del…
 0xtensho/cve-2025-49132-poc
Exploit proof-of-concept per CVE-2025-49132, che abusa di una vulnerabilità di inclusione di file in Pterodactyl per ottenere l'esecuzione remota di…
 baptistecontreras/cve-2017-8917-joomla
CVE-2017-8917 Vulnerabilità di SQL injection in Joomla! 3.7.0 exploit
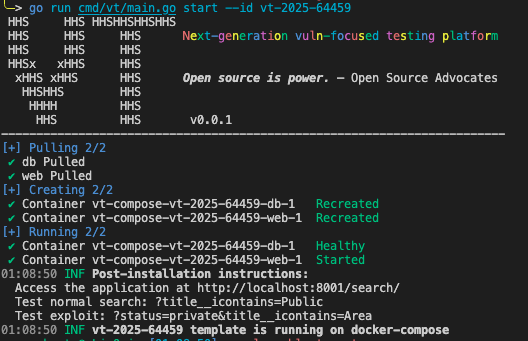 omarkurt/django-connector-cve-2025-64459-testbed
Un testbed autonomo per Django CVE-2025-64459. Dimostra l'iniezione dei parametri di QuerySet.filter() tramite espansione di dizionario usando Docker.
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 wired0ut/cve-2012-6422
Un exploit per la vulnerabilità /dev/exynos-mem introdotta nei precedenti smartphone Samsung.








