
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Perdita di hash NTLM tramite estrazione RAR/ZIP e file .library-ms
 thomastjdev/wmd
Framework Python per strumenti di sicurezza IT
 owasp/json-sanitizer
Dato un contenuto simile a JSON, The JSON Sanitizer lo converte in JSON valido.
 ekultek/pybelt
La cintura degli attrezzi dell'hacker
 ricardojoserf/samdump
Estrai gli hive SAM e SYSTEM utilizzando l'API Volume Shadow Copy (VSS). Con opzioni di esfiltrazione e offuscamento XOR. In C#, C++, Crystal,…
 querylab/lazywarden
Strumento di backup automatizzato del vault Bitwarden con crittografia AES-256, derivazione della chiave Argon2, supporto per il caricamento…
 them4hd1/vayne-rat
Un Rat C# .NET avanzato, è stabile e contiene molte funzionalità.
 rxwx/chlonium
Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…
 cyberark/riskyspn
Rileva e abusa di SPN rischiosi
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 iana-org/get-trust-anchor
Strumento per recuperare/aggiornare gli anchor di fiducia della Root Zone DNS
 wkovacs64/pwned
Strumento CLI per interrogare l'API Have I Been Pwned per account violati, paste e esposizione di password, consentendo una rapida valutazione della…
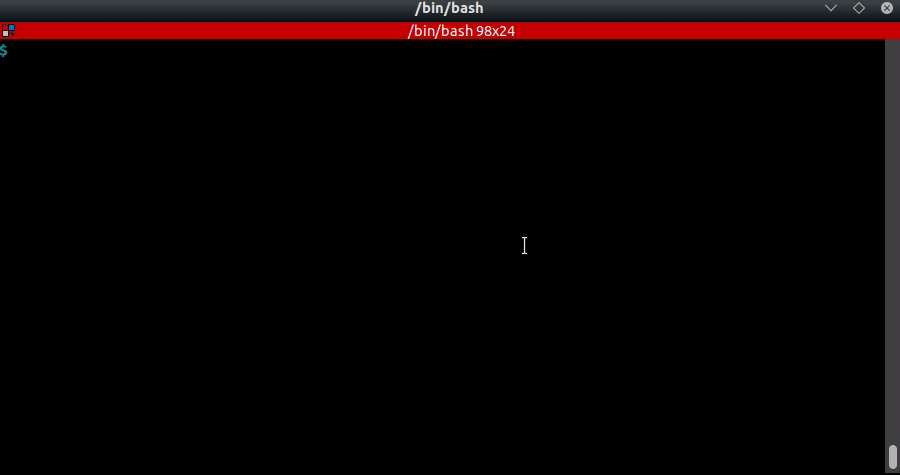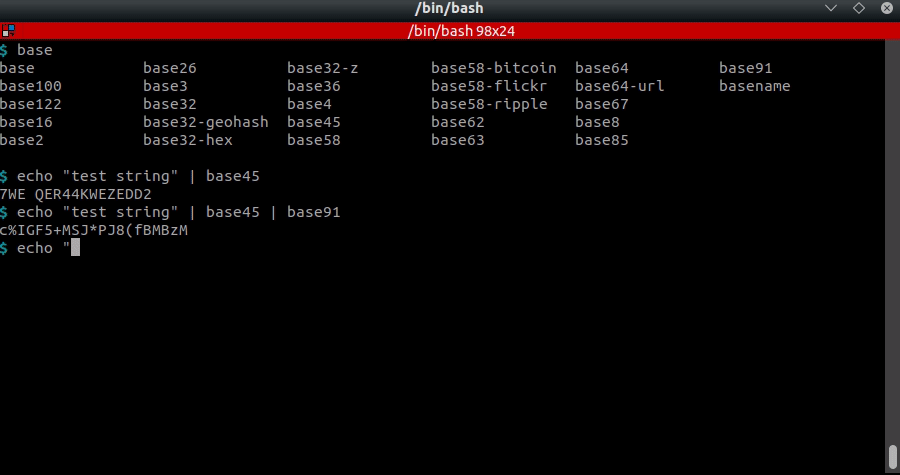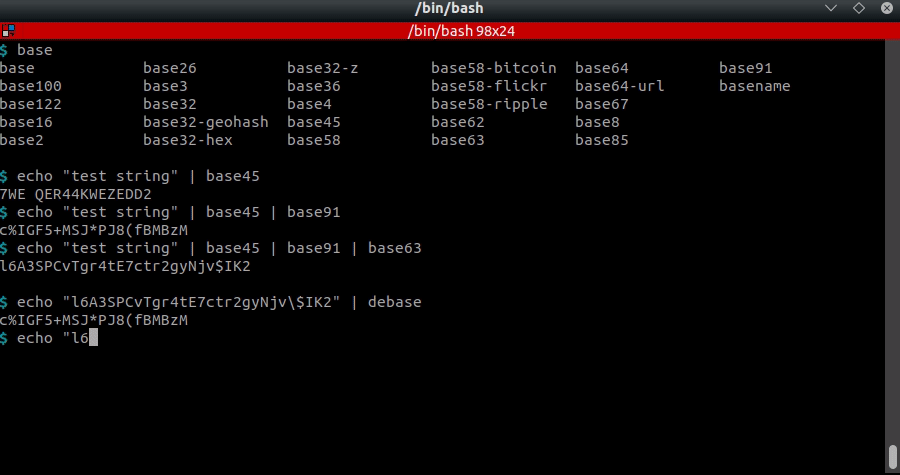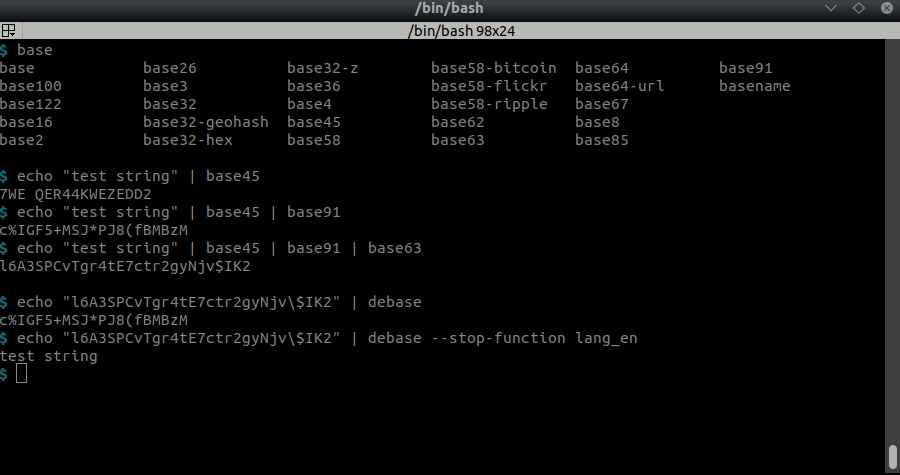 dhondta/python-codext
Estensione Python codecs con strumenti CLI per codificare/decodificare qualsiasi cosa
 kspearrin/ff-password-exporter
Esporta facilmente le tue password da Firefox.
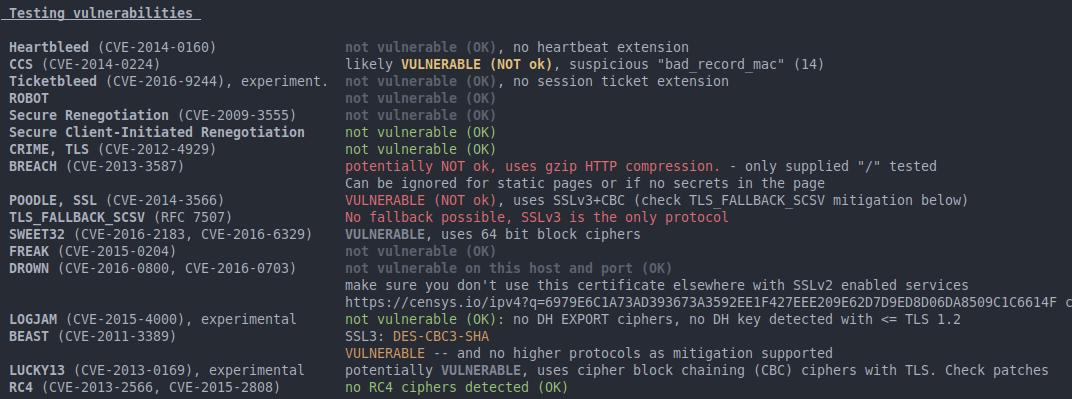 mpgn/poodle-poc
:poodle: Attacco Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 cerbersec/ares
Project Ares è un caricatore Proof of Concept (PoC) scritto in C/C++ basato sulla tecnica Transacted Hollowing
 0sec-labs/foxguard
Uno scanner di sicurezza del codice universale e veloce, scritto in Rust. Batterie incluse: supporta 14 linguaggi, TUI per triage, segreti, audit…
 sigstore/root-signing
Gestisce il repository TUF che distribuisce in modo sicuro la radice di fiducia di Sigstore (trusted_root.json) ai client, utilizzando la firma a…








