
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
 defuse/php-encryption
Crittografia semplice in PHP.
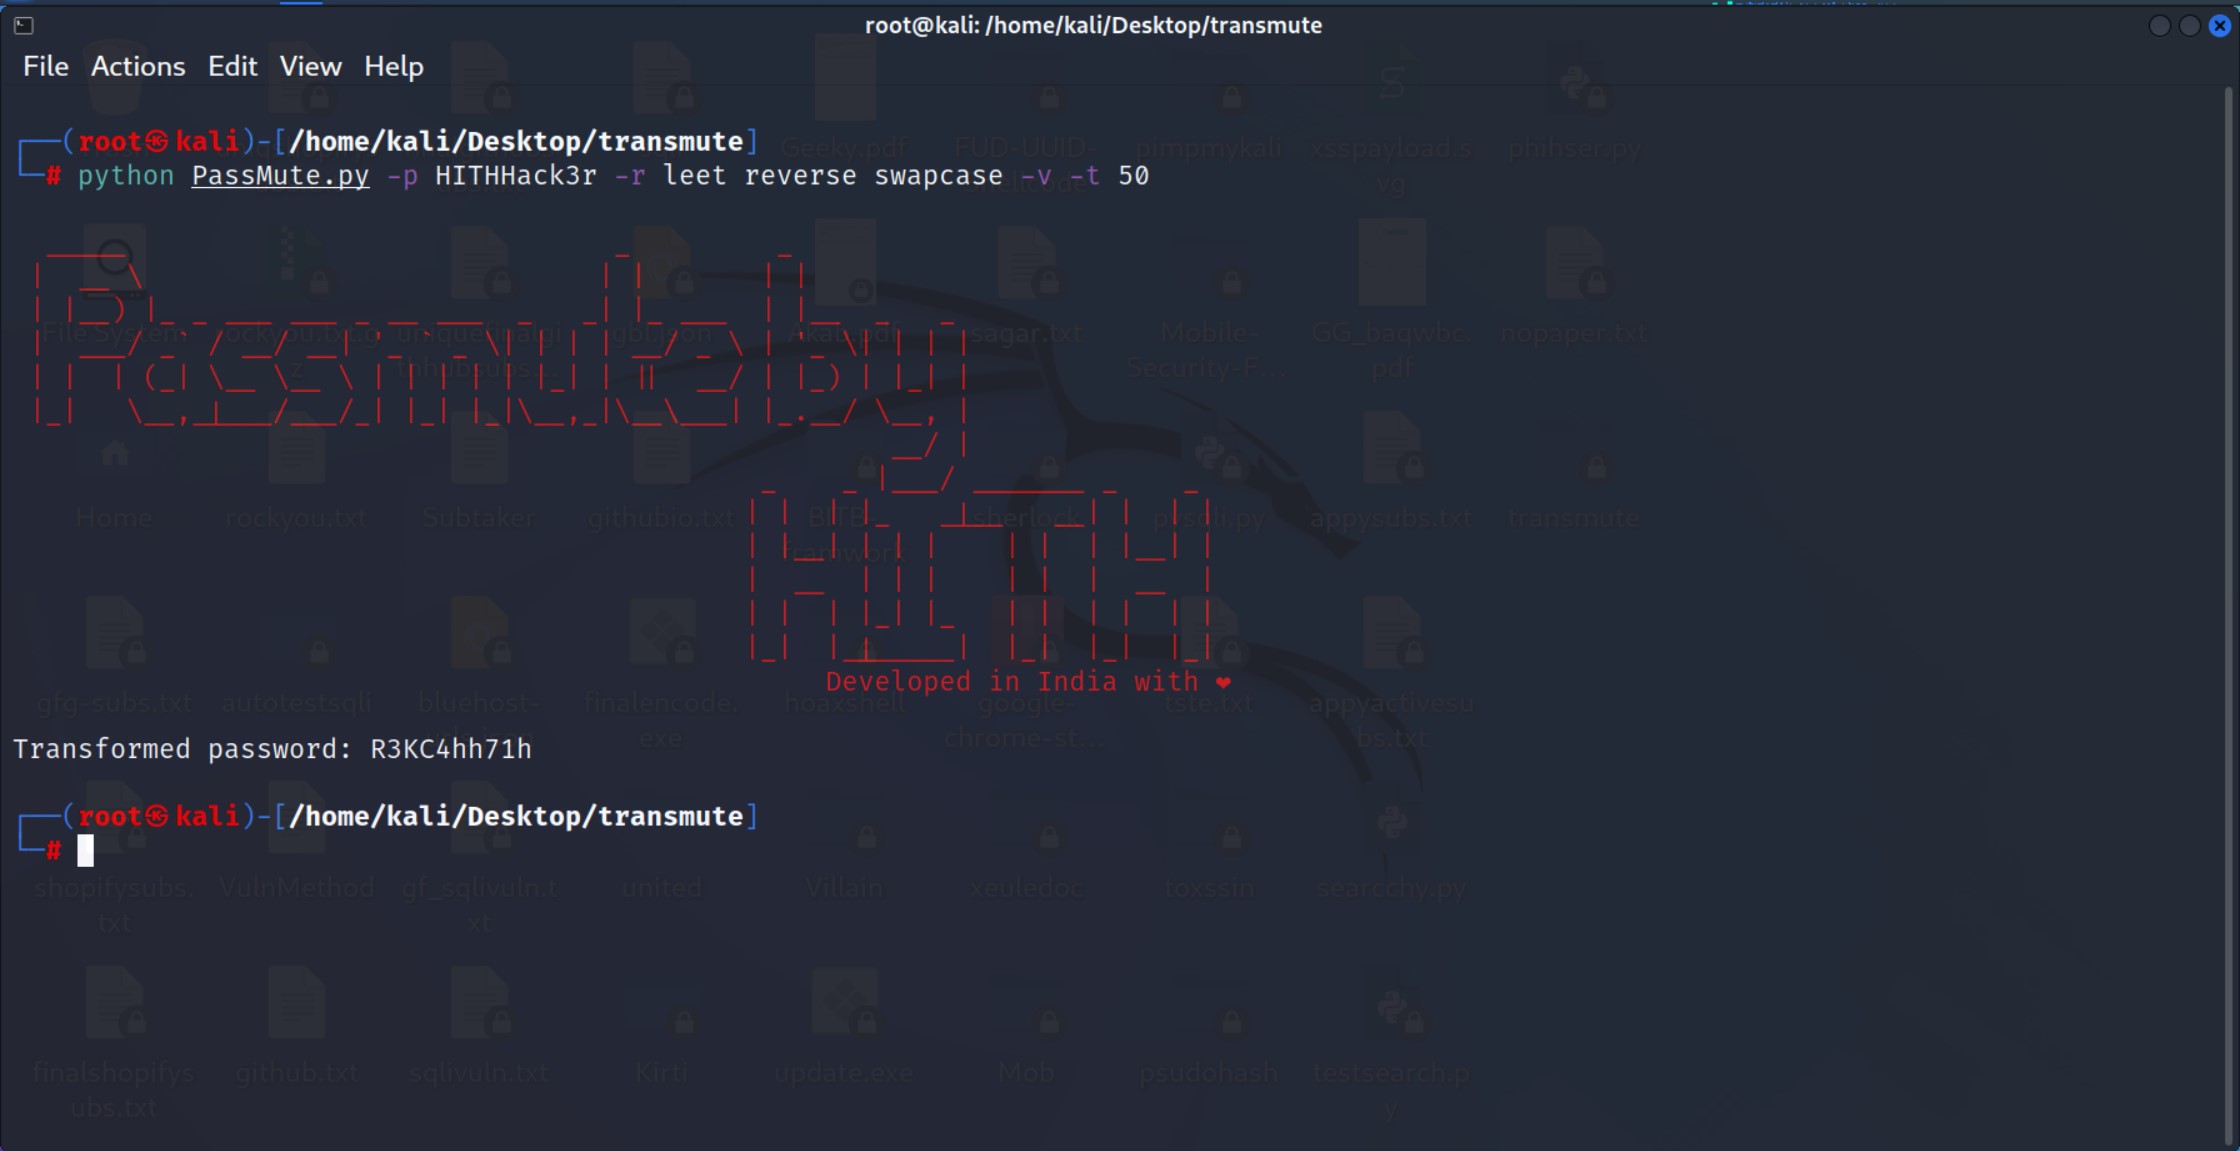 hackerinthehouse-official/passmute
Strumento CLI per la mutazione di password che applica regole di trasformazione (leet, reverse, case-swap) per generare varianti di password per test…
 moscowchill/lstar-en
LSTAR - CobaltStrike Tradotto in EN
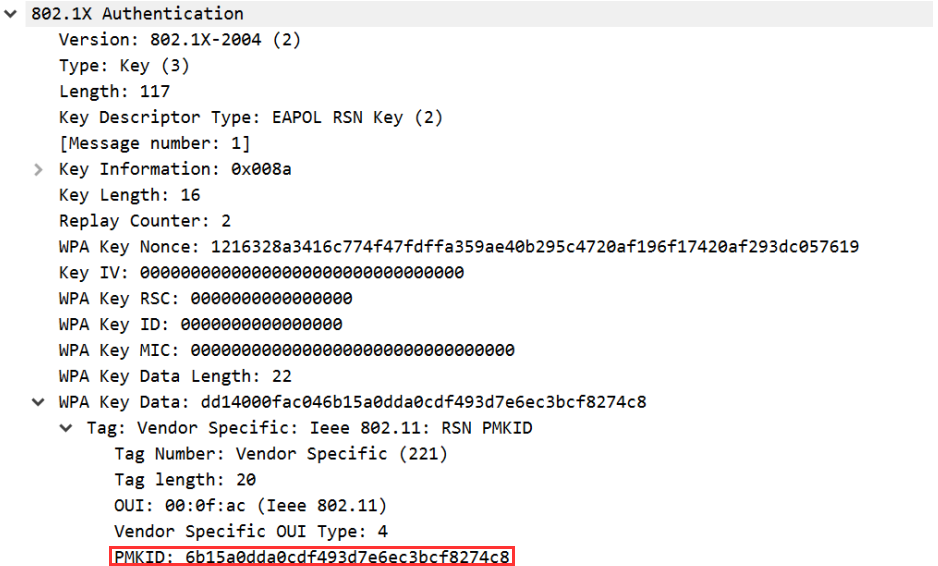 n0mi1k/pmkidcracker
Uno strumento per craccare la passphrase WPA2 con valore PMKID senza client o de-autenticazione
 enelg52/kittystager
KittyStager è un semplice C2 di stage 0. È composto da un server web per ospitare lo shellcode e un impianto, chiamato kitten. Lo scopo di questo…
 cehamod/ui_cve-2017-9248
Base64-based encryption oracle exploit for CVE-2017-9248 (Telerik UI for ASP.NET AJAX dialog handler)
 arcaneiceman/kraken
Sistema distribuito di cracking delle password con forza bruta che parallelizza attacchi basati su dizionario e Crunch su più macchine tramite client…
 mx-moth/flask-saml2
Libreria Flask per creare Service Provider e Identity Provider SAML
 hans-martinhanniballauridsen/curveball
CVE-2020-0601: Windows CryptoAPI Vulnerabilità. (CurveBall/ChainOfFools)
 mauricelambert/gpp-encrypt
Questo piccolo script crittografa la password in cpassword gpp. È utile per creare un laboratorio AD vulnerabile (CVE-2014-1812).
 cryptolok/crykex
Estrattore di chiavi crittografiche dalla memoria Linux
 z-jxy/keepass_dump
Dumper di KeePass 2.X (CVE-2023-32784)
 und3sc0n0c1d0/bruteforce-to-keepass
Questo script integra i risultati ottenuti tramite lo strumento keepass-password-dumper quando si sfrutta la vulnerabilità CVE-2023-32784 che…
 kira2040k/redbloodc2
Server command-and-control in Node.js con generazione di payload FUD, comunicazione crittografata, gestione delle sessioni e moduli per…
 infobyte/cve-2023-21036
Rilevamento e sanificazione per Acropalypse Now - CVE-2023-21036
 susmdt/effective-waffle
l'ennesimo coso sulla crittografia dello sleep. ha anche usato il nome predefinito del repository GitHub per questo.
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Vulnerabilità di bypass delle funzionalità di sicurezza di Secure Boot








