
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit
 jeongjunsoo/cve-2022-0778
Exploit proof-of-concept per CVE-2022-0778, una vulnerabilità di denial-of-service nella funzione BN_mod_sqrt() di OpenSSL, con ambiente di…
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
 nyan-x-cat/asyncrat-c-sharp
Strumento di amministrazione remota open-source per Windows C# (RAT)
 lem0nsec/shellghost
Una tecnica di evasione basata sulla memoria che rende lo shellcode invisibile dall'inizio alla fine del processo.
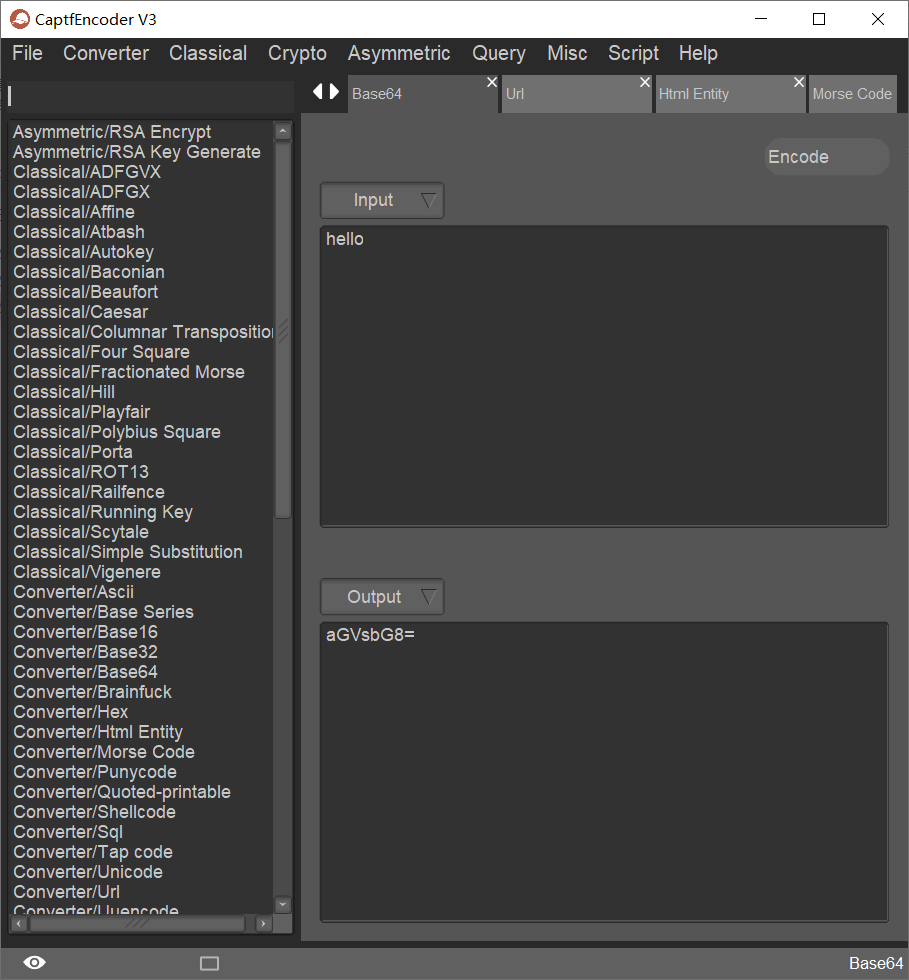 guyoung/captfencoder
Toolkit di sicurezza multipiattaforma per codifica, crittografia classica e moderna, calcolo di hash e query di ricognizione online, progettato per…
 badkeys/keypairvuln
Chiavi private generate con versioni vulnerabili di keypair (CVE-2021-41117)
 libreops/libredns/libredns.gr
Sito web di LibreDNS [libredns.gr](https://libredns.gr)
 almandin/ntdsdotsqlite
Una piccola utility per convertire i file NTDS.dit in formato SQLite.
 elbarbons/roca-attack-on-vulnerability-cve-2017-15361
Attacco ROCA alla vulnerabilità CVE-2017-15361
 rickdejager/stegseek
:zap: Il cracker di steghide più veloce al mondo, che processa milioni di password al secondo :zap:
 mubix/solarflare
SolarWinds Orion Audit degli account / Utilità di dumping delle password
 markuta/bw-dump
Una prova di concetto per (CVE-2023-38840) che estrae le password master in chiaro da una cassaforte Bitwarden bloccata.
 idov31/cronos
PoC per una tecnica di offuscamento del sonno che sfrutta i timer attendibili per eludere gli scanner di memoria.
 tyj956413282/curveball-plus
esperimento di simulazione di attacchi Curveball (CVE-2020-0601) con certificati impliciti ECQV e verificatori simili a Windows
 n1ght-w0lf/uchihash
Una piccola utility per gestire hash incorporati nel malware.
 trinadh465/openssl-1.1.1g_cve-2021-23840
Toolkit OpenSSL che fornisce protocolli TLS/SSL e libreria crittografica generica con strumenti da riga di comando per generazione di chiavi,…
 trinadh465/openssl-1.1.1g_cve-2022-0778
Snapshot del sorgente di OpenSSL 1.1.1g, una libreria crittografica TLS/SSL robusta e di uso generale con strumenti da riga di comando per la…








