
 #1
Strumenti per implementare, analizzare, rompere e implementare sistemi e algoritmi crittografici.
Raccomandato da Kitploit

 rohansx/wardn
isolamento delle credenziali per agenti AI. Gli agenti non vedono mai le vere chiavi API - garanzia strutturale, non politica.
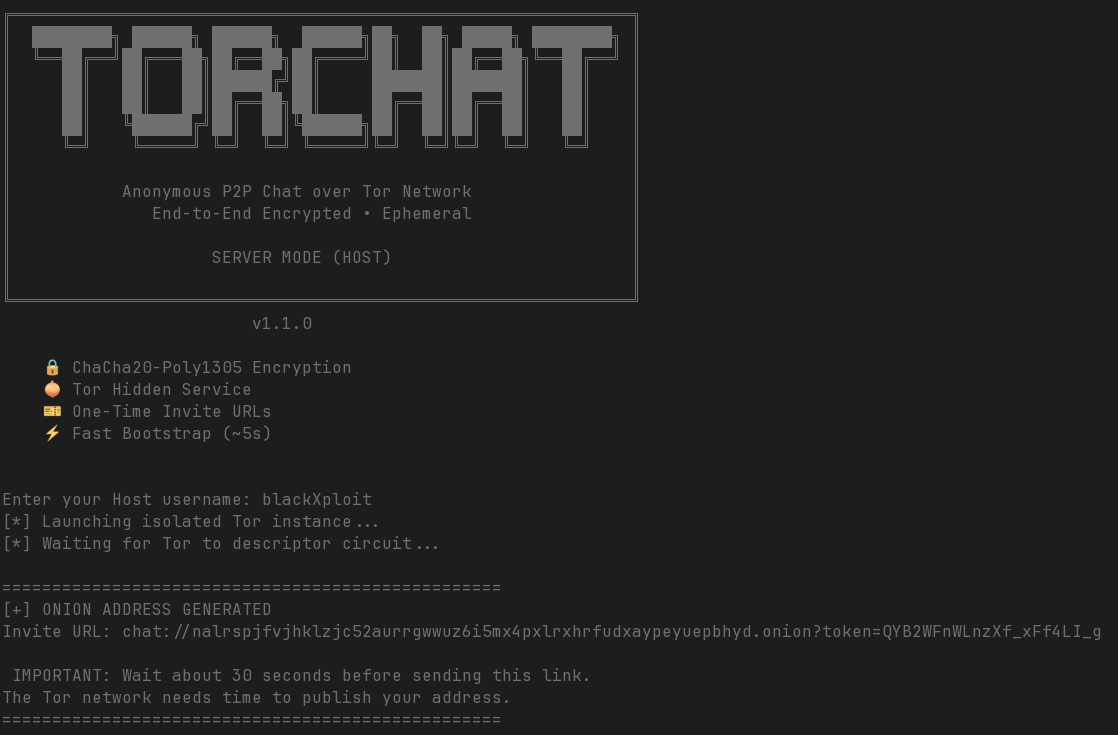 blackxploit-404/torchat
TorChat - Chat peer-to-peer sicura, privata e anonima sulla rete Tor
 threatlabz/tools
Strumenti sviluppati dal team di Threat Intelligence Zscaler ThreatLabz
 x4nth055/pythoncode-tutorials
I Tutorial sul Codice Python
 uziii2208/cve-2026-96760
Authlib 1.7.2: bypass della verifica della firma - il JWS JSON generico accetta payload non firmati quando `signatures` è vuoto
 bytesizedmarius/rewerse-engineering
Reverse engineering dell'API Rewe in Go
 bandrel/hashcatrosetta
Analizzatore e interprete di regole Hashcat - Una Stele di Rosetta per decodificare la sintassi delle regole di hashcat
 vid4l-07/klip
Gestore di password minimale basato su terminale
 turretsec/disclosure-thinkware-u3000
Tre vulnerabilità non autenticate nel protocollo di controllo WiFi locale della dashcam Thinkware U3000: scrittura arbitraria di file, lettura…
 murrez/cve-2026-100835
PoC Python per CVE-2026-100835: analizza i manifest Contrast per AllowedChipIDs/AllowedPIIDs, rileva le versioni e sonda gli endpoint del Coordinator…
 epsylon/ufonet
UFONet - Toolkit per Denial of Service
 aramosf/cve-2026-61500
PoC Python e laboratorio Docker per CVE-2026-61500: recupera lo stato del PRNG di Rejetto HFS V8 per falsificare un cookie di sessione admin e…
 kazu-yamamoto/pgpdump
Un visualizzatore di pacchetti PGP
 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
 trustedsec/cs-remote-ops-bof
Comandi per operazioni remote implementati tramite Beacon Object Files
 grepstrength/cve-2026-92680
Proof-of-concept per la decifratura delle credenziali server protette tramite DPAPI di Araxis Merge (CVE-2026-92680), che dimostra una memorizzazione…
 exifdev/prineo_re
Reverse engineering del motore che alimenta i giochi PriPara su arcade.
 davidcarliez/mythic_telegram_profile
Profilo C2 Mythic che incanala il traffico degli agenti Athena e Apollo attraverso messaggi bot-to-bot di Telegram, collegando i payload cifrati a…








