
 #1
 timvisee/send
📬 Condivisione semplice e privata di file. Mirror di https://gitlab.com/timvisee/send
 libyal/libqcow
Libreria e strumenti per accedere al formato immagine QEMU Copy-On-Write (QCOW)
 ilias1988/hacking-cheatsheets
Una raccolta completa di cheatsheet, guide e strumenti per il penetration testing.
 3radiance/mitm-proxy-ja3-ja4
Proxy HTTP MITM in Rust configurabile con spoofing delle impronte TLS, HTTP/2 e TCP.
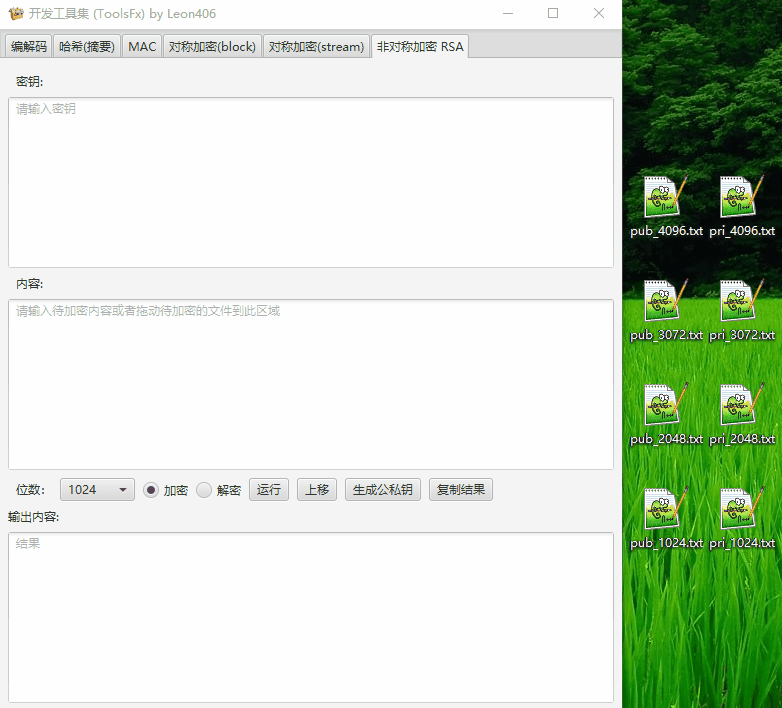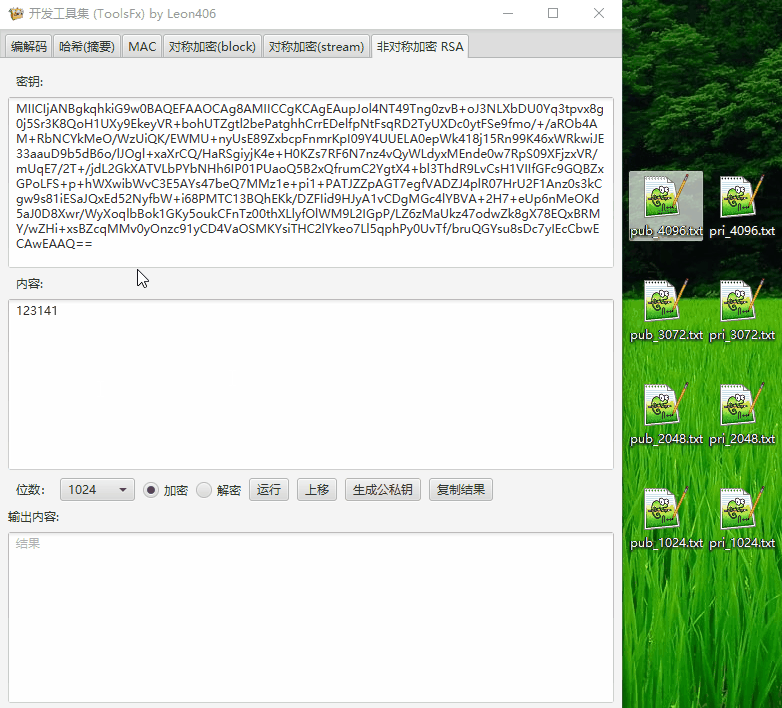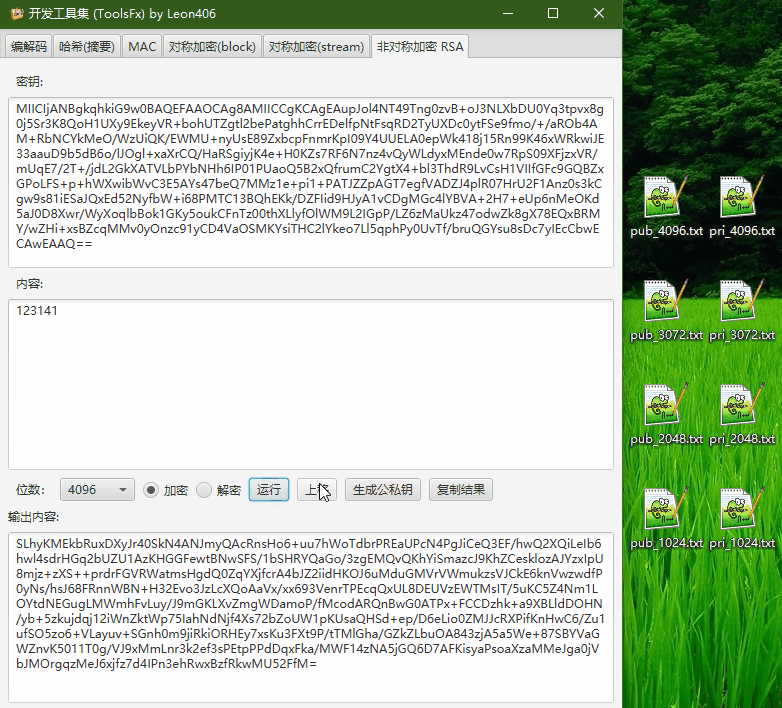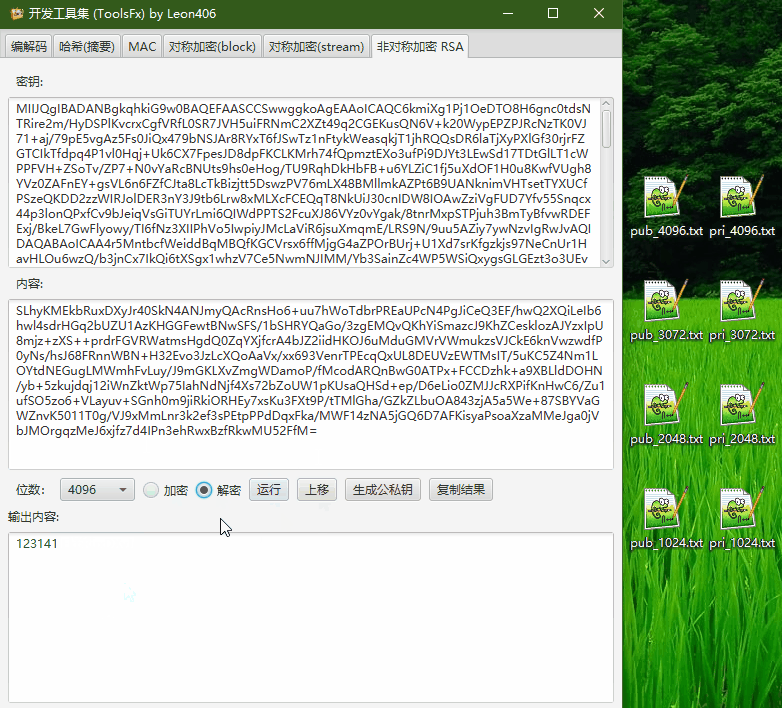 leon406/toolsfx
Toolbox crittografico multipiattaforma. Include funzionalità di codifica/decodifica, conversione di codifica, cifratura/decifratura, hash, MAC,…
 alonemonkey/frida-ios-dump
Estrae file IPA decifrati da dispositivi iOS con jailbreak utilizzando Frida per reverse engineering, analisi di sicurezza e pentesting di app mobili.
 nervosnetwork/ckb-vm
La vm di CKB, basata sull'architettura RISC-V open source
 rezivure/grid-mobile
Grid: app mobile per la condivisione privata della posizione per iOS/Android. E2EE con Matrix.
 studiomeyer-io/mcp-server-attestation
Indurimento della catena di fornitura Layer-2 per server MCP — manifesti degli strumenti firmati con Ed25519, attestazione di spawn runtime,…

 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 quevatech/challenge_repo
Repository di sfide strutturato che offre taglie per violare un generatore di numeri casuali basato su rete neurale e convalidato rispetto agli…
 nakagami/grdpwasm
Un client RDP basato sul web
 keyshade-xyz/keyshade
Strumento di gestione dei segreti e della configurazione in tempo reale
 awesom3alex/osint-menace
Console di triage OSINT passiva per la ricognizione di email, username, dominio, IP e portafogli crypto. Include gestione dei casi, link a risorse…
 jschauma/emudhra
Programmi di esempio in Go, Java, Node, Perl, Python, Ruby, Rust e curl che verificano se un trust store TLS rifiuta le connessioni a siti noti come…
 cartosys/domestic-system
Utilizzando @charmbracelet per creare un browser Ethereum con stile









