
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
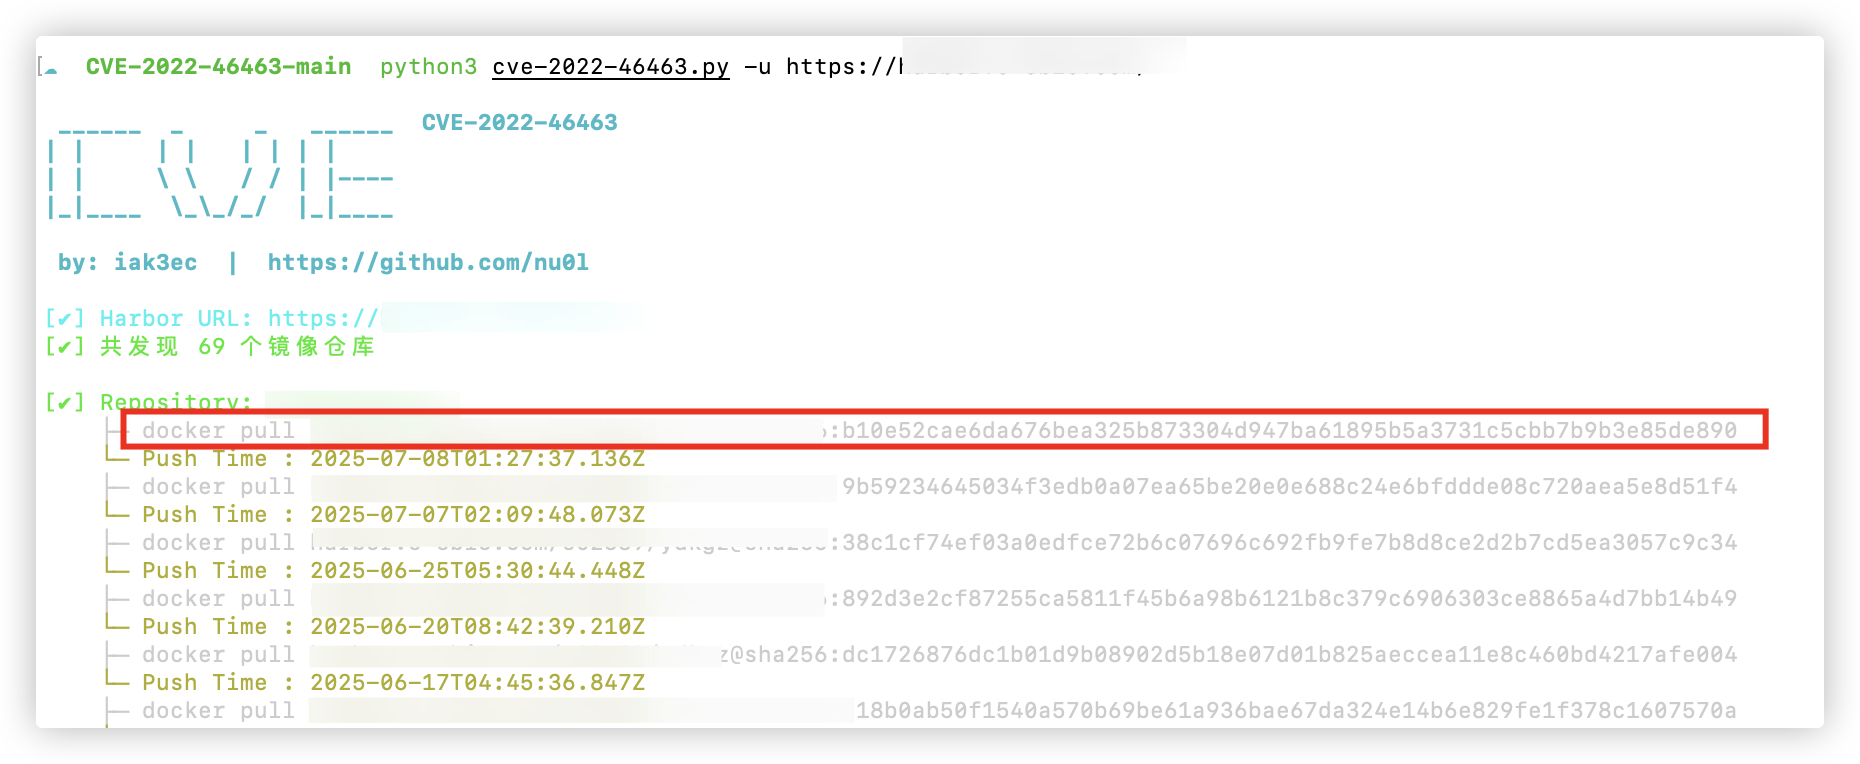
 nu0l/cve-2022-46463
CVE-2022-46463(Harbor non autorizzato)
 owasp/kstg
Guida ai test di sicurezza di Kubernetes
 cozystack/copy-fail-blocker
BPF-LSM mitigazione per CVE-2026-31431 (Copy Fail) — nega la creazione di socket AF_ALG a livello di cluster
 akamajoris/cve-2019-11043-docker
Ambiente PHP-FPM vulnerabile containerizzato per CVE-2019-11043, con istruzioni per compilare ed eseguire l'exploit phuip-fpizdam al fine di ottenere…
 infobyte/distro_checker
Test di exploit tra distribuzioni
 chen-keinan/mesh-kridik
Strumento automatizzato di controllo della sicurezza per cluster Kubernetes con service mesh Istio, che applica le best practice tramite policy OPA e…
 raj3shp/persisthunt
Script per il rilevamento della persistenza, la caccia e la raccolta di artefatti su Linux
 pyperanger/dockerevil
WorldFirst (Pubblico) Docker API Exploit - Le mie ricerche di sicurezza che coinvolgono Docker e Openshift
 nixwizard/kube-alien
Strumento automatizzato di penetration testing per cluster Kubernetes che sfrutta configurazioni errate in API, Kubelet, etcd e Dashboard per…
 otsmane-ahmed/ci-supplychain-guard
Strumento di analisi statica che rileva dipendenze dannose nelle pipeline CI/CD utilizzando il pattern matching e l'analisi AST, con un sistema di…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script di rilevamento per CVE-2026-31431 (Copy Fail) che verifica la versione del kernel, la presenza di patch, le configurazioni del kernel, la…
 blueteamsteve/cve-2021-41773
Immagini Docker vulnerabili per CVE-2021-41773
 xtuc/airgap
Sicurezza per l'era moderna dell'AI: difenditi dagli agenti AI dannosi e dai pacchetti npm malintenzionati
 aquasecurity/trivy-plugin-kubectl
Un plugin Trivy che analizza le immagini di una risorsa Kubernetes
 pokerfacesad/cve-2021-1056
PoC for CVE-2021-1056, relativo alla sicurezza dei container GPU
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report
 darryk10/cve-2021-25735
Exploit per CVE-2021-25735 che dimostra il bypass del Validating Admission Webhook di Kubernetes tramite manipolazione delle etichette dei nodi, con…
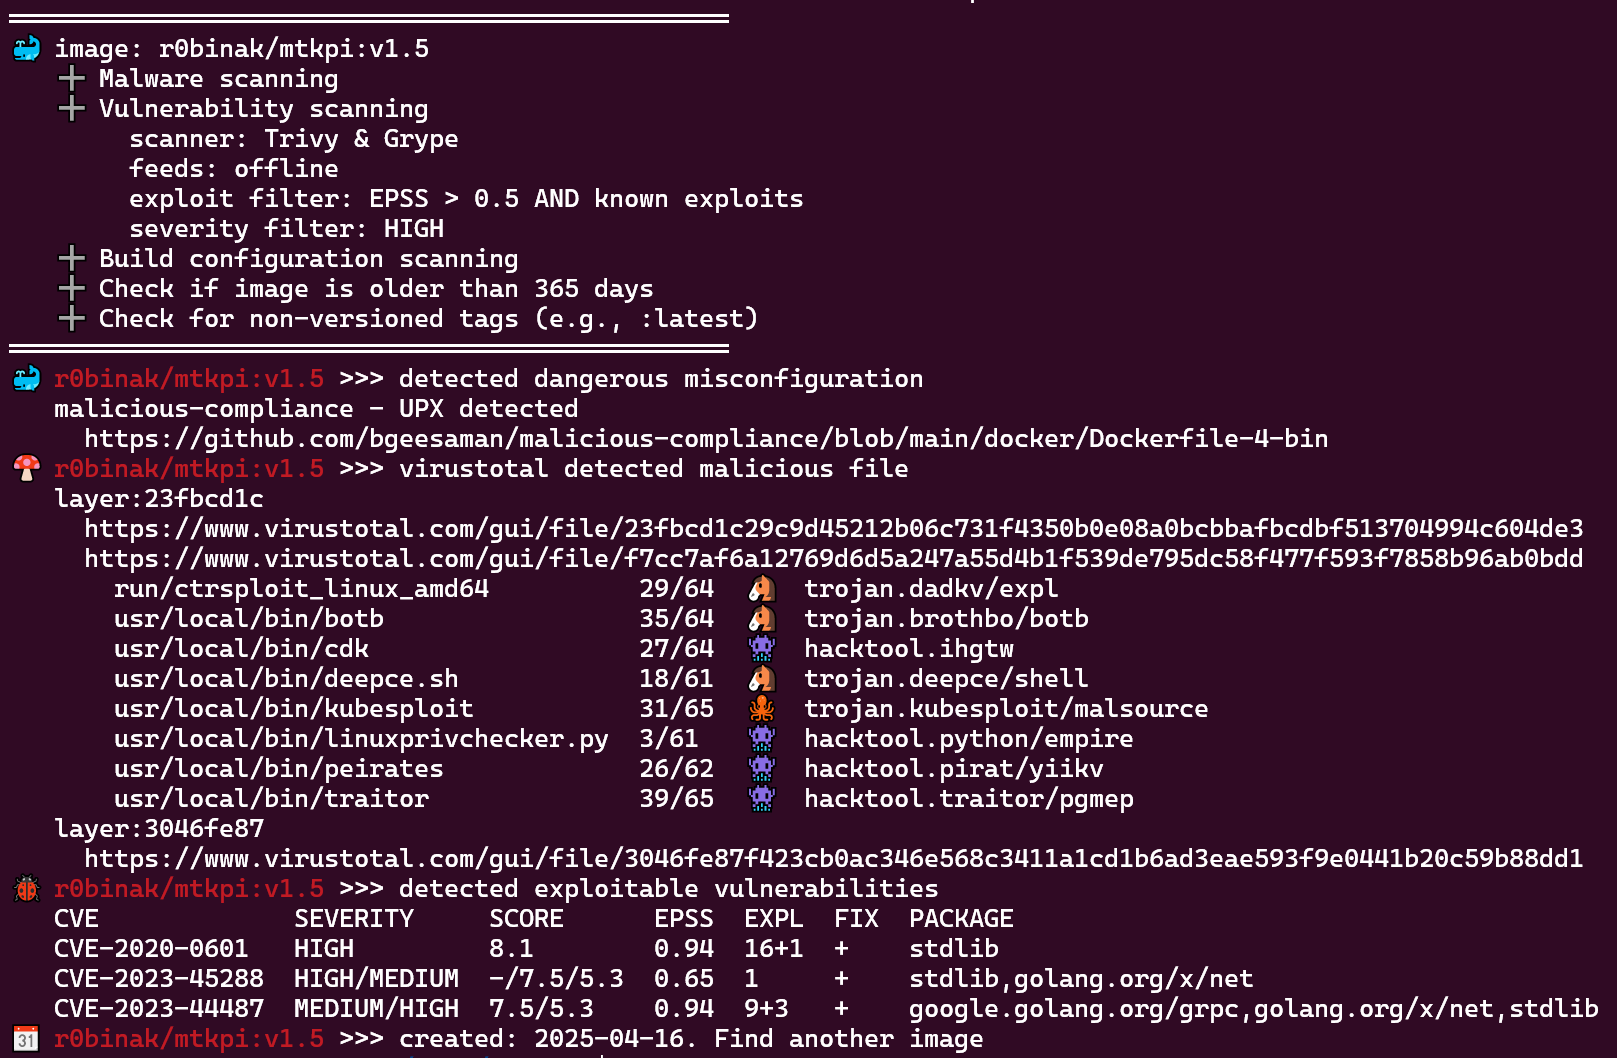 ecomtech-oss/pisc
Controllore di sicurezza per immagini OCI pubbliche (docker image)








