
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
 gensecaihq/react2shell-scanner
Rileva CVE-2025-55182 RCE in React Server Components scansionando i file di blocco npm/pnpm/yarn, le immagini Docker, gli SBOM e gli URL live.…
 mathaix/openclawmachines
Gestisci OpenClaw nel tuo team (Enterprise) fornendogli infrastruttura di calcolo, integrazione degli strumenti, autenticazione e primitive di…
 sysflow-telemetry/sysflow
Pipeline di telemetria di sistema nativa per il cloud che raccoglie, elabora ed esporta eventi di chiamate di sistema in un formato compatto…
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 tdwyer/cve-2020-8559
Questo è un exploit PoC per la vulnerabilità Kubernetes CVE-2020-8559
 brumbelow/layerleak
layerleak lo scanner di segreti di Docker Hub
 paloaltonetworks/can-ctr-escape-cve-2022-0492
Verifica se un ambiente contenitore è vulnerabile a fughe da contenitori tramite CVE-2022-0492
 dtact/divd-2021-00038--log4j-scanner
Scanner di vulnerabilità ricorsivo per le CVE di Log4j in archivi e immagini Docker. Rileva JndiLookup.class e le versioni vulnerabili tramite hash…
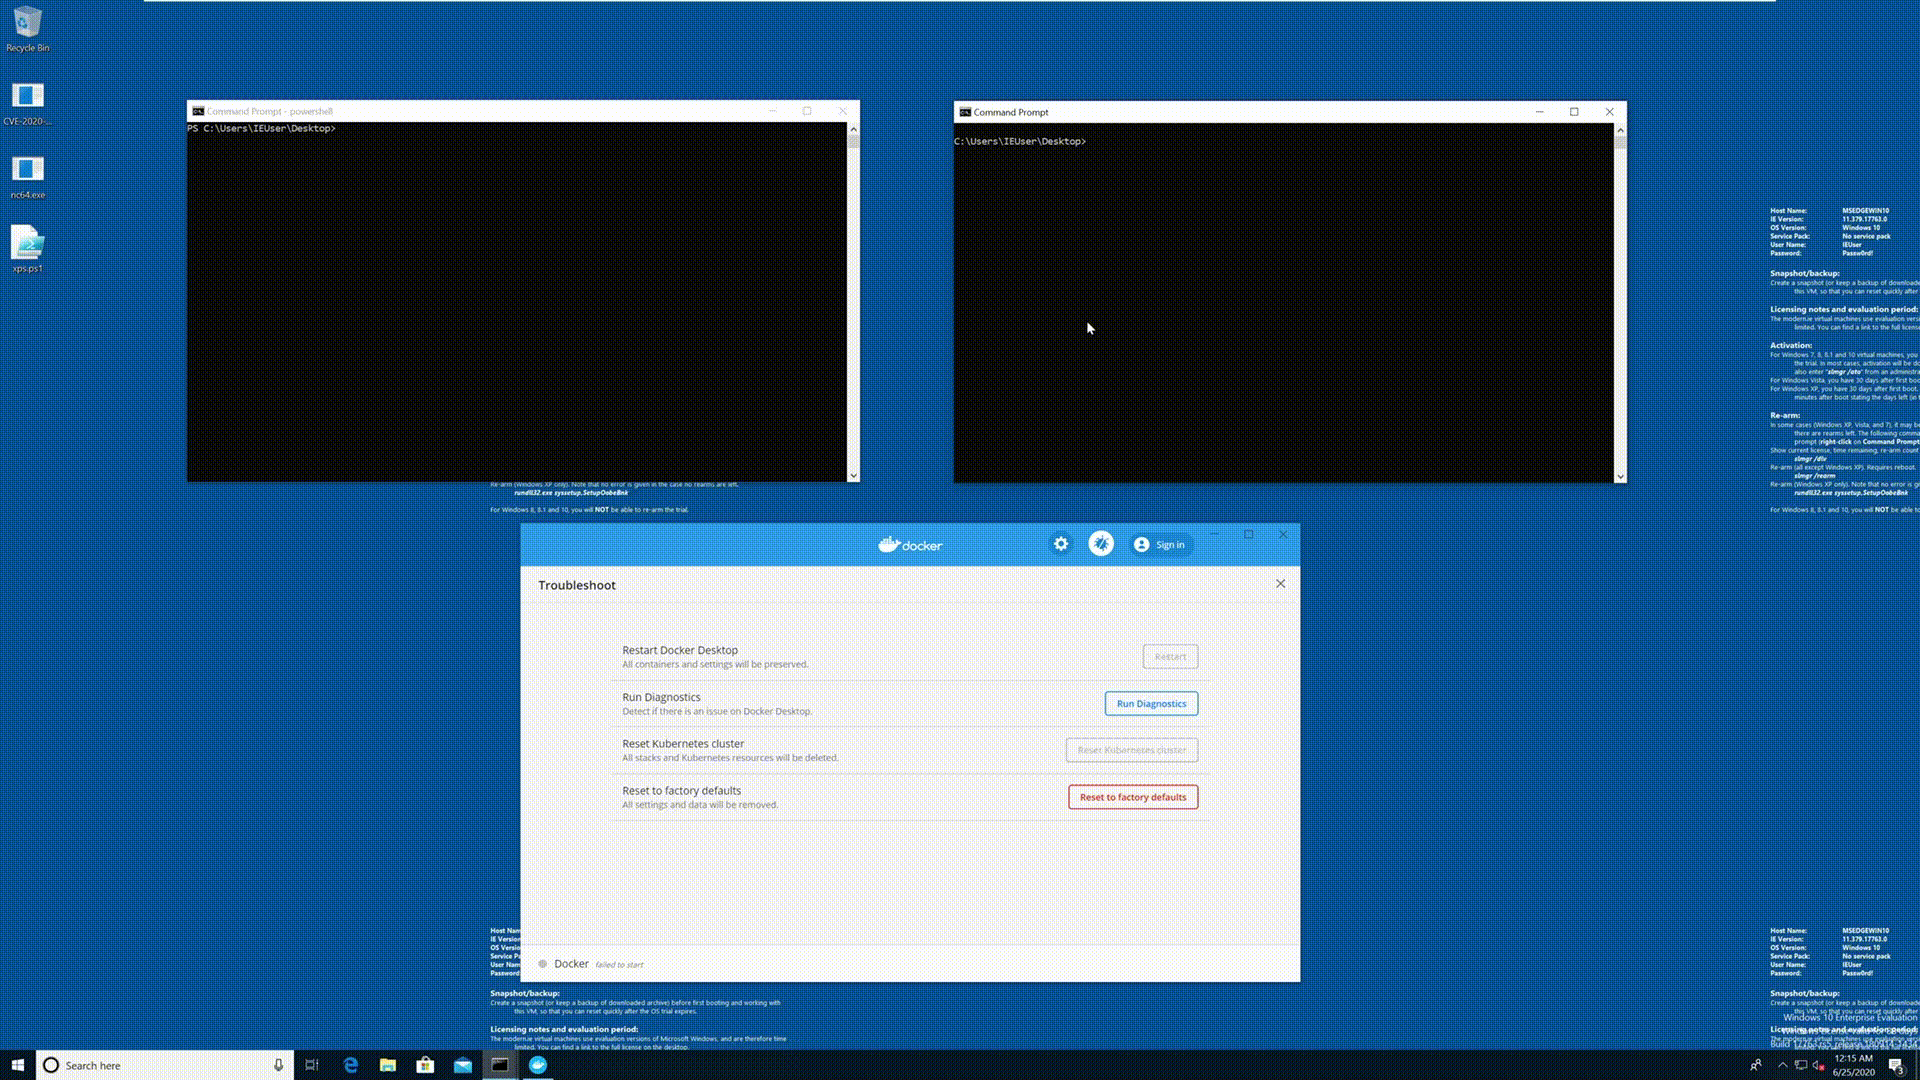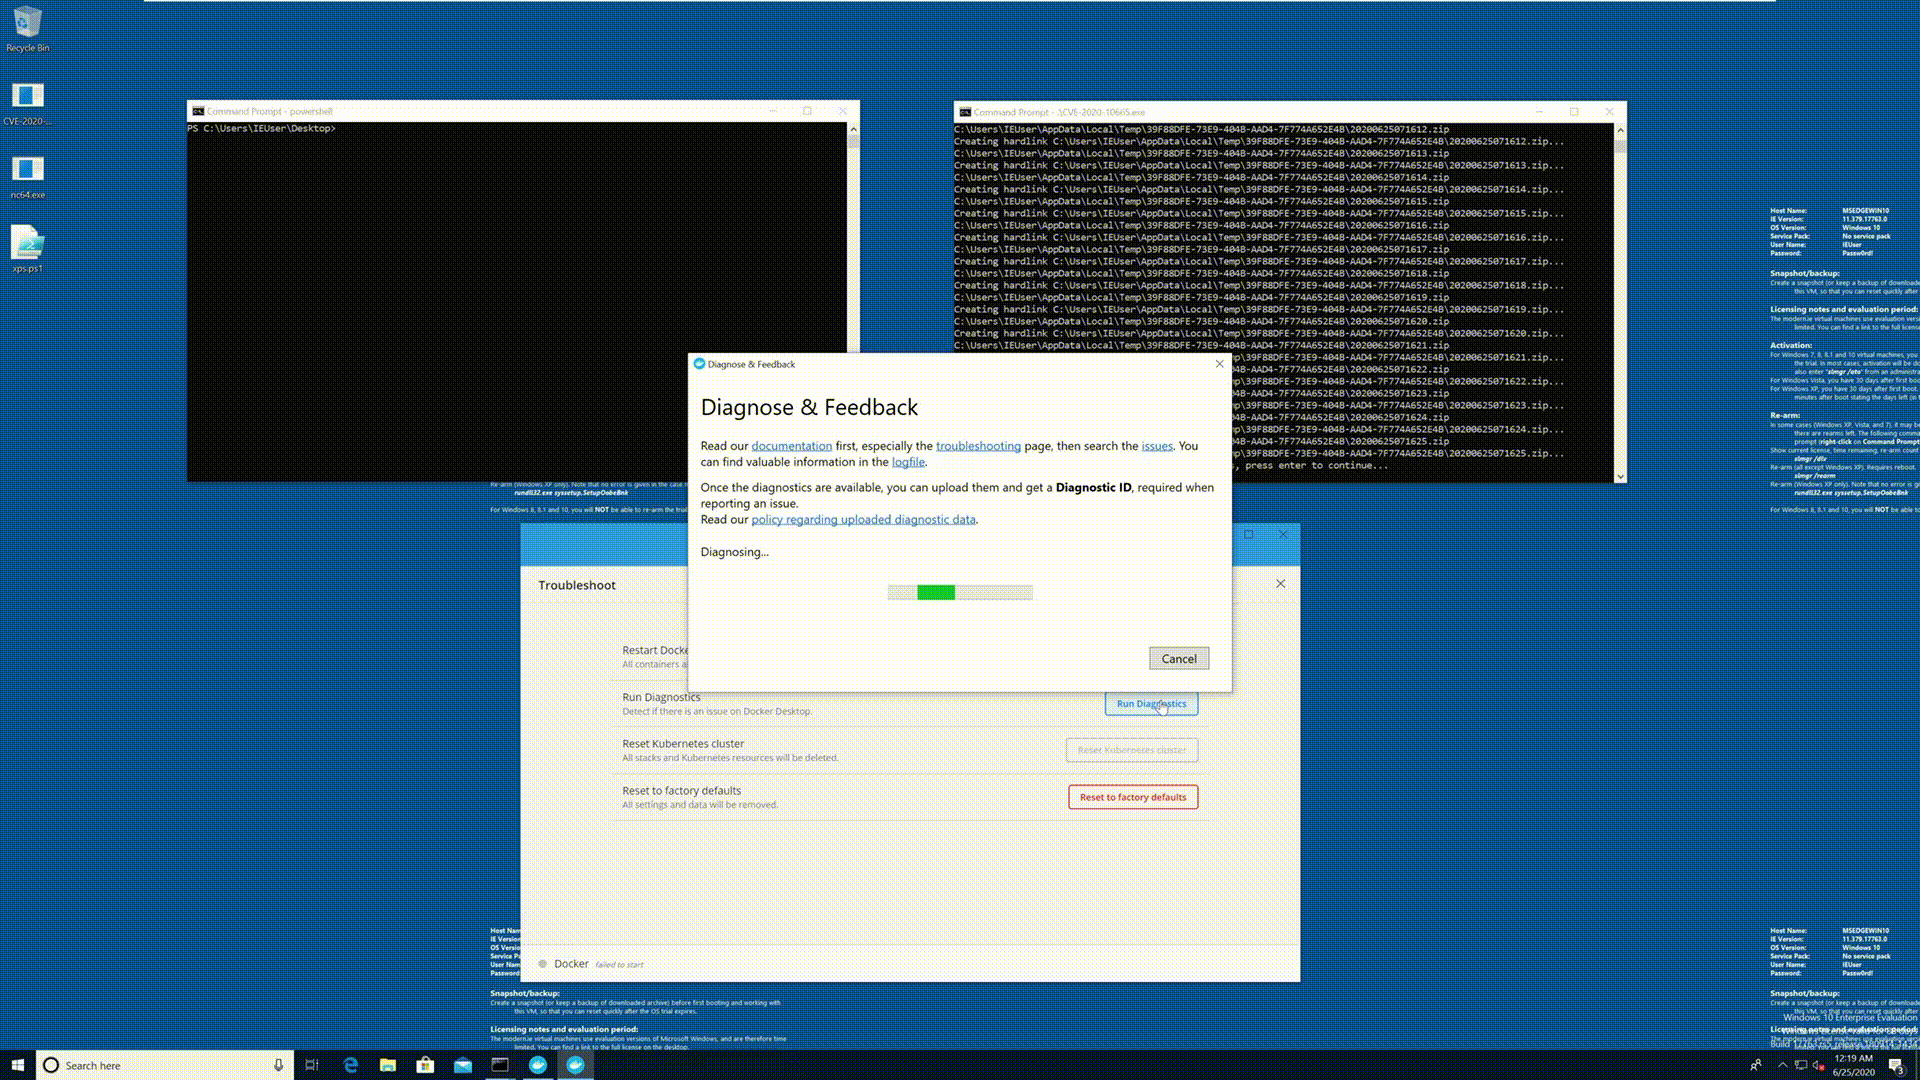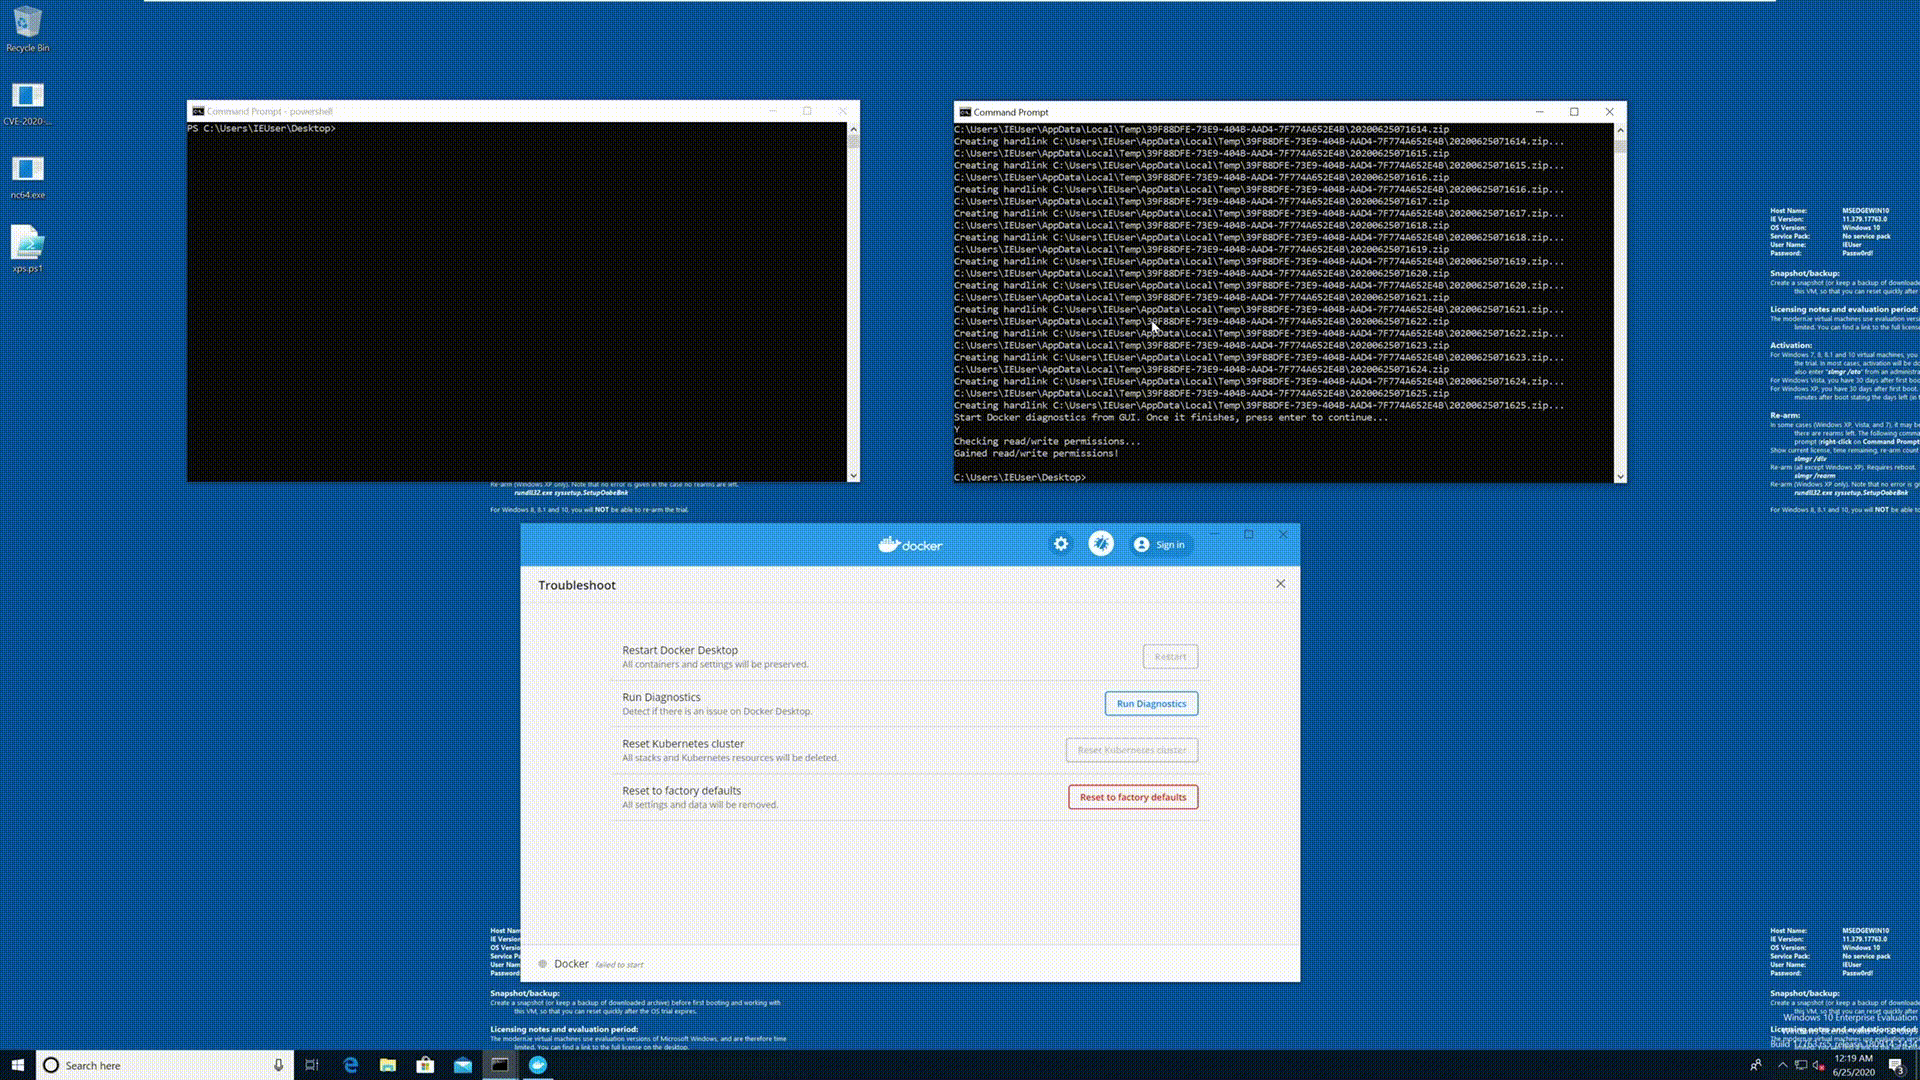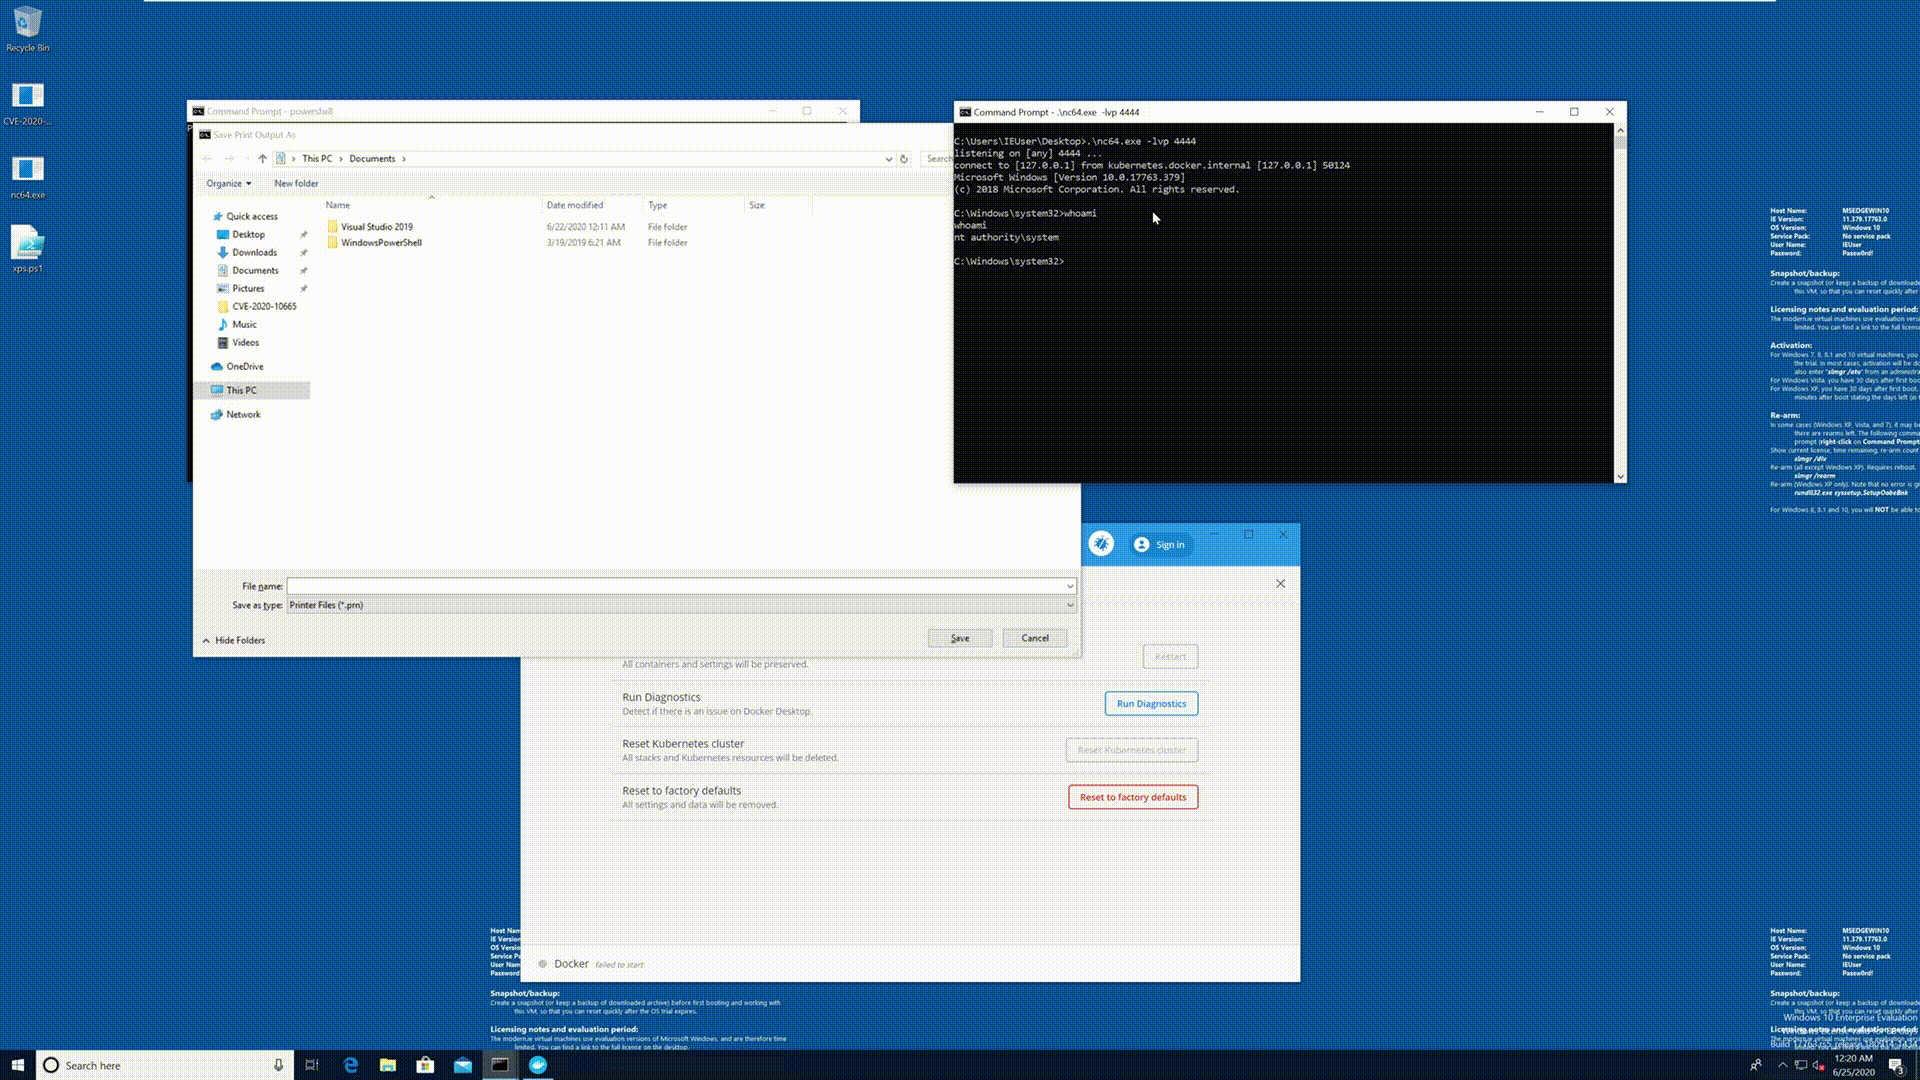 spaceraccoon/cve-2020-10665
POC per CVE-2020-10665: elevazione dei privilegi locale di Docker Desktop
 t0kx/exploit-cve-2016-9920
Exploit di esecuzione remota di codice per Roundcube 1.0.0 <= 1.2.2 e container vulnerabile
 404tk/cve-2022-46463
rilevamento di accessi non autorizzati a harbor
 aquasecurity/trivy-repo
repository deb/rpm per Trivy
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 usato per ottenere la fuga dal container — Utilizzo di CVE-2022-0847 (Dirty Pipe) per realizzare la fuga dal container
 darkarnium/log4j-cve-detect
Rilevamenti per CVE-2021-44228 all'interno di binari annidati
 alegrey91/vex8s
Sopprimi le vulnerabilità applicando il contesto Kubernetes alle scansioni
 tejasprasad2008-afk/tracetree
Strumento di analisi comportamentale runtime che isolata pacchetti sospetti in Docker, traccia le syscall con strace, mappa le cascate di processi in…
 vrn21-arcanist/bouvet
Sandbox per agenti








