
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit
 noah4ever/sshconfig-lint
Linter basato su regole per i file di configurazione del client OpenSSH che rileva host duplicati, file di identità mancanti, algoritmi deboli,…
 ustayready/outpost
Strumento di gestione dei test e dei report per AWS
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report
 nccgroup/sfpoldevchk
Controllore delle deviazioni delle policy Salesforce
 jp1337/easywall
Interfaccia web per il firewall nftables su Linux, scritta in Go. L'applicazione si annulla da sola dopo 120 secondi a meno che non la confermi: non…
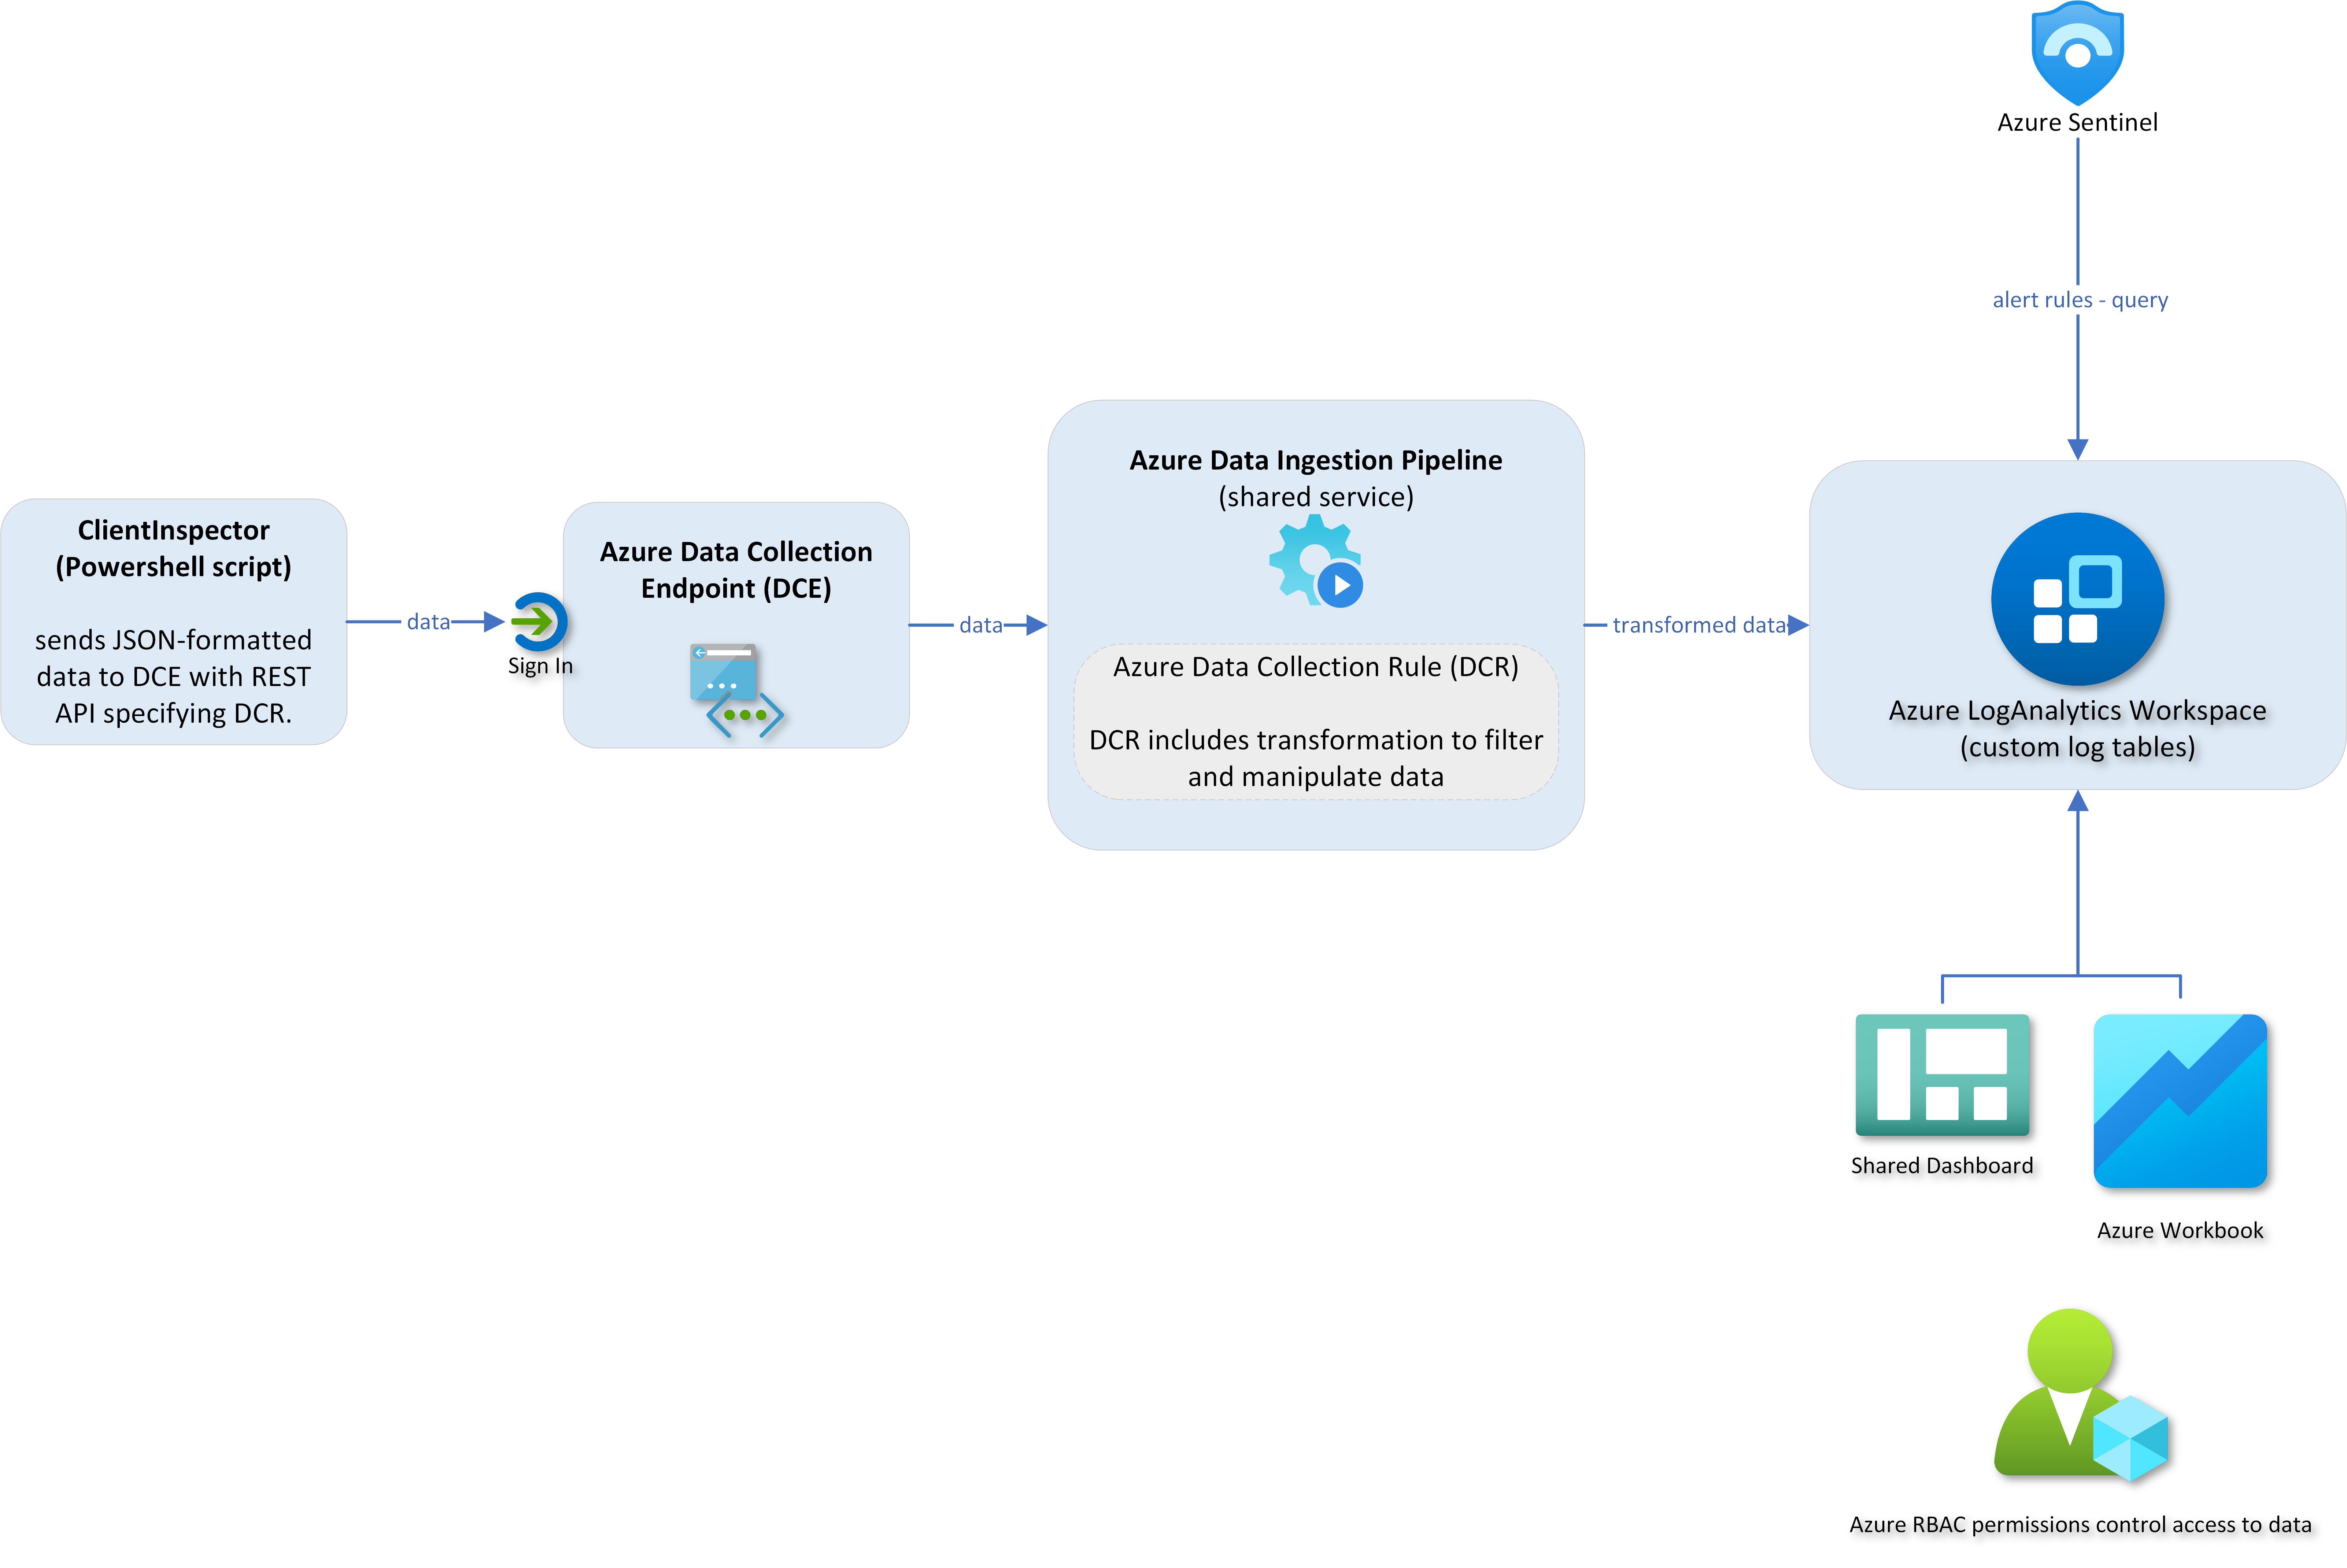 knudsenmorten/clientinspectorv2
Strumento di inventario client e rilevamento delle derive basato su Azure che raccoglie dati di configurazione di Windows (antivirus, patching,…
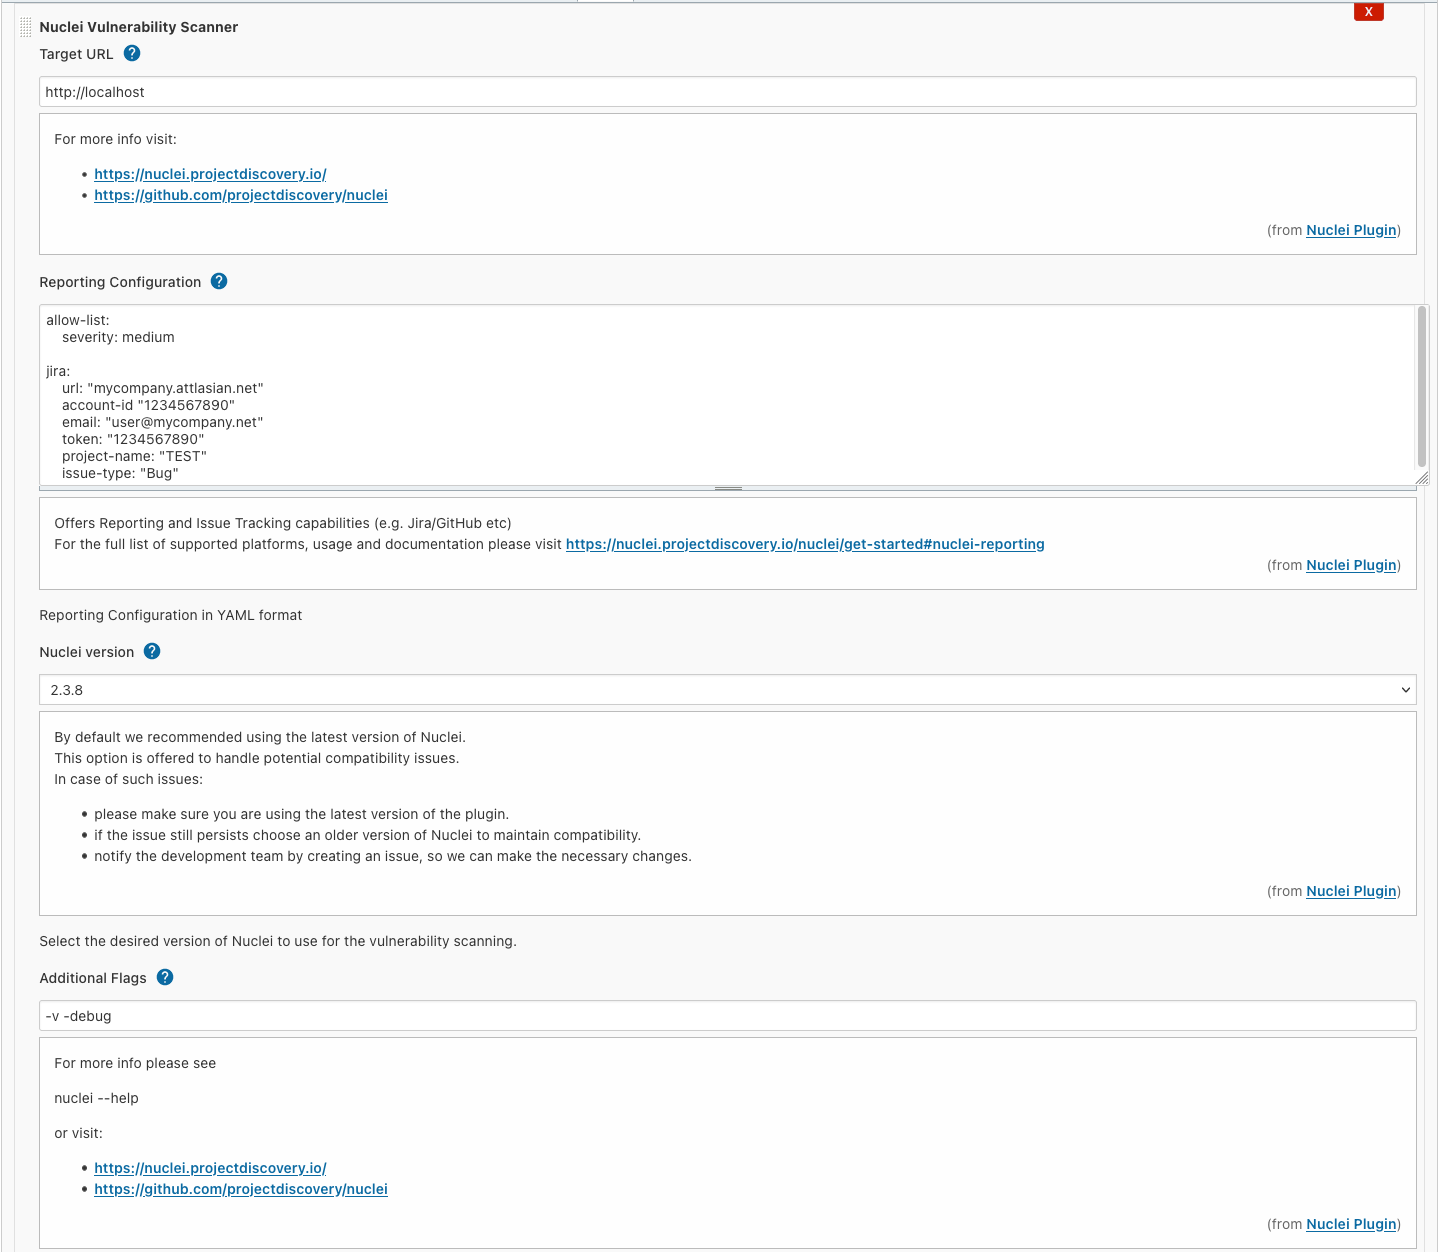 jenkinsci/nuclei-plugin
Nuclei è uno strumento veloce per la scansione mirata e configurabile delle vulnerabilità basata su modelli, che offre un'enorme estensibilità e…
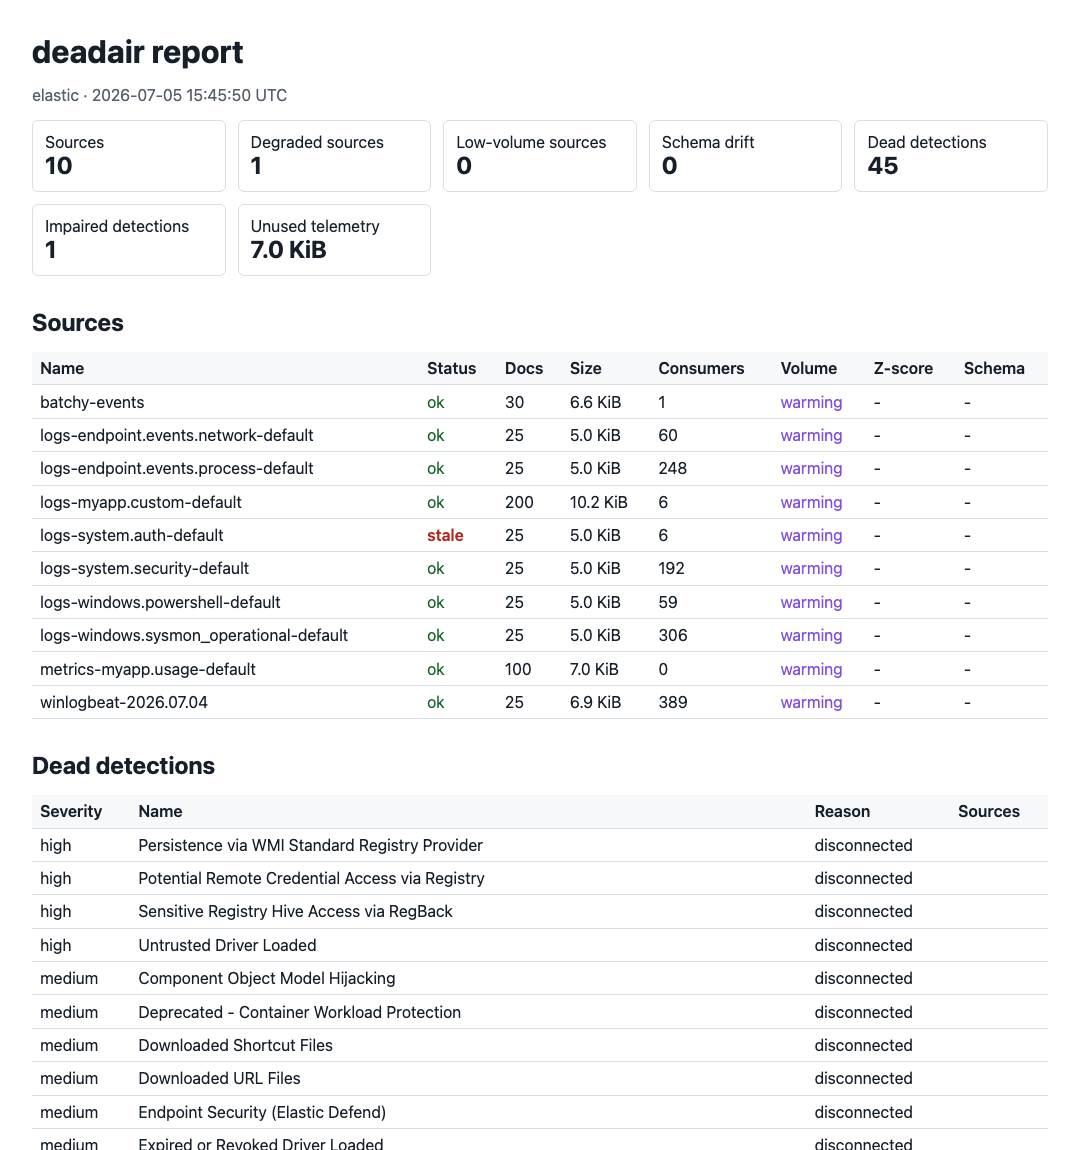 big-comfy/deadair
Trova le regole di rilevamento nel tuo SIEM che operano alla cieca.
 jhs/audit_couchdb
Rileva problemi di sicurezza in un server Apache CouchDB
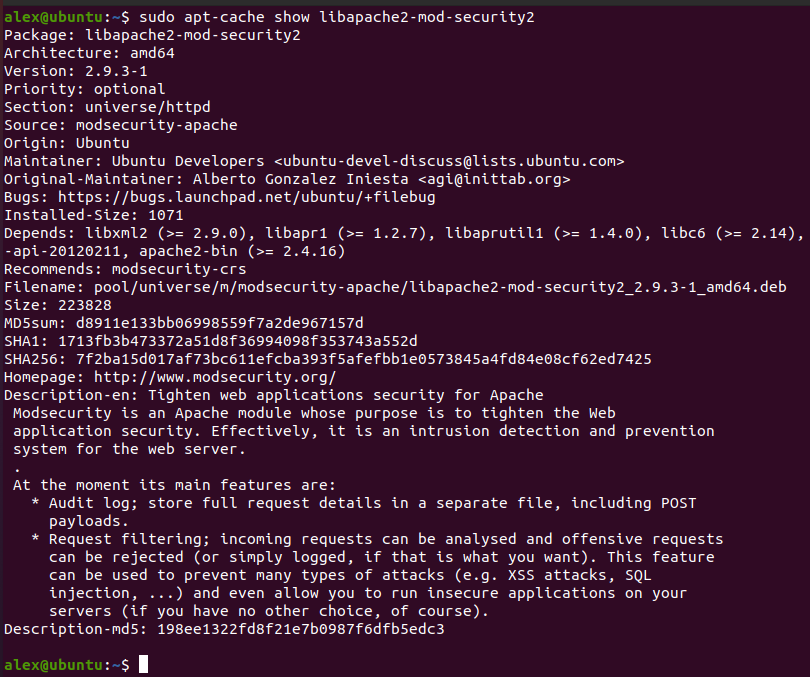 alt3kx/wafparan01d3
Valutazione rapida del WAF "paranoid" Doctor | Strumento WAFPARAN01D3
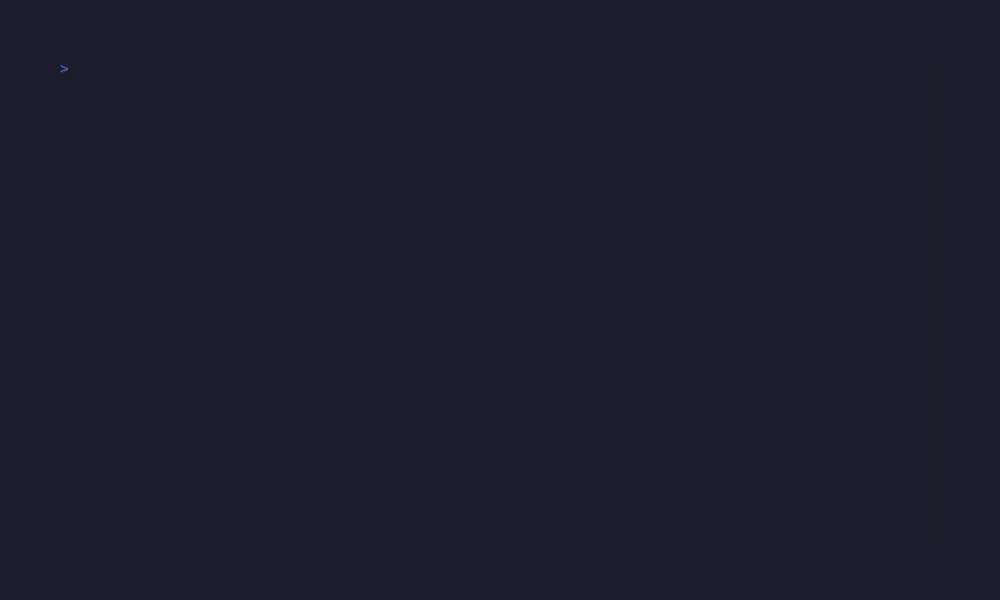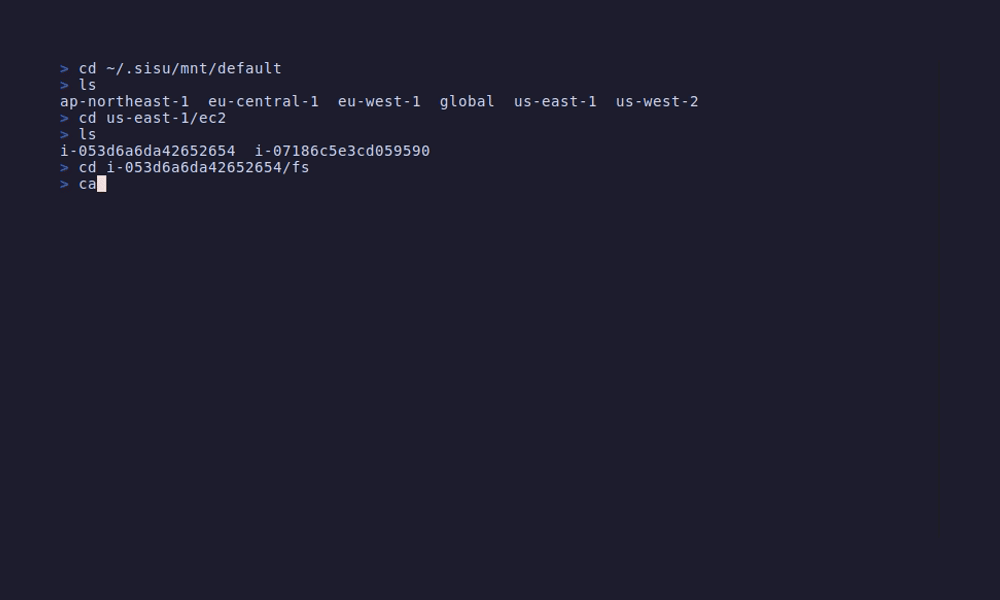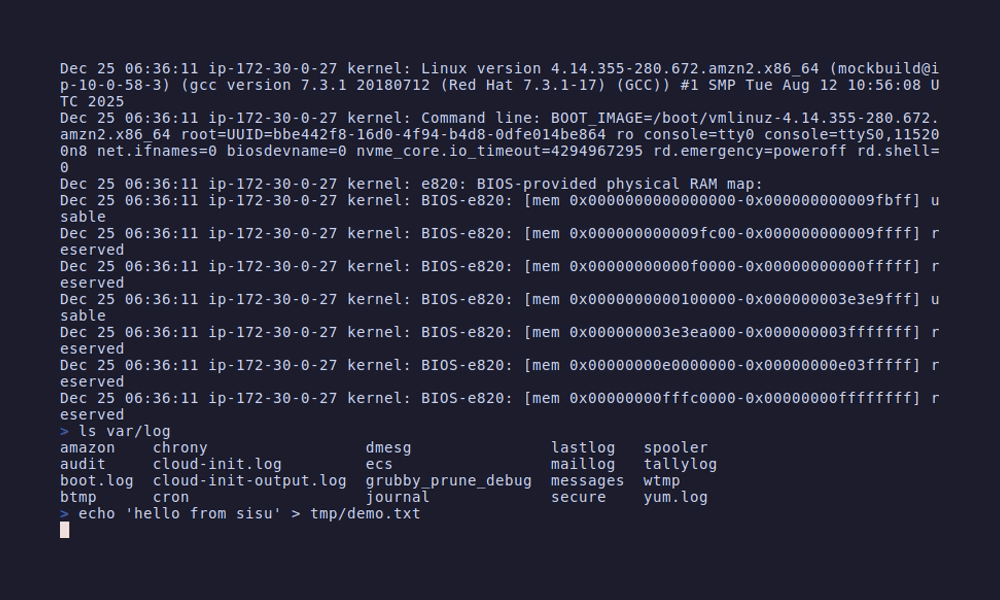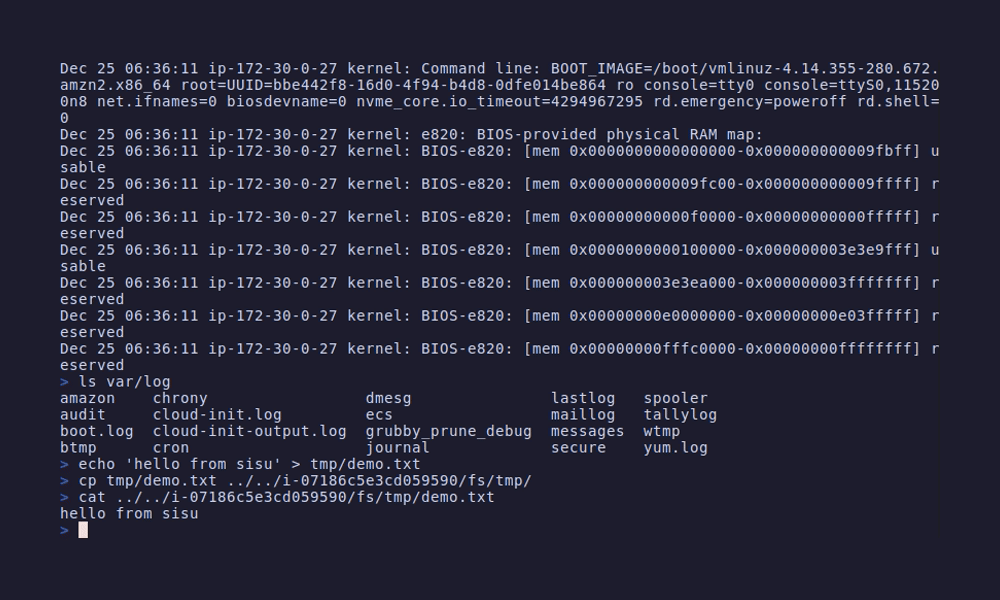 semonte/sisu
Monta le risorse AWS come filesystem locale per l'esplorazione dell'infrastruttura, l'audit di sicurezza e l'analisi della configurazione utilizzando…
 alrikrr/cisco-smart-exploit
Cisco SmartInstall Exploit [CVE-2018-0171]
 jdauphant/patch-openssl-cve-2014-0160
Correggi openssl #heartbleed con ansible
 synacktiv/bissap
Un nuovo strumento open-source per eseguire rapidamente audit delle autorizzazioni SAP.
 iot-onboarding/mud-visualizer
mud-visualizer è uno strumento per visualizzare i file MUD
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 ozergoker/cve-2021-40444
Vulnerabilità di esecuzione remota di codice in Microsoft MSHTML CVE-2021-40444
 synacktiv/kcmapper
KcMapper è uno strumento di audit di sicurezza per Keycloak. Esporta la configurazione di Keycloak (realm, client, utenti, ruoli, ecc.) in un…








