
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 gregaskew/speculativeexecutionassessment
Valuta un sistema per le vulnerabilità di "esecuzione speculativa" descritte in CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 anvilsecure/dawgmon
dawg the hallway monitor - monitora le modifiche del sistema operativo e analizza la superficie d'attacco introdotta durante l'installazione del…
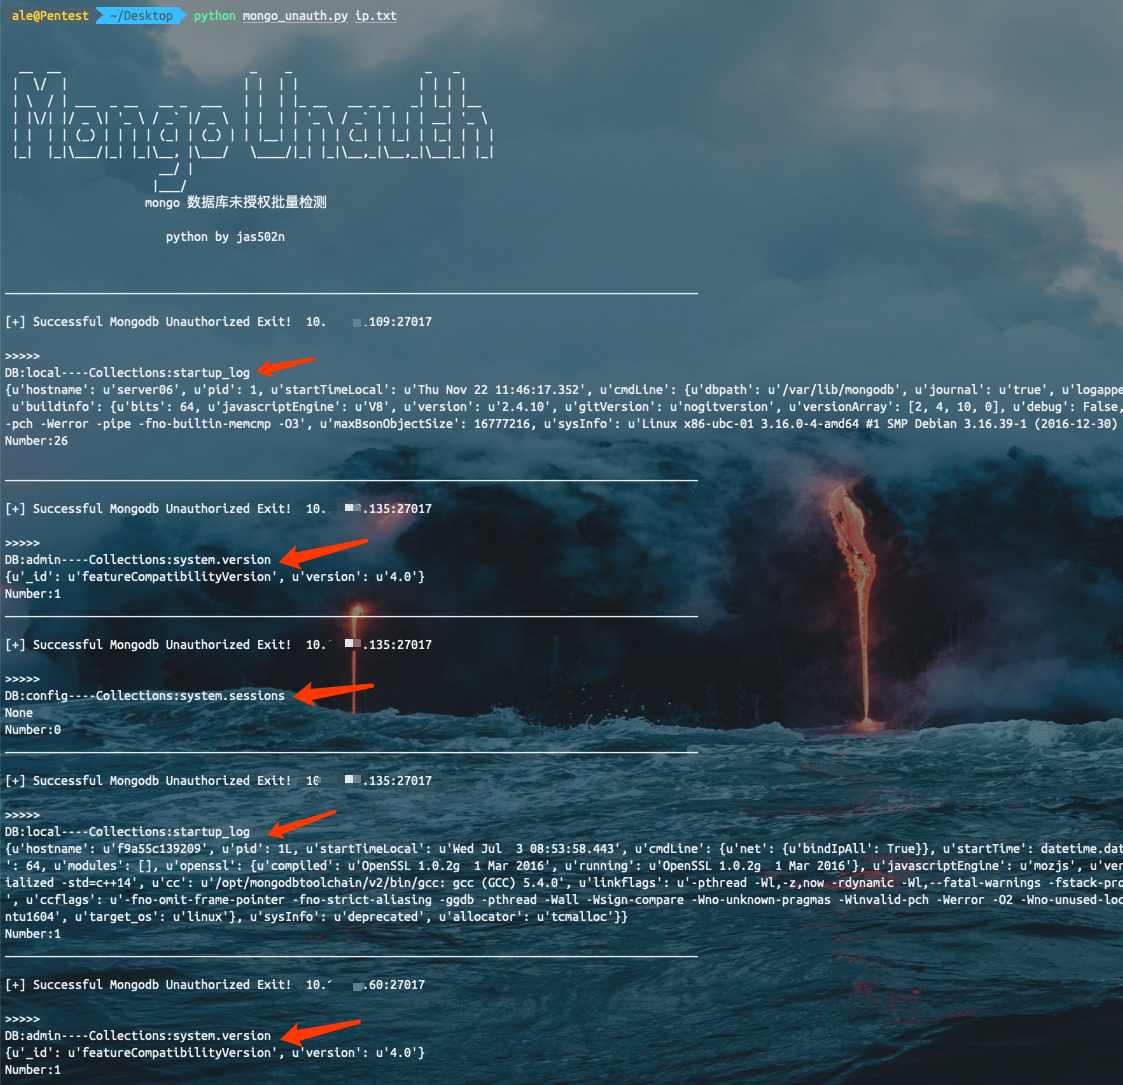 jas502n/unauthorized-tools
Script di rilevamento batch non autorizzato
 denizparlak/zeus
Strumento di Audit e Hardening AWS
 mozilla/mig
Forensica digitale distribuita e in tempo reale alla velocità del cloud
 chef-cft/inspec_cve_2019_15224
Profilo InSpec di esempio per rilevare la presenza di una gem rest-client dannosa (CVE-2019-15224)
 jsitech/jshielder
Script di hardening per server Linux / Deployer sicuro di LAMP-LEMP / CIS Benchmark
 dowjones/hammer
Dow Jones Hammer : Proteggi il cloud con la potenza del cloud(AWS)
 olacabs/jackhammer
Jackhammer - Uno strumento di valutazione/gestione delle vulnerabilità di sicurezza per risolvere tutti i problemi del team di sicurezza.
 treussart/probemanager
Gestione centralizzata di sistemi di rilevamento delle intrusioni come Suricata, Bro, OSSEC ...
 austin-taylor/bluewall
Bluewall è un framework firewall progettato per professionisti informatici offensivi e difensivi.
 atilacastro/update-apt-package
Playbook di aggiornamento del pacchetto APT a causa di CVE-2019-3462
 appliscale/cloud-security-audit
Uno strumento di audit di sicurezza da riga di comando per Amazon Web Services
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploit per il dump delle configurazioni e dei dati di debug di Cisco RV320 E Exploit Root Remoto!
 l0ss/grouper
Uno script PowerShell per aiutare a trovare impostazioni vulnerabili nei Criteri di Gruppo AD. (deprecato, usa Grouper2 invece!)
 a-min3/winspect
Toolbox per Audit di Sicurezza di Windows basato su PowerShell
 d4gh0s7/cve-2018-19788
Ruolo Ansible per audit e test dei sistemi per CVE-2018-19788 (escalation di privilegi PolicyKit) con provisioning automatico degli utenti e verifica…
 gdraperi/remote-bitlocker-encryption-report
Script PowerShell per mitigare CVE-2018-12038. Lo script prende un elenco di PC come input, ottiene il loro tipo di crittografia BitLocker da remoto…








