
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 mmotti/reset-inetpub
Ripristina l'integrità della cartella padre 'inetpub' a seguito delle implicazioni di sicurezza evidenziate da CVE-2025-21204.
 mf-labs/witcher
Gestione dei controlli di GitHub Advanced Security (GHAS) su larga scala
 salesforce/metabadger
Previeni gli attacchi SSRF su AWS EC2 tramite aggiornamenti automatici al più sicuro Instance Metadata Service v2 (IMDSv2).
 tinkerlev/commvault-cve2025-34028-check
Scanner di endpoint per Commvault CVE-2025-34028 che utilizza Nmap NSE. Per test etici e validazione della configurazione.
 xalfie/nix-auditor
Nix Audit reso più semplice (RHEL, CentOS)
 cybervixy/vulnerability-management
Analisi dell'hardening di sicurezza e della remediation delle vulnerabilità di NGINX per i CVE critici (CVE-2021-23017, difetti DoS HTTP/2) nelle…
 derailed/popeye
👀 Un sanificatore di risorse per cluster Kubernetes
 aleongx/cve-2025-29810-check
Per verificare se il tuo ambiente potrebbe essere vulnerabile al CVE-2025-29810, dobbiamo effettuare alcune verifiche di base, come: Versione del…
 adriyansyah-mf/centralizedfirewall
fornisce un'API di Firewall Manager progettata per centralizzare e semplificare la gestione delle configurazioni del firewall
 nu11secur1ty/cisco
Kit di auditing di sicurezza per dispositivi di rete Cisco, incentrato sulla revisione della configurazione, sul rilevamento delle vulnerabilità e…
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 davidbr27/cve-2013-3900-remediation-script
Script PowerShell per rimediare a CVE-2013-3900 abilitando il controllo del padding dei certificati tramite hardening del registro su sistemi Windows.
 dolutech/patch-manual-cve-2025-26465-e-cve-2025-26466
Patch Manuale per la correzione delle CVE-2025-26465 e CVE-2025-26466, per sistemi senza aggiornamento di OpenSSH
 wecooperate/imonitorsdk
Il motore di monitoraggio delle attività di sistema più potente del mondo · Un potente kit di sviluppo per la raccolta e difesa dei comportamenti…
 gildasio/h2t
h2t (HTTP Hardening Tool) analizza un sito web e suggerisce le intestazioni di sicurezza da applicare
 riramar/hsecscan
Uno scanner di sicurezza per le intestazioni delle risposte HTTP.
 quahac/azure-ad-password-checker
Controllo password di Azure AD
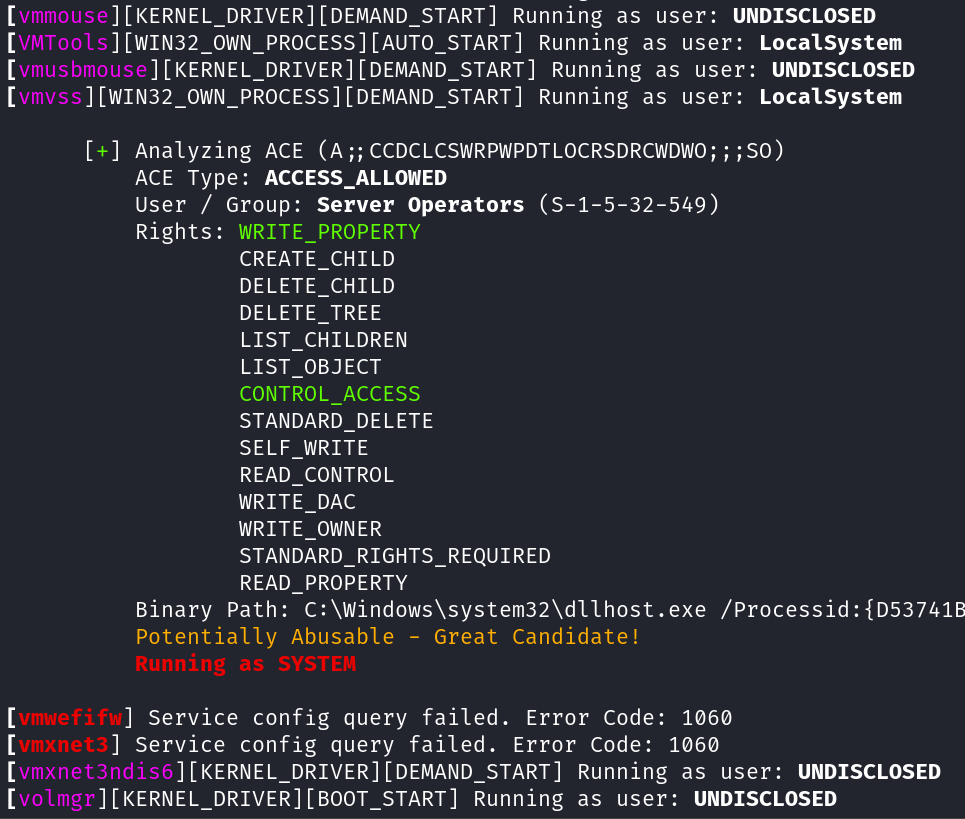 t3l3machus/aceshark
ACEshark è un'utilità progettata per l'estrazione e l'analisi rapida delle configurazioni dei servizi Windows e delle voci di controllo di accesso,…








