
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit
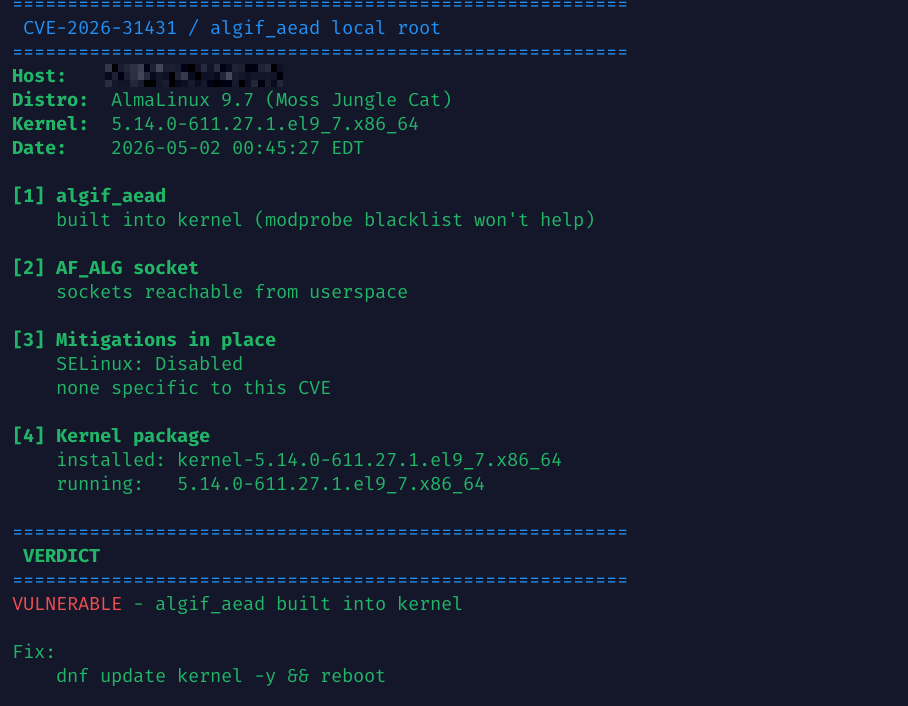
 haydenjames/cve-2026-31431-check
Checker di sola lettura per CVE-2026-31431 (root locale algif_aead). Riporta lo stato del kernel/modulo e suggerisce mitigazioni.
 haydenjames/dirty-frag-check
Controllo in sola lettura per CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilità local-root del kernel Linux
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet per la mitigazione della vulnerabilità CVE-2026-31431 (Copy Fail)
 lamaper/cve-2026-52200
Security advisory che descrive un controllo degli accessi non corretto nell'API web MifiService di UZ801/ES-U3TS, che consente l'estrazione non…
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script di rilevamento di patch benigni e mitigazioni
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Scanner e patcher automatizzato basato su SSH per le vulnerabilità LPE del kernel Linux CVE-2026-43284 e CVE-2026-43500, con scoperta multi-host,…
 ngksiva/cpanel-forensics
Forense post CVE-2026-41940 (cPanel/WHM) — script bash e checklist
 sreejaputhan/cpanel-control-plane-exposure-check
Strumento di valutazione difensiva dell'esposizione per identificare interfacce di gestione cPanel, WHM e Webmail accessibili esternamente correlate…
 vorkampfer/copy_fail_mitigation
Questo script tenterà di mitigare l'attacco copy_fail. CVE-2026-31431
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target
 omerati/almalinux-fix-cve-2026-31431
Automatizza la correzione del kernel per CVE-2026-31431 e Dirty Frag, imposta il kernel sicuro come predefinito in GRUB e disabilita il repository di…
 itsystem/afalg-check
Utilità per Linux che verifica la disponibilità di `AF_ALG`/`algif_aead` e aiuta a valutare il rischio relativo a `CVE-2026-31431`.
 scriptzteam/paranoid-dirty-frag-cve-2026-43284
Paranoid disabilita il supporto IPsec ESP di Linux (esp4/esp6) e il supporto RxRPC.
 climbmunchkin/fix-cve-2026-3143
Diagnosi e correzione della vulnerabilità Linux CVE-2026-31431 (copy fail)
 gagaltotal/cve-2026-31431-copy-fail
Scanner automatizzato e helper di patch per CVE-2026-31431, che rileva host Linux vulnerabili via SSH, verifica le versioni del kernel e applica…
 kwilck/copyfail
Copy Fail (CVE-2026-31431) è un difetto logico nel modulo algif_aead del kernel Linux — parte dell'API crittografica AF_ALG per lo spazio utente. È…
 hackervlogofficial/cve-2026-23918
Questo è uno strumento proattivo per l'audit di sicurezza. Per il tuo repository GitHub, vorrai una descrizione che ne evidenzi la sicurezza (non…
 joltcan/ansible-role-cve-2026-31431
# Ruolo Ansible che applica e verifica la mitigazione modprobe.d per CVE-2026-31431 disabilitando il modulo kernel algif_aead, con controlli di…








