
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 eskatos/creadur-rat-gradle
Apache RAT (Strumento di Audit delle Release) Plugin Gradle
 xiaoqimikko/tomcat85-check
CVE-2025-55752: Tomcat 8.5 è EOL, versione finale 8.5.100. Le CVE del 2025 per cui Apache dichiara singolarmente «anche la 8.5 è interessata» sono…
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: il consiglio di aggiornamento di Apache si applica davvero al tuo Tomcat? Rileva la correzione tramite la presenza delle classi, non…
 xiaoqimikko/thymeleaf-check
Checker offline per CVE-2026-40477 / CVE-2026-41901 di Thymeleaf — ti dice a quale delle due vulnerabilità SSTI con CVSS 9.0 sei esposto e se la tua…
 xiaoqimikko/netty-http2-check
Strumento Java offline che analizza i jar e le versioni per determinare l'esposizione a sette CVE di netty-codec-http2, raccomandando l'unica…
 xiaoqimikko/log4j-check
Autoverifica delle 7 CVE «configurazione silenziosamente inefficace» di log4j 2025/2026: determina 4 moduli in base a CVE×modulo, analizza in modo…
 juliosuas/copyfail-guard
Mitigazione rapida e verificabile per Linux di CVE-2026-31431 Copy Fail: blocco algif_aead, verifica e hardening seccomp di AF_ALG.
 disrex-group/stylesmuggler-adobe-patches
composer require per la distribuzione della correzione ufficiale APSB26-146 (CVE-2026-75650) di Adobe per Magento, tramite cweagans/composer-patches.…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require per la distribuzione della correzione ufficiale APSB26-146 (CVE-2026-75650) di Adobe per i negozi Mage-OS, tramite…
 hkenzokimura/cve-2025-47981
Script di valutazione PowerShell che controlla i sistemi Windows per CVE-2025-47981 (heap overflow SPNEGO NEGOEX) verificando la versione del kernel,…
 imthenachoman/how-to-secure-a-linux-server
Guida passo-passo per l'hardening di un server Linux, che copre la sicurezza SSH, i firewall, il rilevamento delle intrusioni, l'auditing e la…
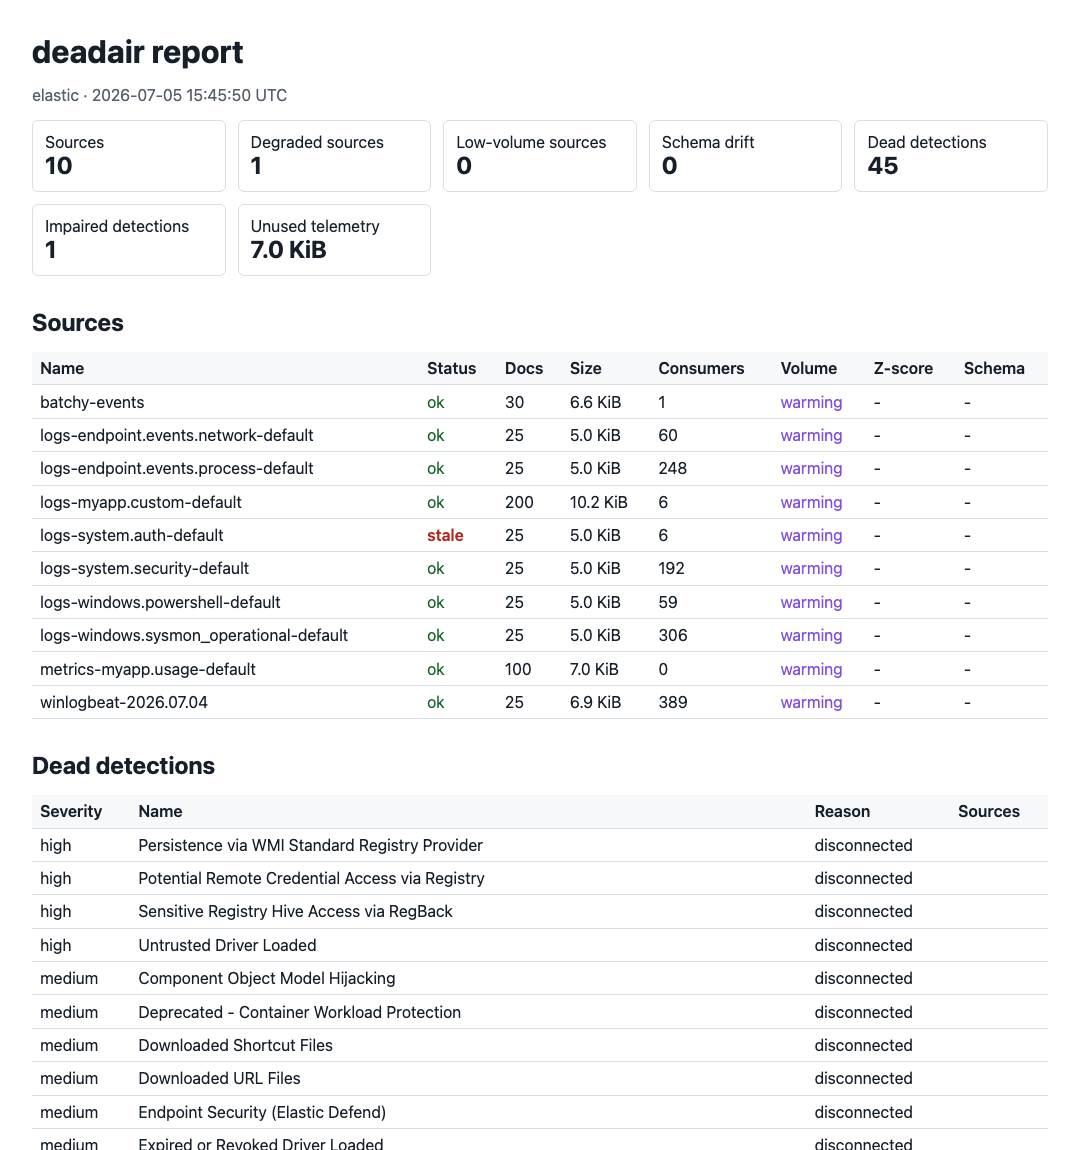 big-comfy/deadair
Trova le regole di rilevamento nel tuo SIEM che operano alla cieca.
 osbornepro/btps-secpack
Toolkit di sicurezza basato su PowerShell per piccole e medie imprese, che fornisce avvisi automatici, rafforzamento di Active Directory, Windows…
 noah4ever/sshconfig-lint
Linter basato su regole per i file di configurazione del client OpenSSH che rileva host duplicati, file di identità mancanti, algoritmi deboli,…
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> Guida all’audit di sicurezza e al deployment rinforzato di OpenClaw — vulnerabilità note (CVE-2026-25253, skill dannose, perdita di credenziali),…
 adversis/tailsnitch
Un auditor di sicurezza per le configurazioni di Tailscale. Analizza la tua tailnet alla ricerca di configurazioni errate, controlli di accesso…
 tcollins-hashicorp/vault-cve-2026-5006-audit
Kit di audit e formazione per CVE-2026-5006, una vulnerabilità di slash-injection nelle policy template di Vault. Include uno script di audit in sola…

 marcstraube/zappzarapp-php-security
Libreria di sicurezza per PHP 8.4+ (mirror)








