
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 quaerendir/dirtyfrag-audit
Script di audit per CVE-2026-43284 + CVE-2026-43500 "Dirty Frag"
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Prove e dati per il rapporto tecnico Sorami sui valori predefiniti di sicurezza di 15 Helm chart per AI serving, database vettoriali e MCP su…
 itskill-jp/wordpress-upgrade-check
Controllo in sola lettura di ogni versione core di WordPress su un server. Segnala CVE-2026-87902 (corretta in 7.1.2 e backport), aggiornamenti…
 svtagan/wp-cve-2026-87902
Script diagnostico PHP in sola lettura che verifica la versione di WordPress, i checksum del core, i file PHP aggiuntivi e i percorsi noti dei plugin…
 bande-a-bonnot/boucle-framework
Framework per agenti autonomi con memoria strutturata, hook di sicurezza e gestione del loop. Costruito dall'agente che vi gira sopra.
 ermensonx/sudotimewarp-cve-2026-96512-
Script di riproduzione e PoC per CVE-2026-96512 (SudoTimeWarp), in cui il TZ del chiamante sposta le finestre NOTBEFORE/NOTAFTER di sudoers, più…
 furkankayapinar/cve-2026-94127
Rilevatore difensivo in sola lettura per CVE-2026-94127 in F5 BIG-IP APM. Esegue il fingerprinting degli host, verifica le versioni tramite iControl…
 nocoderrandom/sunsetscan
Audit di sicurezza della rete locale con EOL, CVE, identità dei dispositivi e report HTML.
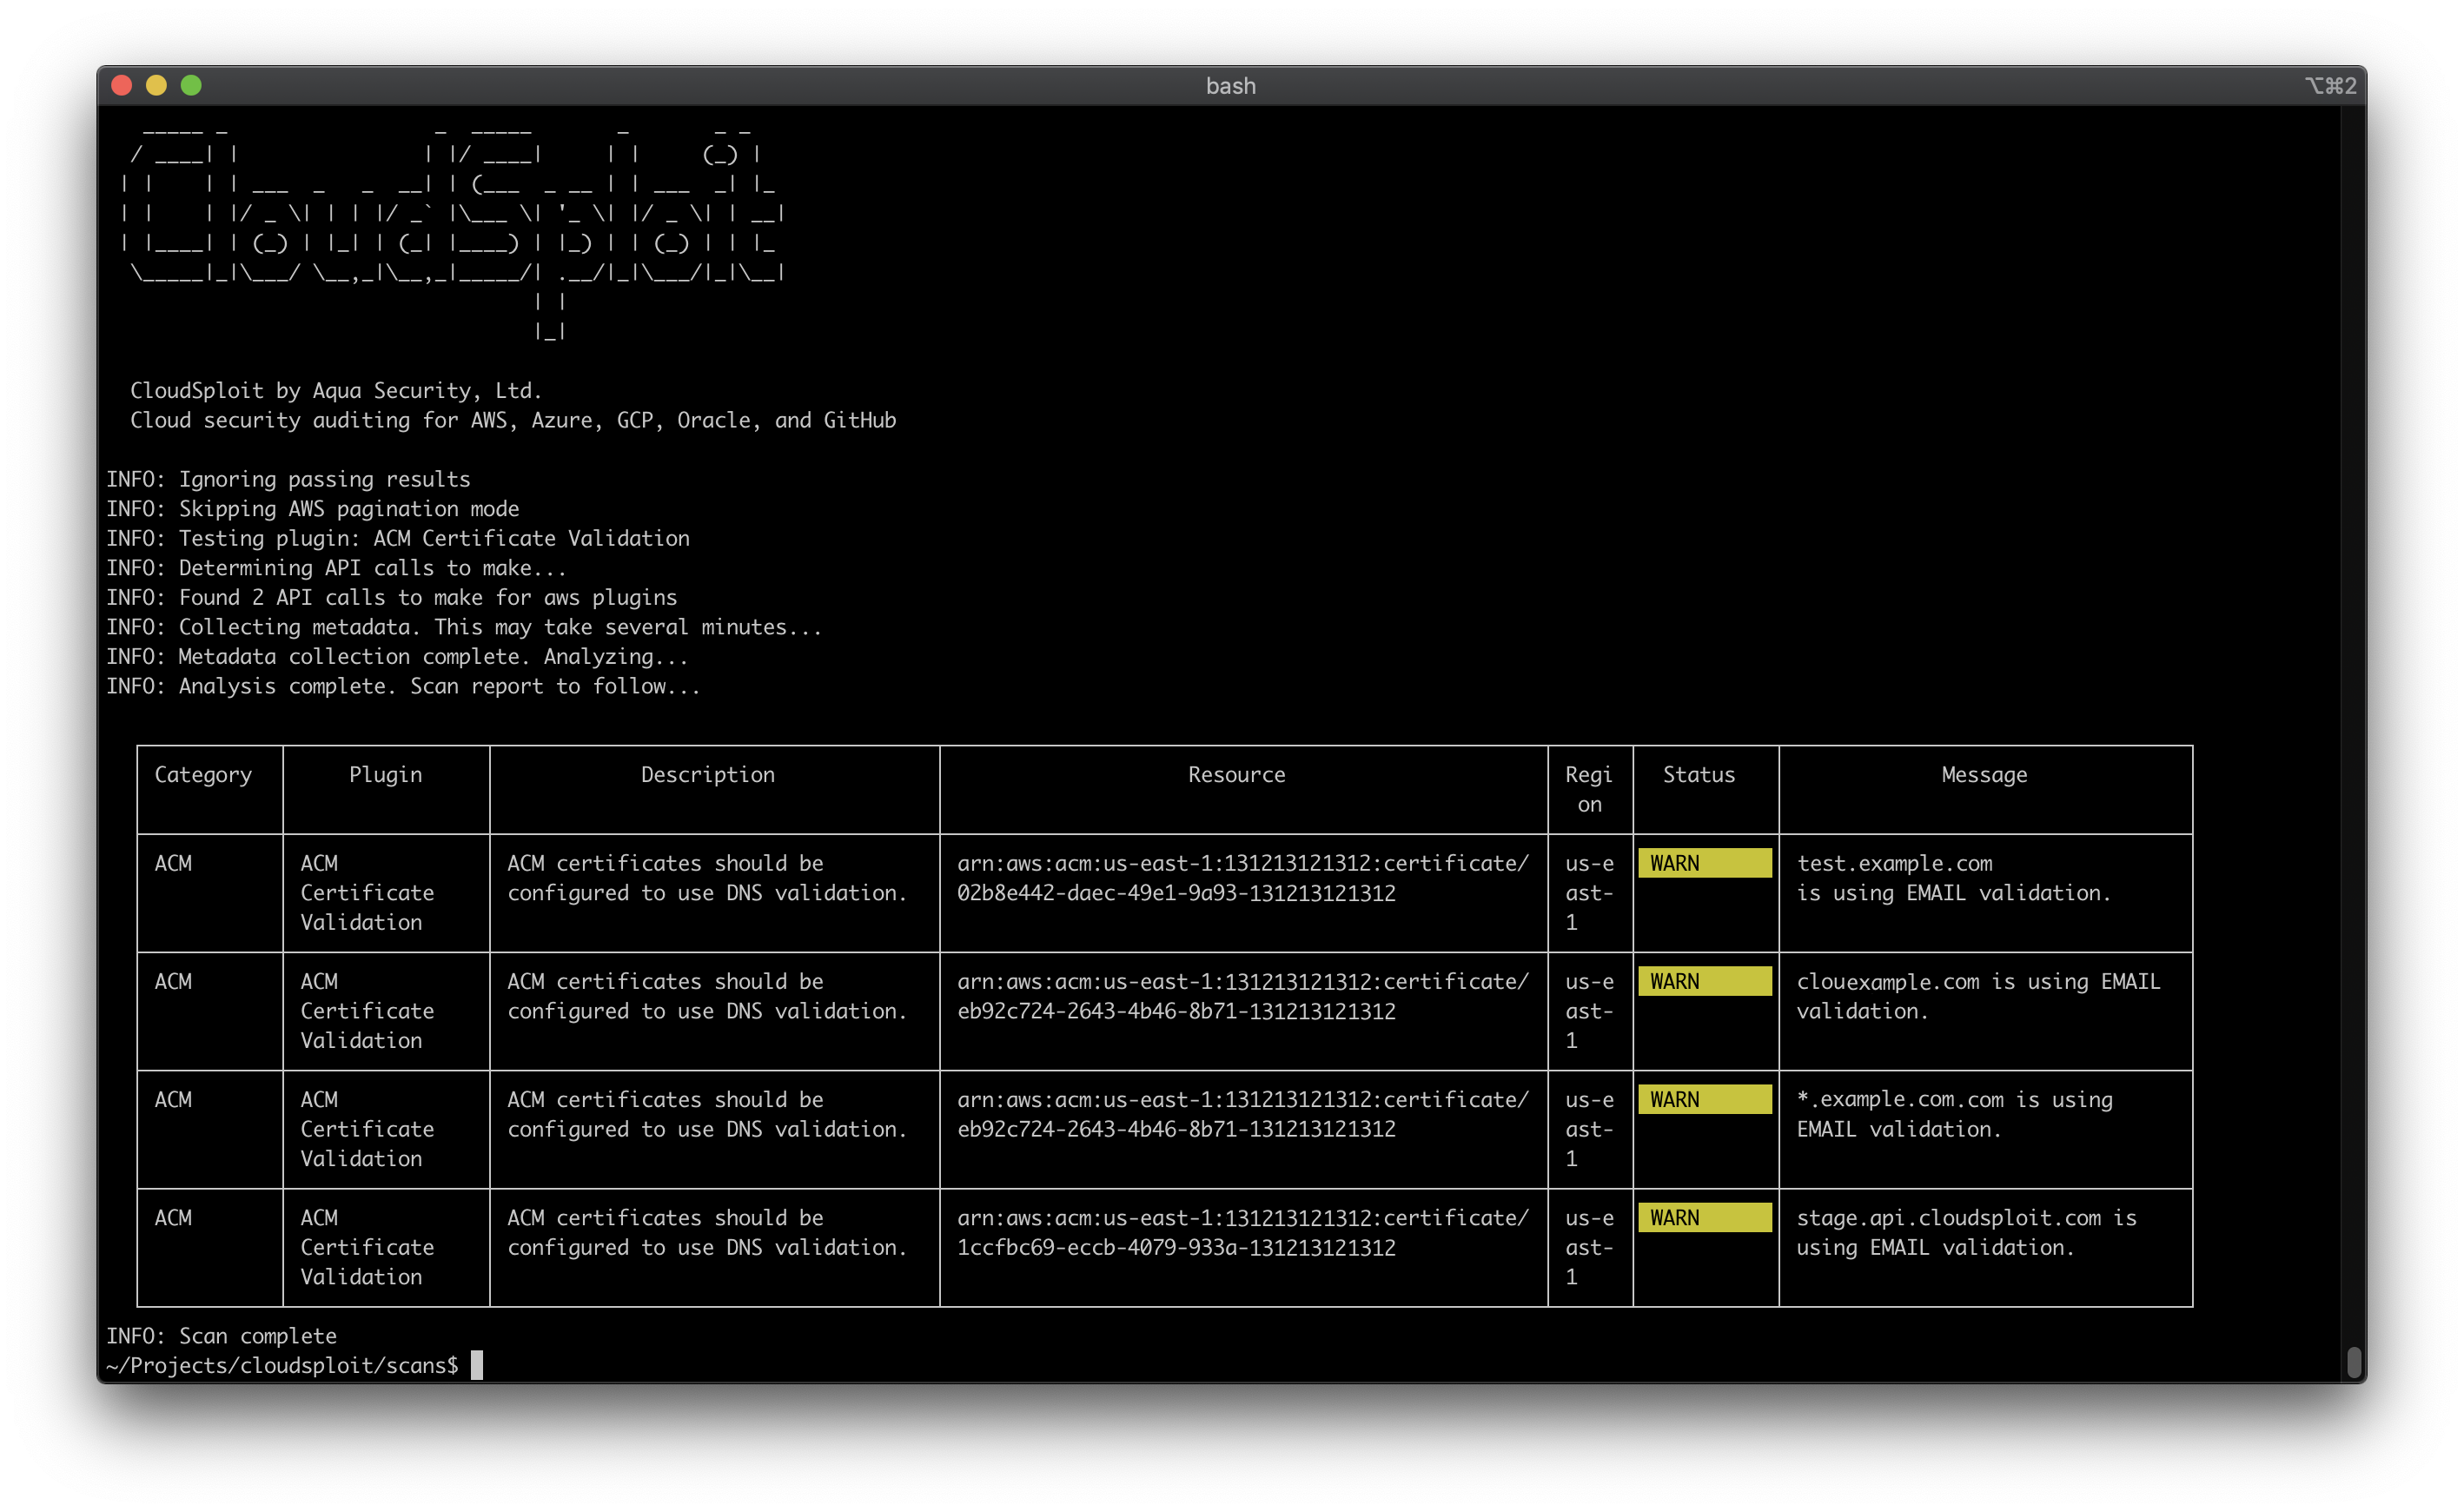 aquasecurity/cloudsploit
Scanner di sicurezza multi-cloud che controlla AWS, Azure, GCP e OCI per configurazioni errate, violazioni di conformità (HIPAA, PCI, CIS) e rischi…
 nationwide-group-oss/cryptoptic
Scanner basato su CodeQL che cataloga le chiamate a funzioni crittografiche su repository e organizzazioni GitHub, producendo una Cryptographic Bill…
 atomburstofficial/geiger
CLI in sola lettura che inventaria agenti AI, server MCP, plugin ed estensioni su una macchina, riportandone capacità ed esposizione con indicazioni…
 abhishek2512mishra/claude-code-security-audit
Scanner di sicurezza che verifica gli ambienti Claude Code per l'esecuzione pre-trust di CVE-2026-21852, il dirottamento degli hook e il lockdown…
 mindsflee/winflesher
Framework automatizzato di valutazione della superficie d'attacco per Active Directory e infrastrutture locali, che correla le vulnerabilità con i…
 a13xp0p0v/kernel-hardening-checker
Uno strumento per controllare le opzioni di hardening della sicurezza del kernel Linux.
 adarsh14734/aegis-releases
Sandbox e proxy MCP che impedisce agli agenti di coding AI di leggere chiavi SSH, credenziali AWS e file .env, con policy deny-by-default e log di…
 xiaoqimikko/netty-http-check
Strumento Java offline che analizza i jar delle applicazioni per determinare l'esposizione a 14 CVE di Netty codec-http, identificando la versione…
 xiaoqimikko/jetty-line-check
CVE-2026-2332 e altre 4 CVE di Jetty del 2026: quali colpisce la tua build di Jetty (o Spring Boot), e la versione corretta indicata da Jetty esiste…
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) toolkit IOC per Magento Open Source e Adobe Commerce. Rileva negozi compromessi, implant Rust, web shell PHP,…








