
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 ustayready/cloudgpt
Scanner di vulnerabilità per le politiche gestite dal cliente AWS utilizzando ChatGPT
 ustayready/outpost
Strumento di gestione dei test e dei report per AWS
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 dsccommunity/certificatedsc
Risorse DSC per semplificare l'amministrazione dei certificati su Windows Server.
 owasp/tcasvs
OWASP Standard di verifica della sicurezza delle applicazioni Thick Client
 inverse-inc/packetfence
PacketFence è una soluzione di controllo degli accessi di rete (NAC) libera e open source, completamente supportata e affidabile. Vantando…
 wadesweaponshed/check-point-trusted-access-review
App web locale per condurre una Check Point Trusted Access Review. Questo scanner è costruito specificamente per individuare problemi di…
 eskatos/creadur-rat-gradle
Apache RAT (Strumento di Audit delle Release) Plugin Gradle
 sap/macos-enterprise-privileges
Questa applicazione offre agli utenti Mac in ambienti enterprise il controllo sull'amministrazione dei propri computer elevando il loro livello di…
 gradiant/faro
FARO - Rilevatore di Sensibilità dei Documenti
 reverseclabs/azuredevops-enum
# Strumento di enumerazione Azure DevOps in sola lettura Strumento di enumerazione Azure DevOps in sola lettura che interroga l'API REST per portare…
 nicolonsky/conditionalaccessdocumentation
Documentazione di Microsoft Entra Conditional Access con PowerShell
 certbot/certbot
Certbot è lo strumento di EFF per ottenere certificati da Let's Encrypt e abilitare (opzionalmente) HTTPS automaticamente sul tuo server. Può anche…
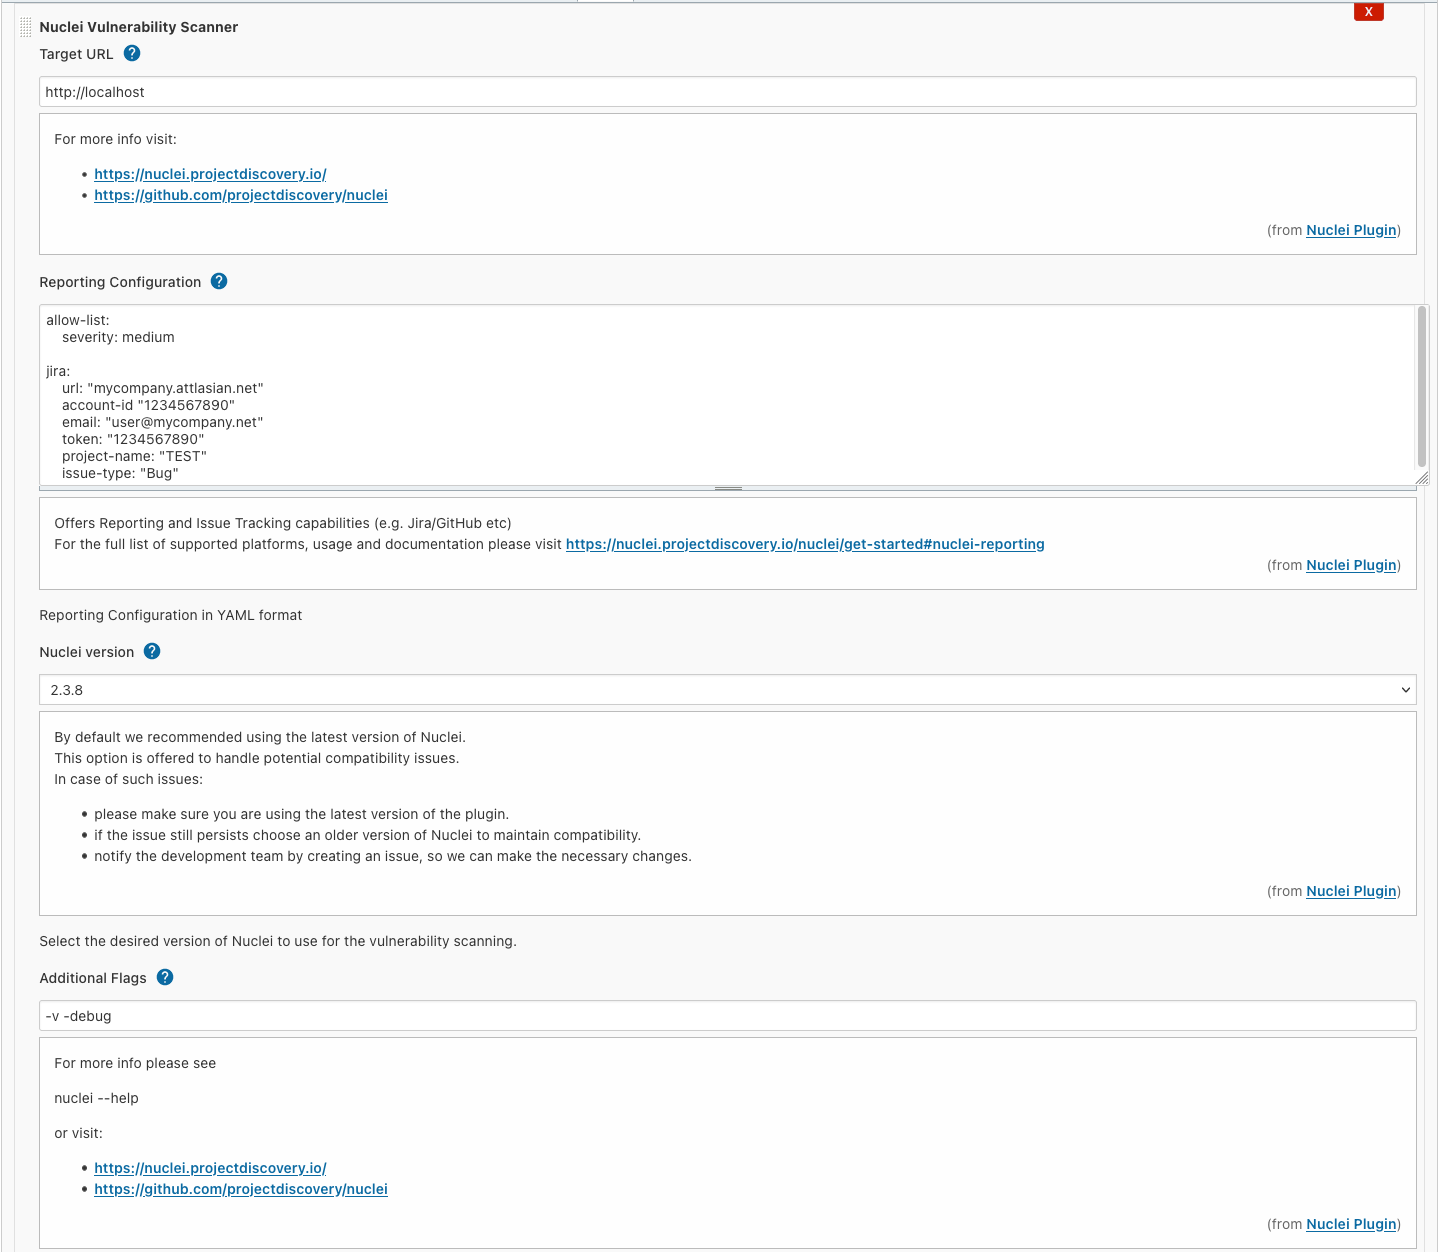 jenkinsci/nuclei-plugin
Nuclei è uno strumento veloce per la scansione mirata e configurabile delle vulnerabilità basata su modelli, che offre un'enorme estensibilità e…
 owasp/packman
Un progetto di documentazione e monitoraggio con l'obiettivo di rendere più sicuri i sistemi di gestione dei pacchetti.
 owasp/sapkiln
OWASP SAPKiln è uno strumento con interfaccia grafica (GUI) progettato per facilitare la messa in sicurezza e l'audit dei sistemi SAP in modo…
 owasp/software-component-verification-standard
Standard di verifica dei componenti software (SCVS)
 owasp/kubelight
Strumento di sicurezza e conformità Kubernetes di OWASP [WIP]








