
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 atlassian/bitbucket-iac-scan
Scansiona i file Infrastructure as Code per individuare configurazioni di sicurezza errate e vulnerabilità utilizzando KICS, con reporting tramite…
 atlassian/git-secrets-scan
Esegue la scansione dei repository Git alla ricerca di segreti, chiavi e password hardcoded utilizzando Gitleaks, integrando la sicurezza nelle…
 rclone/passwordcheck
Controlla i file di configurazione di rclone per password non sicure
 korben00/no-gdid
Leggi, comprendi e silenzia l'identificatore di dispositivo GDID di Windows (l'ID che ha tracciato un hacker attraverso una VPN). Verificato su una…
 imxur/wordpress-cve-2026-63030-analysis
Analisi tecnica, scomposizione della causa principale e metodologia di rilevamento non distruttivo per CVE-2026-63030.
 infisical/infisical
Infisical è la piattaforma open-source per la gestione di segreti, certificati e accessi privilegiati.
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target
 califio/ngxray
ngxray — scanner di sicurezza per configurazioni nginx
 strongswan/strongswan
strongSwan - VPN basata su IPsec
 seguridadentrerios/cve-2026-42533
Vulnerabilità in NGINX
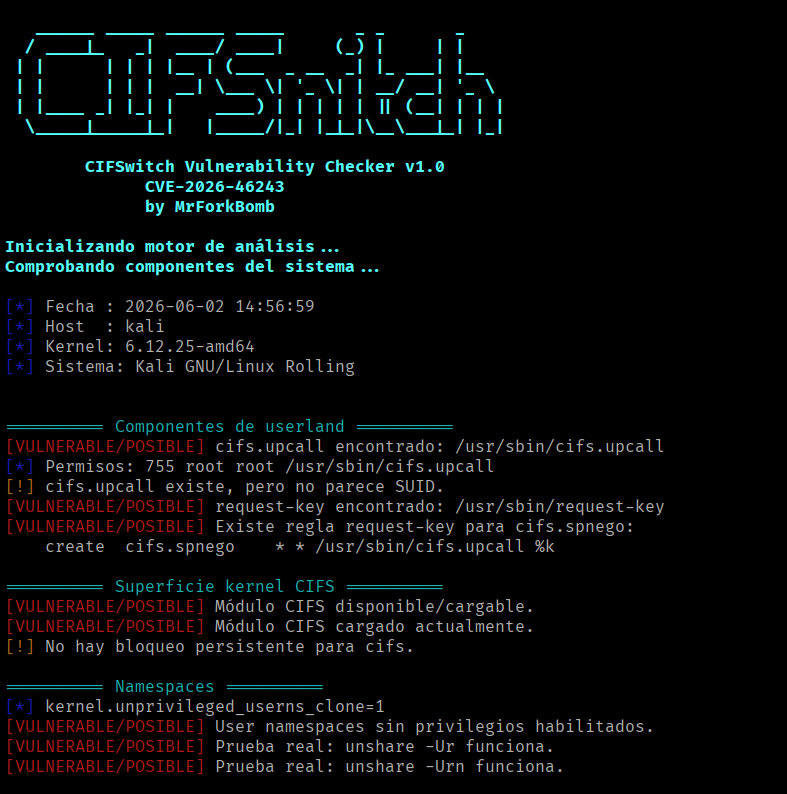 mrforkbomb/cifswitch-checker-cve-2026-46243
Script per verificare se la vulnerabilità Linux CIFSwitch (CVE-2026-46243) ci riguarda. Rileva configurazioni potenzialmente vulnerabili e…
 nu0l/nginx-rift
CVE-2026-42945 Strumento di scansione e verifica della vulnerabilità di heap overflow di NGINX
 mutkus/microsoft-2024-december-update-control
Controllo KB per le vulnerabilità CVE-2024-49117, CVE-2024-49118, CVE-2024-49122 e CVE-2024-49124 nei sistemi operativi Microsoft Windows.
 muyuanlove/cve-2024-6387fixshell
Script bash automatizzato per correggere CVE-2024-6387 compilando e installando OpenSSH 9.8p1 dai sorgenti su sistemi Debian/Ubuntu.
 ny1024/clawguard
Toolkit di sicurezza modulare per agenti autonomi che fornisce analisi statica, audit della configurazione, monitoraggio del runtime e verifica della…
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM
 srkyn/nginx-map-risk-audit
Audit difensivo dei rischi della regex map NGINX CVE-2026-42533 con scanner di configurazione, note Splunk/Defender ed evidenze di laboratorio.
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report








