
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 xiaoqimikko/netty-http2-check
Strumento Java offline che analizza i jar e le versioni per determinare l'esposizione a sette CVE di netty-codec-http2, raccomandando l'unica…
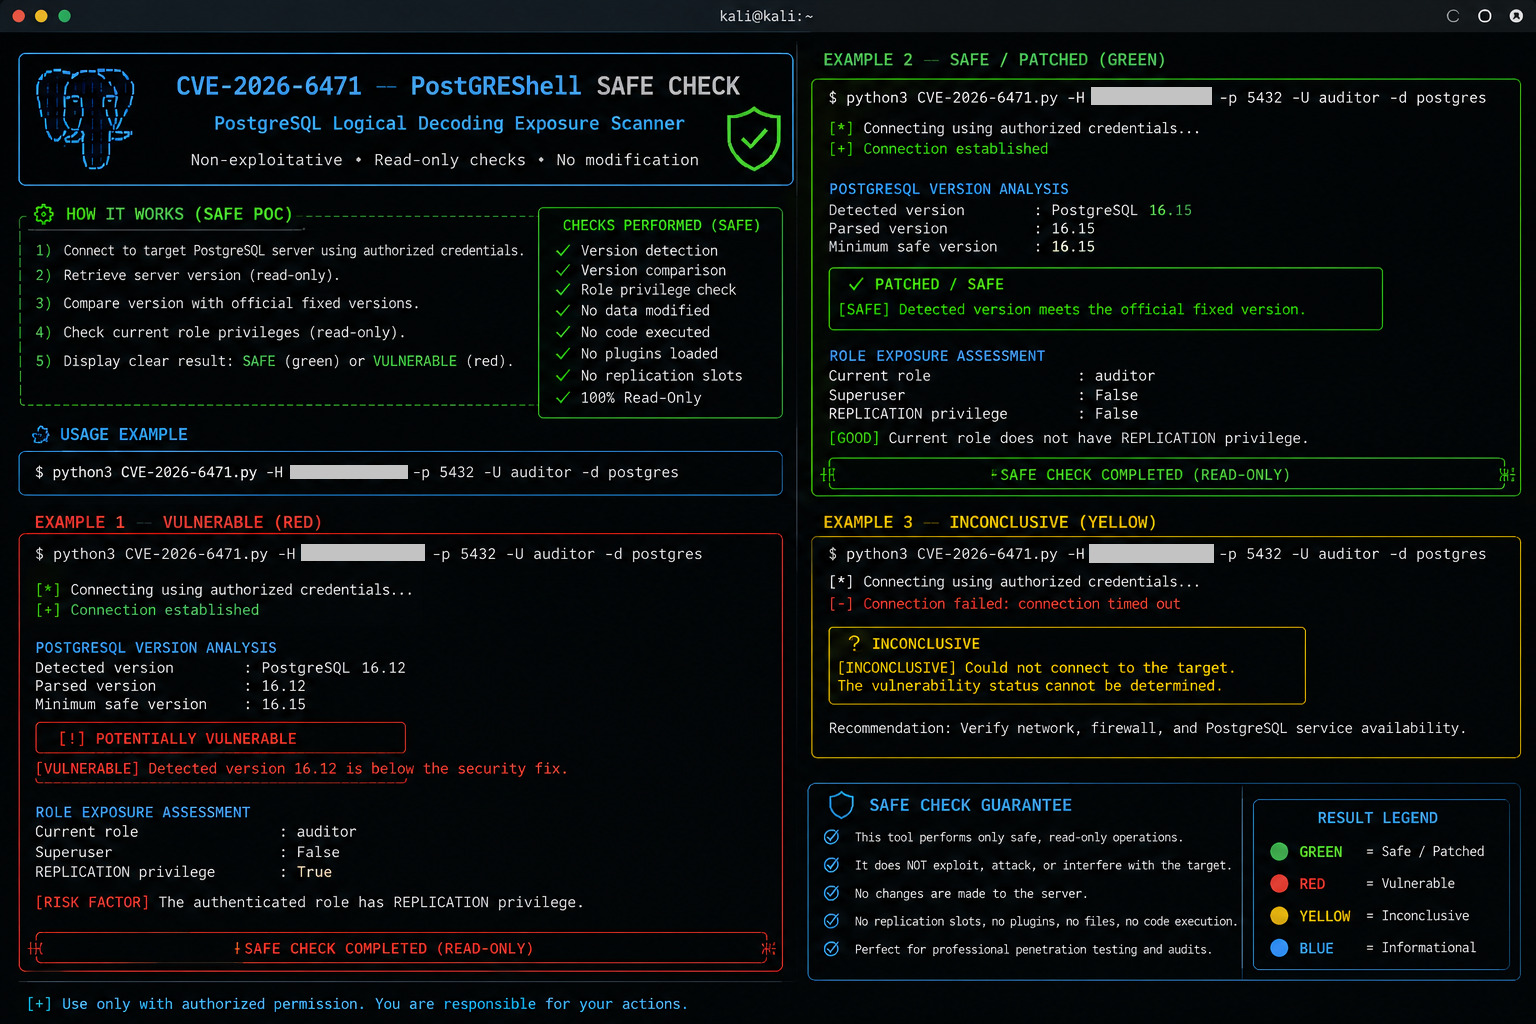 0xblackash/cve-2026-6471
# Checker non distruttivo delle vulnerabilità PostgreSQL per CVE-2026-6471 Audit della versione del server e dei privilegi REPLICATION per…
 xcoy0te/cve-2026-83548-checker
Rilevatore non intrusivo per l'esposizione di SonicWall SMA 1000 a CVE-2026-83548/-83549 (verifica di versione/stato delle patch; nessuno…
 emrekybs/hawkopsec
Strumento di hardening OPSEC e anonimato per Linux con un solo tocco
 xiaoqimikko/thymeleaf-check
Checker offline per CVE-2026-40477 / CVE-2026-41901 di Thymeleaf — ti dice a quale delle due vulnerabilità SSTI con CVSS 9.0 sei esposto e se la tua…
 dev-sec/chef-ssh-hardening
Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.
 dev-sec/puppet-ssh-hardening
Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# Pacchetto Runbook di Hardening d'Emergenza e Patch per JetBrains TeamCity On-Premises CVE-2026-63077
 tcollins-hashicorp/vault-cve-2026-5006-audit
Kit di audit e formazione per CVE-2026-5006, una vulnerabilità di slash-injection nelle policy template di Vault. Include uno script di audit in sola…
 xiaoqimikko/tomcat85-check
CVE-2025-55752: Tomcat 8.5 è EOL, versione finale 8.5.100. Le CVE del 2025 per cui Apache dichiara singolarmente «anche la 8.5 è interessata» sono…
 xiaoqimikko/spring-cvss-check
Scansiona artefatti e sorgenti Java per CVE Spring/Tomcat, confronta i punteggi CVSS del vendor con quelli NVD, verifica le condizioni di…
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: il consiglio di aggiornamento di Apache si applica davvero al tuo Tomcat? Rileva la correzione tramite la presenza delle classi, non…
 paulorlima9/copyfail-fix
Script di mitigazione e patch rapida per CVE-2026-31431 (Copy Fail) su VPS Ubuntu/Debian
 elihiho/security-operations-labs
Modellazione delle minacce, segmentazione IT/OT, rilevamento Snort e validazione riproducibile di un profilo di rilevamento Drupal.
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 Defense Toolkit 2 3 Un toolkit **difensivo** per verificare e comprendere l'esposizione alla catena
 git-rep-src/cved
Uno strumento per gestire container docker vulnerabili
 noxxi/p5-ssl-tools
Perl script per l'analisi SSL/TLS: verifica il supporto di protocolli e cifrari, controlla i certificati, testa OCSP e rileva Heartbleed su endpoint…
 ssc-ict-innovatie/nl-kat-coordination
Framework di scansione di rete modulare che integra diversi strumenti e database esterni per rilevare vulnerabilità ed errori di configurazione,…








