
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit
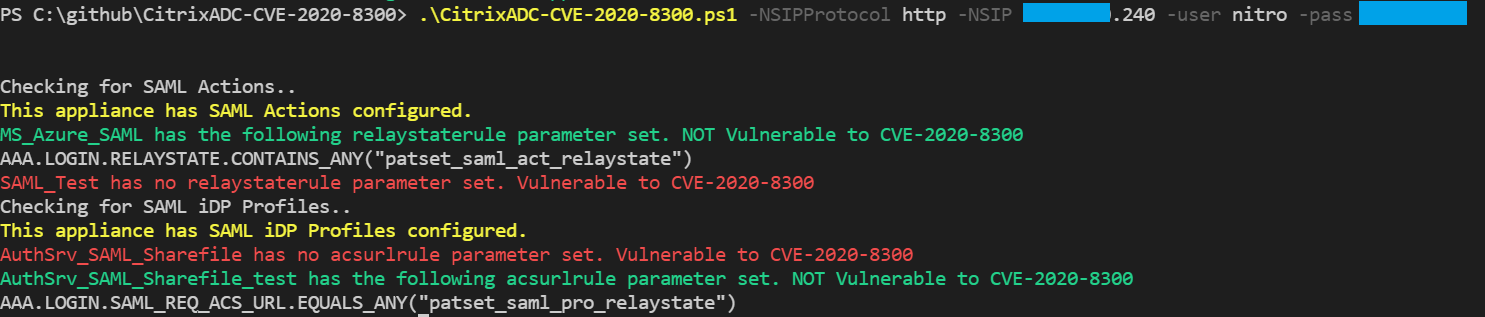
 stuartcarroll/citrixadc-cve-2020-8300
Rileva l'azione SAML di Citrix ADC o la configurazione del profilo SAML iDP vulnerabile a CVE-2020-8300 utilizzando l'API Citrix ADC NITRO
 wiredpulse/invoke-hivedreams
Una funzionalità per identificare e correggere CVE-2021-36934 (HiveNightmare)
 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
Framework Java RPC e microservizi ad alte prestazioni con service discovery, gestione del traffico, osservabilità e sicurezza integrata per la…
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
Strategie di sfruttamento e mitigazione difensiva in profondità per la vulnerabilità di perdita di memoria di KeePass (CVE-2023-32784).
 sofire/polkit-0.96-cve-2021-4034
centos 6.10 rpm per correggere polkit CVE-2021-4034; pacchetto rpm per centos 6.10, correzione della vulnerabilità CVE-2021-4034
 mthbernardes/heimdall_webserver
È uno strumento per gestire pacchetti vulnerabili nel tuo server *nix, in modo centralizzato
 joranslingerland/cve-2021-36934
Correzione per la CVE-2021-36934
 o0matte0o/cve-2022-41099-fix
Aggiorna il file WINRE.WIM per correggere CVE-2022-41099
 rumochnaya/openssh-cve-2024-6387.sh
openssh-cve-2024-6387.sh
 code-with-amitk/centos7_cve-2021-3712_remediation
Passaggi pronti per la produzione per correggere un CVE openssl(https://nvd.nist.gov/vuln/detail/cve-2021-3712) su un box CentOS7 EOL
 axisops/cve-2021-44228
Lavoro di mitigazione di log4j
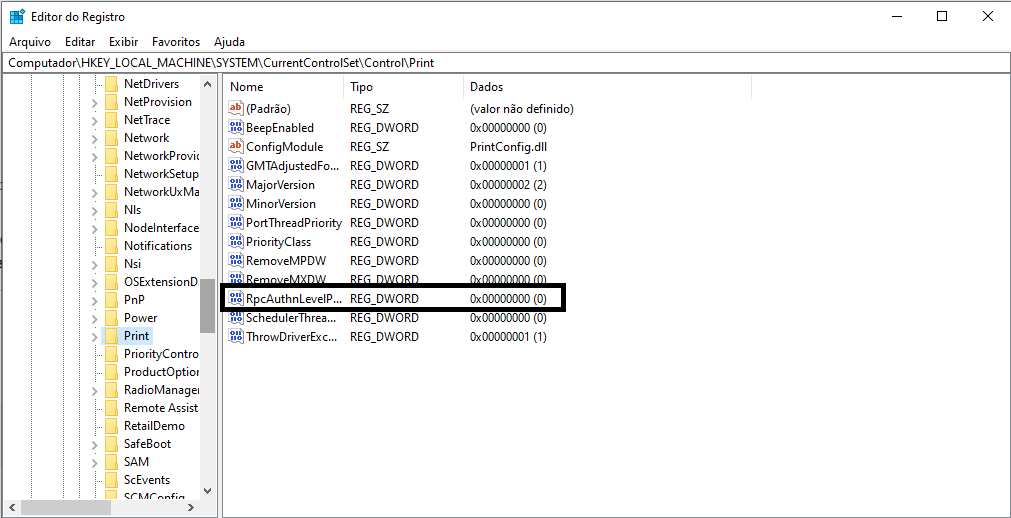 alvaciroliveira/rpcauthnlevelprivacyenabled
Risolve la CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 d0rb/shellscope
Auditor difensivo delle esposizioni per Plex2Shell e php2shell — trova le tue prima che lo facciano loro.
 oscerd/cve-2026-85300
Reproducer eseguibile per Spring Boot e Quarkus per CVE-2026-85300, che dimostra come camel-pqc scriva le chiavi private con permessi file permissivi…
 abraxas/opnsense-ntp-gps-fudge
OPNsense 26.7.6 - Alta - Remota - Iniezione di riga di configurazione - NTP GPS fudge
 abraxas/signal-server-dropwizard-admin
Signal-Server v20261007.0.0 - Alta - Remoto - Privilegio residuo - admin Dropwizard non autenticato :8081
 shoucheng3/apache__jspwiki_cve-2019-10077_2-11-0-m3
Modulo di exploit per Apache JSPWiki CVE-2019-10077, che prende di mira una piattaforma wiki basata su Java con autenticazione JAAS e controllo degli…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Piattaforma wiki basata su Java con integrazione della sicurezza JAAS, controllo degli accessi e audit dettagliato della configurazione. Include…








