
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 almarworld/kerberosaudit-ps
Audit Kerberos per CVE-2026-20833
 xiaoqimikko/netty-http2-check
Strumento Java offline che analizza i jar e le versioni per determinare l'esposizione a sette CVE di netty-codec-http2, raccomandando l'unica…
 nvicloud/cve-2026-12352
Proof-of-concept per CVE-2026-12352, un bypass dell'autenticazione in Digi PortServer TS che divulga la configurazione del dispositivo, inclusi i…
 ctzisme/copyfail-guard
Rileva e mitiga CVE-2026-31431 (Copy Fail) sui sistemi Linux.
 atlassion/rs4logj-cve-2021-44228
Fornisce istruzioni di aggiornamento e mitigazione per la vulnerabilità Apache Log4j CVE-2021-44228 nei prodotti Remote Syslog, inclusi controlli…
 gduma-phdata/patch-cve-2026-09881
Patch: iniezione di template RCE (Atlassian Confluence)
 arkenfox/user.js
Template di hardening per Firefox che applica impostazioni di privacy e sicurezza per ridurre tracciamento, fingerprinting e telemetria, preservando…
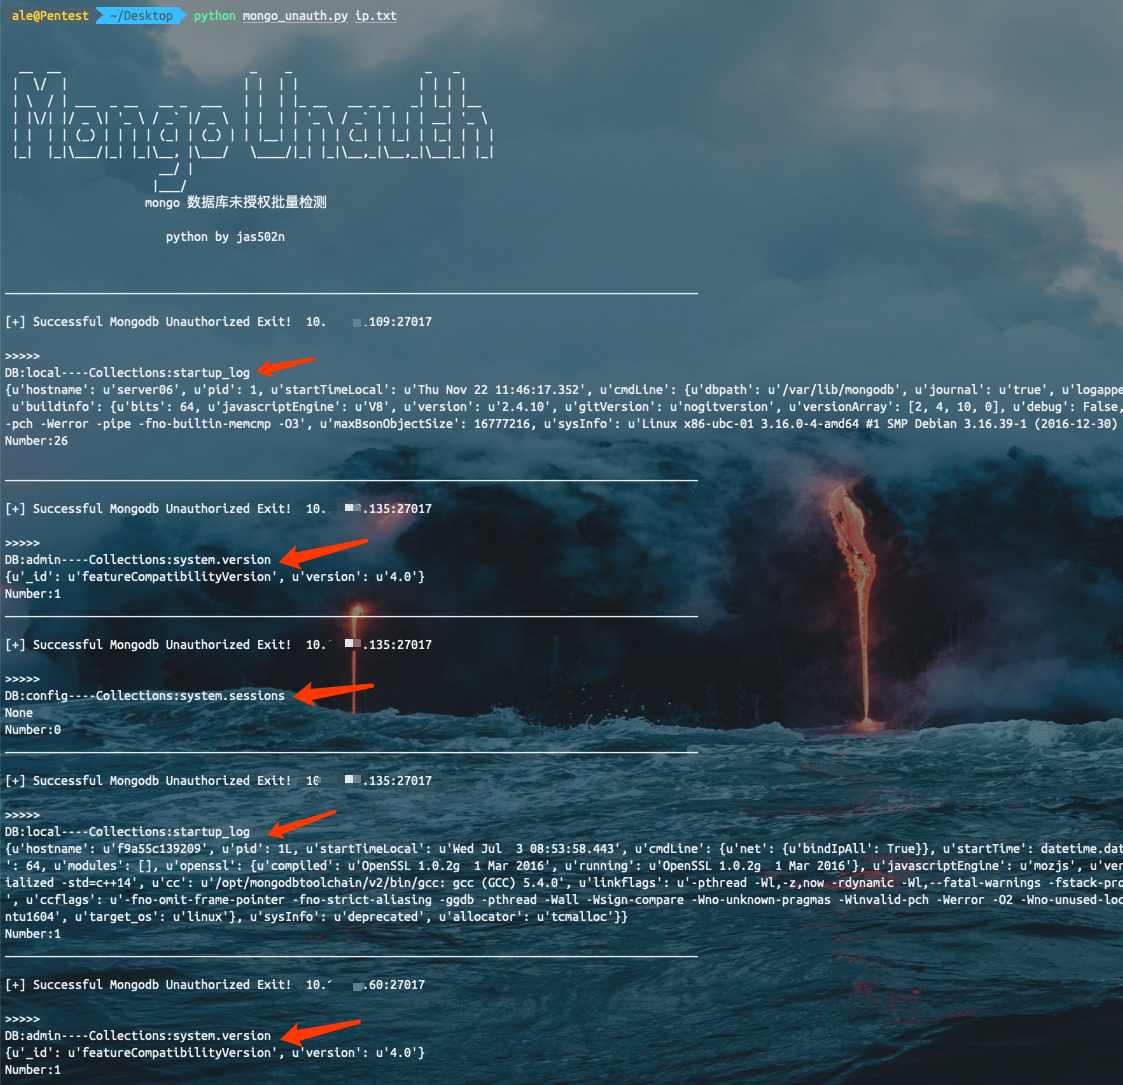 jas502n/unauthorized-tools
Script di rilevamento batch non autorizzato
 alperenugurlu/cmd_bypass_assessment
Script PowerShell che testa automaticamente i metodi di bypass di CMD su Windows, valuta i risultati, calcola un punteggio di sicurezza e fornisce…
 paddlingcode/cve-2022-30190
Rimedio per CVE-2022-30190 tramite rimozione di ms-msdt dal Registro di Windows
 rodhnin/asterion-network-minotaur
Auditor di sicurezza di rete e dominio che scansiona Windows Active Directory, sistemi Linux e infrastrutture di rete con guide di hardening basate…
 juliosuas/copyfail-guard
Mitigazione rapida e verificabile per Linux di CVE-2026-31431 Copy Fail: blocco algif_aead, verifica e hardening seccomp di AF_ALG.
 avwolferen/sitecore.solr-log4j-mitigation
Questo repository contiene uno script che puoi eseguire sulla tua macchina (windows) per mitigare la CVE-2021-44228
 mahfuzreham/litespeed-cpanel-cve-2026-54420-fix
Kit di riparazione e audit difensivo per CVE-2026-54420 nel plugin LiteSpeed cPanel. Automatizza l'applicazione delle patch, rileva symlink sospetti,…
 iheb2b/cve-2024-3094-checker
Script Bash per rilevare la vulnerabilità CVE-2024-3094 in utilità XZ/LZMA su Linux. Controlla la versione di XZ, il collegamento LZMA di SSHD e i…
 dpomnean/log4j_scanner_wrapper
Scanner wrapper per la vulnerabilità log4j (CVE-2021-44228)
 chusiang/cve-2016-3714.ansible.role
Correggere l'iniezione di comandi in ImageMagick (CVE-2016-3714) con Ansible.
 apsl/salt-shellshock
Ricetta Salt per shellshock (CVE-2014-6271)








