
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 suuhm/cve-2026-21509-handler
PowerShell script per verificare, applicare e testare la protezione Kill-Bit per la vulnerabilità zero-day CVE-2026-21509 di Microsoft Office che…
 ngksiva/cpanel-forensics
Forense post CVE-2026-41940 (cPanel/WHM) — script bash e checklist
 danaug23/detect_cve-2026-25177
Scanner sicuro per la produzione che rileva lo sfruttamento di CVE-2026-25177 (collisione Unicode SPN AD) sui controller di dominio Active Directory.…
 bvabhishek/cve-2026-3288-lab
# Laboratorio vulnerabile basato su Docker per CVE-2026-3288 NGINX Ingress configuration injection, con script di exploit, monitoraggio di…
 many-hat-group/ubuntu-cve-2026-3888-patcher
Questo è uno script progettato per il deployment su istanze Ubuntu che applica la patch all'exploit CVE-2026-3888
 salesforce/policy_sentry
Genera policy IAM AWS con privilegi minimi basate su ARN di risorse e livelli di accesso, automatizzando la creazione sicura di policy per…
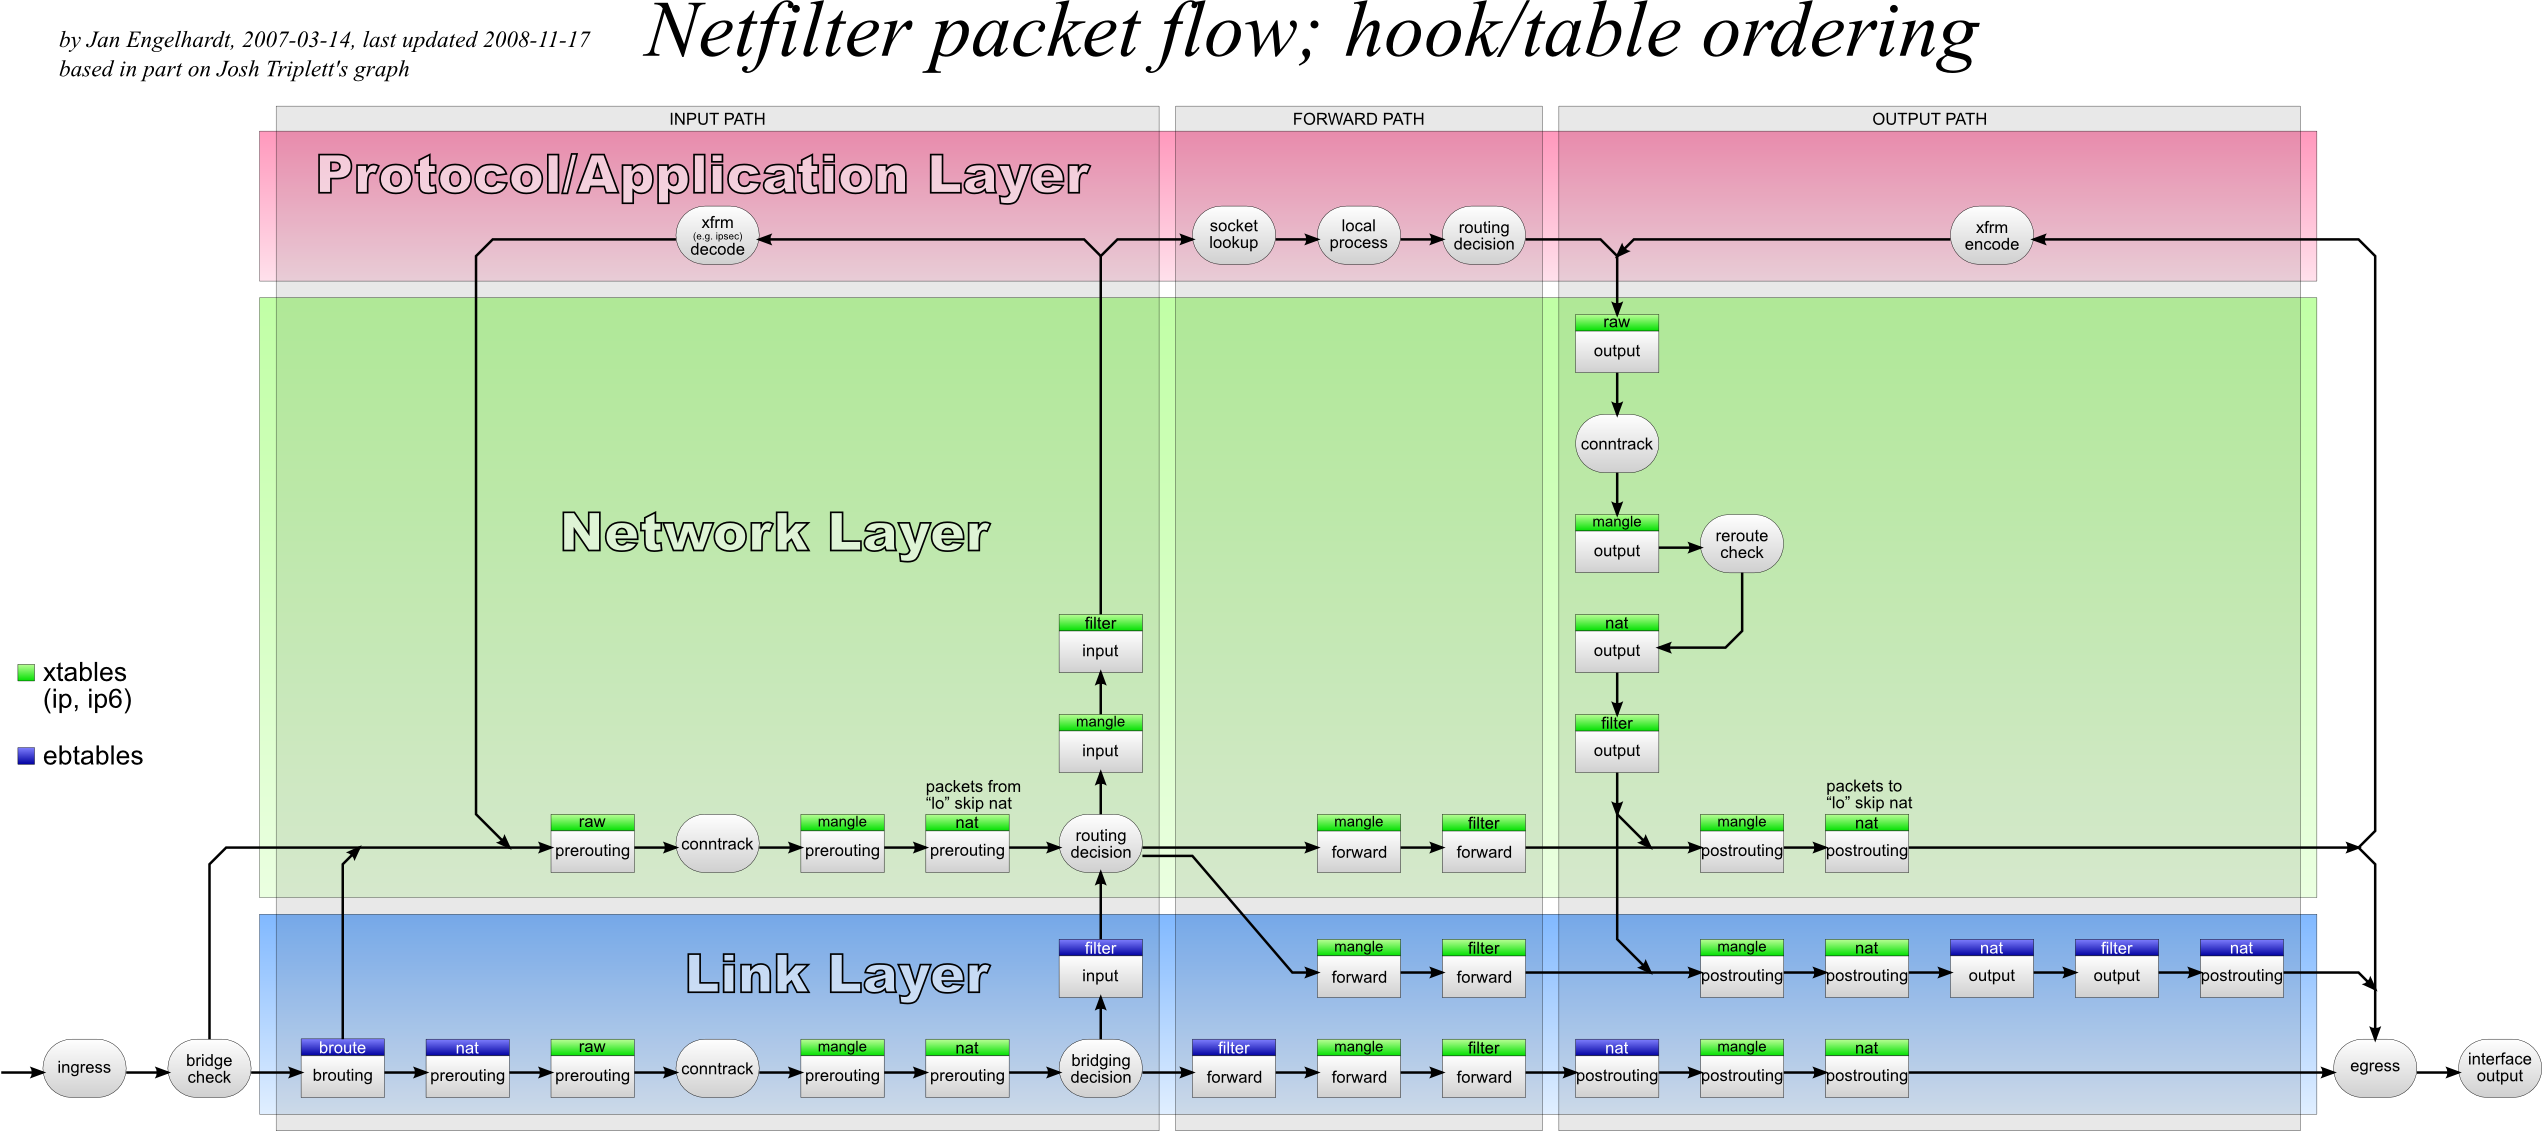 trimstray/iptables-essentials
Iptables Essenziali: Regole e Comandi Comuni per il Firewall.
 corneliusweig/rakkess
Review Access - plugin kubectl per mostrare una matrice degli accessi per le risorse del server k8s
 logpresso/cve-2021-44228-scanner
Scanner di vulnerabilità e patch di mitigazione per Log4j2 CVE-2021-44228
 bmarsh9/gapps
Piattaforma di conformità alla sicurezza - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF tracking
 fortalice/modifycerttemplate
Modifica dei modelli di certificato ADCS ed enumerazione ACL
 sec-consult/msiscan
Strumento di scansione per identificare problemi di escalation dei privilegi locali in installatori MSI vulnerabili
 n00py/getfgpp
Ottieni la Criteri Password Granulari
 xalfie/nix-auditor
Nix Audit reso più semplice (RHEL, CentOS)
 owasp/open-sammy
Strumento basato sul web per valutare e monitorare la maturità della sicurezza software utilizzando i modelli OWASP SAMM e DSOMM, con supporto Docker…
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sono una raccolta di Ansible Roles e playbook che installano, configurano, eseguono e gestiscono una varietà di soluzioni…
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Questo impone le firme per la CVE-2021-44228 su tutte le policy di un dispositivo BIG-IP ASM.
 chef-cft/salt-vulnerabilities
Verifica per CVE-2020-11651 e CVE-2020-11652








