
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 renniepak/cspbypass
CSPBypass.com, uno strumento progettato per aiutare gli hacker etici a bypassare le restrittive Content Security Policies (CSP) e sfruttare le…
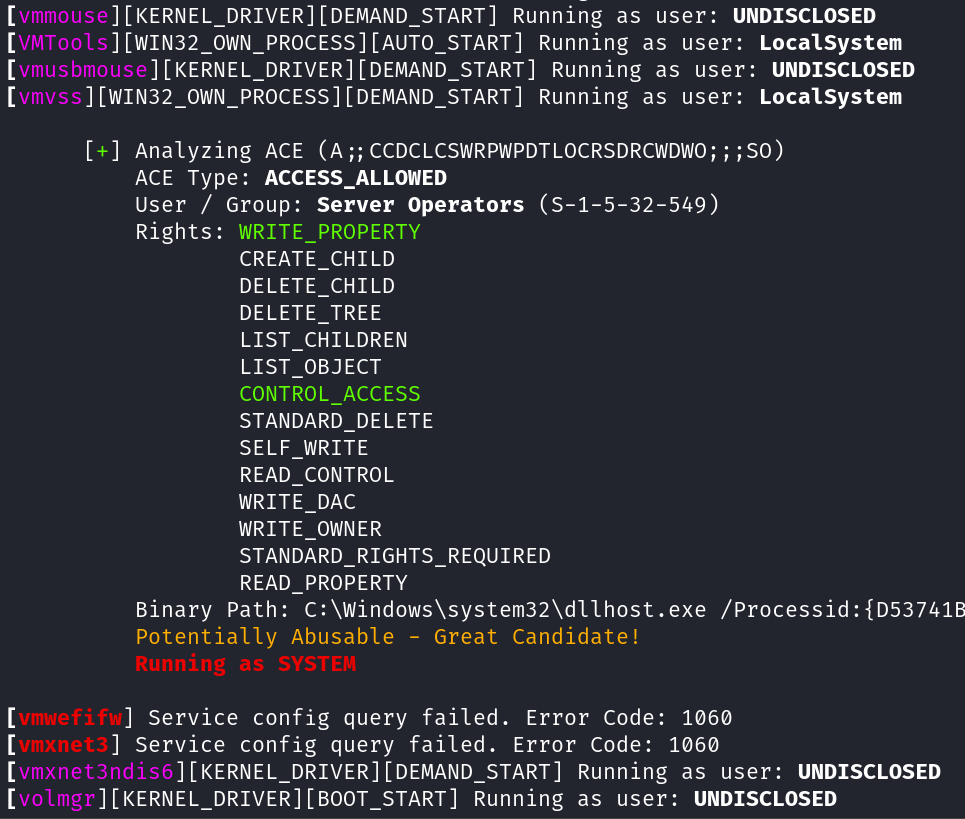 t3l3machus/aceshark
ACEshark è un'utilità progettata per l'estrazione e l'analisi rapida delle configurazioni dei servizi Windows e delle voci di controllo di accesso,…
 master-of-servers/mose
Strumento di post-sfruttamento per server di gestione della configurazione.
 friparia/nginx_rift_scan_cve_2026_42945
Scansione CVE di riscrittura Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 eduardolat/authkeysync
🔐 Utilità CLI leggera progettata per sincronizzare le chiavi pubbliche SSH da URL remoti nei file authorized_keys locali
 technion/disablesmbcompression
Mitigazione della vulnerabilità CVE-2020-0796 - Modelli amministrativi di Active Directory
 zenzue/cve-2025-50154
Toolkit PowerShell per verificare, rafforzare e cercare l’uso insicuro di NTLM/SMB, affrontando i rischi di perdita di credenziali CVE-2025-50154 con…
 rootsecdev/microburstsecretshunter
Analizza i dump di domini Azure esportati alla ricerca di password in chiaro, stringhe di connessione, chiavi di storage e altri segreti; genera…
 gubiczap/cve-2026-31431-checker
Scanner shell per CVE-2026-31431 "Copy Fail" — un'escalation locale dei privilegi tramite corruzione della cache delle pagine del kernel Linux…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Server di posta modulare in Java con supporto per IMAP, SMTP, POP3 e JMAP, con distribuzione tramite Docker, architettura distribuita e gestione CLI…
 shoucheng3/apache__jspwiki_cve-2022-46907_2-11-3
Modulo exploit per Apache JSPWiki CVE-2022-46907, che mira a una piattaforma wiki basata su Java con integrazione di sicurezza JAAS. Fornisce analisi…
 istenrot/centos-dirty-cow-ansible
Playbook Ansible che automatizza la mitigazione di CVE-2016-5195 (Dirty COW) su CentOS/Scientific Linux utilizzando la generazione di moduli kernel…
 ikarolaborda/cve2026-42926
Laboratorio controllato di iniezione di frame HTTP/2 NGINX per la validazione della patch CVE-2026-42926 e la ricerca difensiva.
 bybravehq/ip2
Fork mantenuto di node-ip in cui è stato risolto l'avviso SSRF senza patch (CVE-2024-29415)

 abdom.seada/security-checks
controlli di sicurezza Linux
 microsoft/routeros-scanner
Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).
 soemoescode/guardskill
Scanner in sola lettura di ciò che consente a un repository di eseguire codice in un agente di coding (Claude Code, Codex, Cursor, Copilot):…
 linko-iheb/cve-2026-41940-scanner
Scanner passivo e di sola lettura per il rilevamento di CVE-2026-41940 in cPanel & WHM. Esegue il fingerprinting basato sulla versione, genera report…








