
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 gquere/cve-2018-16987
Divulgazione tecnica di CVE-2018-16987: archiviazione in chiaro delle password dei servizi esterni nel pannello di amministrazione di Squash TM, con…
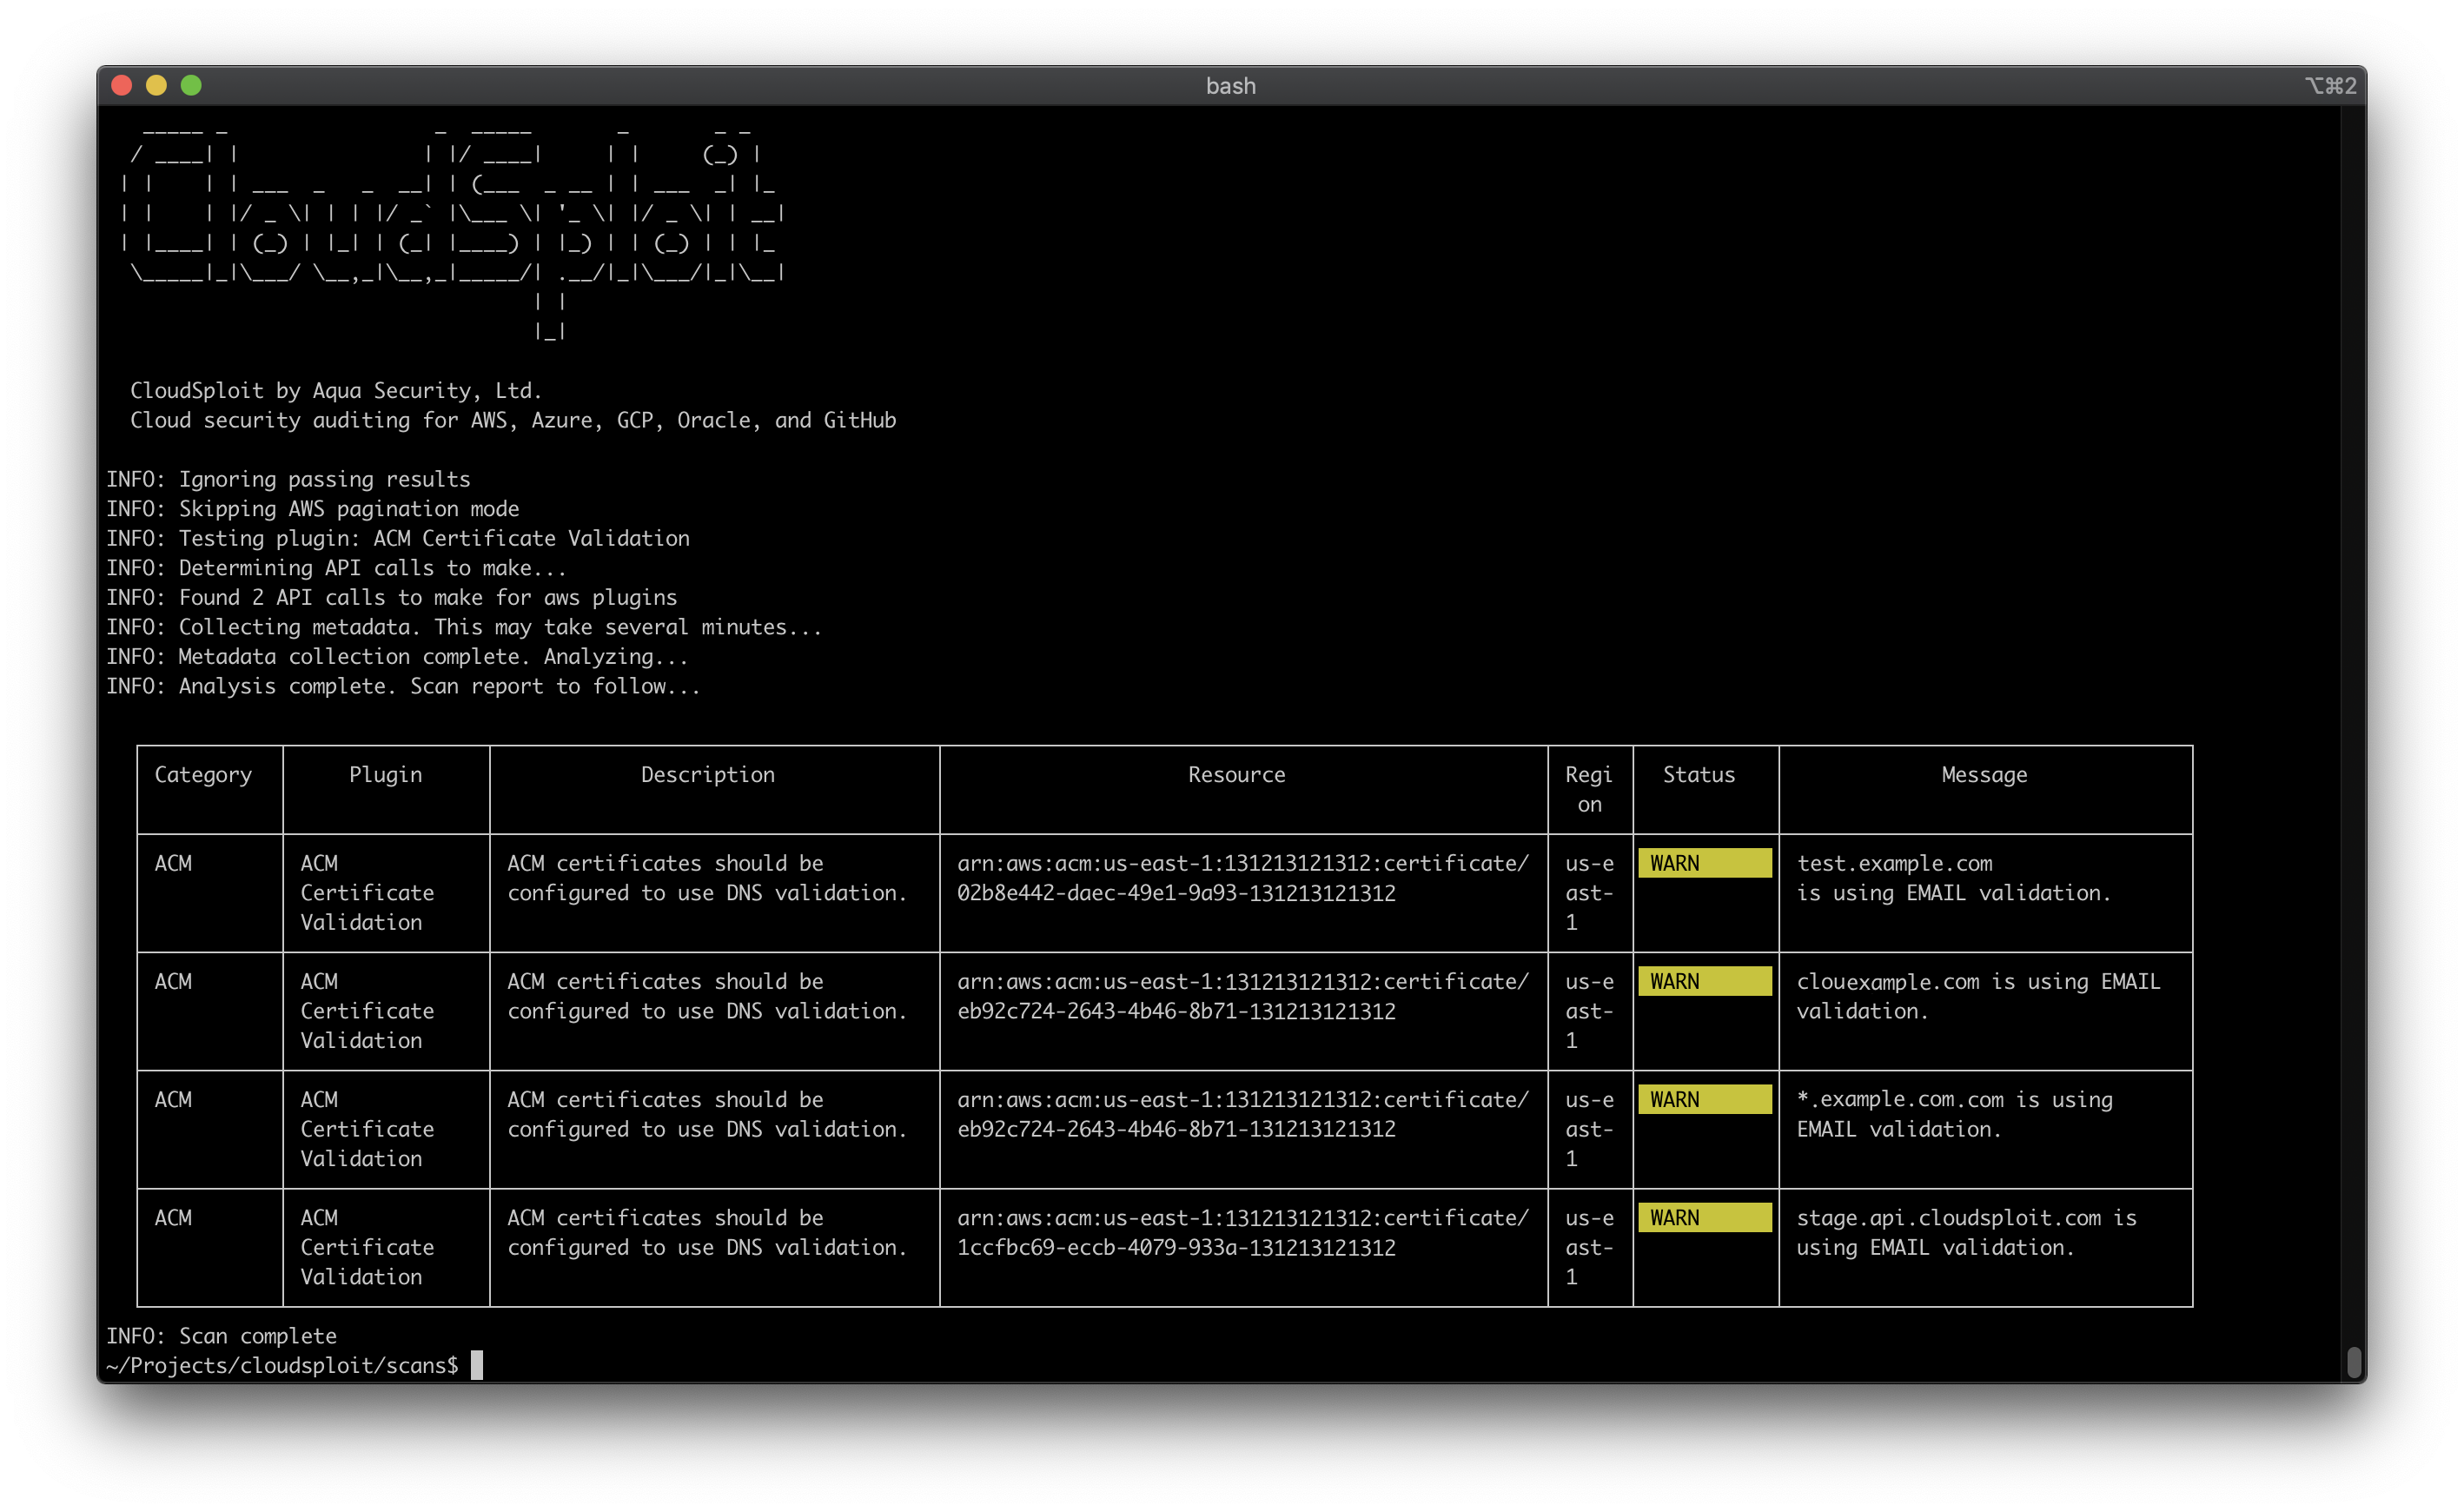 aquasecurity/cloudsploit
Scanner di sicurezza multi-cloud che controlla AWS, Azure, GCP e OCI per configurazioni errate, violazioni di conformità (HIPAA, PCI, CIS) e rischi…
 manuelschipper/nah
una guardia che blocca azioni catastrofiche degli agenti
 elc0mpa/aws-doctor
Potente CLI open-source per auditare sicurezza, costi e best practice in AWS. 🩺 ☁️
 danwin/hosting
Server di hosting web condiviso automatizzato basato su Tor con supporto multi-versione PHP, routing email, istanze Tor con auto-scaling, e…
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM
 adherzog/ansible-cve-2015-0235-ghost
Playbook Ansible, per verificare la vulnerabilità CVE-2015-0235 (GHOST)
 mail-in-a-box/mailinabox
Mail-in-a-Box aiuta le persone a riprendere il controllo della propria email definendo un server SMTP+tutto il resto facile da distribuire con un…
 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 rauc/rauc-1.5-integration
esempi di integrazione per la correzione di CVE-2020-25860
 legit-labs/gh-legitify
Estensione della GitHub CLI per eseguire "legitify"
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) toolkit IOC per Magento Open Source e Adobe Commerce. Rileva negozi compromessi, implant Rust, web shell PHP,…
 decalage2/awesome-security-hardening
Una raccolta di fantastiche guide per l'hardening della sicurezza, strumenti e altre risorse
 adversis/tailsnitch
Un auditor di sicurezza per le configurazioni di Tailscale. Analizza la tua tailnet alla ricerca di configurazioni errate, controlli di accesso…
 metablaster/windowsfirewallruleset
Script PowerShell per creare automaticamente regole per il firewall di Windows
 osbornepro/btps-secpack
Toolkit di sicurezza basato su PowerShell per piccole e medie imprese, che fornisce avvisi automatici, rafforzamento di Active Directory, Windows…
 boxed-dev/vibe-coding-security
Checklist di sicurezza pre-lancio per app generate da IA (Lovable, v0, Bolt, Cursor). 69 controlli che coprono Supabase RLS, chiavi esposte e…
 gagaltotal/cve-2026-42533-nginx
CVE-2026-42533 Nginx








