
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 rootclay/wmihacker
Strumento di esecuzione comandi per movimento laterale che bypassa il software antivirus
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 nettitude/poshc2
Un framework C2 consapevole dei proxy utilizzato per assistere i red teamer nella post-esplorazione e nel movimento laterale.
 nccgroup/redsnarf
RedSnarf è uno strumento di pen-testing / red-teaming per ambienti Windows
 i-am-jakoby/powershell-for-hackers
Questo repository è una raccolta di funzioni powershell che ogni hacker dovrebbe conoscere
 sweetsoftware/ares
Botnet e backdoor Python
 bats3c/shad0w
Un framework post-exploitation progettato per operare in modo occulto in ambienti pesantemente monitorati
 outflanknl/c2-tool-collection
Una raccolta di strumenti che si integrano con Cobalt Strike (e possibilmente altri framework C2) tramite tecniche di caricamento di DLL riflessive e…
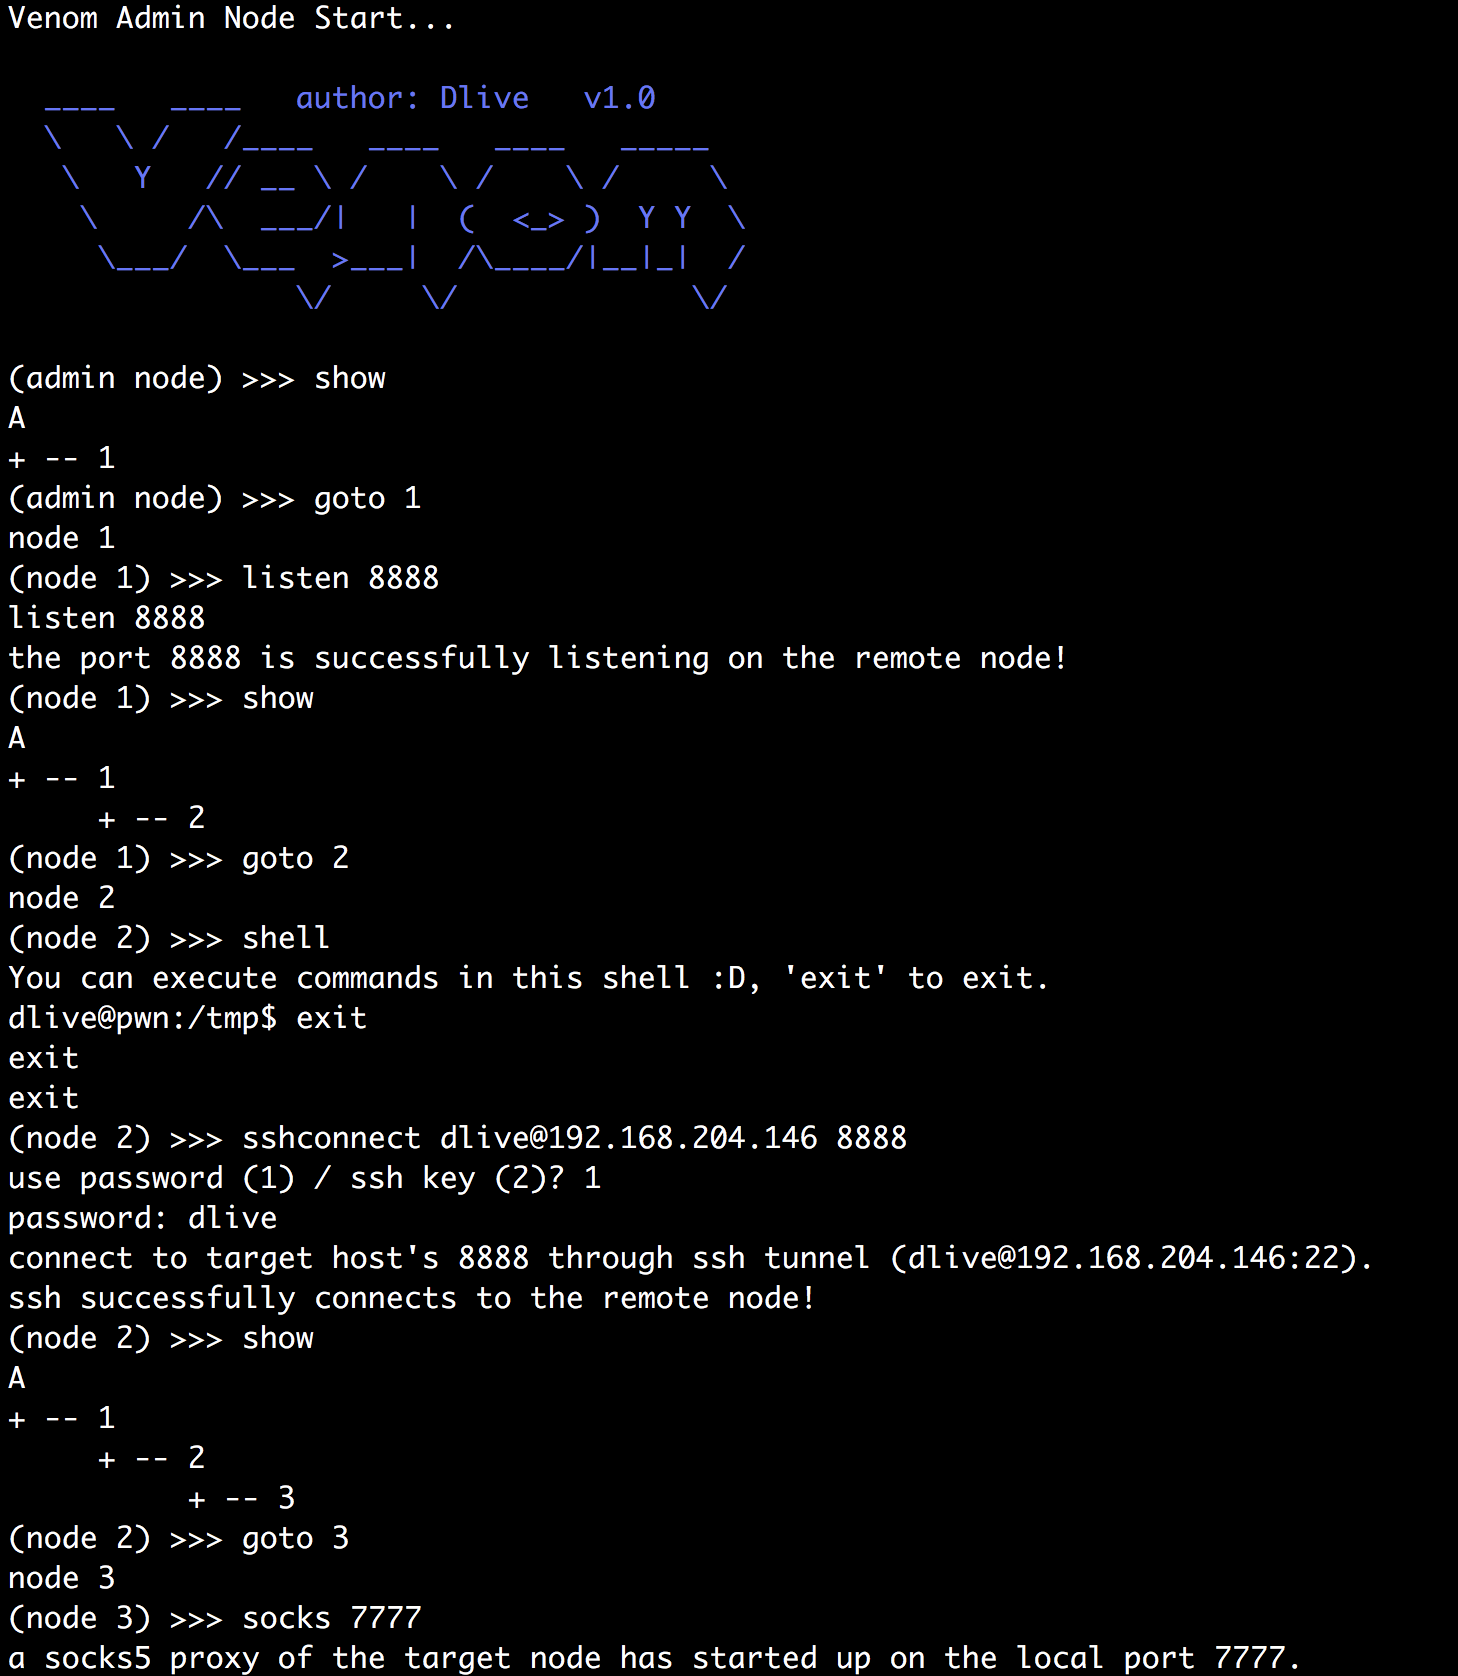 dliv3/venom
Venom - Un proxy multi-hop per penetration tester
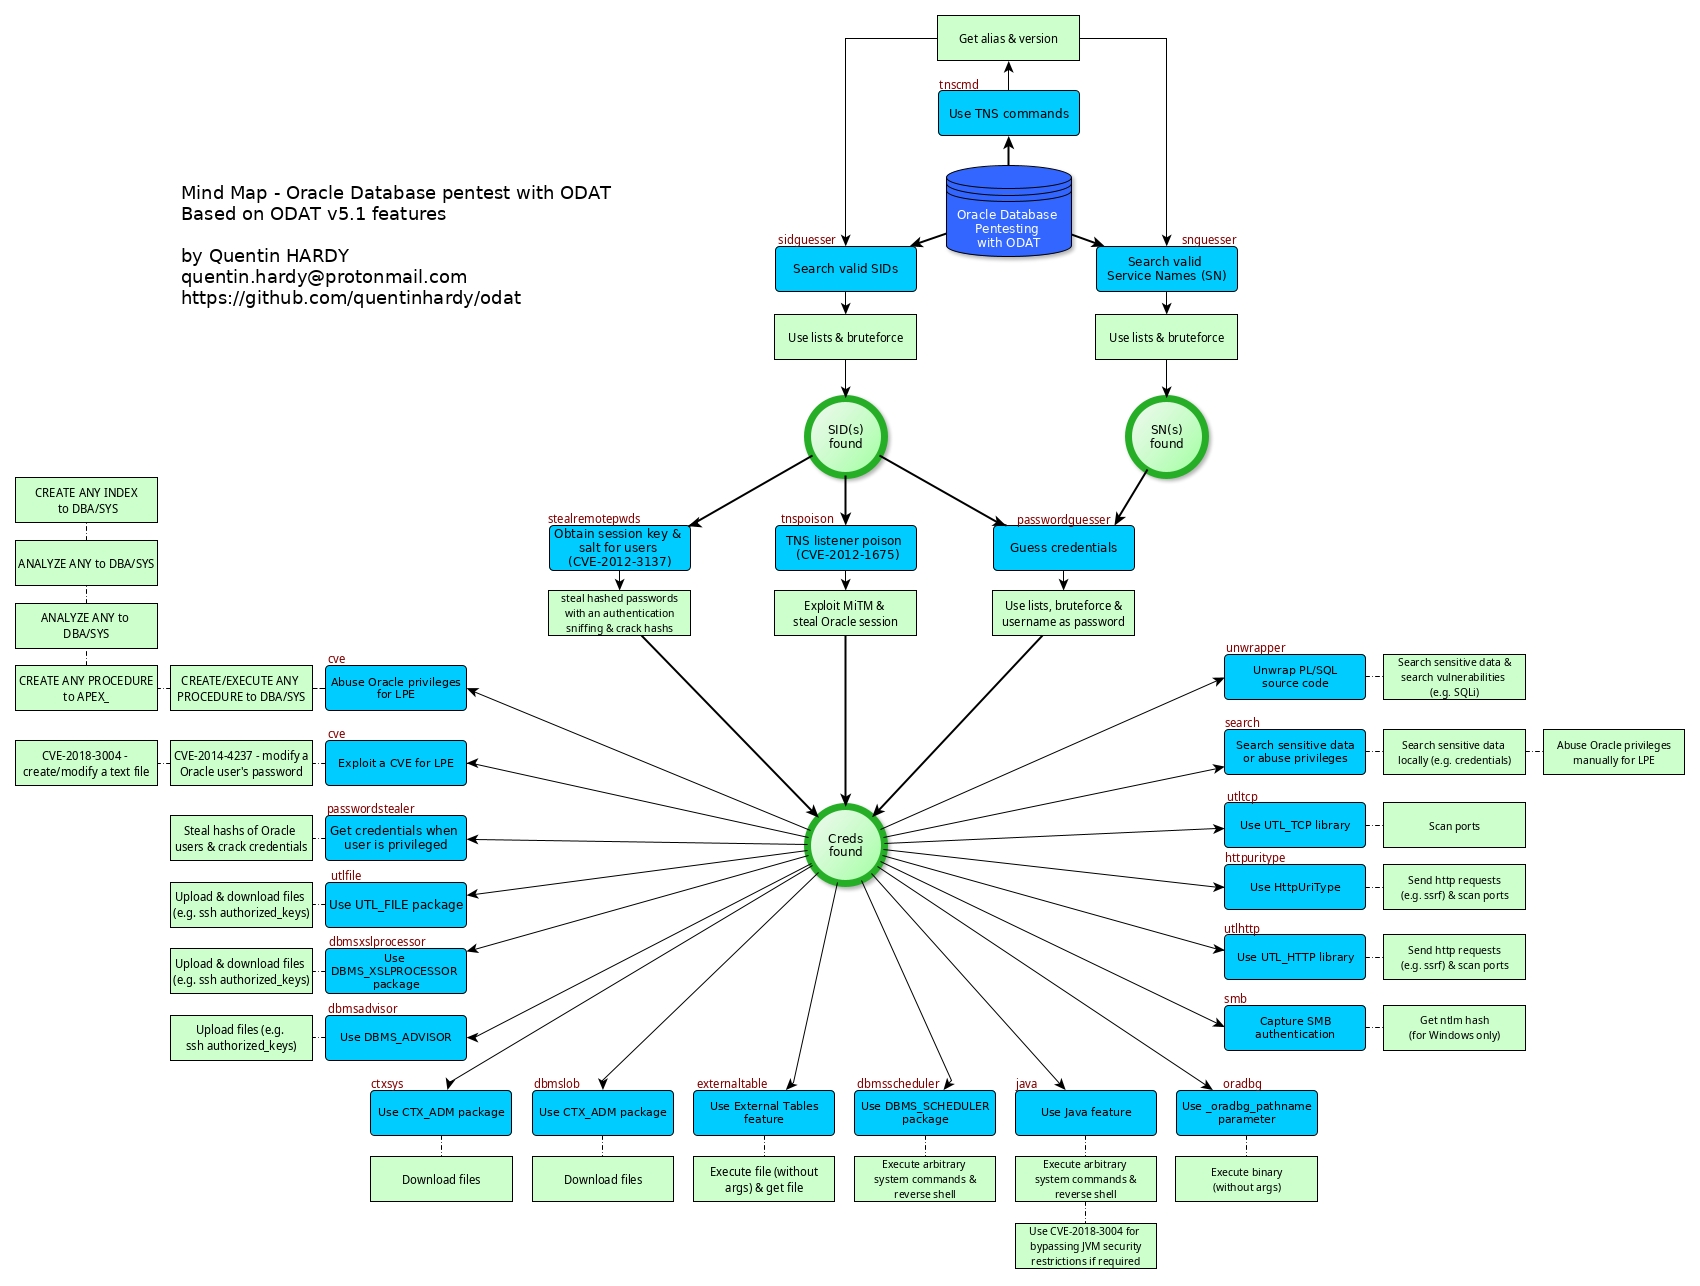 quentinhardy/odat
Strumento di penetration test per database Oracle che scopre SID validi, esegue brute force sulle credenziali, eleva i privilegi a DBA, esegue…
 cobbr/sharpsploit
SharpSploit è una libreria .NET per post-exploitation scritta in C#
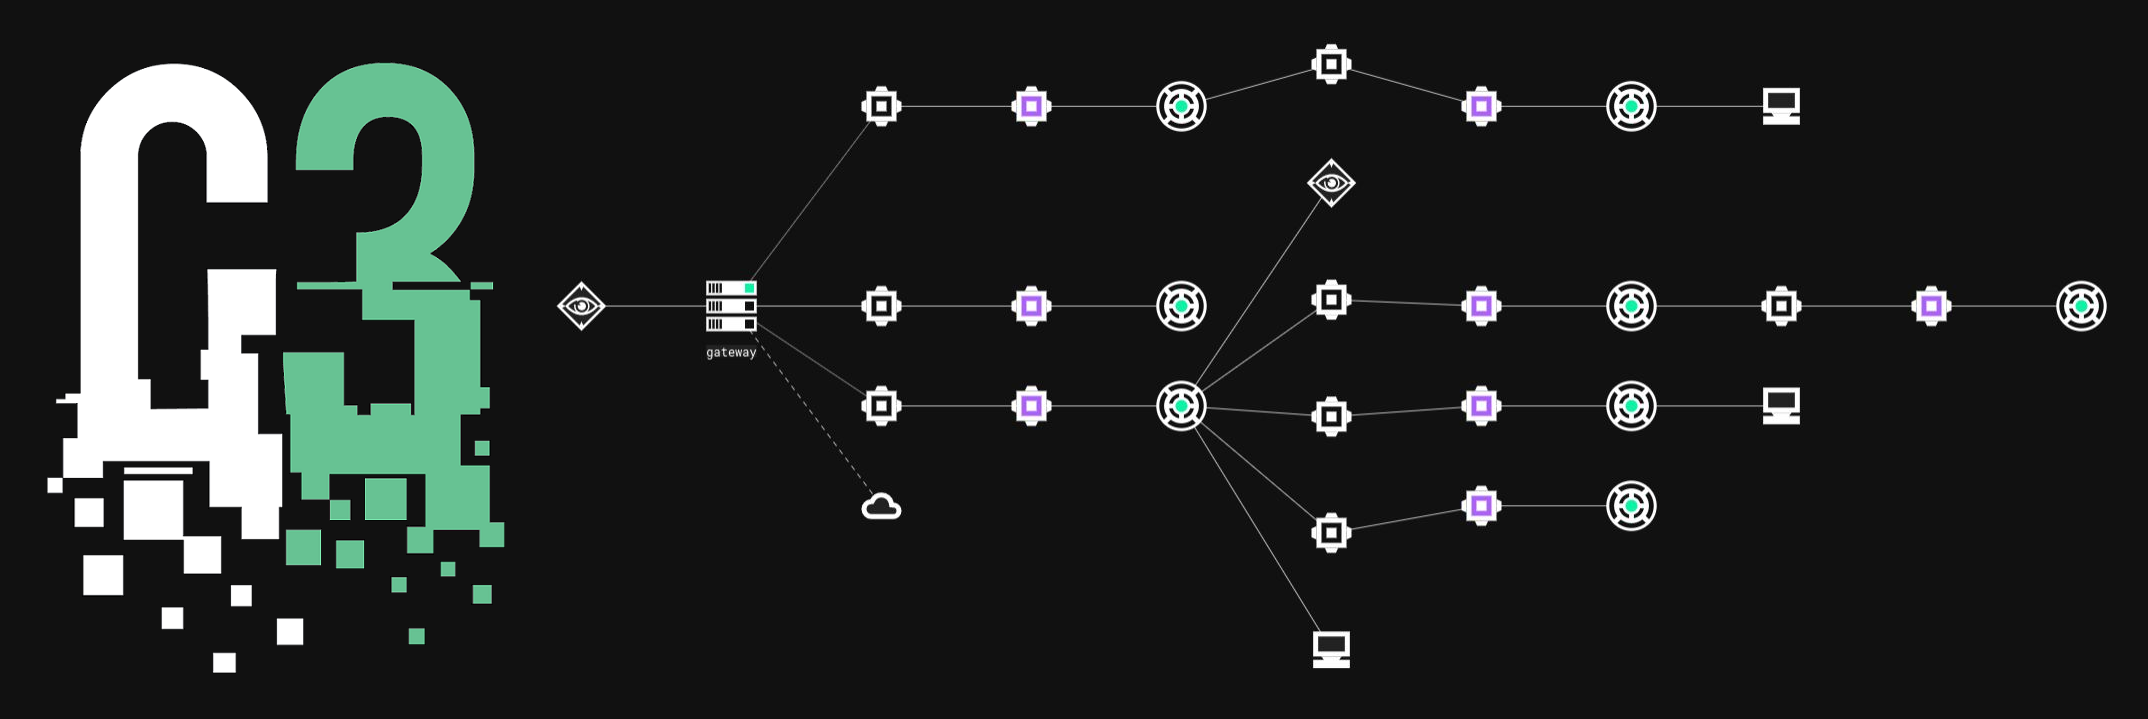 reverseclabs/c3
Comando e Controllo Personalizzato (C3). Un framework per la prototipazione rapida di canali C2 personalizzati, fornendo al contempo l'integrazione…
 r00t-3xp10it/fakeimageexploiter
Usa un falso image.jpg per sfruttare i target (nascondi le estensioni di file conosciute)
 p3nt4/nuages
Un framework C2 modulare
 yuanyuanxiang/simpleremoter
Un programma di controllo remoto basato su Gh0st: implementa funzionalità come gestione terminale, gestione processi, gestione finestre, desktop…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - catena RCE completa
 sentinel-one/cobaltstrikeparser
Parser Python per estrarre configurazioni di CobaltStrike Beacon da file PE, dump di memoria e URL C2 utilizzando decrittazione XOR euristica e…
 darkr4y/geacon
Pratica la programmazione in Go e implementa il Beacon di CobaltStrike in Go.








