
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 jas502n/cve-2020-14882
Exploit RCE non autorizzato Weblogic CVE-2020-14882 con bypass della patch, esecuzione di comandi e distribuzione di webshell per test di…
 jymcheong/autottp
Tattiche, tecniche e procedure automatizzate
 metarget/k0otkit
k0otkit è una tecnica universale di post-penetrazione che può essere utilizzata in penetration test contro cluster Kubernetes.
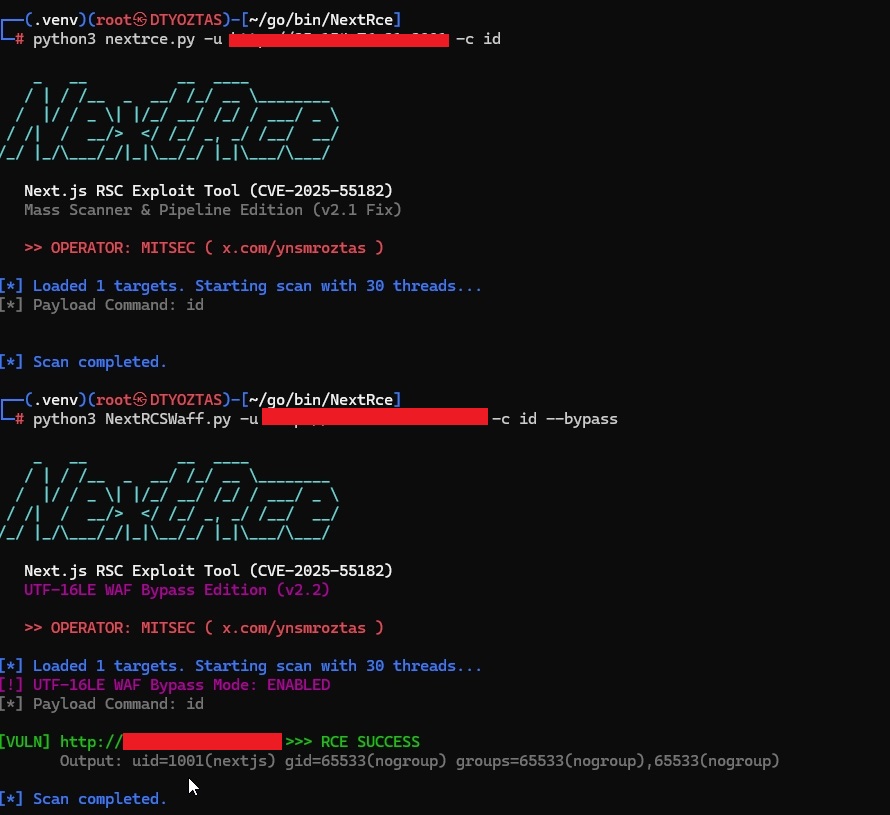 ynsmroztas/nextrce
Strumento di exploit per React Shell e Next.js RSC (CVE-2025-55182)
 safebreach-labs/sireprat
Esecuzione remota di comandi come SYSTEM su Windows IoT Core (release disponibili per Python2.7 e Python3)
 xm0kht4r/av-edr-killer
Terminazione dei processi AV/EDR sfruttando un driver vulnerabile (BYOVD)
 mr-in4inci3le/sliver-gui
Una console operatore desktop per Sliver C2, realizzata con Wails. Fornisce un'interfaccia GUI nativa e leggera per Sliver interfacciandosi…
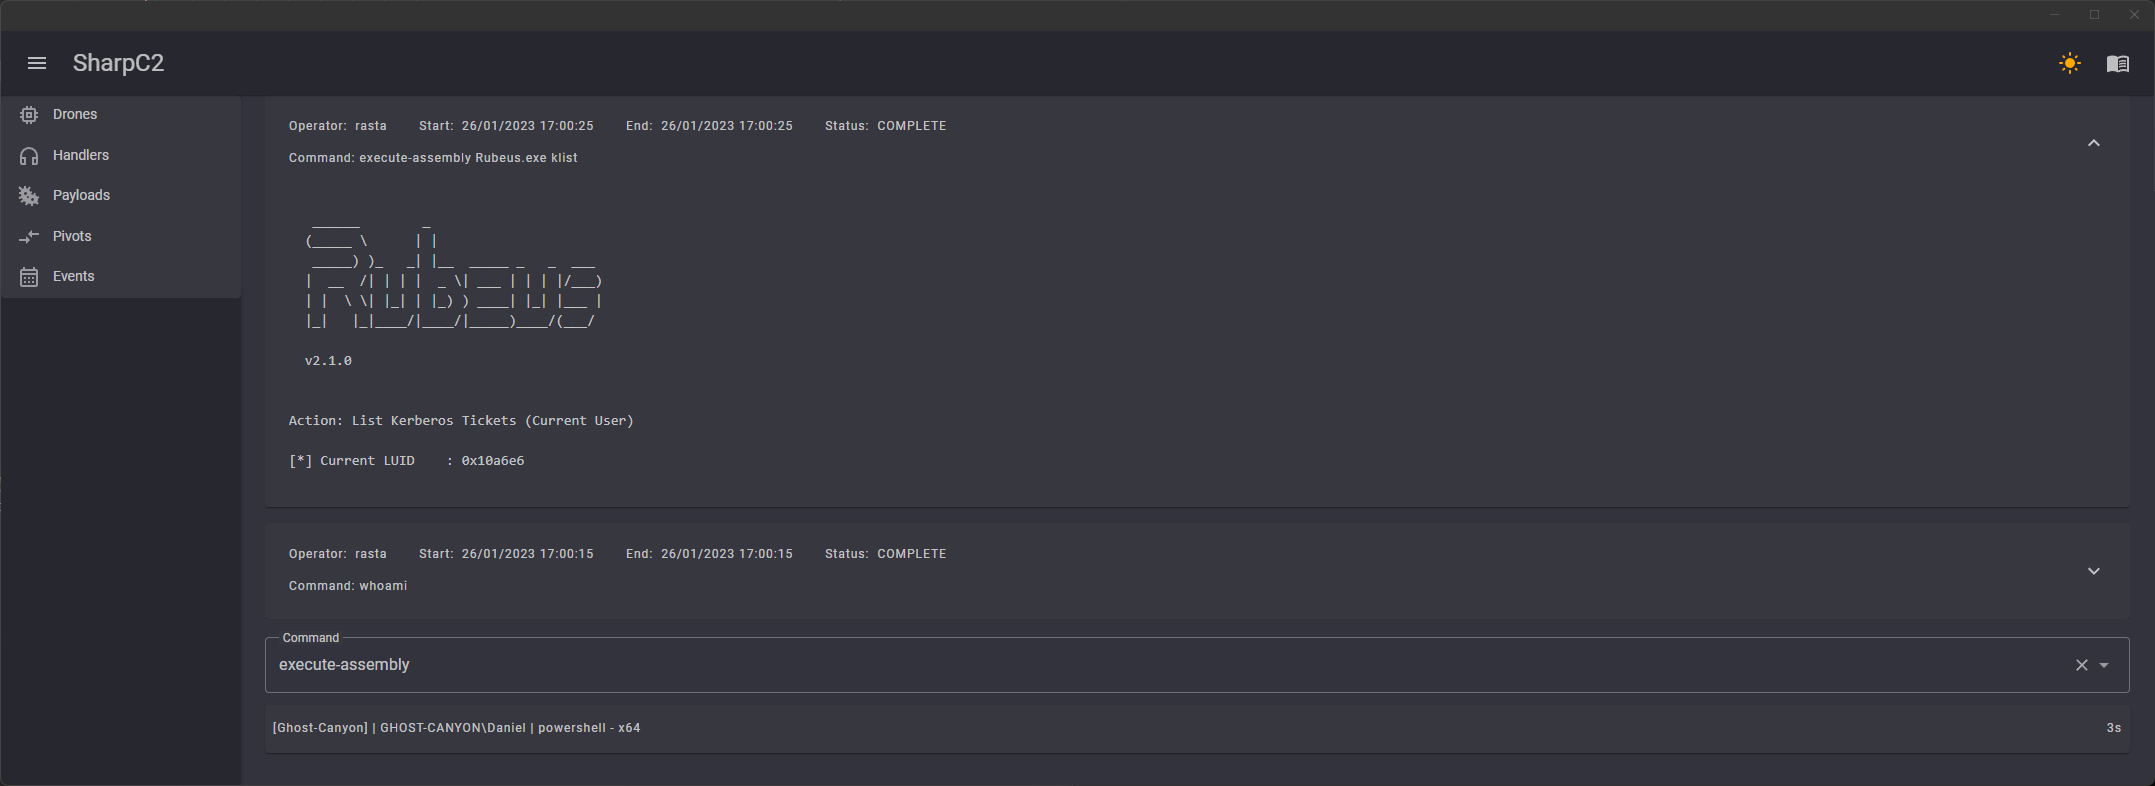 rasta-mouse/sharpc2
Framework di Comando e Controllo scritto in C#
 ryhanson/externalc2
Una libreria per l'integrazione dei canali di comunicazione con il server Cobalt Strike External C2
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Attivazione automatica del payload e metodo di crittografia
 xorrior/raven
C2 esterno di CobaltStrike per Websockets
 xtr4nge/fruityc2
FruityC2 è un framework post-esploitation (e open source) basato sul deployment di agent su macchine compromesse. Gli agent sono gestiti da…
 abelche/evil_minio
EXP per CVE-2023-28434 MinIO da non autorizzato a RCE
 loosehose/silentbutdeadly
SilentButDeadly è un bloccatore della comunicazione di rete progettato specificamente per neutralizzare i software EDR/AV impedendone la connettività…
 seastorm/puttyrider
Esequestrare sessioni Putty per intercettare conversazioni e iniettare comandi Linux.
 zibility/remote
Basato sul codice sorgente di Gh0st, un software di assistenza remota per PC che offre funzionalità come shell remota, gestione file, gestione…
 matheuzsecurity/furtex
Toolkit di ricerca per post-exploitation ed evasione per Linux.








